Net::DNS の予測可能なクエリ ID によるキャッシュポイズニング(CVE-2026-101340)
Net::DNS 1.57 までは Perl の rand() で DNS クエリ ID を生成するため、観測者が予測して偽応答を注入できます(9.1 Critical)。
要点
- Net::DNS は 16 ビットの DNS トランザクション ID を Perl の
rand()で生成していました。そのため、シーケンスを観測した攻撃者が次の ID を予測し、偽の応答を注入できました。 - Net::DNS 0.02 から 1.57 が影響を受けます。Apache SpamAssassin や他の Perl ツールが使うコピーも含まれます。
- CVE レコードは CVSS v4.0 9.1 Critical と評価しています。実際の悪用は知られておらず、2026-11-20 時点で CISA の KEV には登録されていません。
- Net::DNS 1.58 以降へアップグレードし、それを使うリゾルバやツールを再起動してください。
影響を受けますか?
デプロイが影響を受けるには、次の条件がすべて満たされる必要があります。
- インストールされた Net::DNS が 1.57 以前である、またはツールがその範囲を同封している。
- アプリケーションが、攻撃者がクエリ ID のシーケンスを観測できるネットワークで DNS 名を解決する。オンパスの攻撃者、ローカルのプロセス、共有ネットワーク上の位置で十分です。
- 攻撃者が、正規の応答より先にリゾルバへ届く偽の応答を送れる。
- 応答が、署名済みゾーンの DNSSEC 検証など、偽造を拒否する仕組みで保護されていない。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| Net::DNS | 0.02 から 1.57 | 1.58 |
修正は 2026-11-20 に 1.58 でリリースされました。CVE レコードは CVSS v4.0 9.1 と評価しています。ベクトルは CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N で、弱点は CWE-338 です。ディストリビューションは 2026-11-20 時点で libraries.io に 120 の依存パッケージと 41 の依存リポジトリがありました。Apache SpamAssassin は Net::DNS 1.10 以降を要求するため、SpamAssassin を使うメールゲートウェイはこのライブラリを同封しています。
インストールされたバージョンを確認します。
perl -MNet::DNS -e 'print $Net::DNS::VERSION, "\n"'

# Debian and Ubuntu package
dpkg -l libnet-dns-perl | tail -1

# RPM package
rpm -q perl-Net-DNS
依存を同封するアプリケーションでは、システムの Perl ではなくロックファイルやバンドルを確認します。
# cpanfile or Carton lock
grep -n 'Net::DNS' cpanfile cpanfile.snapshot 2>/dev/null
修正方法
Net::DNS 1.58 以降へアップグレードし、古いモジュールをロードしたすべてのプロセスを再起動してください。
- 使う CPAN クライアントで修正バージョンをインストールします。
cpanm Net::DNS@1.58
# or
cpan Net::DNS
- ディストリビューションのパッケージでは、アップグレードしてバージョンが少なくとも 1.58 であることを確認します。
sudo apt install --only-upgrade libnet-dns-perl
perl -MNet::DNS -e 'print $Net::DNS::VERSION, "\n"'
- 依存を同封するアプリケーションでは、ピンを 1.58 に更新してバンドルを再ビルドします。
cpanm --installdeps .
- ライブラリを使うリゾルバ、メールゲートウェイ、監視プロセスを再起動します。長時間実行するプロセスは、ファイルを置き換えても古いモジュールをメモリに保持します。
パッチレベルの回避策はアップグレードの代わりになりません。DNSSEC 検証は署名済みゾーンの偽応答を拒否しますが、未署名ゾーンをカバーせず、予測可能な ID も修正しません。送信元ポートのランダム化と制限された解決経路は攻撃者の窓を減らしますが、ID を予測不能にはしません。
根本原因は何ですか?
DNS クエリは 16 ビットのトランザクション ID を持ちます。リゾルバは、その ID とクエリ名、タイプ、クラス、送信元アドレスとポートで、入ってくる応答を待機中のクエリに対応づけます。ID はオフパスの攻撃者が推測しなければならないフィールドであり、予測可能な ID はその不確実性のほとんどを除きます。
Net::DNS はその ID を生成するのに Perl の rand() を使っていました。rand() は暗号学的な生成器ではなく、その出力シーケンスは観測された値から再構築できます。
1.57 の lib/Net/DNS/Packet.pm の脆弱な _quid は次のとおりでした。
my ( $cache1, $cache2, $limit );

sub _quid {             ## generate (short-term) unique query ID
    my $self = shift;
    my $id   = $self->{id};
    $cache1->{$id}++ if $id;                # cache non-zero ID
    return $id   if defined $id;
    ( $cache2, $cache1, $limit ) = ( $cache1, {0 => 1}, 50 ) unless $limit--;
    $id = int rand(0xffff);                 # two layer ID cache
    $id = int rand(0xffff) while $cache1->{$id}++ + exists( $cache2->{$id} );
    return $self->{id} = $id;
}
2 層のキャッシュは、短い窓内で ID が繰り返さないようにするだけです。エントロピーは加わりません。値は依然として rand() から来るため、観測された ID のシーケンスはそれを生成した生成器の状態を曝します。キャッシュは 50 回ごとにもリセットされますが、根本の生成器は変わりません。
Perl はプログラムが srand() を呼ばない限り、プロセスごとに rand() を初期化します。そのため、何日も実行するリゾルバは 1 つのシードから長いシーケンスを生成し、十分な出力を集めた観測者は状態を再構築して次の ID を計算できます。
どのように悪用されますか?
DNS クエリの連続を観測できる攻撃者は、次のトランザクション ID を予測し、本物の応答より先に偽の応答を送ります。
- 攻撃者は被害者のリゾルバから DNS クエリのシーケンスとその 16 ビット ID を観測します。オンパスの位置、ローカルプロセス、共有ネットワークで十分です。
- 攻撃者は観測したシーケンスから生成器の状態を再構築し、リゾルバが次に使う ID を予測します。
- 攻撃者は予測した ID と被害者クエリの詳細を持つ偽応答を、正規サーバーが応答する前に送ります。
- リゾルバは偽応答を待機中のクエリに対応づけ、攻撃者のレコードをキャッシュします。
- そのリゾルバの後続クライアントは、キャッシュエントリが満期または置換されるまで偽の応答を受けます。
アドバイザリには公開された概念実証へのリンクはありません。予測と偽応答の結果は述べていますが、悪用コードは公開されていないため、この記事にも含めていません。
攻撃の流れは?
観測されたクエリ ID のシーケンスにより、攻撃者は次を予測し、偽の応答で競争に勝てます。
シーケンスを観測"] --> B["rand() から生成器の
状態を再構築"] B --> C["次の 16 ビット
クエリ ID を予測"] C --> D["予測した ID で
偽応答を送信"] D --> E{"正規の応答より
先に届くか"} E -->|"はい"| F["リゾルバが受け入れ
偽レコードをキャッシュ"] F --> G["クライアントが
攻撃者の応答を受け取る"]
攻撃者に何ができますか?
クエリのシーケンスを観測し、応答の競争に勝てる攻撃者は、リゾルバがある名に対してキャッシュする応答を制御できます。アドバイザリはリゾルバに注入される偽応答を述べています。公開エクスプロイトや実際の使用は述べていません。
- 偽レコードがキャッシュに残る限り、名を攻撃者が制御するアドレスへリダイレクトできます。
- 否定的または到達不能な応答を返して解決を拒否できます。
- メールフィルタ、監視チェック、内部アプリケーションなど、リゾルバを信頼するクライアントに到達できます。
- ブロックリストやアップデートホストなど、セキュリティ制御が使う名をポイズニングし、制御の判断を変えられます。
影響はリゾルバの位置とクライアントが何を信頼するかに依存します。1 つのプロセスが使うスタブリゾルバは、共有の再帰リゾルバより影響範囲が小さいです。DNSSEC 検証は影響を未署名ゾーンに限ります。
修正が機能する理由
修正は rand() を、出力がそれを生成した状態を曝さないハッシュベースの生成器に置き換えます。
1.58 の lib/Net/DNS/Packet.pm のコードは、ランダム値、現在時刻、前回呼び出しからの時間で SHA-256 ハッシュをシードし、最初の 16 ビットをトランザクション ID として取ります。
{
    use constant HASH => defined eval { require Digest::SHA };
    my $hash = HASH ? Digest::SHA->new(256) : undef;
    my $mark = time();
    my $seed = int rand(0xffff);

    my $prng = sub {        ## PRNG using truncated hash
        croak 'missing prerequisite: "Digest::SHA"' unless HASH;
        my $time = time();
        ( my $delta_t, $mark ) = ( $time - $mark, $time );
        $hash->add($seed);
        $hash->add($time);
        $hash->add($delta_t);
        ( my $random, $seed ) = unpack 'na*', $hash->digest;
        return $random;
    };

    my ( $cache1, $cache2, $limit );

    sub _quid {         ## generate (short-term) "unique" query TxID
        my $self = shift;
        my $id   = $self->{id};
        $cache1->{$id}++ if $id;            # cache non-zero TxID
        return $id   if defined $id;
        $id = &$prng();                 # two layer TxID cache
        ( $limit, $cache2, $cache1 ) = ( 50, $cache1, {0 => 1} ) unless $limit--;
        $id = &$prng() while $cache1->{$id}++ + exists( $cache2->{$id} );
        return $self->{id} = $id;
    }
}
観測者は 16 ビットの出力だけを見ます。出力はシード、時刻、デルタの切り捨てた SHA-256 ダイジェストなので、観測値はシードも次の入力も曝しません。時刻とデルタの混ぜは呼び出しごとに変わり、シードは各ダイジェストの残り 30 バイトで置き換えられます。2 層キャッシュは、直近 50 回の呼び出しで使った ID を引き続き拒否し、候補が衝突した場合にのみ追加のダイジェストを 1 回支払います。
修正は ID 生成器に対して完全です。モジュールは Digest::SHA を必要とするようになり、これは 5.10 からの Perl コアモジュールです。1.58 をロードするプロセスは新しい生成器を得ます。古いモジュールをメモリに保持するプロセスは得ません。
シードは依然として rand(0xffff) から始まるため、生成器の初期エントロピーは最大 16 ビットと時刻です。違いは、出力が一方向であることです。ID を見ても、次の入力や出力が何かは分かりません。アドバイザリの修正は暗号学的生成器であり、ID 空間の拡大ではなく、空間は 16 ビットのままです。
侵害されたかどうかを確認するには?
アドバイザリは侵害の指標を公開しておらず、実際の悪用も知られていません。
偽の応答は通常の DNS 応答に見えるため、信頼できるログのシグネチャはありません。次の確認は手がかりであり、証拠ではありません。
- 機密性の高い名の応答を、権威サーバーや信頼するリゾルバと比較します。
- 管理者の変更なしにアドレスが変わった名のリゾルバキャッシュエントリを確認します。
- 名が変わった時刻の周りに、予期しないクエリや応答がないか、特にリゾルバのトラフィックを見られるホストから確認します。
- 署名済みゾーンでは DNSSEC 検証を有効にし、検証失敗をログします。
キャッシュエントリだけではポイズニングを証明しません。信頼できる制御はアップグレードです。予測された ID は特徴的な痕跡を残さないためです。
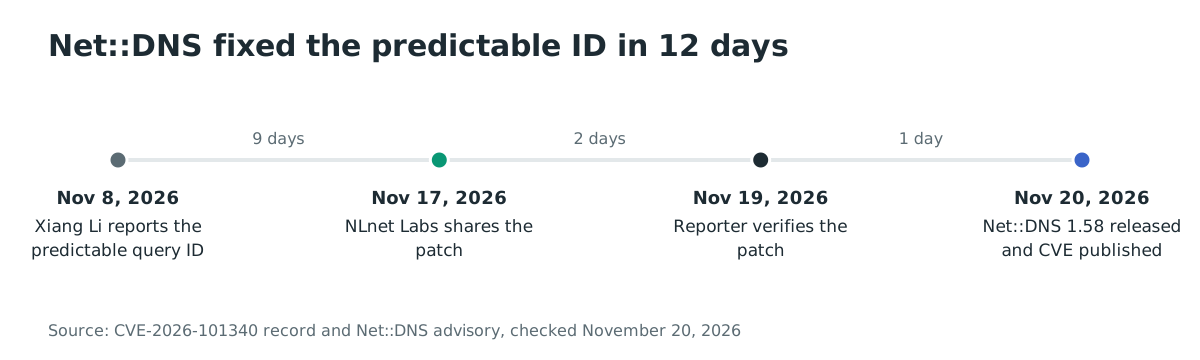
年表
- 2026-11-08: Xiang Li が問題を報告します。
- 2026-11-17: NLnet Labs が報告者とパッチを共有します。
- 2026-11-19: 報告者がパッチを検証します。
- 2026-11-20: Net::DNS 1.58 がリリースされ、CVE-2026-101340 が公開されます。
よくある質問
Net::DNS はそれだけでリゾルバですか?
いいえ。Net::DNS はアプリケーションがクエリを構築し応答を解析するための Perl ライブラリです。露出はアプリケーションに依存します。再帰リゾルバ、メールフィルタ、監視スクリプトでは使い方が違います。
Net::DNS を使うすべてのプログラムが影響を受けますか?
いいえ。プログラムが、攻撃者がクエリ ID を観測し応答を注入できる経路で名を解決する必要があります。信頼するローカルリゾルバや DNSSEC 検証付きのリゾルバを使うプログラムは露出が小さいです。
公開された概念実証はありますか?
いいえ。アドバイザリは予測可能な ID のメカニズムと偽応答の結果を述べていますが、悪用コードは公開していません。
DNSSEC は問題を修正しますか?
いいえ。DNSSEC 検証は署名済みゾーンの偽応答を拒否しますが、ID を予測不能にはせず、未署名ゾーンを保護しません。1.58 へのアップグレードも必要です。
アップグレード後にアプリケーションを再起動する必要がありますか?
はい。Perl はモジュールをプロセスにロードします。ディスク上のファイルを置き換えても実行中のリゾルバやメールフィルタは変わらないため、Net::DNS を使うすべてのプロセスを再起動してください。
修正は DNS パケットのフォーマットを変えますか?
いいえ。トランザクション ID は 16 ビットのままで、ワイヤフォーマットは変わりません。ID を選ぶ生成器だけが変わりました。
修正はクエリ生成を遅くしますか?
修正経路は rand() の代わりに ID ごとに SHA-256 ダイジェストを計算します。コストはネットワークの往復と比べて小さく、2 層キャッシュは直近 50 回の呼び出しで使った ID を引き続き拒否し、候補が衝突した場合にのみ追加のダイジェストを 1 回支払います。
Digest::SHA がインストールされていない場合は?
Digest::SHA は 5.10 からの Perl コアモジュールです。最小の Perl ビルドがそれを除く場合、修正した _quid は rand() に戻らずにエラーを出します。モジュールをインストールするか、それを含む Perl ビルドを使ってください。
Net::DNS::SEC と DNSSEC 検証は影響を受けますか?
欠陥は Net::DNS::Packet のトランザクション ID 生成器にあり、DNSSEC 検証コードにはありません。DNSSEC を検証するリゾルバもアップグレードの利点を受け、検証は署名済みゾーンの偽応答を拒否します。
ディストリビューションのパッケージは更新されますか?
ディストリビューションに依存します。上流の修正は 2026-11-20 に公開された 1.58 です。古いバージョンにパッチをバックポートするディストリビューションは 1.58 を表示せずに修正されることがあるため、バージョン文字列だけでなくディストリビューションのアドバイザリも確認してください。
Net::DNS をロードするすべてのプロセスを再起動する
再起動後に perl -MNet::DNS -e 'print $Net::DNS::VERSION, "\n"' を再度実行し、出力が 1.58 以降であることを確認してください。この確認は、新しいプロセスがロードするモジュールを確かめます。
参考資料
- Net::DNS、CVE-2026-101340 のアドバイザリ:https://www.net-dns.org/download/CVE-2026-101340.txt(2026 年 11 月 20 日確認)
- CVE Program、CVE-2026-101340:https://www.cve.org/CVERecord?id=CVE-2026-101340(2026 年 11 月 20 日確認)
- Net::DNS、バージョン 1.58:https://www.net-dns.org/download/Net-DNS-1.58.tar.gz(2026 年 11 月 20 日確認)
- Net::DNS、1.57 の脆弱なソース
lib/Net/DNS/Packet.pm:https://metacpan.org/dist/Net-DNS/source/lib/Net/DNS/Packet.pm?version=1.57(2026 年 11 月 20 日確認) - Net::DNS、1.58 の修正ソース
lib/Net/DNS/Packet.pm:https://metacpan.org/dist/Net-DNS/source/lib/Net/DNS/Packet.pm?version=1.58(2026 年 11 月 20 日確認) - MetaCPAN、Net::DNS バージョン 1.58:https://metacpan.org/release/NLNETLABS/Net-DNS-1.58(2026 年 11 月 20 日確認)
- Libraries.io、Net::DNS の依存:https://libraries.io/cpan/Net-DNS(2026 年 11 月 20 日確認)
- Apache SpamAssassin、
Makefile.PLの Net::DNS 依存:https://github.com/apache/spamassassin/blob/trunk/Makefile.PL(2026 年 11 月 20 日確認) - CISA の既知の悪用された脆弱性カタログ:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日確認)