Net::DNS 可预测查询 ID 导致缓存投毒(CVE-2026-101340)
Net::DNS 1.57 及之前用 Perl 的 rand() 生成 DNS 查询 ID,因此观察者可以预测并注入伪造响应(9.1 严重)。
TL;DR
- Net::DNS 用 Perl 的
rand()生成 16 位 DNS 事务 ID。因此,观察到序列的攻击者可以预测后续 ID 并注入伪造响应。 - Net::DNS 0.02 到 1.57 受影响,包括 Apache SpamAssassin 和其他 Perl 工具使用的副本。
- CVE 记录评分为 CVSS v4.0 9.1 严重。未发现实际利用,截至 2026-11-20 未列入 CISA KEV。
- 升级到 Net::DNS 1.58 或更高版本,并重启使用它的解析器或工具。
我受影响吗?
部署必须同时满足以下条件才会暴露:
- 安装的 Net::DNS 是 1.57 或更早,或者某个工具捆绑了该范围。
- 应用程序在攻击者可以观察查询 ID 序列的网络上解析 DNS 名称。路径上的攻击者、本地进程或共享网络位置都足够。
- 攻击者可以发送伪造响应,并在合法响应之前到达解析器。
- 响应未受拒绝伪造的机制保护,例如已签名区域的 DNSSEC 验证。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| Net::DNS | 0.02 到 1.57 | 1.58 |
修复于 2026-11-20 在 1.58 中发布。CVE 记录评分为 CVSS v4.0 9.1。向量为 CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N,弱点为 CWE-338。该发行版在 2026-11-20 于 libraries.io 上有 120 个依赖包和 41 个依赖仓库。Apache SpamAssassin 要求 Net::DNS 1.10 或更高版本,因此使用 SpamAssassin 的邮件网关会捆绑该库。
检查已安装版本:
perl -MNet::DNS -e 'print $Net::DNS::VERSION, "\n"'

# Debian and Ubuntu package
dpkg -l libnet-dns-perl | tail -1

# RPM package
rpm -q perl-Net-DNS
对于捆绑依赖的应用程序,请检查锁文件或捆绑包,而不是系统 Perl:
# cpanfile or Carton lock
grep -n 'Net::DNS' cpanfile cpanfile.snapshot 2>/dev/null
如何修复?
升级到 Net::DNS 1.58 或更高版本,并重启加载了旧模块的每个进程。
- 使用你使用的 CPAN 客户端安装修复版本:
cpanm Net::DNS@1.58
# or
cpan Net::DNS
- 对于发行版软件包,升级并确认版本至少为 1.58:
sudo apt install --only-upgrade libnet-dns-perl
perl -MNet::DNS -e 'print $Net::DNS::VERSION, "\n"'
- 对于捆绑依赖的应用程序,将固定版本更新为 1.58 并重建捆绑包:
cpanm --installdeps .
- 重启使用该库的解析器、邮件网关或监控进程。长时间运行的进程在文件被替换后仍会在内存中保留旧模块。
没有补丁级绕过方法可以替代升级。DNSSEC 验证会拒绝已签名区域的伪造响应,但它不覆盖未签名区域,也不能修复可预测的 ID。源端口随机化和受限的解析路径会缩小攻击者的窗口,但不会使 ID 不可预测。
根本原因是什么?
DNS 查询带有 16 位事务 ID。解析器通过该 ID 以及查询名称、类型、类别和源地址与端口,将传入响应与其未完成的查询匹配。该 ID 是路径外攻击者必须猜测的字段,而可预测的 ID 消除了大部分不确定性。
Net::DNS 使用 Perl 的 rand() 生成该 ID。rand() 不是密码学生成器,其输出序列可以从观察到的值重建。
1.57 中 lib/Net/DNS/Packet.pm 的易受攻击 _quid 如下:
my ( $cache1, $cache2, $limit );

sub _quid {             ## generate (short-term) unique query ID
    my $self = shift;
    my $id   = $self->{id};
    $cache1->{$id}++ if $id;                # cache non-zero ID
    return $id   if defined $id;
    ( $cache2, $cache1, $limit ) = ( $cache1, {0 => 1}, 50 ) unless $limit--;
    $id = int rand(0xffff);                 # two layer ID cache
    $id = int rand(0xffff) while $cache1->{$id}++ + exists( $cache2->{$id} );
    return $self->{id} = $id;
}
两层缓存只是防止 ID 在短窗口内重复,并不增加熵。值仍然来自 rand(),因此观察到的 ID 序列会暴露生成它的生成器状态。缓存每 50 次调用还会重置,但这不改变底层生成器。
除非程序调用 srand(),Perl 每个进程只初始化一次 rand()。因此,运行数天的解析器会从一个种子生成很长的序列,收集到足够输出的观察者可以重建状态并计算后续 ID。
如何被利用?
能观察一系列 DNS 查询的攻击者可以预测后续事务 ID,并在真实响应之前发送伪造响应。
- 攻击者从受害者解析器观察 DNS 查询序列及其 16 位 ID。路径上的位置、本地进程或共享网络都足够。
- 攻击者从观察到的序列重建生成器状态,并预测解析器接下来使用的 ID。
- 攻击者在合法服务器响应之前,发送带有预测 ID 和受害者查询详细信息的伪造响应。
- 解析器将伪造响应匹配到未完成的查询,并缓存攻击者的记录。
- 该解析器的后续客户端会收到伪造答案,直到缓存条目过期或被替换。
公告没有链接公开的概念验证。它说明了预测和伪造响应的结果,但没有发布利用代码,因此本文不包含利用代码。
攻击如何展开?
观察到的查询 ID 序列让攻击者预测下一个 ID,并用伪造响应赢得竞争。
ID 序列"] --> B["从 rand() 重建
生成器状态"] B --> C["预测下一个
16 位查询 ID"] C --> D["用预测的 ID
发送伪造响应"] D --> E{"早于合法响应
到达?"} E -->|"是"| F["解析器接受
并缓存伪造记录"] F --> G["客户端收到
攻击者的答案"]
攻击者能做什么?
能观察查询序列并赢得响应竞争的攻击者可以控制解析器为某个名称缓存的答案。公告描述了注入解析器的伪造响应;没有描述公开利用或实际使用。
- 在伪造记录留在缓存期间,将名称重定向到攻击者控制的地址。
- 返回否定或不可达的答案,拒绝解析。
- 到达信任该解析器的客户端,包括邮件过滤器、监控检查和内部应用程序。
- 投毒安全控制使用的名称,例如阻止列表或更新主机,并改变控制的判断。
影响取决于解析器的位置及其客户端信任的内容。单个进程使用的存根解析器影响范围小于共享递归解析器。DNSSEC 验证将影响限制在未签名区域。
为什么修复有效?
修复用基于哈希的生成器替换 rand(),其输出不会暴露生成它的状态。
1.58 中 lib/Net/DNS/Packet.pm 的代码用随机值、当前时间和自上次调用以来的时间初始化 SHA-256 哈希,并取前 16 位作为事务 ID:
{
    use constant HASH => defined eval { require Digest::SHA };
    my $hash = HASH ? Digest::SHA->new(256) : undef;
    my $mark = time();
    my $seed = int rand(0xffff);

    my $prng = sub {        ## PRNG using truncated hash
        croak 'missing prerequisite: "Digest::SHA"' unless HASH;
        my $time = time();
        ( my $delta_t, $mark ) = ( $time - $mark, $time );
        $hash->add($seed);
        $hash->add($time);
        $hash->add($delta_t);
        ( my $random, $seed ) = unpack 'na*', $hash->digest;
        return $random;
    };

    my ( $cache1, $cache2, $limit );

    sub _quid {         ## generate (short-term) "unique" query TxID
        my $self = shift;
        my $id   = $self->{id};
        $cache1->{$id}++ if $id;            # cache non-zero TxID
        return $id   if defined $id;
        $id = &$prng();                 # two layer TxID cache
        ( $limit, $cache2, $cache1 ) = ( 50, $cache1, {0 => 1} ) unless $limit--;
        $id = &$prng() while $cache1->{$id}++ + exists( $cache2->{$id} );
        return $self->{id} = $id;
    }
}
观察者只看到 16 位输出。输出是种子、时间和增量的截断 SHA-256 摘要,因此观察值不会暴露种子或下一个输入。时间和增量的混合在每次调用之间变化,种子被每个摘要剩余的 30 字节替换。两层缓存仍然拒绝最近 50 次调用中使用过的 ID,仅在候选发生冲突时多计算一次摘要。
修复对 ID 生成器是完整的。模块现在需要 Digest::SHA,它自 5.10 起是 Perl 核心模块。加载 1.58 的进程会获得新生成器;在内存中保留旧模块的进程不会。
种子仍然从 rand(0xffff) 开始,因此生成器最多有 16 位初始熵加上时间。区别在于输出是单向的:看到一个 ID 不再告诉攻击者下一个输入或输出是什么。公告的修复是密码学生成器,而不是扩大 ID 空间,空间仍然是 16 位。
如何检查是否已遭入侵?
公告没有发布入侵指标,也未发现实际利用。
伪造响应看起来像正常的 DNS 响应,因此没有可靠的日志特征。以下检查是线索,不是证据:
- 将敏感名称的答案与权威服务器或可信解析器比较。
- 检查解析器缓存中在没有管理变更的情况下地址发生变化的名称。
- 在名称变化的时间附近查找异常查询或响应,尤其是来自能看到解析器流量的主机。
- 在已签名区域启用 DNSSEC 验证,并记录验证失败。
仅凭缓存条目不能证明投毒。可靠的措施是升级,因为预测的 ID 不会留下明显痕迹。
时间线
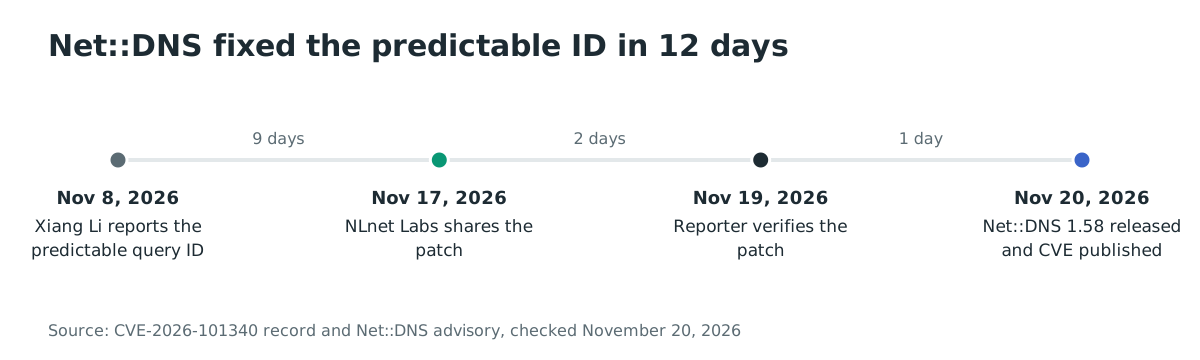
- 2026-11-08:Xiang Li 报告该问题。
- 2026-11-17:NLnet Labs 与报告者分享补丁。
- 2026-11-19:报告者验证补丁。
- 2026-11-20:Net::DNS 1.58 发布,CVE-2026-101340 公开。
常见问题
Net::DNS 本身是解析器吗?
不是。Net::DNS 是一个 Perl 库,应用程序用它构建查询并解析响应。暴露取决于应用程序:递归解析器、邮件过滤器和监控脚本的使用方式不同。
使用 Net::DNS 的每个程序都受影响吗?
不是。程序必须在攻击者可以观察查询 ID 并注入响应的路径上解析名称。使用可信本地解析器或带 DNSSEC 验证的解析器的程序暴露较小。
有公开的概念验证吗?
没有。公告描述了可预测 ID 的机制和伪造响应的结果,但没有发布利用代码。
DNSSEC 能修复问题吗?
不能。DNSSEC 验证会拒绝已签名区域的伪造响应,但它不能使 ID 不可预测,也不保护未签名区域。还需要升级到 1.58。
升级后需要重启应用程序吗?
需要。Perl 将模块加载到进程中。替换磁盘上的文件不会改变正在运行的解析器或邮件过滤器,因此请重启使用 Net::DNS 的每个进程。
修复会改变 DNS 数据包格式吗?
不会。事务 ID 仍然是 16 位,线格式不变。只有选择 ID 的生成器改变了。
修复会减慢查询生成吗?
修复路径为每个 ID 计算一次 SHA-256 摘要,而不是调用 rand()。与网络往返相比成本很小,两层缓存仍然拒绝最近 50 次调用中使用过的 ID,仅在候选发生冲突时多计算一次摘要。
如果没有安装 Digest::SHA 怎么办?
Digest::SHA 自 5.10 起是 Perl 核心模块。如果最小 Perl 构建省略了它,修复后的 _quid 会报错,而不是回退到 rand()。请安装该模块或使用包含它的 Perl 构建。
Net::DNS::SEC 和 DNSSEC 验证受影响吗?
缺陷在 Net::DNS::Packet 的事务 ID 生成器中,不在 DNSSEC 验证代码中。验证 DNSSEC 的解析器也能从升级中受益,验证会拒绝已签名区域的伪造响应。
我的发行版软件包会更新吗?
取决于发行版。上游修复是 2026-11-20 发布的 1.58。将补丁回移到旧版本的发行版可能已修复但不显示 1.58,因此除了版本字符串,还要检查发行版的公告。
重启加载 Net::DNS 的每个进程
重启后再次运行 perl -MNet::DNS -e 'print $Net::DNS::VERSION, "\n"',确认输出为 1.58 或更高版本。该检查确认新进程加载的模块。
参考文献
- Net::DNS,CVE-2026-101340 公告:https://www.net-dns.org/download/CVE-2026-101340.txt(2026 年 11 月 20 日检查)
- CVE Program,CVE-2026-101340:https://www.cve.org/CVERecord?id=CVE-2026-101340(2026 年 11 月 20 日检查)
- Net::DNS,版本 1.58:https://www.net-dns.org/download/Net-DNS-1.58.tar.gz(2026 年 11 月 20 日检查)
- Net::DNS,1.57 的易受攻击源码
lib/Net/DNS/Packet.pm:https://metacpan.org/dist/Net-DNS/source/lib/Net/DNS/Packet.pm?version=1.57(2026 年 11 月 20 日检查) - Net::DNS,1.58 的修复源码
lib/Net/DNS/Packet.pm:https://metacpan.org/dist/Net-DNS/source/lib/Net/DNS/Packet.pm?version=1.58(2026 年 11 月 20 日检查) - MetaCPAN,Net::DNS 版本 1.58:https://metacpan.org/release/NLNETLABS/Net-DNS-1.58(2026 年 11 月 20 日检查)
- Libraries.io,Net::DNS 依赖:https://libraries.io/cpan/Net-DNS(2026 年 11 月 20 日检查)
- Apache SpamAssassin,
Makefile.PL中的 Net::DNS 依赖:https://github.com/apache/spamassassin/blob/trunk/Makefile.PL(2026 年 11 月 20 日检查) - CISA 已知被利用漏洞目录:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日检查)