crypto11 の GCM ナンス再利用による暗号文偽造(CVE-2026-115407)
crypto11 は空の AES-GCM ナンスを受け入れ、平文を露出させ暗号文の偽造を許します。v2.0.0-rc9 で修正済みですが、v1 モジュールは未修正です。
要点
- PKCS#11 トークンとハードウェアセキュリティモジュール向けの Go ライブラリ crypto11 は、ナンスの長さを確認せずに任意の値を AES-GCM に渡していたため、空のナンスではすべてのメッセージが同じ IV で暗号化されました。
NewGCM()を呼び出して空または固定のナンスを渡すアプリケーションが影響を受けます。v2 モジュールの 2.0.0-rc8 までと、非推奨の v1 モジュールパスの最終リリースまでが対象です。- Eclipse Foundation は 2026-11-20 16:10 UTC に CVE-2026-115407 を公開し、CVSS v4.0 9.1 Critical と評価しました。CISA の SSVC レコードは公開された実証コードを示しており、実環境での悪用は知られておらず、CVE は 2026-11-20 時点で CISA KEV にありません。
- v2.0.0-rc9 以降にアップグレードし、使用するナンスの長さに
GCMIVLengthを設定してください。v1 モジュールパスは非推奨で、修正されません。
影響を受けますか?
アプリケーションが影響を受けるには、次の条件がすべて満たされる必要があります。
github.com/eclipse-keypont/crypto11/v2の 2.0.0-rc8 以前、または非推奨の v1 モジュールパスの最終リリース以前をインポートしている。SecretKey.NewGCM()を呼び出し、空、固定、または繰り返し使われるナンスを渡している。API はゼロを含む任意の長さを受け入れていました。- または
SupplyIvForHSMGCMEncryptを設定せずにUseGCMIVFromHSMを有効にし、空のナンスを渡している。 - トークンが長さゼロの GCM IV を受け入れる。SoftHSM2 は受け入れます。他のトークンが受け入れるかはベンダーによって異なります。
モジュールが依存関係に含まれているだけでは影響を証明できません。欠陥は GCM ラッパーにあるため、署名や鍵管理だけに crypto11 を使うプログラムは脆弱なコードに到達しません。Teleport の go.mod は github.com/ThalesIgnite/crypto11 v1.2.5 を固定し、Sigstore Fulcio の go.mod は github.com/eclipse-keypont/crypto11 v1.6.8 を固定しています。どちらも影響範囲内のバージョンなので、依存関係の棚卸しで見つかります。GCM ラッパーを使っているかどうかはコードレビューで判断します。
| モジュールパス | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
github.com/eclipse-keypont/crypto11/v2 |
2.0.0-rc8 以前 | 2.0.0-rc9 |
github.com/eclipse-keypont/crypto11 |
1.6.8 以前 | なし、非推奨 |
github.com/ThalesGroup/crypto11 |
1.7.0-rc1 以前 | なし、非推奨 |
github.com/ThalesIgnite/crypto11 |
1.2.5 以前 | なし、非推奨 |
CVE レコードは CVSS v4.0 9.1 Critical(CVSS:4.0/AV:N/AC:H/AT:N/PR:N/UI:N/VC:H/VI:H/VA:N/SC:N/SI:N/SA:N)と評価し、CWE-323、CWE-1204、CWE-20 を挙げています。GitHub アドバイザリの CVSS v3.1 スコアは 7.4 High(CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:N)です。
修正は 2026-10-21 に v2.0.0-rc9 でリリースされました。v1 モジュールパスは非推奨で、HSM が生成した IV のコピーバックの欠陥を含め、修正されないとアドバイザリは述べています。プログラムがビルドするモジュールを確認します。
go list -m all | grep crypto11
go mod graph | grep crypto11
次に GCM の呼び出し箇所と、それを制御する設定を探します。
grep -rn "NewGCM()" --include="*.go" .
grep -rn "UseGCMIVFromHSM\|GCMIVLength" --include="*.go" --include="*.yaml" --include="*.json" .
NewGCM() が見つかったら、戻り値を使うすべての Seal と Open の呼び出しを読み、ナンスの長さを確認します。空のスライス、nil、固定のバイト列が影響箇所です。
修正方法
v2.0.0-rc9 以降にアップグレードし、設定された IV の長さをアプリケーションが使うナンスの長さに合わせてから、再ビルドします。
- モジュールを修正版に移し、ビルドを整理します。
go get github.com/eclipse-keypont/crypto11/v2@v2.0.0-rc9
go mod tidy
go build ./...
- アプリケーションが 12 バイトのナンスを渡す場合は、crypto11 の設定で
GCMIVLength: 12を指定します。既定値は 16 で、修正後のSealはナンスの長さがNonceSize()と異なるとパニックします。 - アプリケーションが
UseGCMIVFromHSMを有効にする場合は、GCMIVFromHSMControl.SupplyIvForHSMGCMEncryptとSupplyIvForHSMGCMDecryptも有効にし、NonceSize()バイトのナンスバッファを渡します。暗号化用バッファがない場合、トークンは IV を暗号文に追加する必要があり、修正後のコードはそれが行われたか確認します。 - v1 のインポートは v2 モジュールに移行します。v1 パスは非推奨で修正を受け取らず、HSM モードの IV コピーバックの欠陥も残ります。
アップグレードを待つ必要がある場合は、Seal と Open の各呼び出しに NonceSize() バイトちょうどの新しいランダムナンスを渡し、それ以外の長さを呼び出し前に拒否します。v1.6.x 系では UseGCMIVFromHSM を使わないでください。この回避策は変更した呼び出し箇所を守りますが、同じプログラムの他の呼び出し元のためにライブラリを修正するものではありません。
根本原因は何ですか?
crypto11 はナンスの長さを AEAD の NonceSize() と比較していなかったため、空のナンスが長さゼロの GCM IV としてトークンに届き、すべてのメッセージが同じ IV で暗号化されました。
このライブラリは PKCS#11 トークンを Go の cipher.AEAD インターフェースで包みます。NewGCM() は設定された IV の長さを AEAD の NonceSize() として記録し、呼び出し元が渡したナンスから各メカニズムのパラメータブロックを組み立てます。脆弱なコードは修正前のコミット eb2806e の aead.go にあります。
func (key *SecretKey) NewGCM() (cipher.AEAD, error) {
    if key.Cipher.GCMMech == 0 {
        return nil, fmt.Errorf("GCM not implemented for key type %#x", key.Cipher.GenParams[0].KeyType)
    }

    g := genericAead{
        key:       key,
        overhead:  16,
        nonceSize: key.context.cfg.GCMIVLength,
        makeMech: func(nonce []byte, additionalData []byte, encrypt bool) (*pkcs11.Mechanism, *pkcs11.GCMParams, error) {
            var params *pkcs11.GCMParams

            if (encrypt && key.context.cfg.UseGCMIVFromHSM &&
                !key.context.cfg.GCMIVFromHSMControl.SupplyIvForHSMGCMEncrypt) || (!encrypt &&
                key.context.cfg.UseGCMIVFromHSM && !key.context.cfg.GCMIVFromHSMControl.SupplyIvForHSMGCMDecrypt) {
                params = pkcs11.NewGCMParams(nil, additionalData, 16*8 /*bits*/)
            } else {
                params = pkcs11.NewGCMParams(nonce, additionalData, 16*8 /*bits*/)
            }
            return pkcs11.NewMechanismWithParams(key.Cipher.GCMMech, params), params, nil
        },
    }
    return g, nil
}
NewGCM() は GCMIVLength から nonceSize を設定し、既定値は 16 バイトです。makeMech クロージャは呼び出し元のナンスを IV として pkcs11.NewGCMParams に渡すか、トークンが IV を生成する設定の場合は nil を渡します。次の Seal はナンスを nonceSize と比較しません。
func (g genericAead) Seal(dst, nonce, plaintext, additionalData []byte) []byte {

    var result []byte
    if err := g.key.context.withSession(func(session *pkcs11Session) (err error) {
        mech, params, err := g.makeMech(nonce, additionalData, true)
        if err = session.ctx.EncryptInit(session.handle, mech, g.key.handle); err != nil {
            err = fmt.Errorf("C_EncryptInit: %w", err)
            return
        }
        if result, err = session.ctx.Encrypt(session.handle, plaintext); err != nil {
            err = fmt.Errorf("C_Encrypt: %w", err)
            return
        }

        if g.key.context.cfg.UseGCMIVFromHSM {
            hsmIV := params.IV()
            if len(nonce) != len(hsmIV) {
                return errBadGCMNonceSize
            }
            copy(nonce, hsmIV)
        }

        return
    }); err != nil {
        panic(err)
    }
    dst = append(dst, result...)
    return dst
}
これらの行から三つの経路が生まれます。既定の設定ではナンスがそのまま IV としてトークンに渡り、長さゼロのナンスは長さゼロの IV になります。IV バッファのない HSM IV モードでは、暗号化後の params.IV() が nil になるため、空のナンスは長さチェックを通り、何もコピーせず、空の IV で暗号文を返します。空でないナンスは平文を暗号化した後に失敗し、Seal はパニックします。v1 系では、HSM IV モードがトークンの生成した IV を呼び出し元にコピーバックしません。
どのように悪用されますか?
IV を再利用するアプリケーションの暗号文を観察できる攻撃者は、平文の XOR を復元し、露出した GHASH 鍵を使って Open が受け入れる暗号文を偽造できます。
- アプリケーションが
NewGCM()を呼び、空または固定のナンスでSealを呼ぶため、トークンはすべてのメッセージを同じ IV で暗号化します。 - 攻撃者は、その IV で作られた二つ以上の暗号文を、ネットワーク、ログ、バックアップ、ストレージのいずれかから観察します。
- 攻撃者は暗号文の XOR を取り、平文の XOR を復元します。これにより構造と繰り返し内容が露出します。
- 同じ IV の再利用は GHASH 認証鍵も露出させ、攻撃者は任意の暗号文に有効なタグを計算できます。
Openは、復元した鍵でタグが検証できるため、偽造された暗号文を受け入れます。
アドバイザリはこの連鎖を説明し、GCM の認証失敗に関する Joux の分析を引用しています。エクスプロイトスクリプトは公開していません。CISA の Vulnrichment レコードは Exploitation: poc を示し、修正の回帰テストは空のナンスと HSM IV の経路を再現します。2026-11-20 時点で実環境での悪用は知られていません。
影響を受ける条件は「影響を受けますか?」を参照してください。呼び出し側が IV を管理する場合は、設定された長さの新しいランダムナンスを毎回渡すことで、ここで説明した IV の再利用を防げます。
攻撃の流れは?
アプリケーションが空のナンスを渡し、crypto11 がそれを長さゼロの IV としてトークンに転送し、すべてのメッセージが同じ IV で暗号化され、観察者がその再利用を平文の復元と暗号文の偽造に変えます。
CK_GCM_PARAMS に渡す"] B --> C["SoftHSM2 が長さゼロの IV を受け入れる"] C --> D["すべてのメッセージが同じ IV を使う"] D --> E["観察者が暗号文の XOR を取り
平文を復元する"] E --> F["GHASH 鍵を復元し
偽造した暗号文が Open に通る"]
攻撃者に何ができますか?
IV の再利用はメッセージの機密性と完全性を損ないます。これとは別に、HSM が IV を生成するモードで IV 用のバッファーがない場合、アプリケーションが空でないナンスを渡して Seal を呼び出すとクラッシュすることがあります。
- 平文の復元。 同じ IV の二つの暗号文の XOR は、それぞれの平文の XOR になります。繰り返し、既知のフィールド、構造化データから内容が露出します。
- 暗号文の偽造。 同じ再利用が GHASH 認証鍵を露出します。攻撃者は任意のメッセージに有効なタグを計算でき、
Openはそれを受け入れます。 - サービス拒否。 IV バッファのない HSM IV モードでは、空でないナンスが平文を暗号化した後に
Sealをパニックさせ、プロセスが終了します。
条件はここにすべて列挙します。アプリケーションが NewGCM() を呼び、空、固定、または繰り返し使われるナンスを渡すこと。空のナンスが最も明確な例です。トークンが長さゼロの IV を受け入れること。SoftHSM2 は受け入れ、他のトークンについてはベンダーによるとアドバイザリは述べています。攻撃者が暗号文を観察できること。この観察以外に認証やホスト上のネットワーク位置は必要ないため、共有ネットワーク、ログパイプライン、ストレージの読み取り権限が重要になります。
修正が機能する理由
修正は AEAD に自身のナンス契約を守らせ、IV を生成すべきトークンが実際に生成したかを確認するため、短いまたは空のナンスが暗号処理に届かなくなります。
+var errGCMNonceLength = errors.New("crypto11: incorrect nonce length given to GCM")
+var errGCMIVNotGenerated = errors.New("crypto11: UseGCMIVFromHSM is set but the token did not generate a GCM IV")
+const minGCMNonceSize = 12
+
 func (key *SecretKey) NewGCM() (cipher.AEAD, error) {
    if key.Cipher.GCMMech == 0 {
        return nil, fmt.Errorf("GCM not implemented for key type %#x", key.Cipher.GenParams[0].KeyType)
    }
+   if n := key.context.cfg.GCMIVLength; n < minGCMNonceSize {
+       return nil, fmt.Errorf("GCMIVLength %d is too short: GCM IVs must be at least %d bytes", n, minGCMNonceSize)
+   }
@@
 func (g genericAead) Seal(dst, nonce, plaintext, additionalData []byte) []byte {
+   hsmIV := g.key.context.cfg.UseGCMIVFromHSM
+   supplied := g.ivSupplied(true)
+   if len(nonce) != g.nonceSize && (supplied || len(nonce) != 0) {
+       panic(errGCMNonceLength)
+   }
@@
        if hsmIV {
-           hsmIV := params.IV()
-           if len(nonce) != len(hsmIV) {
-               return errBadGCMNonceSize
+           if supplied {
+               iv := params.IV()
+               if len(nonce) != len(iv) {
+                   return errBadGCMNonceSize
+               }
+               if bytes.Equal(iv, nonce) {
+                   return errGCMIVNotGenerated
+               }
+               copy(nonce, iv)
+           } else if len(result) != len(plaintext)+g.overhead+g.nonceSize {
+               return errGCMIVNotGenerated
            }
-           copy(nonce, hsmIV)
        }
Seal の新しい長さチェックは、IV バッファを渡さずトークンが IV を生成する文書化された一つの場合を除き、NonceSize() バイトではないナンスをすべて拒否します。Open も IV を渡す場合に同じチェックを受けます。NewGCM は NIST が推奨する 96 ビット未満の IV 長を拒否します。HSM IV モードでは、トークンが異なる IV をバッファに書き込んでコピーするか、IV を暗号文に追加することを修正は要求するため、固定または空の IV の暗号文が返ることはありません。
修正は v2 モジュールの GCM 経路を塞ぎます。エコシステム全体では完全ではありません。非推奨の三つの v1 モジュールパスは、HSM IV モードのコピーバックの欠陥を含めて修正されず、アドバイザリは利用者に移行を求めています。同じ v2.0.0-rc9 は、この CVE とは別の二つの中程度の鍵結合の問題、GHSA-7842-qc22-qh4x と GHSA-2xw8-72pq-h8wg も修正します。
侵害されたかどうかを確認するには?
この欠陥について侵害の指標は公開されておらず、成功した偽造はエラーを残しません。Open は攻撃者の平文を正当なものとして返します。したがって確認はログ検索ではなく、コードと設定のレビューになります。
- すべての
NewGCM()呼び出しを見つけ、SealとOpenに渡すナンスを調べます。
grep -rn "NewGCM()" --include="*.go" .
grep -rn "\.Seal(\|\.Open(" --include="*.go" .
- それらの呼び出し箇所で空または固定のナンスを探します。
nil、[]byte{}、make([]byte, 0)、パッケージ定数、メッセージ間で再利用されるバッファです。 - crypto11 の設定で
UseGCMIVFromHSMとGCMIVLengthを確認し、SupplyIvForHSMGCMEncryptが有効かを見ます。 - プログラムが SoftHSM2 を使う場合、空のナンスを実際の IV 再利用事象として扱います。他のトークンを使う場合は、長さゼロの GCM IV を受け入れるかベンダーに確認します。
失敗した偽造は通常の認証失敗に見えるため、ログの一行だけでは攻撃と破損を区別できません。本番コードで空のナンスを見つけた場合は、それで使ったデータ鍵をローテーションし、影響を受けた暗号文を再暗号化してください。
年表
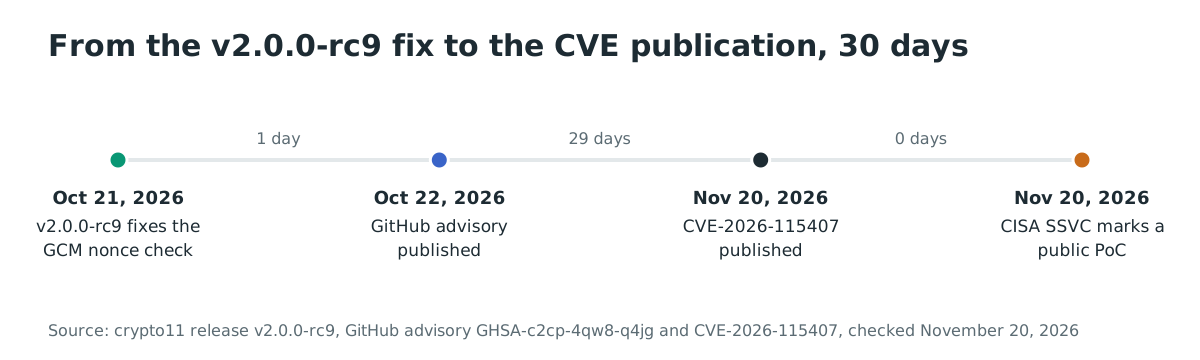
修正は CVE の公開より 30 日前にリリースされました。
- 2026-10-21: crypto11 v2.0.0-rc9 が修正とともにリリースされました。コミット
8d99b73c、プルリクエスト #172 です。 - 2026-10-22: GitHub アドバイザリ GHSA-c2cp-4qw8-q4jg が公開されました。
- 2026-11-20 16:10 UTC: Eclipse Foundation が CVE-2026-115407 を公開しました。
- 2026-11-20 18:35 UTC: CISA の SSVC レコードが Exploitation: poc を示しました。
- 2026-11-20: 実環境での悪用は知られていません。
よくある質問
この欠陥はすべての crypto11 利用者に影響しますか?
いいえ。SecretKey.NewGCM() を呼び、空、固定、または繰り返し使われるナンスを渡すプログラムに影響します。署名、鍵生成、証明書の処理だけに crypto11 を使うプログラムは脆弱なコードに到達しません。
公開されたエクスプロイトはありますか?
CISA の Vulnrichment レコードは 2026-11-20 時点で Exploitation: poc を示し、アドバイザリの回帰テストは空のナンスと HSM IV の経路を再現します。アドバイザリはエクスプロイトスクリプトを公開しておらず、実環境での悪用は知られていません。
修正版に 12 バイトのナンスを渡すとどうなりますか?
修正後の Seal は、ナンスの長さが NonceSize() と異なるとパニックします。GCMIVLength の既定値は 16 なので、12 バイトのナンスを使うアプリケーションは NewGCM() を呼ぶ前に GCMIVLength: 12 を設定する必要があります。12 バイトのランダムナンスは暗号学的に問題ありません。長さを設定に合わせるだけです。
v1 モジュールは修正されていますか?
いいえ。アドバイザリは v1 モジュールパスを非推奨かつ未修正とし、修正コミットは v2 モジュールだけを変更します。Teleport は github.com/ThalesIgnite/crypto11 v1.2.5 を固定しており、これは影響範囲内で修正された v1 リリースがありません。メンテナーは修正を取り込むために v2 へ移行する必要があります。
CVE-2026-115407 は CISA KEV にありますか?
いいえ。2026-11-20 時点で、CISA の KEV カタログに CVE-2026-115407 の登録はありません。CISA の SSVC レコードは Exploitation: poc を示しており、KEV カタログが記録する活発な悪用の閾値より下です。
修正は暗号文の形式を変えますか?
いいえ。修正は受け入れるナンスを変えるもので、AES-GCM が暗号文を生成する方法は変えません。既存の暗号文は作成時のナンスで復号できます。動作の変更は、誤った長さのナンスが Seal でパニックし、Open からエラーが返ることです。
Ostorlab で Go モジュール内の crypto11 を特定する
Ostorlab のソフトウェア構成分析と SBOM は、Go モジュールを含むリポジトリのサードパーティモジュールを棚卸しし、影響範囲内の crypto11 を見つけて v2.0.0-rc9 へのアップグレードを追跡できます。Ostorlab で依存関係を棚卸しする。
参考資料
- Eclipse Foundation, "AES-GCM
Sealaccepts nonces of any length, including empty, leading to IV reuse;UseGCMIVFromHSMsends no IV buffer by default", GHSA-c2cp-4qw8-q4jg, 2026-10-22 公開. https://github.com/eclipse-keypont/crypto11/security/advisories/GHSA-c2cp-4qw8-q4jg (2026年11月20日確認) - Eclipse Foundation, "CVE-2026-115407", 2026-11-20 公開. https://www.cve.org/CVERecord?id=CVE-2026-115407 (2026年11月20日確認)
- crypto11, 修正コミット
8d99b73c721c173ad85c0ca4e063c3da360a611d, "fix: harden key-pair pairing, ML-KEM, AES-GCM and RSA; bump pkcs11-go to v1.2.0-rc4 (#172)", 2026-10-21. https://github.com/eclipse-keypont/crypto11/commit/8d99b73c721c173ad85c0ca4e063c3da360a611d (2026年11月20日確認) - crypto11, プルリクエスト #172. https://github.com/eclipse-keypont/crypto11/pull/172 (2026年11月20日確認)
- crypto11, リリース v2.0.0-rc9, 2026-10-21. https://github.com/eclipse-keypont/crypto11/releases/tag/v2.0.0-rc9 (2026年11月20日確認)
- crypto11, コミット
eb2806eの脆弱なaead.go. https://github.com/eclipse-keypont/crypto11/blob/eb2806e/aead.go (2026年11月20日確認) - NIST, "Recommendation for Block Cipher Modes of Operation: Galois/Counter Mode (GCM) and GMAC", SP 800-38D. https://csrc.nist.gov/pubs/sp/800/38/d/final (2026年11月20日確認)
- Antoine Joux, "Authentication Failures in NIST version of GCM", 2006. https://csrc.nist.gov/csrc/media/projects/block-cipher-techniques/documents/bcm/comments/800-38-series-drafts/gcm/joux_comments.pdf (2026年11月20日確認)
- CISA, 悪用済み脆弱性カタログ. https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026年11月20日確認)
- Teleport, 既定ブランチの
go.mod、github.com/ThalesIgnite/crypto11v1.2.5 を固定. https://github.com/gravitational/teleport/blob/master/go.mod (2026年11月20日確認) - Sigstore Fulcio, 既定ブランチの
go.mod、github.com/eclipse-keypont/crypto11v1.6.8 を固定. https://github.com/sigstore/fulcio/blob/main/go.mod (2026年11月20日確認)