crypto11: reutilización de nonce GCM y falsificación de cifrados (CVE-2026-115407)
crypto11 acepta nonces AES-GCM vacíos, expone el texto claro y permite falsificar cifrados; corregido en v2.0.0-rc9, los módulos v1 siguen sin parche.
Resumen
- crypto11, una biblioteca Go para tokens PKCS#11 y módulos de hardware, pasaba cualquier nonce a AES-GCM sin comprobar su longitud, así que un nonce vacío cifraba cada mensaje con el mismo IV.
- Las aplicaciones que llaman a
NewGCM()y pasan un nonce vacío o fijo están expuestas. El módulo v2 hasta 2.0.0-rc8 y las rutas de módulo v1 obsoletas hasta su última versión están afectados. - La Fundación Eclipse publicó CVE-2026-115407 el 2026-11-20, con CVSS v4.0 9.1 Crítica. El registro SSVC de CISA marca una prueba de concepto pública, sin explotación conocida, y la CVE no está en CISA KEV al 2026-11-20.
- Actualice a v2.0.0-rc9 o posterior y configure
GCMIVLengthcon el tamaño de nonce que use. Las rutas de módulo v1 están obsoletas y no se parchearán.
¿Estoy afectado?
Todas estas condiciones deben cumplirse para que una aplicación esté expuesta:
- Importa
github.com/eclipse-keypont/crypto11/v2en 2.0.0-rc8 o anterior, o una de las rutas de módulo v1 obsoletas en su última versión o antes. - Llama a
SecretKey.NewGCM()y pasa un nonce vacío, fijo o repetido; la API aceptaba cualquier longitud, incluido cero. - O activa
UseGCMIVFromHSMsinSupplyIvForHSMGCMEncrypty pasa un nonce vacío. - El token acepta un IV GCM de longitud cero. SoftHSM2 lo acepta; el comportamiento de otro token depende del proveedor.
Que un módulo aparezca en las dependencias no demuestra la exposición. La falla está en el envoltorio GCM, así que un programa que solo usa crypto11 para firma o gestión de claves nunca llega al código vulnerable. El go.mod de Teleport fija github.com/ThalesIgnite/crypto11 v1.2.5, y el go.mod de Sigstore Fulcio fija github.com/eclipse-keypont/crypto11 v1.6.8. Ambas versiones están dentro de los rangos afectados, así que un inventario de dependencias las encontrará; una revisión del código responde si se usa el envoltorio GCM.
| Ruta de módulo | Versiones afectadas | Versión corregida |
|---|---|---|
github.com/eclipse-keypont/crypto11/v2 |
2.0.0-rc8 y anteriores | 2.0.0-rc9 |
github.com/eclipse-keypont/crypto11 |
1.6.8 y anteriores | Ninguna, obsoleto |
github.com/ThalesGroup/crypto11 |
1.7.0-rc1 y anteriores | Ninguna, obsoleto |
github.com/ThalesIgnite/crypto11 |
1.2.5 y anteriores | Ninguna, obsoleto |
El registro CVE le asigna CVSS v4.0 9.1 Crítica (CVSS:4.0/AV:N/AC:H/AT:N/PR:N/UI:N/VC:H/VI:H/VA:N/SC:N/SI:N/SA:N) y enumera CWE-323, CWE-1204 y CWE-20. La puntuación CVSS v3.1 del aviso de GitHub es 7.4 Alta (CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:N).
La corrección se publicó en v2.0.0-rc9 el 2026-10-21. Las rutas de módulo v1 están obsoletas y el aviso indica que no se parchean, incluido el defecto de copia del IV generado por el HSM. Compruebe los módulos que compila su programa:
go list -m all | grep crypto11
go mod graph | grep crypto11
Después busque los puntos de llamada GCM y la configuración que los controla:
grep -rn "NewGCM()" --include="*.go" .
grep -rn "UseGCMIVFromHSM\|GCMIVLength" --include="*.go" --include="*.yaml" --include="*.json" .
Si aparece NewGCM(), lea cada llamada a Seal y Open que usa el valor devuelto y compruebe la longitud del nonce. Un segmento vacío, un valor nil o una cadena de bytes fija son la exposición.
¿Cómo lo corrijo?
Actualice a v2.0.0-rc9 o posterior, configure la longitud de IV con el tamaño de nonce que usa la aplicación y vuelva a compilar.
- Lleve el módulo a la versión corregida y limpie la compilación:
go get github.com/eclipse-keypont/crypto11/v2@v2.0.0-rc9
go mod tidy
go build ./...
- Si la aplicación pasa nonces de 12 bytes, configure
GCMIVLength: 12en la configuración de crypto11. El valor predeterminado es 16, y elSealcorregido entra en pánico cuando la longitud del nonce difiere deNonceSize(). - Si la aplicación activa
UseGCMIVFromHSM, active tambiénGCMIVFromHSMControl.SupplyIvForHSMGCMEncryptySupplyIvForHSMGCMDecrypt, y pase un búfer de nonce deNonceSize()bytes. Sin el búfer de cifrado, el token debe añadir el IV al cifrado, y el código corregido comprueba que lo hizo. - Migre cualquier importación v1 al módulo v2. Las rutas v1 están obsoletas, no reciben corrección y conservan el defecto de copia del IV en modo HSM.
Si la actualización tiene que esperar, pase un nonce aleatorio nuevo de exactamente NonceSize() bytes a cada llamada a Seal y Open, y rechace cualquier otra longitud antes de la llamada. No use UseGCMIVFromHSM en la línea v1.6.x. Este rodeo protege los puntos de llamada que modifique; no corrige la biblioteca para los demás llamadores del mismo programa.
¿Cuál es la causa raíz?
crypto11 nunca comparaba la longitud del nonce con el NonceSize() del AEAD, así que un nonce vacío llegaba al token como un IV GCM de longitud cero y cada mensaje se cifraba con el mismo IV.
La biblioteca envuelve un token PKCS#11 en la interfaz cipher.AEAD de Go. NewGCM() registra la longitud de IV configurada como NonceSize() del AEAD y después construye cada bloque de parámetros de mecanismo a partir del nonce que entrega el llamador. El código vulnerable está en aead.go en el commit eb2806e, antes de la corrección:
func (key *SecretKey) NewGCM() (cipher.AEAD, error) {
    if key.Cipher.GCMMech == 0 {
        return nil, fmt.Errorf("GCM not implemented for key type %#x", key.Cipher.GenParams[0].KeyType)
    }

    g := genericAead{
        key:       key,
        overhead:  16,
        nonceSize: key.context.cfg.GCMIVLength,
        makeMech: func(nonce []byte, additionalData []byte, encrypt bool) (*pkcs11.Mechanism, *pkcs11.GCMParams, error) {
            var params *pkcs11.GCMParams

            if (encrypt && key.context.cfg.UseGCMIVFromHSM &&
                !key.context.cfg.GCMIVFromHSMControl.SupplyIvForHSMGCMEncrypt) || (!encrypt &&
                key.context.cfg.UseGCMIVFromHSM && !key.context.cfg.GCMIVFromHSMControl.SupplyIvForHSMGCMDecrypt) {
                params = pkcs11.NewGCMParams(nil, additionalData, 16*8 /*bits*/)
            } else {
                params = pkcs11.NewGCMParams(nonce, additionalData, 16*8 /*bits*/)
            }
            return pkcs11.NewMechanismWithParams(key.Cipher.GCMMech, params), params, nil
        },
    }
    return g, nil
}
NewGCM() configura nonceSize a partir de GCMIVLength, que vale 16 bytes por defecto. El cierre makeMech pasa después el nonce del llamador a pkcs11.NewGCMParams como IV, o pasa nil cuando el token está configurado para generar el IV. El Seal siguiente nunca comprueba el nonce contra nonceSize:
func (g genericAead) Seal(dst, nonce, plaintext, additionalData []byte) []byte {

    var result []byte
    if err := g.key.context.withSession(func(session *pkcs11Session) (err error) {
        mech, params, err := g.makeMech(nonce, additionalData, true)
        if err = session.ctx.EncryptInit(session.handle, mech, g.key.handle); err != nil {
            err = fmt.Errorf("C_EncryptInit: %w", err)
            return
        }
        if result, err = session.ctx.Encrypt(session.handle, plaintext); err != nil {
            err = fmt.Errorf("C_Encrypt: %w", err)
            return
        }

        if g.key.context.cfg.UseGCMIVFromHSM {
            hsmIV := params.IV()
            if len(nonce) != len(hsmIV) {
                return errBadGCMNonceSize
            }
            copy(nonce, hsmIV)
        }

        return
    }); err != nil {
        panic(err)
    }
    dst = append(dst, result...)
    return dst
}
De esas líneas salen tres caminos. Con la configuración predeterminada, el nonce va al token como IV, y un nonce de longitud cero es un IV de longitud cero. En modo IV generado por el HSM sin búfer de IV, params.IV() es nil después del cifrado, así que un nonce vacío pasa la comprobación de longitud, no copia nada y devuelve un cifrado bajo el IV vacío; un nonce no vacío falla después de cifrar el texto claro, y Seal entra en pánico. En la línea v1, el modo IV generado por el HSM nunca copia de vuelta el IV generado por el token.
¿Cómo se explota?
Un atacante que observa los cifrados de una aplicación que reutiliza un IV recupera el XOR de los textos claros y, gracias a la clave GHASH expuesta, puede falsificar un cifrado que Open acepta.
- La aplicación llama a
NewGCM()y después aSealcon un nonce vacío o fijo, así que el token cifra cada mensaje con el mismo IV. - El atacante observa dos o más cifrados producidos bajo ese IV, desde la red, un registro, una copia de seguridad o un almacenamiento.
- El atacante aplica XOR a los cifrados y recupera el XOR de los textos claros, lo que expone la estructura y el contenido repetido.
- El IV repetido también expone la clave de autenticación GHASH, y el atacante la usa para calcular una etiqueta válida para un cifrado de su elección.
Openacepta el cifrado falsificado porque la etiqueta se verifica bajo la clave recuperada.
El aviso describe esta cadena y cita el análisis de Joux sobre los fallos de autenticación de GCM. No publica ningún script de explotación. El registro Vulnrichment de CISA indica Exploitation: poc, y las pruebas de regresión de la corrección reproducen los caminos del nonce vacío y del IV generado por el HSM. No se conoce explotación en la naturaleza al 2026-11-20.
Consulte «¿Estoy afectado?» para conocer las condiciones de exposición. Cuando la aplicación gestiona el IV, pasar un nonce aleatorio nuevo de la longitud configurada evita la reutilización descrita aquí.
¿Cómo se desarrolla el ataque?
La aplicación entrega un nonce vacío, crypto11 lo pasa al token como un IV de longitud cero, cada mensaje se cifra con el mismo IV, y un observador convierte esa reutilización en recuperación del texto claro y falsificación de cifrados.
sin comprobar la longitud"] B --> C["SoftHSM2 acepta un IV de longitud cero"] C --> D["Cada mensaje usa el mismo IV"] D --> E["El observador aplica XOR
y recupera el texto claro"] E --> F["Clave GHASH recuperada
cifrado falsificado aceptado por Open"]
¿Qué puede hacer un atacante?
La reutilización del IV compromete la confidencialidad y la integridad de los mensajes. Por otra parte, la aplicación puede bloquearse si llama a Seal con un nonce no vacío en el modo de IV generado por el HSM sin un búfer para el IV.
- Recuperar el texto claro. Dos cifrados bajo el mismo IV dan, por XOR, el XOR de sus textos claros. Las repeticiones, los campos conocidos y los datos estructurados exponen entonces el contenido.
- Falsificar cifrados. La misma reutilización expone la clave de autenticación GHASH. El atacante puede calcular una etiqueta válida para un mensaje de su elección, y
Openla acepta. - Provocar una denegación de servicio. En modo IV generado por el HSM sin búfer de IV, un nonce no vacío hace que
Sealentre en pánico después de cifrar el texto claro, lo que termina el proceso.
Las condiciones se enumeran aquí en su totalidad. La aplicación debe llamar a NewGCM() y pasar un nonce vacío, fijo o repetido; un nonce vacío es el caso más claro. El token debe aceptar un IV de longitud cero; SoftHSM2 lo acepta, y el aviso precisa que el comportamiento de otro token depende del proveedor. El atacante debe poder observar los cifrados. No se requiere autenticación ni posición de red en el host más allá de esa observación, por eso importan una red compartida, una cadena de registros o un lector de almacenamiento.
¿Por qué funciona la corrección?
La corrección hace que el AEAD respete su propio contrato de nonce y comprueba que un token que debe generar el IV realmente lo hizo, así que un nonce corto o vacío ya no puede llegar al cifrado.
+var errGCMNonceLength = errors.New("crypto11: incorrect nonce length given to GCM")
+var errGCMIVNotGenerated = errors.New("crypto11: UseGCMIVFromHSM is set but the token did not generate a GCM IV")
+const minGCMNonceSize = 12
+
 func (key *SecretKey) NewGCM() (cipher.AEAD, error) {
    if key.Cipher.GCMMech == 0 {
        return nil, fmt.Errorf("GCM not implemented for key type %#x", key.Cipher.GenParams[0].KeyType)
    }
+   if n := key.context.cfg.GCMIVLength; n < minGCMNonceSize {
+       return nil, fmt.Errorf("GCMIVLength %d is too short: GCM IVs must be at least %d bytes", n, minGCMNonceSize)
+   }
@@
 func (g genericAead) Seal(dst, nonce, plaintext, additionalData []byte) []byte {
+   hsmIV := g.key.context.cfg.UseGCMIVFromHSM
+   supplied := g.ivSupplied(true)
+   if len(nonce) != g.nonceSize && (supplied || len(nonce) != 0) {
+       panic(errGCMNonceLength)
+   }
@@
        if hsmIV {
-           hsmIV := params.IV()
-           if len(nonce) != len(hsmIV) {
-               return errBadGCMNonceSize
+           if supplied {
+               iv := params.IV()
+               if len(nonce) != len(iv) {
+                   return errBadGCMNonceSize
+               }
+               if bytes.Equal(iv, nonce) {
+                   return errGCMIVNotGenerated
+               }
+               copy(nonce, iv)
+           } else if len(result) != len(plaintext)+g.overhead+g.nonceSize {
+               return errGCMIVNotGenerated
            }
-           copy(nonce, hsmIV)
        }
La nueva comprobación de longitud en Seal rechaza todo nonce que no mide NonceSize() bytes, salvo el caso documentado en que el token genera el IV sin búfer suministrado. Open recibe la misma comprobación para el caso en que se suministra el IV. NewGCM rechaza una longitud de IV inferior a 12 bytes, la longitud de 96 bits que recomienda NIST. En modo IV generado por el HSM, la corrección exige que el token escriba un IV distinto en el búfer y lo copie, o que añada el IV al cifrado, así que nunca se devuelve un cifrado bajo un IV fijo o vacío.
La corrección cierra las rutas GCM del módulo v2. No lo es para todo el ecosistema: las tres rutas de módulo v1 obsoletas no se parchean, incluido el defecto de copia del IV en modo HSM, y el aviso pide a sus usuarios que migren. La misma versión v2.0.0-rc9 corrige también dos problemas Medios de vinculación de claves, GHSA-7842-qc22-qh4x y GHSA-2xw8-72pq-h8wg, distintos de esta CVE.
¿Cómo compruebo si estuve comprometido?
No se publican indicadores de compromiso para esta falla, y una falsificación correcta no deja error: Open devuelve el texto claro del atacante como si fuera legítimo. Por eso las comprobaciones son de código y configuración, no de registros.
- Encuentre cada llamada a
NewGCM()e inspeccione el nonce que se pasa aSealyOpen:
grep -rn "NewGCM()" --include="*.go" .
grep -rn "\.Seal(\|\.Open(" --include="*.go" .
- Busque un nonce vacío o fijo en esos puntos de llamada:
nil,[]byte{},make([]byte, 0), una constante de paquete o un búfer reutilizado entre mensajes. - Compruebe la configuración de crypto11 para
UseGCMIVFromHSMyGCMIVLength, y mire siSupplyIvForHSMGCMEncryptestá activo. - Si el programa usa SoftHSM2, trate un nonce vacío como un evento real de reutilización de IV. Si usa otro token, confirme con el proveedor que acepta un IV GCM de longitud cero.
Una falsificación fallida parece un fallo de autenticación normal, así que una entrada de registro por sí sola no distingue un ataque de una corrupción. Si encuentra un nonce vacío en código de producción, rote las claves de datos que se usaron con él y vuelva a cifrar los cifrados afectados.
Cronología
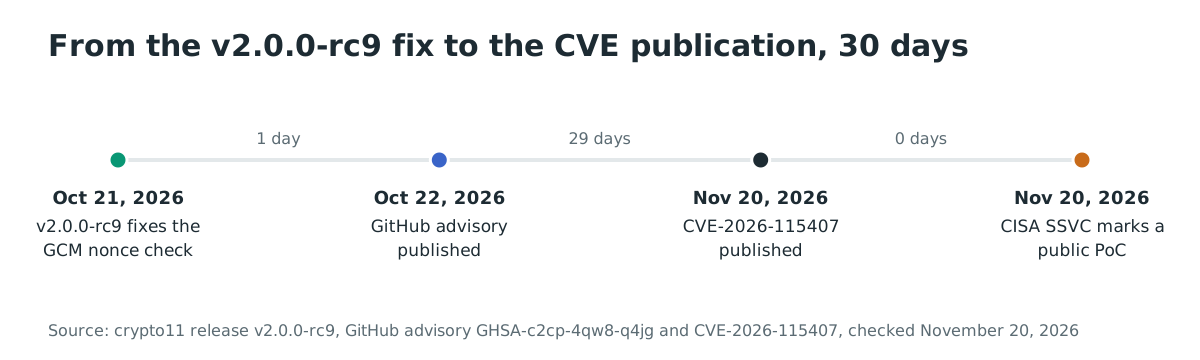
La corrección se publicó 30 días antes de la publicación de la CVE.
- 2026-10-21: crypto11 v2.0.0-rc9 se publica con la corrección, commit
8d99b73cy solicitud de extracción #172. - 2026-10-22: se publica el aviso de GitHub GHSA-c2cp-4qw8-q4jg.
- 2026-11-20 16:10 UTC: la Fundación Eclipse publica CVE-2026-115407.
- 2026-11-20 18:35 UTC: el registro SSVC de CISA indica Exploitation: poc.
- 2026-11-20: no se conoce explotación en la naturaleza.
Preguntas frecuentes
¿La falla afecta a todos los usuarios de crypto11?
No. Afecta a los programas que llaman a SecretKey.NewGCM() y pasan un nonce vacío, fijo o repetido. Un programa que solo usa crypto11 para firma, generación de claves o certificados no llega al código vulnerable.
¿Existe un exploit público?
El registro Vulnrichment de CISA indica Exploitation: poc al 2026-11-20, y las pruebas de regresión del aviso reproducen los caminos del nonce vacío y del IV generado por el HSM. El aviso no publica ningún script de explotación, y no se conoce explotación en la naturaleza.
¿Qué pasa si paso un nonce de 12 bytes a la versión corregida?
El Seal corregido entra en pánico si la longitud del nonce difiere de NonceSize(). El valor predeterminado de GCMIVLength es 16, así que una aplicación que usa nonces de 12 bytes debe configurar GCMIVLength: 12 antes de llamar a NewGCM(). Un nonce aleatorio de 12 bytes es criptográficamente válido; la longitud solo debe coincidir con la configuración.
¿Están corregidos los módulos v1?
No. El aviso marca las rutas de módulo v1 como obsoletas y sin parche, y el commit de la corrección solo modifica el módulo v2. Teleport fija github.com/ThalesIgnite/crypto11 v1.2.5, que está en el rango afectado y no tiene ninguna versión v1 corregida, así que sus mantenedores deben migrar a v2 para recibir la corrección.
¿CVE-2026-115407 está en CISA KEV?
No. El catálogo KEV de CISA no tiene ninguna entrada para CVE-2026-115407 al 2026-11-20. El registro SSVC de CISA indica Exploitation: poc, que queda por debajo del umbral de explotación activa que registra el catálogo KEV.
¿La corrección cambia el formato de los cifrados?
No. La corrección cambia los nonces aceptados, no cómo AES-GCM produce los cifrados. Los cifrados existentes siguen siendo descifrables con el nonce con el que se crearon. El cambio de comportamiento es que un nonce de longitud incorrecta ahora hace que Seal entre en pánico y que Open devuelva un error.
Encuentre las versiones de crypto11 en sus módulos Go con Ostorlab
El análisis de composición de software y el SBOM de Ostorlab inventarían los módulos de terceros de sus repositorios, incluidos los módulos Go, para encontrar las versiones de crypto11 en los rangos afectados y seguir la actualización a v2.0.0-rc9. Inventaríe sus dependencias con Ostorlab.
Referencias
- Fundación Eclipse, "AES-GCM
Sealaccepts nonces of any length, including empty, leading to IV reuse;UseGCMIVFromHSMsends no IV buffer by default", GHSA-c2cp-4qw8-q4jg, publicado el 2026-10-22. https://github.com/eclipse-keypont/crypto11/security/advisories/GHSA-c2cp-4qw8-q4jg (comprobado el 20 de noviembre de 2026) - Fundación Eclipse, "CVE-2026-115407", publicado el 2026-11-20. https://www.cve.org/CVERecord?id=CVE-2026-115407 (comprobado el 20 de noviembre de 2026)
- crypto11, commit de corrección
8d99b73c721c173ad85c0ca4e063c3da360a611d, "fix: harden key-pair pairing, ML-KEM, AES-GCM and RSA; bump pkcs11-go to v1.2.0-rc4 (#172)", 2026-10-21. https://github.com/eclipse-keypont/crypto11/commit/8d99b73c721c173ad85c0ca4e063c3da360a611d (comprobado el 20 de noviembre de 2026) - crypto11, solicitud de extracción #172. https://github.com/eclipse-keypont/crypto11/pull/172 (comprobado el 20 de noviembre de 2026)
- crypto11, versión v2.0.0-rc9, 2026-10-21. https://github.com/eclipse-keypont/crypto11/releases/tag/v2.0.0-rc9 (comprobado el 20 de noviembre de 2026)
- crypto11, archivo
aead.govulnerable en el commiteb2806e. https://github.com/eclipse-keypont/crypto11/blob/eb2806e/aead.go (comprobado el 20 de noviembre de 2026) - NIST, "Recommendation for Block Cipher Modes of Operation: Galois/Counter Mode (GCM) and GMAC", SP 800-38D. https://csrc.nist.gov/pubs/sp/800/38/d/final (comprobado el 20 de noviembre de 2026)
- Antoine Joux, "Authentication Failures in NIST version of GCM", 2006. https://csrc.nist.gov/csrc/media/projects/block-cipher-techniques/documents/bcm/comments/800-38-series-drafts/gcm/joux_comments.pdf (comprobado el 20 de noviembre de 2026)
- CISA, catálogo de vulnerabilidades explotadas. https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 20 de noviembre de 2026)
- Teleport,
go.modde la rama predeterminada, que fijagithub.com/ThalesIgnite/crypto11v1.2.5. https://github.com/gravitational/teleport/blob/master/go.mod (comprobado el 20 de noviembre de 2026) - Sigstore Fulcio,
go.modde la rama predeterminada, que fijagithub.com/eclipse-keypont/crypto11v1.6.8. https://github.com/sigstore/fulcio/blob/main/go.mod (comprobado el 20 de noviembre de 2026)