crypto11 GCM 随机数重用导致密文伪造(CVE-2026-115407)
crypto11 接受空的 AES-GCM 随机数,暴露明文并允许伪造密文;已在 v2.0.0-rc9 修复,但 v1 模块仍未修补。
TL;DR
- crypto11 是用于 PKCS#11 令牌和硬件安全模块的 Go 库,它在不检查长度的情况下把任意随机数传给 AES-GCM,因此空随机数会让每条消息使用同一个 IV 加密。
- 调用
NewGCM()并传入空或固定随机数的应用会受影响。v2 模块 2.0.0-rc8 及更早版本,以及已弃用的 v1 模块路径至其最后版本,都在受影响范围内。 - Eclipse 基金会于 2026-11-20 16:10 UTC 发布 CVE-2026-115407,评分为 CVSS v4.0 9.1 严重。CISA 的 SSVC 记录标记存在公开概念验证,尚未知有在野利用,截至 2026 年 11 月 20 日未列入 CISA KEV。
- 升级到 v2.0.0-rc9 或更高版本,并把
GCMIVLength设置为实际使用的随机数长度。v1 模块路径已弃用,不会修补。
我受影响吗?
应用要受影响,必须同时满足以下条件:
- 导入
github.com/eclipse-keypont/crypto11/v2的 2.0.0-rc8 或更早版本,或某个已弃用的 v1 模块路径的最后版本或更早版本。 - 调用
SecretKey.NewGCM()并传入空、固定或重复使用的随机数;API 接受任意长度,包括零。 - 或者启用
UseGCMIVFromHSM但没有设置SupplyIvForHSMGCMEncrypt,并传入空随机数。 - 令牌接受长度为零的 GCM IV。SoftHSM2 接受;其他令牌是否接受取决于厂商。
依赖中出现该模块并不能证明受影响。缺陷位于 GCM 封装层,因此只用 crypto11 做签名或密钥管理的程序不会进入易受攻击的代码。Teleport 的 go.mod 固定 github.com/ThalesIgnite/crypto11 v1.2.5,Sigstore Fulcio 的 go.mod 固定 github.com/eclipse-keypont/crypto11 v1.6.8。两个版本都在受影响范围内,依赖清单会发现它们;代码审查则回答是否使用了 GCM 封装层。
| 模块路径 | 受影响版本 | 修复版本 |
|---|---|---|
github.com/eclipse-keypont/crypto11/v2 |
2.0.0-rc8 及更早 | 2.0.0-rc9 |
github.com/eclipse-keypont/crypto11 |
1.6.8 及更早 | 无,已弃用 |
github.com/ThalesGroup/crypto11 |
1.7.0-rc1 及更早 | 无,已弃用 |
github.com/ThalesIgnite/crypto11 |
1.2.5 及更早 | 无,已弃用 |
CVE 记录评分为 CVSS v4.0 9.1 严重(CVSS:4.0/AV:N/AC:H/AT:N/PR:N/UI:N/VC:H/VI:H/VA:N/SC:N/SI:N/SA:N),并列出 CWE-323、CWE-1204 和 CWE-20。GitHub 公告的 CVSS v3.1 评分为 7.4 高危(CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:N)。
修复于 2026-10-21 在 v2.0.0-rc9 中发布。v1 模块路径已弃用,公告称它们不会修补,包括 HSM 生成的 IV 回拷贝缺陷。检查程序构建的模块:
go list -m all | grep crypto11
go mod graph | grep crypto11
然后查找 GCM 调用点和控制它们的配置:
grep -rn "NewGCM()" --include="*.go" .
grep -rn "UseGCMIVFromHSM\|GCMIVLength" --include="*.go" --include="*.yaml" --include="*.json" .
如果出现 NewGCM(),请阅读使用返回值的每个 Seal 和 Open 调用,并检查随机数长度。空切片、nil 值或固定字节串就是暴露点。
如何修复?
升级到 v2.0.0-rc9 或更高版本,把配置的 IV 长度设置为应用使用的随机数长度,然后重新构建。
- 将模块升级到修复版本并整理构建:
go get github.com/eclipse-keypont/crypto11/v2@v2.0.0-rc9
go mod tidy
go build ./...
- 如果应用传入 12 字节随机数,请在 crypto11 配置中设置
GCMIVLength: 12。默认值是 16,修复后的Seal在随机数长度不等于NonceSize()时会触发 panic。 - 如果应用启用
UseGCMIVFromHSM,还要设置GCMIVFromHSMControl.SupplyIvForHSMGCMEncrypt和SupplyIvForHSMGCMDecrypt,并传入NonceSize()字节的随机数缓冲区。没有加密缓冲区时,令牌必须把 IV 追加到密文,修复后的代码会检查它是否这样做。 - 把所有 v1 导入迁移到 v2 模块。v1 路径已弃用,不会获得修复,并保留 HSM IV 回拷贝缺陷。
如果必须推迟升级,请为每次 Seal 和 Open 调用传入恰好 NonceSize() 字节的新随机数,并在调用前拒绝其他长度。不要在 v1.6.x 系列上使用 UseGCMIVFromHSM。此缓解措施只保护你修改的调用点,不会为同一程序的其他调用方修复库。
根本原因是什么?
crypto11 从未把随机数长度与 AEAD 的 NonceSize() 比较,因此空随机数作为长度为零的 GCM IV 到达令牌,每条消息都用同一个 IV 加密。
该库把 PKCS#11 令牌封装在 Go 的 cipher.AEAD 接口中。NewGCM() 把配置的 IV 长度记录为 AEAD 的 NonceSize(),然后根据调用方提供的随机数构造每个机制参数块。易受攻击的代码位于修复前的提交 eb2806e 的 aead.go:
func (key *SecretKey) NewGCM() (cipher.AEAD, error) {
    if key.Cipher.GCMMech == 0 {
        return nil, fmt.Errorf("GCM not implemented for key type %#x", key.Cipher.GenParams[0].KeyType)
    }

    g := genericAead{
        key:       key,
        overhead:  16,
        nonceSize: key.context.cfg.GCMIVLength,
        makeMech: func(nonce []byte, additionalData []byte, encrypt bool) (*pkcs11.Mechanism, *pkcs11.GCMParams, error) {
            var params *pkcs11.GCMParams

            if (encrypt && key.context.cfg.UseGCMIVFromHSM &&
                !key.context.cfg.GCMIVFromHSMControl.SupplyIvForHSMGCMEncrypt) || (!encrypt &&
                key.context.cfg.UseGCMIVFromHSM && !key.context.cfg.GCMIVFromHSMControl.SupplyIvForHSMGCMDecrypt) {
                params = pkcs11.NewGCMParams(nil, additionalData, 16*8 /*bits*/)
            } else {
                params = pkcs11.NewGCMParams(nonce, additionalData, 16*8 /*bits*/)
            }
            return pkcs11.NewMechanismWithParams(key.Cipher.GCMMech, params), params, nil
        },
    }
    return g, nil
}
NewGCM() 从 GCMIVLength 设置 nonceSize,默认值为 16 字节。随后 makeMech 闭包把调用方的随机数作为 IV 传给 pkcs11.NewGCMParams,或在令牌配置为生成 IV 时传 nil。下面的 Seal 从不把随机数与 nonceSize 比较:
func (g genericAead) Seal(dst, nonce, plaintext, additionalData []byte) []byte {

    var result []byte
    if err := g.key.context.withSession(func(session *pkcs11Session) (err error) {
        mech, params, err := g.makeMech(nonce, additionalData, true)
        if err = session.ctx.EncryptInit(session.handle, mech, g.key.handle); err != nil {
            err = fmt.Errorf("C_EncryptInit: %w", err)
            return
        }
        if result, err = session.ctx.Encrypt(session.handle, plaintext); err != nil {
            err = fmt.Errorf("C_Encrypt: %w", err)
            return
        }

        if g.key.context.cfg.UseGCMIVFromHSM {
            hsmIV := params.IV()
            if len(nonce) != len(hsmIV) {
                return errBadGCMNonceSize
            }
            copy(nonce, hsmIV)
        }

        return
    }); err != nil {
        panic(err)
    }
    dst = append(dst, result...)
    return dst
}
这些代码产生三条路径。在默认配置下,随机数作为 IV 传给令牌,长度为零的随机数就是长度为零的 IV。在没有 IV 缓冲区的 HSM IV 模式下,加密后 params.IV() 为 nil,因此空随机数通过长度检查,什么也不复制,并返回使用空 IV 的密文;非空随机数在明文已经加密后失败,Seal 触发 panic。在 v1 系列中,HSM IV 模式从不把令牌生成的 IV 回拷贝给调用方。
如何被利用?
能观察使用重复 IV 的应用密文的攻击者可以恢复明文的 XOR,并利用暴露的 GHASH 密钥伪造 Open 接受的密文。
- 应用调用
NewGCM(),然后用空或固定随机数调用Seal,因此令牌用同一个 IV 加密每条消息。 - 攻击者从网络、日志、备份或存储中观察该 IV 下产生的两个或更多密文。
- 攻击者对密文做 XOR,恢复明文的 XOR,从而暴露结构和重复内容。
- 重复的 IV 还暴露 GHASH 认证密钥,攻击者用它为任意密文计算有效标签。
Open接受伪造的密文,因为标签在恢复的密钥下验证通过。
公告描述了这一链条,并引用 Joux 关于 GCM 认证失败的分析。它没有发布漏洞利用脚本。CISA 的 Vulnrichment 记录标记 Exploitation: poc,修复的回归测试复现了空随机数和 HSM IV 路径。截至 2026-11-20,尚未知有在野利用。
受影响的条件见“我受影响吗?”。由调用方管理 IV 时,每次传入符合配置长度的新随机数可避免此处所述的 IV 重用。
攻击如何展开?
应用提供空随机数,crypto11 把它作为长度为零的 IV 转给令牌,每条消息都用同一个 IV 加密,观察者把这种重用转化为明文恢复和密文伪造。
直接传给 CK_GCM_PARAMS"] B --> C["SoftHSM2 接受长度为零的 IV"] C --> D["每条消息使用同一个 IV"] D --> E["观察者对密文做 XOR
恢复明文"] E --> F["恢复 GHASH 密钥
伪造密文通过 Open"]
攻击者能做什么?
IV 重用会损害消息的机密性和完整性。此外,在由 HSM 生成 IV 且未提供 IV 缓冲区的模式下,如果应用用非空随机数调用 Seal,进程可能崩溃。
- 恢复明文。 同一 IV 下的两个密文做 XOR 得到它们明文的 XOR。重复、已知字段和结构化数据随后暴露内容。
- 伪造密文。 同样的重用暴露 GHASH 认证密钥。攻击者可以为任意消息计算有效标签,
Open会接受它。 - 造成拒绝服务。 在没有 IV 缓冲区的 HSM IV 模式下,非空随机数会在明文已经加密后让
Seal触发 panic,从而终止进程。
这里完整列出条件。应用必须调用 NewGCM() 并传入空、固定或重复使用的随机数;空随机数是最明显的情况。令牌必须接受长度为零的 IV;SoftHSM2 接受,公告称其他令牌是否接受取决于厂商。攻击者必须能够观察密文。除此之外不需要认证或主机上的网络位置,因此共享网络、日志管道或存储读取权限很重要。
为什么修复有效?
修复让 AEAD 执行自己的随机数契约,并检查本应生成 IV 的令牌是否真的生成了 IV,因此过短或空的随机数不再能到达加密操作。
+var errGCMNonceLength = errors.New("crypto11: incorrect nonce length given to GCM")
+var errGCMIVNotGenerated = errors.New("crypto11: UseGCMIVFromHSM is set but the token did not generate a GCM IV")
+const minGCMNonceSize = 12
+
 func (key *SecretKey) NewGCM() (cipher.AEAD, error) {
    if key.Cipher.GCMMech == 0 {
        return nil, fmt.Errorf("GCM not implemented for key type %#x", key.Cipher.GenParams[0].KeyType)
    }
+   if n := key.context.cfg.GCMIVLength; n < minGCMNonceSize {
+       return nil, fmt.Errorf("GCMIVLength %d is too short: GCM IVs must be at least %d bytes", n, minGCMNonceSize)
+   }
@@
 func (g genericAead) Seal(dst, nonce, plaintext, additionalData []byte) []byte {
+   hsmIV := g.key.context.cfg.UseGCMIVFromHSM
+   supplied := g.ivSupplied(true)
+   if len(nonce) != g.nonceSize && (supplied || len(nonce) != 0) {
+       panic(errGCMNonceLength)
+   }
@@
        if hsmIV {
-           hsmIV := params.IV()
-           if len(nonce) != len(hsmIV) {
-               return errBadGCMNonceSize
+           if supplied {
+               iv := params.IV()
+               if len(nonce) != len(iv) {
+                   return errBadGCMNonceSize
+               }
+               if bytes.Equal(iv, nonce) {
+                   return errGCMIVNotGenerated
+               }
+               copy(nonce, iv)
+           } else if len(result) != len(plaintext)+g.overhead+g.nonceSize {
+               return errGCMIVNotGenerated
            }
-           copy(nonce, hsmIV)
        }
Seal 中新的长度检查拒绝所有不是 NonceSize() 字节的随机数,唯一例外是文档说明的令牌生成 IV 且不提供缓冲区的情况。Open 在提供 IV 的情况下也接受相同检查。NewGCM 拒绝小于 12 字节的 IV 长度,这是 NIST 建议的 96 位长度。在 HSM IV 模式下,修复要求令牌把不同的 IV 写入缓冲区并回拷贝,或者把 IV 追加到密文,因此固定或空 IV 下的密文永远不会被返回。
修复封堵了 v2 模块中的 GCM 路径。对整个生态系统并不完整:三个已弃用的 v1 模块路径不会修补,包括 HSM IV 回拷贝缺陷,公告要求其用户迁移。同一个 v2.0.0-rc9 版本还修复了两个中危密钥绑定问题 GHSA-7842-qc22-qh4x 和 GHSA-2xw8-72pq-h8wg,它们与这个 CVE 无关。
如何检查是否已遭入侵?
此缺陷没有公开的入侵指标,成功的伪造不会留下错误:Open 会把攻击者的明文当作合法内容返回。因此检查是代码和配置审查,而不是日志搜索。
- 找到每个
NewGCM()调用,并检查传给Seal和Open的随机数:
grep -rn "NewGCM()" --include="*.go" .
grep -rn "\.Seal(\|\.Open(" --include="*.go" .
- 在这些调用点查找空或固定随机数:
nil、[]byte{}、make([]byte, 0)、包级常量,或在消息之间重复使用的缓冲区。 - 检查 crypto11 配置中的
UseGCMIVFromHSM和GCMIVLength,并查看是否设置了SupplyIvForHSMGCMEncrypt。 - 如果程序使用 SoftHSM2,请把空随机数视为真实的 IV 重用事件。如果使用其他令牌,请向厂商确认它是否接受长度为零的 GCM IV。
失败的伪造看起来像正常的认证失败,因此单条日志无法区分攻击和损坏。如果生产代码中存在空随机数,请轮换与其一起使用的数据密钥,并重新加密受影响的密文。
时间线
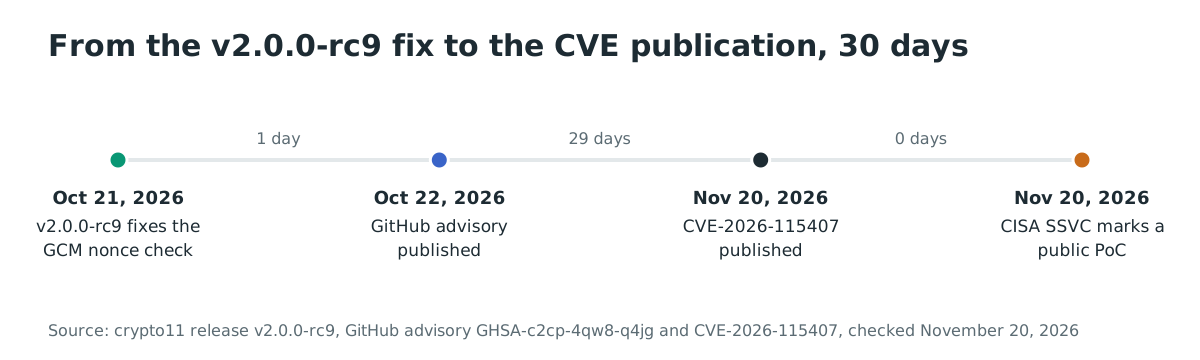
修复在 CVE 发布前 30 天发布。
- 2026-10-21:crypto11 v2.0.0-rc9 随修复发布,提交
8d99b73c,拉取请求 #172。 - 2026-10-22:GitHub 公告 GHSA-c2cp-4qw8-q4jg 发布。
- 2026-11-20 16:10 UTC:Eclipse 基金会发布 CVE-2026-115407。
- 2026-11-20 18:35 UTC:CISA 的 SSVC 记录标记 Exploitation: poc。
- 2026-11-20:尚未知有在野利用。
常见问题
此缺陷影响所有 crypto11 用户吗?
不。它影响调用 SecretKey.NewGCM() 并传入空、固定或重复使用的随机数的程序。只用 crypto11 做签名、密钥生成或证书处理的程序不会进入易受攻击的代码。
有公开的漏洞利用吗?
CISA 的 Vulnrichment 记录在 2026-11-20 标记 Exploitation: poc,公告的回归测试复现了空随机数和 HSM IV 路径。公告没有发布漏洞利用脚本,尚未知有在野利用。
如果向修复版本传入 12 字节随机数会怎样?
修复后的 Seal 在随机数长度不等于 NonceSize() 时会触发 panic。GCMIVLength 的默认值是 16,因此使用 12 字节随机数的应用必须在调用 NewGCM() 前设置 GCMIVLength: 12。12 字节随机数在密码学上没有问题;长度只需与配置一致。
v1 模块修复了吗?
没有。公告把 v1 模块路径标记为已弃用且未修补,修复提交只修改 v2 模块。Teleport 固定 github.com/ThalesIgnite/crypto11 v1.2.5,该版本在受影响范围内且没有修复的 v1 版本,因此其维护者必须迁移到 v2 才能获得修复。
CVE-2026-115407 在 CISA KEV 中吗?
不在。截至 2026-11-20,CISA 的 KEV 目录中没有 CVE-2026-115407 的记录。CISA 的 SSVC 记录显示 Exploitation: poc,低于 KEV 目录记录的活跃利用门槛。
修复会改变密文格式吗?
不会。修复改变的是接受哪些随机数,而不是 AES-GCM 生成密文的方式。现有密文仍可用创建时的随机数解密。行为变化是错误长度的随机数现在会让 Seal 触发 panic,并让 Open 返回错误。
用 Ostorlab 查找 Go 模块中的 crypto11
Ostorlab 的软件组成分析和 SBOM 会清点仓库中的第三方模块,包括 Go 模块,从而找出受影响范围内的 crypto11 并跟踪升级到 v2.0.0-rc9。用 Ostorlab 清点依赖。
参考文献
- Eclipse 基金会,"AES-GCM
Sealaccepts nonces of any length, including empty, leading to IV reuse;UseGCMIVFromHSMsends no IV buffer by default",GHSA-c2cp-4qw8-q4jg,2026-10-22 发布。https://github.com/eclipse-keypont/crypto11/security/advisories/GHSA-c2cp-4qw8-q4jg(2026 年 11 月 20 日核查) - Eclipse 基金会,"CVE-2026-115407",2026-11-20 发布。https://www.cve.org/CVERecord?id=CVE-2026-115407(2026 年 11 月 20 日核查)
- crypto11,修复提交
8d99b73c721c173ad85c0ca4e063c3da360a611d,"fix: harden key-pair pairing, ML-KEM, AES-GCM and RSA; bump pkcs11-go to v1.2.0-rc4 (#172)",2026-10-21。https://github.com/eclipse-keypont/crypto11/commit/8d99b73c721c173ad85c0ca4e063c3da360a611d(2026 年 11 月 20 日核查) - crypto11,拉取请求 #172。https://github.com/eclipse-keypont/crypto11/pull/172(2026 年 11 月 20 日核查)
- crypto11,版本 v2.0.0-rc9,2026-10-21。https://github.com/eclipse-keypont/crypto11/releases/tag/v2.0.0-rc9(2026 年 11 月 20 日核查)
- crypto11,提交
eb2806e的易受攻击的aead.go。https://github.com/eclipse-keypont/crypto11/blob/eb2806e/aead.go(2026 年 11 月 20 日核查) - NIST,"Recommendation for Block Cipher Modes of Operation: Galois/Counter Mode (GCM) and GMAC",SP 800-38D。https://csrc.nist.gov/pubs/sp/800/38/d/final(2026 年 11 月 20 日核查)
- Antoine Joux,"Authentication Failures in NIST version of GCM",2006。https://csrc.nist.gov/csrc/media/projects/block-cipher-techniques/documents/bcm/comments/800-38-series-drafts/gcm/joux_comments.pdf(2026 年 11 月 20 日核查)
- CISA,已知被利用漏洞目录。https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日核查)
- Teleport,默认分支的
go.mod,固定github.com/ThalesIgnite/crypto11v1.2.5。https://github.com/gravitational/teleport/blob/master/go.mod(2026 年 11 月 20 日核查) - Sigstore Fulcio,默认分支的
go.mod,固定github.com/eclipse-keypont/crypto11v1.6.8。https://github.com/sigstore/fulcio/blob/main/go.mod(2026 年 11 月 20 日核查)