Fabio のパストラバーサル認証バイパス、1.7.3 で修正(CVE-2026-104099)
Fabio 1.7.3 より前は生のパスでルートを選ぶため、ドットセグメント付きのパスが ACL と Basic 認証を回避します(9.1 Critical)。
要点
- Fabio はリクエストの生のパスからルートを選んでいました。そのため、ドットセグメントやエンコードされたパスの変種は保護されたルートに一致せず、より制限の緩いルートにフォールバックしました。
- Fabio の 1.7.3 より前のリリースは、ルートが
allow=またはauth=を使い、別のルートが同じバックエンドに到達する場合に影響を受けます。 - CVE レコードは CVSS v3.1 9.1 Critical と評価しています。実際の悪用は知られておらず、2026-11-20 時点で CISA の KEV には登録されていません。
- 1.7.3 以降(現在は 1.8.0)へアップグレードし、プロセスを再起動してください。公開されている修正はアップグレードだけです。
影響を受けますか?
Fabio のデプロイが影響を受けるには、次の条件がすべて満たされる必要があります。
- Fabio が 1.7.3 より前である。
- 少なくとも 1 つのルートが
allow=またはauth=オプションでアクセスを制限している。 - キャッチオールの
/ルートなど、より制限の緩いルートが同じバックエンドに到達し、細工したパスがフォールバックできる先がある。 - バックエンドがパスを正規化し、保護されたリソースを返す。ほとんどの HTTP サーバーがそうします。
アドバイザリは前提条件を明示しています。同じバックエンドに到達するフォールバックルートがなければ、細工したリクエストは保護されたページではなく 404 を返します。2 つのルートという形は、Fabio 自身のアクセス制御ドキュメントがキャッチオールの後ろに保護されたサービスを置く構成として示しているものです。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| 1.7.x 以前 | 1.7.3 より前 | 1.7.3 |
| 1.8.x | なし | 1.8.0 |
修正は 2026-08-06 に 1.7.3 でリリースされました。2026-09-09 の 1.8.0 にも含まれています。CVE レコードは CVSS v3.1 9.1 と評価しています。ベクトルは CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:N で、弱点は CWE-41、CWE-289、CWE-863 です。公式の fabiolb/fabio イメージは 2026-11-20 時点で Docker Hub の 17,273,867 回の取得があり、リポジトリには 7,345 個のスターがありました。
実行中のバイナリを確認します。
# Binary install
fabio -version

# Docker
docker exec <container> fabio -version

# Kubernetes
kubectl exec deploy/fabio -- fabio -version
出力は 1.7.3 go1.x か、実行しているリリースです。コマンドを実行できない場合は、イメージタグかデプロイしたリリース名を確認してください。
修正方法
1.7.3 以降へアップグレードし、Fabio を再起動してください。修正はルート選択を変えるため、新しいバイナリの起動後にのみ有効になります。
- 修正済みイメージを取得し、コンテナを作り直します。
docker pull fabiolb/fabio:1.8.0
docker stop <container>
docker rm <container>
docker run --name <container> ... fabiolb/fabio:1.8.0
- バイナリでインストールしている場合は、Fabio のリリースページから使用プラットフォーム向けの 1.7.3 または 1.8.0 のリリースをダウンロードし、バイナリを置き換えてサービスを再起動します。
- Go でインストールしている場合は、修正済みタグをビルドします。
go install github.com/fabiolb/fabio@v1.8.0
fabio -versionで新しいバージョンを確認します。
Fabio はこの脆弱性に対する設定上の回避策を公開していません。修正はルート選択の前にパスを正規化します。アップグレードできない場合の唯一の代替は、バックエンドか、Fabio がパスを見る前に正規化するフロントプロキシにアクセス制御を置くことです。これは脆弱なコードではなくデプロイを変える対応です。
根本原因は何ですか?
Fabio はルートを選ぶ前にリクエストパスを正規化していなかったため、ルート検索とアクセス制御は生のパスを見て、バックエンドは正規化されたパスを見ていました。Fabio は Consul またはプロパティファイルからルート定義を読む HTTP および TCP のルーターです。各ルートは allow= や auth= などのオプションを持ち、ルートテーブルはリクエストのホストとパスに対してターゲットを選びます。
ルートテーブルの検索は、1.7.2 の route/table.go の 481 行目で req.URL.Path を直接使っていました。
if target = t.lookup(h, req.URL.Path, pick, match); target != nil {
HTTP プロキシは、検索が返したターゲットに対して 2 つのゲートを適用しました。proxy/http_proxy.go の 111 行目と 116 行目です。
if t.AccessDeniedHTTP(r) {
    http.Error(w, "access denied", http.StatusForbidden)
    return
}

if !t.Authorized(r, w, p.AuthSchemes) {
    http.Error(w, "authorization failed", http.StatusUnauthorized)
    return
}
どちらの判断も選択されたルートの属性です。/admin/ へのリクエストは保護されたルートを選び、ACL と Basic 認証のチェックを受けます。/./admin/、/%2e/admin/、//admin/、/x/../admin/ へのリクエストは保護されたルートに一致しません。ACL も認証もないキャッチオールの / ルートにフォールバックします。Fabio は 142 行目で生のパスをそのまま転送します。
targetURL := &url.URL{
    Scheme: t.URL.Scheme,
    Host:   t.URL.Host,
    Path:   r.URL.Path,
}
バックエンドは /./admin/ を受け取り、/admin/ に正規化して保護されたリソースを返します。アクセス制御の判断は、バックエンドが使った文字列とは別の文字列に対して行われていました。
どのように悪用されますか?
未認証の攻撃者が、Fabio のルーターが保護されたルートに一致させない変種で保護されたパスを要求します。
- 攻撃者は
allow=またはauth=で保護されたルートと、同じバックエンドに到達するより制限の緩いルートを特定します。 - 攻撃者はパスを正規化しないクライアントを使い、ドットセグメント、エンコードされたドット、二重スラッシュ、または親セグメントを付けた保護パスを送ります。
- Fabio のルート検索は保護されたルートに一致しないため、ACL も認証もないキャッチオールルートを選びます。
- Fabio は正規化されていないパスをバックエンドへ転送します。
- バックエンドはパスを正規化し、資格情報なしで保護されたリソースを返します。
アドバイザリの検証では、実際の Fabio バイナリとローカルのオリジンに対して curl --path-as-is を使いました。Basic 認証のルートでは、/admin/ は資格情報なしで 401、ありで 200 を返しました。4 つの細工した変種はすべて、資格情報なしで保護されたページの 200 を返しました。ACL のルートでは、/admin/ は 403、4 つの変種は 200 を返しました。
正確な変種はバックエンドの正規化規則に依存します。ルーティングの前に %2e をデコードするサーバーや、二重スラッシュをまとめるサーバーは、細工したパスから保護されたリソースを返します。ドットセグメントを拒否するサーバーはエラーを返し、そのルートではバイパスが失敗します。アドバイザリは 4 つの形を例として挙げており、網羅的なリストではありません。
攻撃の流れは?
細工したパスがアクセス制御のないルートを選び、バックエンドがそれを保護されたリソースへ正規化し直します。
/./admin/"] --> B["Fabio のルート検索
生のパスで照合"] B --> C{"保護された /admin/
ルートに一致するか"} C -->|"いいえ"| D["キャッチオールルート
ACL も認証もなし"] D --> E["生のパスを
バックエンドへ転送"] E --> F["バックエンドが
/admin/ に正規化"] F --> G["資格情報なしで
保護ページを返す"]
攻撃者に何ができますか?
攻撃者は、より制限の緩いルートが同じバックエンドに到達する場合、運用者が allow= または auth= で保護した任意のルートに到達できます。影響はその保護されたルートの露出であり、それ自体がコード実行ではありません。
- 運用者が Fabio の ACL や Basic 認証の後ろに置いた管理画面を読んだり操作したりできます。
- インターネットから到達できないと想定されていた内部 API やダッシュボードに到達できます。
- 保護されたルートに別の弱点がある場合、バイパスを連鎖の 1 段として使えます。
- 送信元アドレスの規則だけで保護されたルートに、その規則が除外するはずのアドレスから到達できます。
バイパスには有効なアカウント、セッション、偽造ヘッダーは不要です。必要なのは保護されたパスと、ルーターが正規化しないパスの形だけです。
修正が機能する理由
修正はルート選択の前にパスを正規化し、正規化したパスを転送するため、検索とバックエンドが同じ文字列を見ます。
パッチは normalizePath 関数を追加し、proxy/http_proxy.go の p.Lookup(r) の前に呼び出します。
+   // Normalize Paths before routing.
+   r.URL.Path = normalizePath(r.URL.Path)
+
    t := p.Lookup(r)
この関数はパスを解析してパーセントエンコーディングを解決し、path.Clean で . と .. のセグメントを解決し、path.Clean が削除する末尾のスラッシュを復元します。
func normalizePath(urlPath string) string {
    normalizedPath := urlPath
    hasTrailingSlash := len(normalizedPath) > 1 && normalizedPath[len(normalizedPath)-1] == '/'

    if u, err := url.Parse(urlPath); err == nil {
        normalizedPath = u.Path
    }

    normalizedPath = path.Clean(normalizedPath)

    if hasTrailingSlash && normalizedPath != "/" {
        normalizedPath += "/"
    }

    return normalizedPath
}
正規化されたパスでは、/./admin/、/%2e/admin/、//admin/、/x/../admin/ が検索前にすべて /admin/ になります。保護されたルートを選ぶため、ACL と Basic 認証のゲートが実行されます。バックエンドは同じ正規化されたパスを受け取るため、Fabio が許可したリソースとは別のリソースを返せません。
このパッチはこの CVE が説明する HTTP パスのバイパスを塞ぎます。アドバイザリは別途、gRPC プロキシのパスが認可ゲートを呼ばないことと、X-Forwarded-Prefix がクライアントから転送されることを指摘しています。これらは別の問題であり、このパッチは変更しません。
侵害されたかどうかを確認するには?
アドバイザリは侵害の指標を公開しておらず、実際の悪用も知られていません。
成功したバイパスはバックエンドには通常のリクエストに見えます。Fabio のアクセスログで、保護されたプレフィックスに対してドットセグメント、エンコードされたドット、二重スラッシュ、親セグメントを含むリクエストを探し、バックエンドのログの正規化されたパスと比較してください。
GET /./admin/GET /%2e/admin/GET //admin/GET /x/../admin/
一致は手がかりであり、証拠ではありません。正規のクライアントも異常なパスを送ることがあり、失敗したリクエストはアクセスログ以外に痕跡を残さないことがあります。同じ時刻にバックエンドが保護されたリソースの 200 を記録していれば、セッションと送信元アドレスを調査してください。
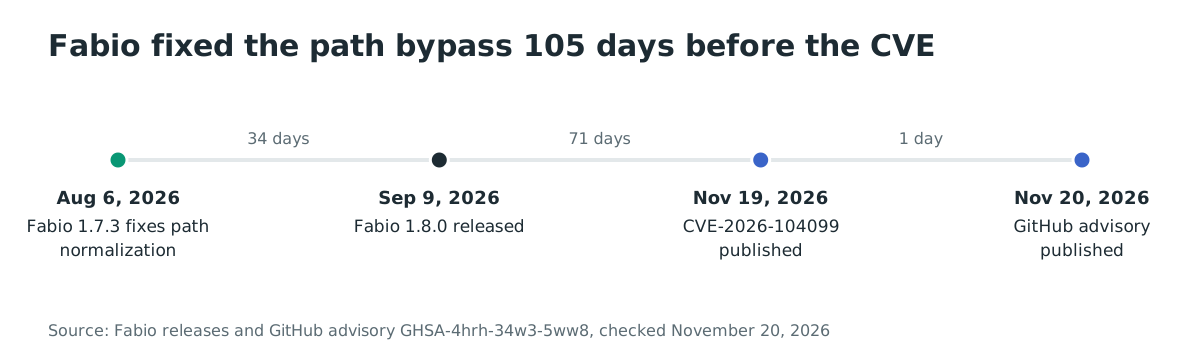
年表
- 2026-08-06: パス正規化の修正を含む Fabio 1.7.3 がリリースされました。
- 2026-09-09: 同じ修正を含む Fabio 1.8.0 がリリースされました。
- 2026-11-19: CVE-2026-104099 が公開されました。
- 2026-11-20: 欠陥の分析と検証を含む GitHub アドバイザリ GHSA-4hrh-34w3-5ww8 が公開されました。
よくある質問
すべての Fabio デプロイが影響を受けますか?
いいえ。Fabio が 1.7.3 より前で、ルートが allow= または auth= を使い、より制限の緩いルートが同じバックエンドに到達する必要があります。ルートごとのアクセス制御がない、またはフォールバックルートがないデプロイは、この CVE が説明するバイパスの影響を受けません。
保護されたパスを知らなくても悪用できますか?
はい、保護されたパスが発見可能であれば悪用できます。攻撃者には運用者が保護したパスが必要です。一般的な管理パスや、ドキュメントや JavaScript に現れるパスで十分です。
公開されている概念実証はありますか?
公開された悪用ツールへのリンクはありません。アドバイザリは 4 つの細工したパスの形と、実際の Fabio バイナリに対する検証結果を公開しており、バイパスを再現するには十分です。
修正は gRPC プロキシをカバーしますか?
いいえ。アドバイザリは、gRPC プロキシのパスがどちらの認可ゲートも呼ばないことを別の問題として指摘しています。1.7.3 のパッチは HTTP パスを正規化するもので、gRPC パスにゲートを追加するものではありません。
アップグレードでパスの転送方法は変わりますか?
はい。Fabio は生のパスではなく正規化されたパスを転送するようになりました。生のパス、ドットセグメント、二重スラッシュに依存していたバックエンドは、アップグレード後にクリーンなパスを受け取ります。異常なパスの形に依存するルートは、展開前にテストしてください。
修正はリダイレクトを変えますか?
変わる可能性があります。リダイレクトのパスは修正後に正規化されたリクエストパスから構築されます。生のパスとターゲットパスを比較していたリダイレクト規則は、クリーンな形を見るようになります。アップグレード後にリダイレクトルートを確認してください。
管理画面と API はどうですか?
それらも他のルートと同じです。allow= または auth= で保護され、キャッチオールルートが同じバックエンドに到達する場合、対象になります。別のリスナーやバックエンドに結び付き、フォールバックルートがない場合は、細工したパスは 404 を返します。
修正はホストとパスの両方を正規化しますか?
いいえ。1.7.3 のパッチはリクエストパスを正規化します。アドバイザリは別途、ホストを小文字にし、ポートと末尾のドットを削除することを提案していますが、それはこのパッチには含まれません。ホストベースのルート規則は、ルーターが正規化しないホスト表記で回避できる可能性があり、それは別の問題です。
次のルート変更の前に Fabio を修正する
1.7.3 以降へアップグレードし、再起動後に保護された各ルートをテストしてください。修正はパスを正規化するため、バックエンドは以前と異なる文字列を受け取ります。
参考資料
- GitHub Advisory Database、GHSA-4hrh-34w3-5ww8、「Fabio: Access-control bypass through unnormalized request paths」:https://github.com/advisories/GHSA-4hrh-34w3-5ww8(2026 年 11 月 20 日確認)
- CVE Program、CVE-2026-104099:https://www.cve.org/CVERecord?id=CVE-2026-104099(2026 年 11 月 20 日確認)
- Fabio、修正コミット f00ce1a446a4b7a3bccbefbb7bfe4a5e0e3fd817:https://github.com/fabiolb/fabio/commit/f00ce1a446a4b7a3bccbefbb7bfe4a5e0e3fd817(2026 年 11 月 20 日確認)
- Fabio、リリース v1.7.3:https://github.com/fabiolb/fabio/releases/tag/v1.7.3(2026 年 11 月 20 日確認)
- Fabio、リリース v1.8.0:https://github.com/fabiolb/fabio/releases/tag/v1.8.0(2026 年 11 月 20 日確認)
- Fabio、v1.7.2 の脆弱なソース
proxy/http_proxy.go:https://github.com/fabiolb/fabio/blob/v1.7.2/proxy/http_proxy.go(2026 年 11 月 20 日確認) - Fabio、v1.7.2 の脆弱なソース
route/table.go:https://github.com/fabiolb/fabio/blob/v1.7.2/route/table.go(2026 年 11 月 20 日確認) - Fabio、v1.7.3 の修正済みソース
proxy/http_proxy.go:https://github.com/fabiolb/fabio/blob/v1.7.3/proxy/http_proxy.go(2026 年 11 月 20 日確認) - Fabio ドキュメント「Access Control」:https://fabiolb.net/feature/access-control/(2026 年 11 月 20 日確認)
- Fabio リポジトリ:https://github.com/fabiolb/fabio(2026 年 11 月 20 日確認)
- Docker Hub、
fabiolb/fabio:https://hub.docker.com/r/fabiolb/fabio(2026 年 11 月 20 日確認) - CISA の既知の悪用された脆弱性カタログ:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日確認)