Fabio 路径穿越认证绕过,1.7.3 修复(CVE-2026-104099)
Fabio 1.7.3 之前按原始路径选择路由,因此点段和编码变体可跳过逐路由 ACL 和基本认证(9.1 严重)。
TL;DR
- Fabio 按原始请求路径选择路由,因此受保护路径的点段或编码变体不会匹配受保护路由,而会落到限制更少的路径上。
- Fabio 1.7.3 之前的版本在路由使用
allow=或auth=且另一条路由到达同一后端时受影响。 - CVE 记录评分为 CVSS v3.1 9.1 严重。未发现实际利用,截至 2026-11-20 未列入 CISA KEV。
- 升级到 1.7.3 或更高版本(当前为 1.8.0)并重启进程。升级是唯一公开的修复方式。
我受影响吗?
Fabio 部署必须同时满足以下条件才会暴露:
- Fabio 早于 1.7.3。
- 至少一条路由使用
allow=或auth=选项限制访问。 - 限制更少的路由(例如全捕获
/路由)到达同一后端,使构造的路径有地方可落。 - 后端规范化路径并提供受保护资源。大多数 HTTP 服务器都会这样做。
公告明确说明了前提条件:如果没有到达同一后端的回退路由,构造的请求会返回 404,而不是受保护页面。两条路由的形态正是 Fabio 自己的访问控制文档为全捕获后面的受保护服务所描述的配置。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| 1.7.x 及更早 | 早于 1.7.3 | 1.7.3 |
| 1.8.x | 无 | 1.8.0 |
修复于 2026-08-06 在 1.7.3 中发布。2026-09-09 的 1.8.0 也包含该修复。CVE 记录评分为 CVSS v3.1 9.1。向量为 CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:N,弱点为 CWE-41、CWE-289 和 CWE-863。官方 fabiolb/fabio 镜像在 2026-11-20 有 17,273,867 次 Docker Hub 拉取,仓库有 7,345 个星标。
检查正在运行的二进制文件:
# Binary install
fabio -version

# Docker
docker exec <container> fabio -version

# Kubernetes
kubectl exec deploy/fabio -- fabio -version
输出为 1.7.3 go1.x 或你运行的版本。如果无法运行该命令,请查看镜像标签或部署的版本名称。
如何修复?
升级到 1.7.3 或更高版本并重启 Fabio。修复改变了路由选择,因此只有新二进制文件启动后才生效。
- 拉取修复后的镜像并重新创建容器:
docker pull fabiolb/fabio:1.8.0
docker stop <container>
docker rm <container>
docker run --name <container> ... fabiolb/fabio:1.8.0
- 对于二进制安装,从 Fabio 发布页面下载适用于你平台的 1.7.3 或 1.8.0 发布包,替换二进制文件并重启服务。
- 对于 Go 安装,构建修复后的标签:
go install github.com/fabiolb/fabio@v1.8.0
- 用
fabio -version确认新版本。
Fabio 没有为此漏洞发布配置绕过方法。补丁在路由选择前规范化路径。如果无法升级,唯一的替代方案是把访问控制放在后端,或放在 Fabio 看到路径之前就进行规范化的前置代理上,这改变的是部署而不是漏洞代码。
根本原因是什么?
Fabio 在选择路由前从不规范化请求路径,因此路由查找和访问控制看到的是原始路径,而后端看到的是规范化路径。Fabio 是一个 HTTP 和 TCP 路由器,从 Consul 或属性文件读取路由定义。每条路由带有 allow= 和 auth= 等选项,路由表根据请求主机和路径选择目标。
路由表查找在 1.7.2 的 route/table.go 第 481 行直接使用 req.URL.Path:
if target = t.lookup(h, req.URL.Path, pick, match); target != nil {
HTTP 代理随后对查找返回的目标应用两个门控,位于 proxy/http_proxy.go 第 111 和 116 行:
if t.AccessDeniedHTTP(r) {
    http.Error(w, "access denied", http.StatusForbidden)
    return
}

if !t.Authorized(r, w, p.AuthSchemes) {
    http.Error(w, "authorization failed", http.StatusUnauthorized)
    return
}
两个判断都是所选路由的属性。对 /admin/ 的请求选择受保护路由,并接受 ACL 和基本认证检查。对 /./admin/、/%2e/admin/、//admin/ 或 /x/../admin/ 的请求不匹配受保护路由,而落到既无 ACL 也无认证的全捕获 / 路由。Fabio 随后在第 142 行转发原始路径:
targetURL := &url.URL{
    Scheme: t.URL.Scheme,
    Host:   t.URL.Host,
    Path:   r.URL.Path,
}
后端收到 /./admin/,将其规范化为 /admin/ 并提供受保护资源。访问控制判断针对的字符串与后端使用的字符串不同。
如何被利用?
未认证攻击者用 Fabio 路由器不匹配受保护路由的变体请求受保护路径。
- 攻击者找到由
allow=或auth=保护的路由,以及到达同一后端的限制更少的路由。 - 攻击者使用不规范化路径的客户端,发送带点段、编码点、双斜杠或父段的受保护路径。
- Fabio 的路由查找不匹配受保护路由,因此选择没有 ACL 和认证的全捕获路由。
- Fabio 将未规范化的路径转发给后端。
- 后端规范化路径并在没有凭据的情况下提供受保护资源。
公告的验证使用 curl --path-as-is 对真实 Fabio 二进制文件和本地源站进行测试。在基本认证路由上,/admin/ 无凭据返回 401,有凭据返回 200。四个构造变体都在无凭据的情况下返回 200 和受保护页面。在 ACL 路由上,/admin/ 返回 403,四个变体返回 200。
具体变体取决于后端的规范化规则。在路由前解码 %2e 或合并双斜杠的服务器会从构造路径提供受保护资源。拒绝点段的服务器会返回错误,该路由的绕过就会失败。公告列出四种形式作为示例,并非穷尽列表。
攻击如何展开?
构造路径选择了一条没有访问控制的路由,后端又将其规范化回受保护资源。
/./admin/"] --> B["Fabio 路由查找
按原始路径"] B --> C{"匹配受保护的
/admin/ 路由?"} C -->|"否"| D["全捕获路由
无 ACL、无认证"] D --> E["将原始路径
转发给后端"] E --> F["后端规范化
为 /admin/"] F --> G["无凭据提供
受保护页面"]
攻击者能做什么?
当限制更少的路由到达同一后端时,攻击者可以到达运维人员用 allow= 或 auth= 保护的任何路由。影响是该受保护路由的暴露,而不是代码执行本身。
- 读取或操作运维人员放在 Fabio ACL 或基本认证之后的管理界面。
- 到达被认为无法从互联网访问的内部 API 或仪表板。
- 当受保护路由自身存在弱点时,将绕过作为攻击链的一步。
- 从规则本应排除的地址到达仅由源地址规则保护的路由。
绕过不需要有效账户、会话或伪造请求头。它需要受保护路径,以及路由器不规范化的一种路径形式。
为什么修复有效?
修复在路由选择前规范化路径并转发规范化后的路径,因此查找和后端看到同一字符串。
补丁新增 normalizePath 函数,并在 proxy/http_proxy.go 的 p.Lookup(r) 之前调用:
+   // Normalize Paths before routing.
+   r.URL.Path = normalizePath(r.URL.Path)
+
    t := p.Lookup(r)
该函数解析路径以处理百分号编码,应用 path.Clean 解析 . 和 .. 段,并恢复 path.Clean 删除的末尾斜杠:
func normalizePath(urlPath string) string {
    normalizedPath := urlPath
    hasTrailingSlash := len(normalizedPath) > 1 && normalizedPath[len(normalizedPath)-1] == '/'

    if u, err := url.Parse(urlPath); err == nil {
        normalizedPath = u.Path
    }

    normalizedPath = path.Clean(normalizedPath)

    if hasTrailingSlash && normalizedPath != "/" {
        normalizedPath += "/"
    }

    return normalizedPath
}
使用规范化路径后,/./admin/、/%2e/admin/、//admin/ 和 /x/../admin/ 在查找前都变为 /admin/。它们选择受保护路由,因此 ACL 和基本认证门控会执行。后端收到相同的规范化路径,因此无法提供与 Fabio 授权不同的资源。
该补丁关闭了此 CVE 描述的 HTTP 路径绕过。公告另外指出 gRPC 代理路径不调用授权门控,并且 X-Forwarded-Prefix 会从客户端透传。这些是不同的问题,此补丁不改变它们。
如何检查是否已遭入侵?
公告没有发布入侵指标,也未发现实际利用。
成功的绕过在后端看来像正常请求。在 Fabio 访问日志中查找针对受保护前缀、包含点段、编码点、双斜杠或父段的请求,并与后端日志中的规范化路径比较:
GET /./admin/GET /%2e/admin/GET //admin/GET /x/../admin/
命中是线索,不是证据。合法客户端也可能发送异常路径,失败的请求可能只在访问日志中留下记录。如果后端同时记录了受保护资源的 200,请调查该会话和源地址。
时间线
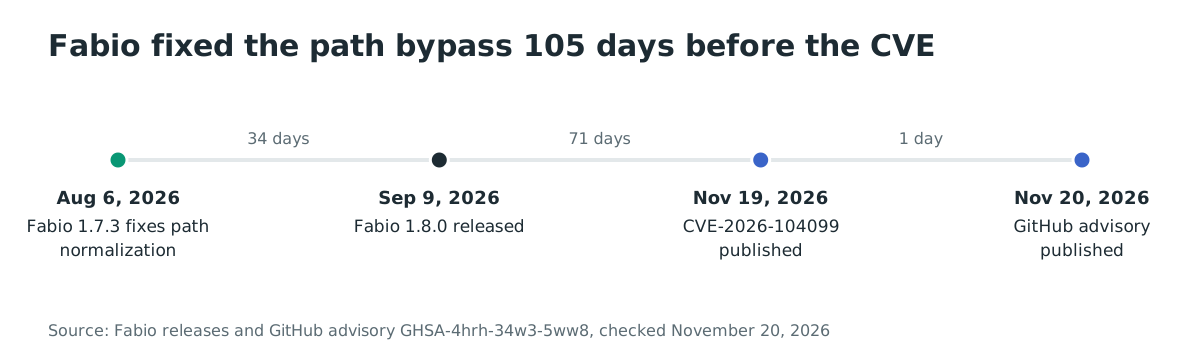
- 2026-08-06:Fabio 1.7.3 发布,包含路径规范化修复。
- 2026-09-09:Fabio 1.8.0 发布,也包含该修复。
- 2026-11-19:CVE-2026-104099 发布。
- 2026-11-20:GitHub 公告 GHSA-4hrh-34w3-5ww8 发布,包含缺陷分析和验证。
常见问题
所有 Fabio 部署都受影响吗?
不是。Fabio 必须早于 1.7.3,某条路由必须使用 allow= 或 auth=,并且限制更少的路由必须到达同一后端。没有逐路由访问控制或没有回退路由的部署不会暴露此 CVE 描述的绕过。
攻击者不知道受保护路径也能利用吗?
可以,前提是受保护路径可被发现。攻击者需要运维人员保护的路径。常见管理路径以及文档或 JavaScript 中暴露的路径就足够。
有公开的概念验证吗?
没有链接公开的利用工具。公告发布了四种构造路径形式以及在真实 Fabio 二进制文件上的验证结果,足以复现绕过。
修复覆盖 gRPC 代理吗?
不覆盖。公告指出 gRPC 代理路径不调用任一授权门控,这是一个单独的问题。1.7.3 补丁规范化 HTTP 路径,不会为 gRPC 路径添加门控。
升级会改变路径转发方式吗?
会。Fabio 现在转发规范化后的路径,而不是原始路径。依赖原始路径(包括点段或双斜杠)的后端在升级后会看到清理后的路径。在部署升级前测试任何依赖异常路径形式的路由。
修复会改变重定向吗?
可能会。重定向路径在修复后由规范化请求路径构建。比较原始路径和目标路径的重定向规则现在可能看到清理后的形式。升级后检查重定向路由。
管理界面和 API 呢?
它们和其他路由一样。如果用 allow= 或 auth= 保护,且全捕获路由到达同一后端,就在范围内。如果绑定到单独的监听器或后端且没有回退路由,构造路径会返回 404。
修复会同时规范化主机和路径吗?
不会。1.7.3 补丁规范化请求路径。公告另外建议将主机转为小写并去掉端口和末尾点,但这不属于此补丁。基于主机的路由规则仍可能被路由器不规范化的一种主机写法绕过,这是单独的问题。
在下一次路由变更前修补 Fabio
升级到 1.7.3 或更高版本,并在重启后测试每条受保护路由。修复会规范化路径,因此后端收到的字符串与之前不同。
参考文献
- GitHub Advisory Database,GHSA-4hrh-34w3-5ww8,“Fabio: Access-control bypass through unnormalized request paths”:https://github.com/advisories/GHSA-4hrh-34w3-5ww8(2026 年 11 月 20 日检查)
- CVE Program,CVE-2026-104099:https://www.cve.org/CVERecord?id=CVE-2026-104099(2026 年 11 月 20 日检查)
- Fabio,修复提交 f00ce1a446a4b7a3bccbefbb7bfe4a5e0e3fd817:https://github.com/fabiolb/fabio/commit/f00ce1a446a4b7a3bccbefbb7bfe4a5e0e3fd817(2026 年 11 月 20 日检查)
- Fabio,版本 v1.7.3:https://github.com/fabiolb/fabio/releases/tag/v1.7.3(2026 年 11 月 20 日检查)
- Fabio,版本 v1.8.0:https://github.com/fabiolb/fabio/releases/tag/v1.8.0(2026 年 11 月 20 日检查)
- Fabio,v1.7.2 的易受攻击源码
proxy/http_proxy.go:https://github.com/fabiolb/fabio/blob/v1.7.2/proxy/http_proxy.go(2026 年 11 月 20 日检查) - Fabio,v1.7.2 的易受攻击源码
route/table.go:https://github.com/fabiolb/fabio/blob/v1.7.2/route/table.go(2026 年 11 月 20 日检查) - Fabio,v1.7.3 的修复源码
proxy/http_proxy.go:https://github.com/fabiolb/fabio/blob/v1.7.3/proxy/http_proxy.go(2026 年 11 月 20 日检查) - Fabio 文档“Access Control”:https://fabiolb.net/feature/access-control/(2026 年 11 月 20 日检查)
- Fabio 仓库:https://github.com/fabiolb/fabio(2026 年 11 月 20 日检查)
- Docker Hub,
fabiolb/fabio:https://hub.docker.com/r/fabiolb/fabio(2026 年 11 月 20 日检查) - CISA 已知被利用漏洞目录:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日检查)