Fabio: omisión de autenticación por travesía de ruta (CVE-2026-104099)
Fabio anterior a 1.7.3 elige la ruta sin normalizar, así que una variante con segmento de punto omite las ACL y la autenticación básica (9.1).
Resumen
- Fabio seleccionaba una ruta a partir de la ruta sin normalizar de la petición, así que una variante con segmento de punto o ruta codificada no coincidía con la ruta protegida y caía en una ruta menos restrictiva.
- Las versiones de Fabio anteriores a 1.7.3 están afectadas cuando una ruta usa
allow=oauth=y otra ruta llega al mismo backend. - El registro CVE le asigna una puntuación CVSS v3.1 9.1 Crítica. No se conoce explotación en el mundo real y no está en el catálogo KEV de CISA al 2026-11-20.
- Actualice a 1.7.3 o posterior, actualmente 1.8.0, y reinicie el proceso. La actualización es el único arreglo publicado.
¿Estoy afectado?
Todas estas condiciones deben cumplirse para que un despliegue de Fabio esté expuesto:
- Fabio es anterior a 1.7.3.
- Al menos una ruta usa la opción
allow=oauth=para restringir el acceso. - Una ruta menos restrictiva, como una ruta comodín
/, llega al mismo backend, de modo que la ruta manipulada tiene dónde caer. - El backend normaliza la ruta y sirve el recurso protegido. La mayoría de los servidores HTTP lo hacen.
El aviso declara la condición previa con claridad: sin una ruta de respaldo que llegue al mismo backend, la petición manipulada devuelve 404 en lugar de la página protegida. La forma de dos rutas es la que describe la documentación de control de acceso de Fabio para un servicio protegido detrás de una ruta comodín.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| 1.7.x y anteriores | Anteriores a 1.7.3 | 1.7.3 |
| 1.8.x | Ninguna | 1.8.0 |
El arreglo se publicó en 1.7.3 el 2026-08-06. La versión 1.8.0, publicada el 2026-09-09, también lo incluye. El registro CVE le asigna una puntuación CVSS v3.1 9.1. El vector es CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:N, y las debilidades son CWE-41, CWE-289 y CWE-863. La imagen oficial fabiolb/fabio tenía 17,273,867 descargas de Docker Hub el 2026-11-20, y el repositorio tenía 7,345 estrellas.
Compruebe el binario en ejecución:
# Binary install
fabio -version

# Docker
docker exec <container> fabio -version

# Kubernetes
kubectl exec deploy/fabio -- fabio -version
La salida es 1.7.3 go1.x o la versión que ejecute. Si no puede ejecutar el comando, lea la etiqueta de la imagen o el nombre de la versión que desplegó.
¿Cómo lo corrijo?
Actualice a 1.7.3 o posterior y reinicie Fabio. El arreglo cambia la selección de ruta, así que solo surte efecto cuando arranca el nuevo binario.
- Descargue la imagen corregida y recree el contenedor:
docker pull fabiolb/fabio:1.8.0
docker stop <container>
docker rm <container>
docker run --name <container> ... fabiolb/fabio:1.8.0
- Para una instalación binaria, descargue el artefacto de la versión 1.7.3 o 1.8.0 para su plataforma desde la página de versiones de Fabio, sustituya el binario y reinicie el servicio.
- Para una instalación con Go, compile la etiqueta corregida:
go install github.com/fabiolb/fabio@v1.8.0
- Confirme la nueva versión con
fabio -version.
Fabio no publica ningún rodeo de configuración para esta vulnerabilidad. El arreglo normaliza la ruta antes de la selección. Si no puede actualizar, ponga el control de acceso en el backend o en un proxy frontal que normalice la ruta antes de que Fabio la vea. Eso cambia el despliegue y no el código vulnerable.
¿Cuál es la causa raíz?
Fabio nunca normalizaba la ruta antes de elegir una ruta, así que la búsqueda de ruta y los controles de acceso veían la ruta sin normalizar mientras el backend veía una ruta normalizada. Fabio es un enrutador HTTP y TCP que lee definiciones de rutas desde Consul o un archivo de propiedades. Cada ruta lleva opciones como allow= y auth=, y la tabla de rutas elige un destino para el host y la ruta de la petición.
La búsqueda en la tabla de rutas usaba req.URL.Path directamente en la línea 481 de route/table.go en la versión 1.7.2:
if target = t.lookup(h, req.URL.Path, pick, match); target != nil {
El proxy HTTP aplicaba después los dos controles al destino que devolvía la búsqueda, en las líneas 111 y 116 de proxy/http_proxy.go:
if t.AccessDeniedHTTP(r) {
    http.Error(w, "access denied", http.StatusForbidden)
    return
}

if !t.Authorized(r, w, p.AuthSchemes) {
    http.Error(w, "authorization failed", http.StatusUnauthorized)
    return
}
Ambas decisiones son propiedades de la ruta seleccionada. Una petición a /admin/ selecciona la ruta protegida y pasa los controles de ACL y autenticación básica. Una petición a /./admin/, /%2e/admin/, //admin/ o /x/../admin/ no coincide con la ruta protegida. Cae en la ruta comodín /, que no lleva ACL ni autenticación. Fabio reenvía después la ruta sin normalizar en la línea 142:
targetURL := &url.URL{
    Scheme: t.URL.Scheme,
    Host:   t.URL.Host,
    Path:   r.URL.Path,
}
El backend recibe /./admin/, lo normaliza a /admin/ y sirve el recurso protegido. La decisión de control de acceso se tomó sobre una cadena distinta de la que usó el backend.
¿Cómo se explota?
Un atacante no autenticado pide una ruta protegida con una variante que el enrutador de Fabio no asocia a la ruta protegida.
- El atacante identifica una ruta protegida por
allow=oauth=y una ruta menos restrictiva que llega al mismo backend. - El atacante envía la ruta protegida con un segmento de punto, un punto codificado, una barra doble o un segmento padre, con un cliente que no normaliza la ruta.
- La búsqueda de ruta de Fabio no coincide con la ruta protegida, así que selecciona la ruta comodín sin ACL ni autenticación.
- Fabio reenvía la ruta sin normalizar al backend.
- El backend normaliza la ruta y sirve el recurso protegido sin credenciales.
La verificación del aviso usó curl --path-as-is contra un binario Fabio real y un origen local. En una ruta con autenticación básica, /admin/ devolvía 401 sin credenciales y 200 con ellas. Las cuatro variantes manipuladas devolvían 200 con la página protegida y sin credenciales. En una ruta con ACL, /admin/ devolvía 403 y las cuatro variantes devolvían 200.
La variante exacta depende de las reglas de normalización del backend. Un servidor que decodifica %2e antes del enrutado, o que colapsa las barras dobles, sirve el recurso protegido desde la ruta manipulada. Un servidor que rechaza los segmentos de punto devuelve un error, y la omisión falla para esa ruta. El aviso cita las cuatro formas como ejemplos, no como una lista exhaustiva.
¿Cómo se desarrolla el ataque?
Una ruta manipulada selecciona una ruta sin los controles de acceso, y el backend la normaliza de nuevo hacia el recurso protegido.
/./admin/"] --> B["Búsqueda de ruta en Fabio
sobre la ruta sin normalizar"] B --> C{"¿Coincide con la ruta
/admin/ protegida?"} C -->|"No"| D["Ruta comodín
sin ACL ni autenticación"] D --> E["Reenvío de la ruta sin normalizar
al backend"] E --> F["El backend normaliza
a /admin/"] F --> G["Página protegida servida
sin credenciales"]
¿Qué puede hacer un atacante?
Un atacante puede alcanzar cualquier ruta que el operador protegió con allow= o auth= cuando una ruta menos restrictiva llega al mismo backend. El impacto es la exposición de esa ruta protegida, no la ejecución de código por sí misma.
- Leer u operar interfaces administrativas que el operador puso detrás de la ACL o la autenticación básica de Fabio.
- Alcanzar API o paneles internos que se suponían inaccesibles desde Internet.
- Usar la omisión como un paso de una cadena cuando la ruta protegida tiene sus propias debilidades.
- Alcanzar una ruta protegida solo por reglas de dirección de origen, desde una dirección que la regla debía excluir.
La omisión no necesita una cuenta válida, una sesión ni una cabecera falsificada. Necesita la ruta protegida y una forma de ruta que el enrutador no normalice.
¿Por qué funciona la corrección?
El arreglo normaliza la ruta antes de la selección y reenvía la ruta normalizada, de modo que la búsqueda y el backend ven la misma cadena.
El parche añade una función normalizePath y la llama antes de p.Lookup(r) en proxy/http_proxy.go:
+   // Normalize Paths before routing.
+   r.URL.Path = normalizePath(r.URL.Path)
+
    t := p.Lookup(r)
La función analiza la ruta para resolver la codificación porcentual, aplica path.Clean para resolver los segmentos . y .., y restaura una barra final que path.Clean elimina:
func normalizePath(urlPath string) string {
    normalizedPath := urlPath
    hasTrailingSlash := len(normalizedPath) > 1 && normalizedPath[len(normalizedPath)-1] == '/'

    if u, err := url.Parse(urlPath); err == nil {
        normalizedPath = u.Path
    }

    normalizedPath = path.Clean(normalizedPath)

    if hasTrailingSlash && normalizedPath != "/" {
        normalizedPath += "/"
    }

    return normalizedPath
}
Con la ruta normalizada, /./admin/, /%2e/admin/, //admin/ y /x/../admin/ se convierten en /admin/ antes de la búsqueda. Seleccionan la ruta protegida, así que se ejecutan los controles de ACL y autenticación básica. El backend recibe la misma ruta normalizada, así que no puede servir un recurso distinto del que Fabio autorizó.
El parche cierra la omisión de ruta HTTP que describe este CVE. El aviso señala por separado que la ruta del proxy gRPC no llama a los controles de autorización y que X-Forwarded-Prefix se reenvía desde el cliente. Son problemas distintos, y este parche no los cambia.
¿Cómo compruebo si estuve comprometido?
El aviso no publica indicadores de compromiso y no se conoce explotación en el mundo real.
Una omisión correcta parece una petición normal para el backend. Busque en los registros de acceso de Fabio peticiones a prefijos protegidos con segmentos de punto, puntos codificados, barras dobles o segmentos padres. Compárelas con el registro del backend para la ruta normalizada:
GET /./admin/GET /%2e/admin/GET //admin/GET /x/../admin/
Una coincidencia es una pista, no una prueba. Los clientes legítimos pueden enviar rutas inusuales, y una petición que falló puede no dejar rastro más allá del registro de acceso. Si el backend registró un 200 para un recurso protegido al mismo tiempo, investigue la sesión y la dirección de origen.
Cronología
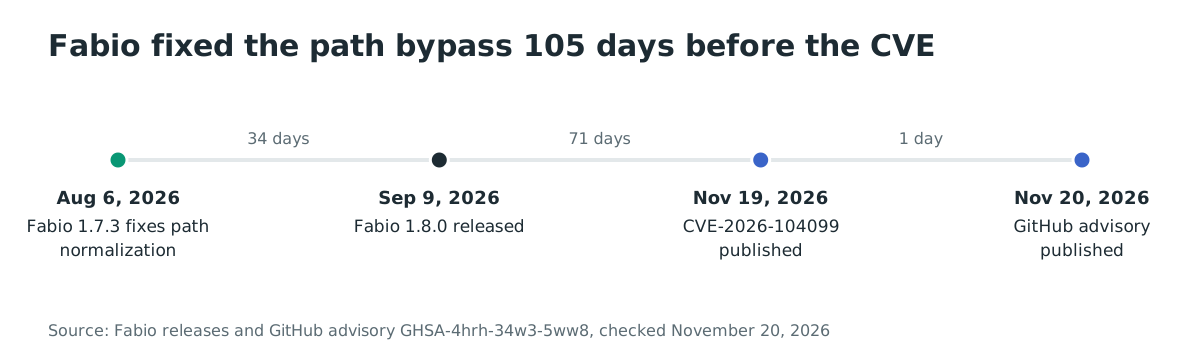
- 2026-08-06: se publica Fabio 1.7.3 con el arreglo de normalización de ruta.
- 2026-09-09: se publica Fabio 1.8.0, que también incluye el arreglo.
- 2026-11-19: se publica CVE-2026-104099.
- 2026-11-20: se publica el aviso de GitHub GHSA-4hrh-34w3-5ww8 con el análisis del defecto y la verificación.
Preguntas frecuentes
¿Están afectados todos los despliegues de Fabio?
No. Fabio debe ser anterior a 1.7.3, una ruta debe usar allow= o auth=, y una ruta menos restrictiva debe llegar al mismo backend. Un despliegue sin control de acceso por ruta, o sin ruta de respaldo, no expone la omisión que describe este CVE.
¿Puede un atacante explotarla sin conocer la ruta protegida?
Sí, si la ruta protegida es descubrible. El atacante necesita la ruta que el operador protegió. Las rutas de administración habituales y las rutas expuestas en la documentación o en JavaScript son suficientes.
¿Existe una prueba de concepto pública?
No se enlaza ninguna herramienta de explotación pública. El aviso publica las cuatro formas de ruta manipulada y los resultados de verificación contra un binario Fabio real, suficiente para reproducir la omisión.
¿El arreglo cubre el proxy gRPC?
No. El aviso señala que la ruta del proxy gRPC no llama a ninguno de los dos controles de autorización, un problema distinto. El parche 1.7.3 normaliza la ruta HTTP; no añade controles a la ruta gRPC.
¿La actualización cambia cómo se reenvían las rutas?
Sí. Fabio reenvía ahora la ruta normalizada, no la ruta sin normalizar. Un backend que dependía de la ruta sin normalizar, incluidos sus segmentos de punto o sus barras dobles, ve la ruta limpia tras la actualización. Pruebe cualquier ruta que dependa de formas inusuales antes de desplegar la actualización.
¿El arreglo cambia las redirecciones?
Puede hacerlo. La ruta de redirección se construye a partir de la ruta normalizada tras el arreglo. Una regla de redirección que comparaba la ruta sin normalizar con la ruta de destino puede ahora ver la forma limpia. Revise las rutas de redirección después de la actualización.
¿Qué pasa con la interfaz de administración y la API?
Son rutas como cualquier otra. Si están protegidas con allow= o auth= y una ruta comodín llega al mismo backend, están en alcance. Si están ligadas a un listener o backend separado sin ruta de respaldo, la ruta manipulada devuelve 404.
¿El arreglo normaliza también el host y la ruta?
No. El parche 1.7.3 normaliza la ruta de la petición. El aviso sugiere por separado poner el host en minúsculas y quitar el puerto y un punto final, pero eso no forma parte de este parche. Una regla de ruta basada en el host puede seguir omitiéndose con una grafía de host que el enrutador no normaliza, lo que es un problema distinto.
Corrija Fabio antes del próximo cambio de ruta
Actualice a 1.7.3 o posterior y pruebe cada ruta protegida después del reinicio. El arreglo normaliza la ruta, así que el backend recibe una cadena distinta.
Referencias
- GitHub Advisory Database, GHSA-4hrh-34w3-5ww8, "Fabio: Access-control bypass through unnormalized request paths": https://github.com/advisories/GHSA-4hrh-34w3-5ww8 (verificado el 20 de noviembre de 2026)
- CVE Program, CVE-2026-104099: https://www.cve.org/CVERecord?id=CVE-2026-104099 (verificado el 20 de noviembre de 2026)
- Fabio, commit de corrección f00ce1a446a4b7a3bccbefbb7bfe4a5e0e3fd817: https://github.com/fabiolb/fabio/commit/f00ce1a446a4b7a3bccbefbb7bfe4a5e0e3fd817 (verificado el 20 de noviembre de 2026)
- Fabio, versión v1.7.3: https://github.com/fabiolb/fabio/releases/tag/v1.7.3 (verificado el 20 de noviembre de 2026)
- Fabio, versión v1.8.0: https://github.com/fabiolb/fabio/releases/tag/v1.8.0 (verificado el 20 de noviembre de 2026)
- Fabio, código vulnerable en v1.7.2,
proxy/http_proxy.go: https://github.com/fabiolb/fabio/blob/v1.7.2/proxy/http_proxy.go (verificado el 20 de noviembre de 2026) - Fabio, código vulnerable en v1.7.2,
route/table.go: https://github.com/fabiolb/fabio/blob/v1.7.2/route/table.go (verificado el 20 de noviembre de 2026) - Fabio, código corregido en v1.7.3,
proxy/http_proxy.go: https://github.com/fabiolb/fabio/blob/v1.7.3/proxy/http_proxy.go (verificado el 20 de noviembre de 2026) - Documentación de Fabio, "Access Control": https://fabiolb.net/feature/access-control/ (verificado el 20 de noviembre de 2026)
- Repositorio de Fabio: https://github.com/fabiolb/fabio (verificado el 20 de noviembre de 2026)
- Docker Hub,
fabiolb/fabio: https://hub.docker.com/r/fabiolb/fabio (verificado el 20 de noviembre de 2026) - Catálogo de vulnerabilidades explotadas de CISA: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (verificado el 20 de noviembre de 2026)