Keycloak ログインページの格納型 XSS、26.8.2 で修正 (CVE-2026-107889)
レルム管理者が保存した JavaScript が、URL 修正処理でサニタイザーのエンコードが解除されて Keycloak のログインページで実行される。26.8.2 で修正。
要点
manage-realmを持つレルム管理者は、javascript:スキームを数値文字参照で隠したリンクを保存できます。Keycloak の URL 修正処理がサニタイズ後にそれをデコードするため、訪問者のブラウザでスクリプトが実行されます。Red Hat は 2026-10-09 に CVE-2026-107889 を公開しました。- Keycloak 26.1.3 から 26.8.1 が影響を受けます。コミュニティの修正版は 26.8.2 で、26.6 のバックポートは 26.6.8 としてタグ付けされ、Red Hat build of Keycloak 26.6.8 に含まれます。Red Hat Single Sign-On 7 は影響を受けません。
- CVE 番号管理機関である Red Hat は、CVSS v3.1 5.5(Medium)、CWE-79 と評価しています。公開されたエクスプロイトは報告されておらず、2026-11-20 時点で CISA の KEV カタログには登録されていません。
- 26.8.2 へアップグレードしてください。26.6 の Red Hat build of Keycloak には 26.6.8 が必要です。Red Hat はサポート対象の回避策を挙げていません。暫定対策は「修正方法」を参照してください。
影響を受けますか?
レルムが影響を受けるバージョンで動作し、表示名の HTML を kcSanitize 経由で描画し、manage-realm を持つ人がその設定を変更できる場合に影響を受けます。
- Keycloak または Red Hat build of Keycloak のバージョンが、バージョン表のとおり影響を受けます。
- レルムのログインテーマが
realm.displayNameHtmlをkcSanitizeに渡します。組み込みのbaseテーマとkeycloak.v2テーマはそうしています。 manage-realmを持つ少なくとも 1 人のユーザーまたは 1 つのグループが、レルム設定を変更できます。委任されたレルム管理者、盗まれた管理者セッション、内部関係者がこの条件を満たします。- ユーザーがそのレルムのログインページをブラウザで読み込みます。
この脆弱性は権限の境界の問題です。manage-realm はすでに強力な権限ですが、その保有者に他のユーザーのブラウザでスクリプトを実行させるべきではありません。manage-realm の保有者がすべて完全に信頼できるレルムは露出が低くなりますが、管理者セッションが盗まれれば十分です。
上流の報告は影響範囲を 26.1.3 から 26.8.0 と記録しています。バックポート前に公開された 26.8.1 も同じコードを持ちます。Keycloak はコミュニティの修正版として 26.8.2 を公開し、26.6 のバックポートを 26.6.8 としてタグ付けしました。26.7 系列とそれより古い系列は同じコードを持ち、修正版がありません。そのため、これらの系列の配備は 26.8.2 へ移行する必要があります。
| 系列 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| Keycloak 26.8 | 26.8.0 から 26.8.1 | 26.8.2(2026-11-05 公開) |
| Keycloak 26.6 | 26.6.0 から 26.6.7 | コミュニティ版なし。26.6.8 タグにバックポート。26.8.2 へ移行 |
| Keycloak 26.7 | 26.7.0 から 26.7.5 | 修正版なし。26.8.2 へ移行 |
| Keycloak 26.1.3 から 26.5.x | 上流の報告で影響あり | 修正版なし。26.8.2 へ移行 |
| Red Hat build of Keycloak 26.6 | 影響あり | 26.6.8(RHSA-2026:95761、2026-11-06 発行) |
| Red Hat Single Sign-On 7 | 影響なし | 該当なし |
ホスト上と各コンテナ内で実行中のバージョンを確認します。
/opt/keycloak/bin/kc.sh --version
docker ps --format '{{.Image}}' | grep -i keycloak
docker exec <container-name> /opt/keycloak/bin/kc.sh --version
kubectl get deploy -A -o jsonpath='{..image}' | tr ' ' '\n' | grep -i keycloak
次に、管理ツールで各レルムの表示名 HTML を一覧します。
/opt/keycloak/bin/kcadm.sh config credentials \
  --server https://keycloak.example.com --realm master --user admin
/opt/keycloak/bin/kcadm.sh get realms --fields realm,displayNameHtml
displayNameHtml の値がないレルムはこのフィールドを使っていません。&# を含む値は注意して確認してください。それはこの回避に必要なエンコードです。
修正方法
2026-11-05 に公開された Keycloak 26.8.2 へアップグレードしてください。これが修正を含むコミュニティ版です。26.6 のバックポートは 26.6.8 としてタグ付けされ、Red Hat build of Keycloak 26.6.8 に含まれます。
- コンテナ配備では、修正済みイメージを取得してコンテナを再作成します。実行中のコンテナは再作成するまで古いイメージを保持します。
bash docker pull quay.io/keycloak/keycloak:26.8.2 docker compose up -d --force-recreate keycloak - Kubernetes では、イメージを更新してロールアウトを待ちます。
bash kubectl set image deployment/<deployment> <container>=quay.io/keycloak/keycloak:26.8.2 kubectl rollout status deployment/<deployment> - ZIP インストールでは、リリースページから
keycloak-26.8.2.zipをダウンロードします。設定とデータベースをバックアップし、インストールを置き換えます。 - Red Hat build of Keycloak では、サーバーパッケージは RHSA-2026:95761、OpenShift イメージは RHSA-2026:95762 を使って 26.6.8 へ更新します。修正済みイメージタグは
26.6-24です。 - 26.7 またはそれより古い系列の配備は、修正版がないため 26.8.2 へ移行する必要があります。
Red Hat は製品セキュリティ基準を満たす緩和策を挙げておらず、CVE レコードも同じことを述べています。すぐにアップグレードできない場合、次の措置は露出を減らしますが、脆弱性は修正しません。
- 各レルムの
displayNameHtmlを消去し、定期的に再確認します。bash /opt/keycloak/bin/kcadm.sh update realms/<realm> -s displayNameHtml='' manage-realmを持つアカウントとグループの集合を減らし、想定外の付与がないか確認します。- master レルムと委任管理を行うすべてのレルムで管理イベントを有効にし、後続のレルム設定変更が記録に残るようにします。
manage-realm を保持する攻撃者は、これらの措置の後でもペイロードを再び保存できます。フィールドの消去は、すでに保存されたペイロードだけを削除します。
根本原因は何ですか?
サニタイザーは相対 URL として読んだ値を許可し、後続の修正処理が、その値を javascript: URL に変える文字参照を復元します。 kcSanitize は、管理者が提供した HTML を清浄化した後に描画するため、Keycloak のテーマが ?no_esc を付けて呼び出す FreeMarker メソッドです。
ログインページは realm.displayNameHtml を読み、そのメソッドに渡します。組み込みテーマでは themes/src/main/resources/theme/base/login/template.ftl の 105 行目でそうしています。
<div id="kc-header-wrapper"
     class="${properties.kcHeaderWrapperClass!}">${kcSanitize(msg("loginTitleHtml",(realm.displayNameHtml!'')))?no_esc}</div>
メソッドは services/src/main/java/org/keycloak/theme/KeycloakSanitizerMethod.java の KeycloakSanitizerMethod です。リリース 26.8.0 では 3 つの処理を順に実行します。
String html = list.get(0).toString();

html = decodeHtmlFull(html);

String sanitized = KeycloakSanitizerPolicy.POLICY_DEFINITION.sanitize(html);

return fixURLs(sanitized);
decodeHtmlFull は OWASP Java HTML Sanitizer の Encoding.decodeHtml を最大 5 回呼び出します。その後、サニタイザーが KeycloakSanitizerPolicy を適用します。このポリシーは、値がローカルまたはリモートの URL パターンに一致する場合に a 要素の href を許可し、allowStandardUrlProtocols() を有効にします。
.allowAttributes("href").matching(ONSITE_OR_OFFSITE_URL)
    .onElements("a")
.allowStandardUrlProtocols()
決定的なのはローカル URL のパターンです。
private static final Pattern ONSITE_URL = Pattern.compile(
    "(?:[\\p{L}\\p{N}\\\\\\.\\#@\\$%\\+&;\\-_~,\\?=/!]+|\\#(\\w)+)");
ONSITE_URL は英字、数字、&、;、#、=、? などの文字を受け入れますが、コロンを要求しません。値 javascript:alert(xss) にはリテラルのコロンがないため、相対 URL のパターンに一致します。プロトコルポリシーはスキームを持つ値だけをフィルタするので、javascript を一度も見ません。サニタイザーは値をシリアライズするときにアンパサンドを & にエスケープし、それが配信ページで文字参照を不活性に保ちます。
最後の処理 fixURLs は、サニタイズ後にリンクを書き換えます。
private String fixURLs(String msg) {
    Matcher matcher = HREF_PATTERN.matcher(msg);
    if (matcher.find()) {
        int last = 0;
        StringBuilder result = new StringBuilder(msg.length());
        do {
            String href = matcher.group(1).replaceAll("=", "=")
                    .replaceAll("\\.\\.", ".")
                    .replaceAll("&", "&");
            result.append(msg.substring(last, matcher.start(1))).append(href);
            last = matcher.end(1);
        } while (matcher.find());
        result.append(msg.substring(last));
        return result.toString();
    }
    return msg;
}
HREF_PATTERN はサニタイズ済みマークアップ内のすべての href="..." に一致します。3 つの置換は = を = にデコードし、.. を . に畳み、& を & に戻します。最後の置換は、サニタイザーが文字参照を不活性に保つために使ったエンコードをそのまま取り除きます。出力は href="javascript:alert(xss)" になり、ブラウザは属性を解析するときに : を : にデコードします。リンクは javascript: URL を指すようになります。
fixURLs はサニタイズ後にすべてのリンクを書き換えます。= をデコードし、.. を畳み、& を復元します。これらの修復は、値がサニタイザーによってすでに許可された URL であると仮定しています。2 つの段階は、どちらの表現が正しいかで一致していません。サニタイザーは一方の形式を検査し、後処理はもう一方の形式を配信します。
どのように悪用されますか?
manage-realm を持つユーザーが、レルムの表示名 HTML に細工したリンクを保存します。訪問者がログインページを読み込み、リンクを有効にすると、そのスクリプトが Keycloak オリジンで実行されます。修正コミットのテストは次のペイロードを使います。
<a href="javascript:alert(xss)">link</a>
- 攻撃者は
displayNameHtmlにペイロードを設定してPUT /admin/realms/<realm>を送信します。管理コンソールもレルムの表示名設定で同じフィールドを公開しています。 - Keycloak はその文字列をレルム設定に保存します。管理 API は設計上このフィールドで HTML を受け入れるため、エンコードされたコロンを拒否する検証はありません。
- 訪問者がレルムのログインページを読み込みます。テーマは保存された値を
kcSanitizeに渡します。 decodeHtmlFullはセミコロンがないため、参照をエンコードされたまま残します。サニタイザーはリテラルのコロンを見ず、値を相対 URL として扱って許可し、アンパサンドをエスケープします。fixURLsが&を&に置換します。配信ページはhref="javascript:alert(xss)"を持ちます。- ブラウザが数値文字参照をデコードし、リンクは
javascript:alert(xss)を指します。リンクを有効にすると、スクリプトが Keycloak オリジンで実行されます。
上流の報告は、ページの読み込み以外の操作を必要としない影響を説明し、WebAuthn エラーページにおけるクリック不要の変種も記録しています。修正のテストは表示名のリンクを対象にしています。公開記録には WebAuthn のペイロードが含まれていないため、この記事はその変種を再現しません。
Red Hat の CVSS ベクトルは UI:N を示します。上流の報告にあるクリック不要という記述は、記録の一部として扱い、ここに示す手順で証明される詳細とは考えないでください。
攻撃の流れは?
レルム管理者がコロンを実体参照でエンコードしたリンクを保存します。サニタイザーはそれを相対 URL として許可し、URL 修正処理が実行可能にする参照を復元します。
ペイロードを保存"] --> B["kcSanitize がデコードし
サニタイザーを適用"] B --> C["リテラルのコロンなし:
相対 URL として許可"] C --> D["サニタイザーが & をエスケープ
ペイロードは不活性のまま"] D --> E["fixURLs が検査後に
& を復元"] E --> F["ブラウザが : をデコードし
javascript: と解釈"] F --> G["Keycloak オリジンで
スクリプトが実行"]
攻撃者に何ができますか?
攻撃者は、レルムのログインページを読み込むユーザーのブラウザで、Keycloak オリジンにおいて JavaScript を実行できます。
次の条件がすべて成立する必要があります。
- 攻撃者が、委任されたロール、盗まれたセッション、内部関係者のアクセスによって、対象レルムの
manage-realmを保持している。 - レルムが影響を受けるバージョンで動作し、
displayNameHtmlをkcSanitize経由で描画するテーマを使っている。 - ユーザーがそのレルムのログインページをブラウザで読み込む。
- 修正のテストにある表示名のリンクでは、ユーザーがリンクを有効にする。上流の報告は WebAuthn エラーページのクリック不要の変種を記録し、Red Hat のベクトルは
UI:Nを示す。
スクリプトは Keycloak オリジンで実行され、Keycloak を ID プロバイダーとして使うアプリケーションでは実行されません。そのオリジンで次の 3 つのことができます。
- フォームが送信される前に、ユーザーがログインフォームに入力した内容を読む。
- フォームを、資格情報を別のホストへ送信するものに置き換える。
- ページをフィッシングの誘導に書き換える。
同一オリジンのリクエストも送信でき、そのリクエストにはユーザーの Keycloak Cookie が、HttpOnly の Cookie であっても付随します。HttpOnly Cookie の値を直接読むことはできません。
Red Hat はこの脆弱性を CVSS v3.1 5.5、CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:L/I:L/A:N と評価しています。PR:H は manage-realm の要件を反映します。S:C は、スクリプトが管理者の制御する設定から他のユーザーのブラウザへ移ることを反映します。C:L と I:L は、Keycloak サーバーではなくログインページに対する限定的な読み取りと書き込みの影響を記録します。
修正が機能する理由
修正は、修正処理の置換後に、ブラウザが見るデコード済みの形式で各 href を再検査し、スキームが http、https、mailto のいずれでもない値を空にします。新しい検査は置換と出力の間に置かれます。
             String href = matcher.group(1).replaceAll("=", "=")
                     .replaceAll("\\.\\.", ".")
                     .replaceAll("&", "&");
+            if (hasDisallowedScheme(href)) {
+                href = "";
+            }
             result.append(msg.substring(last, matcher.start(1))).append(href);
hasDisallowedScheme は、OWASP の URL ポリシーに問い合わせる前に数値文字参照をデコードします。
private boolean hasDisallowedScheme(String href) {
    return URL_PROTOCOL_POLICY.apply("a", "href", decodeNumericEntities(href)) == null;
}
ポリシーはログインページに必要な 3 つのスキームで構築されます。
private static final FilterUrlByProtocolAttributePolicy URL_PROTOCOL_POLICY =
        new FilterUrlByProtocolAttributePolicy(List.of("http", "https", "mailto"));
javascript:alert(xss) では、decodeNumericEntities が javascript:alert(xss) を生成し、ポリシーが javascript スキームを拒否し、属性は href="" になります。相対 URL はスキームを持たないため引き続き通り、http、https、mailto のリンクは変わりません。
同じコミットのテストは、10 進、16 進、ゼロ埋め、大文字小文字混在、改行、タブの各形式に加え、vbscript と data スキームを対象にしています。太字のテキストと http、https、mailto のリンクが残ることも確認しています。修正はこの CVE が示す数値文字参照の経路を閉じます。displayNameHtml から HTML を削除するものではなく、サニタイザーポリシーの他の部分も変更しないため、このフィールドは管理者が制御する HTML の攻撃面として残ります。
侵害されたかどうかを確認するには?
公開された侵害指標はないため、信頼できる確認は保存されたレルム設定そのものです。一度も有効にされなかったペイロードは displayNameHtml に文字列を残し、ブラウザはその文字列を javascript: URL にデコードします。
各レルムの表示名 HTML を一覧し、この回避に必要なエンコードを探します。
/opt/keycloak/bin/kcadm.sh get realms --fields realm,displayNameHtml | grep -n '&#'
次に、一致した値を確認します。正当な表示名にも、アポストロフィを表す ' のような数値文字参照が含まれることがあります。href 内の参照、とくに : にデコードされるものを探してください。
管理イベントが有効なら、説明できない変更がないかレルム更新イベントを確認します。
/opt/keycloak/bin/kcadm.sh get admin-events -r <realm> \
  --query operationTypes=UPDATE --query resourceTypes=REALM
変更前に管理イベントが有効であった場合、イベントは誰がいつレルムを変更したかを示します。一度も有効にしていないレルムには確認できる履歴がありません。
リバースプロキシのログはログインページが配信されたことを示せますが、保存されたリンクが有効にされたかは示せません。ブラウザで実行されたペイロードはサーバーに痕跡を残さないことがあります。この CVE について、ベンダーは署名もログパターンも公開していません。
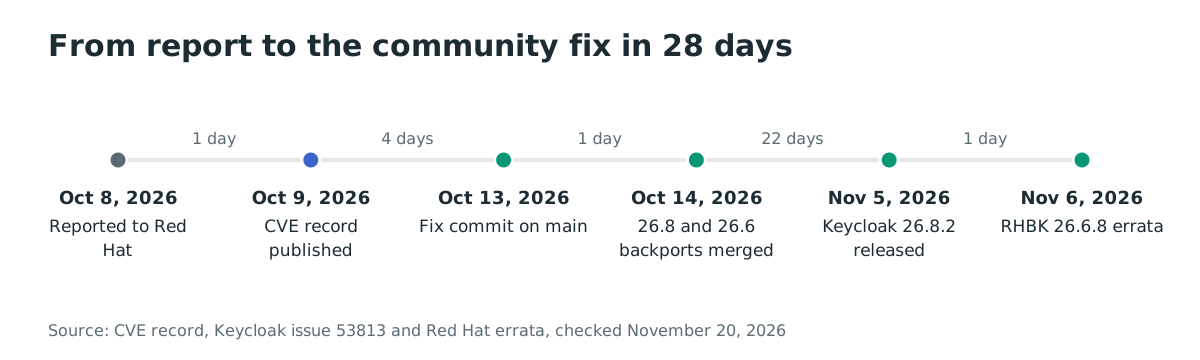
年表
- 2026-10-08: CVE レコードによると、Red Hat へ報告され、公開されました。
- 2026-10-09: Red Hat が CVE レコードを公開し、上流の報告が開かれました。
- 2026-10-13: 修正コミット
3e0fda9が main ブランチに入りました。 - 2026-10-14: 26.8 と 26.6 のバックポートがマージされました。
- 2026-11-05: Keycloak 26.8.2 が公開されました。
- 2026-11-06: Red Hat が Red Hat build of Keycloak 26.6.8 向けに RHSA-2026:95761 と RHSA-2026:95762 を発行しました。
よくある質問
認証されていない攻撃者が悪用できますか?
いいえ。ユーザーが露出する前に、攻撃者は対象レルムの manage-realm を必要とします。現実的な経路は、悪意ある委任管理者、盗まれた管理者セッション、内部関係者です。その場合、そのレルムのログインページのすべての訪問者が対象になります。
被害者はリンクをクリックする必要がありますか?
表示名のペイロードでは必要です。修正のテストはアンカーを保存し、ブラウザはリンクが有効にされたときに javascript: URL を実行します。上流の報告は WebAuthn エラーページのクリック不要の変種を記録し、Red Hat のベクトルは UI:N を示します。ユーザーがクリックしないことに頼らず、影響を受けるレルムのログインページへの訪問を露出として扱ってください。
カスタムテーマは影響を受けますか?
テーマが displayNameHtml を kcSanitize 経由で描画する場合だけです。組み込みの base と keycloak.v2 はそうしています。フィールドを描画しないカスタムテーマはこの経路の外にあり、kcSanitize なしで描画するテーマは別の問題を抱えています。
26.6 系列には 26.6.8 で十分ですか?
Red Hat build of Keycloak では、はい。26.6.8 には 2026-10-14 にマージされたバックポートが含まれます。Keycloak はコミュニティ版 26.6.8 を公開していないため、26.6 のコミュニティ配備は 26.8.2 へ移行してください。26.7 以前の配備も 26.8.2 へ移行する必要があります。
Red Hat Single Sign-On 7 は影響を受けますか?
いいえ。CVE レコードは Red Hat Single Sign-On 7 を影響なしとしています。Red Hat build of Keycloak 26.6 は影響を受け、26.6.8 で修正されます。
実際の攻撃で悪用されましたか?
いいえ。CISA の Authorized Data Publisher の項目は悪用を「none」と記録し、2026-11-20 時点でこの CVE は CISA の KEV カタログにありません。修正のテストはペイロードの形式を公開しているため、動作するエクスプロイトが報告されていなくても手法は公開されています。
Ostorlab で Keycloak のログインページを検査する
Ostorlab の Web Agentic Deep Scan は、認証ページとそこで描画されるフィールドを検査し、格納型クロスサイトスクリプティングも対象にします。保存されたペイロードがユーザーに届く前に、Keycloak のログインページを評価できます。Web Agentic Deep Scan の動作を見る。
参考資料
- CVE レコード CVE-2026-107889、2026-10-09 公開。https://www.cve.org/CVERecord?id=CVE-2026-107889(2026 年 11 月 20 日確認)
- CVE-2026-107889 の Red Hat CVE ページ。https://access.redhat.com/security/cve/CVE-2026-107889(2026 年 11 月 20 日確認)
- Red Hat Bugzilla 2548355、公開トラッカーへ移行された非公開報告。https://bugzilla.redhat.com/show_bug.cgi?id=2548355(2026 年 11 月 20 日確認)
- Red Hat エラータ RHSA-2026:95761、「Red Hat build of Keycloak 26.6.8 Security Update」、2026-11-06 発行。https://access.redhat.com/errata/RHSA-2026:95761(2026 年 11 月 20 日確認)
- Red Hat エラータ RHSA-2026:95762、「Red Hat build of Keycloak 26.6.8 Images Security Update」、2026-11-06 発行。https://access.redhat.com/errata/RHSA-2026:95762(2026 年 11 月 20 日確認)
- Keycloak 報告 53813、「[CVE-2026-107889] Stored XSS on the login page via kcSanitize bypass」、2026-10-09 作成。https://github.com/keycloak/keycloak/issues/53813(2026 年 11 月 20 日確認)
- 修正コミット 3e0fda9765c4b911c2d79c65549115c0b4e643fb、「prevent kcSanitize from re-activating disallowed URL schemes after link fixup」、2026-10-13。https://github.com/keycloak/keycloak/commit/3e0fda9765c4b911c2d79c65549115c0b4e643fb(2026 年 11 月 20 日確認)
- 26.8 系列向けバックポート pull request 53969、2026-10-14 マージ。https://github.com/keycloak/keycloak/pull/53969(2026 年 11 月 20 日確認)
- Keycloak 26.8.2 リリース、2026-11-05 公開。https://github.com/keycloak/keycloak/releases/tag/26.8.2(2026 年 11 月 20 日確認)
- Keycloak 26.6.8 タグ。https://github.com/keycloak/keycloak/tree/26.6.8(2026 年 11 月 20 日確認)
- リリース 26.8.0 の KeycloakSanitizerMethod.java。https://github.com/keycloak/keycloak/blob/26.8.0/services/src/main/java/org/keycloak/theme/KeycloakSanitizerMethod.java(2026 年 11 月 20 日確認)
- リリース 26.8.0 の KeycloakSanitizerPolicy.java。https://github.com/keycloak/keycloak/blob/26.8.0/services/src/main/java/org/keycloak/theme/KeycloakSanitizerPolicy.java(2026 年 11 月 20 日確認)
- リリース 26.8.0 のログインテンプレート。https://github.com/keycloak/keycloak/blob/26.8.0/themes/src/main/resources/theme/base/login/template.ftl(2026 年 11 月 20 日確認)
- CISA Known Exploited Vulnerabilities カタログ、バージョン 2026.11.20。https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json(2026 年 11 月 20 日確認)