Keycloak 登录页存储型 XSS,已在 26.8.2 中修复(CVE-2026-107889)
领域管理员存储的 JavaScript 因 URL 修正步骤撤销了清理器的编码,在 Keycloak 登录页执行;已在 26.8.2 中修复。
TL;DR
- 拥有
manage-realm的领域管理员可以存储一个链接,把javascript:协议方案隐藏为数字字符引用。Keycloak 的 URL 修正步骤在清理之后将其解码,脚本因此在访问者的浏览器中执行。Red Hat 于 2026-10-09 发布了 CVE-2026-107889。 - Keycloak 26.1.3 至 26.8.1 受影响。社区修复版本为 26.8.2;26.6 的向后移植标记为 26.6.8,并随 Red Hat build of Keycloak 26.6.8 发布。Red Hat Single Sign-On 7 不受影响。
- CVE 编号管理机构 Red Hat 将其评为 CVSS v3.1 5.5(Medium),CWE-79。尚未报告公开利用代码,截至 2026-11-20,该 CVE 不在 CISA 的 KEV 目录中。
- 请升级到 26.8.2。26.6 的 Red Hat build of Keycloak 用户需要 26.6.8。Red Hat 未列出受支持的缓解措施;临时控制措施见“如何修复?”。
我受影响吗?
如果您的领域运行受影响版本,通过 kcSanitize 渲染显示名称 HTML,并且拥有 manage-realm 的人可以修改该设置,您就受影响。
- Keycloak 或 Red Hat build of Keycloak 的版本按版本表属于受影响范围。
- 领域的登录主题将
realm.displayNameHtml传给kcSanitize。内置的base和keycloak.v2主题会这样做。 - 至少一个拥有
manage-realm的用户或组可以修改领域设置。被委派的领域管理员、被盗的管理员会话或内部人员满足此条件。 - 用户在浏览器中加载该领域的登录页。
该缺陷是权限边界问题。manage-realm 已经是强大的权限,但不应该让其持有者在其他用户的浏览器中执行脚本。如果领域中所有 manage-realm 持有者都完全可信,暴露面会小一些,但被盗的管理员会话就足够了。
上游报告将受影响范围记为 26.1.3 至 26.8.0。在向后移植之前发布的 26.8.1 带有相同代码。Keycloak 发布 26.8.2 作为社区修复版本,并将 26.6 的向后移植标记为 26.6.8。26.7 系列和更早的系列带有相同代码,且没有修复版本,因此这些部署必须迁移到 26.8.2。
| 系列 | 受影响版本 | 修复版本 |
|---|---|---|
| Keycloak 26.8 | 26.8.0 至 26.8.1 | 26.8.2(2026-11-05 发布) |
| Keycloak 26.6 | 26.6.0 至 26.6.7 | 无社区版本;26.6.8 标签包含向后移植。迁移到 26.8.2 |
| Keycloak 26.7 | 26.7.0 至 26.7.5 | 无修复版本;迁移到 26.8.2 |
| Keycloak 26.1.3 至 26.5.x | 上游报告称受影响 | 无修复版本;迁移到 26.8.2 |
| Red Hat build of Keycloak 26.6 | 受影响 | 26.6.8(RHSA-2026:95761,2026-11-06 发布) |
| Red Hat Single Sign-On 7 | 不受影响 | 不适用 |
在主机上和每个容器内检查运行版本:
/opt/keycloak/bin/kc.sh --version
docker ps --format '{{.Image}}' | grep -i keycloak
docker exec <container-name> /opt/keycloak/bin/kc.sh --version
kubectl get deploy -A -o jsonpath='{..image}' | tr ' ' '\n' | grep -i keycloak
然后用管理工具列出每个领域的显示名称 HTML:
/opt/keycloak/bin/kcadm.sh config credentials \
  --server https://keycloak.example.com --realm master --user admin
/opt/keycloak/bin/kcadm.sh get realms --fields realm,displayNameHtml
没有 displayNameHtml 值的领域不使用该字段。包含 &# 的值值得仔细检查,因为这是绕过所需的编码。
如何修复?
请升级到 2026-11-05 发布的 Keycloak 26.8.2。这是包含修复的社区版本。26.6 的向后移植标记为 26.6.8,并随 Red Hat build of Keycloak 26.6.8 发布。
- 对于容器部署,拉取修复后的镜像并重新创建容器。运行中的容器会保留旧镜像,直到被重新创建。
bash docker pull quay.io/keycloak/keycloak:26.8.2 docker compose up -d --force-recreate keycloak - 对于 Kubernetes,更新镜像并等待 rollout:
bash kubectl set image deployment/<deployment> <container>=quay.io/keycloak/keycloak:26.8.2 kubectl rollout status deployment/<deployment> - 对于 ZIP 安装,从发布页面下载
keycloak-26.8.2.zip。备份配置和数据库,然后替换安装。 - 对于 Red Hat build of Keycloak,服务器软件包通过 RHSA-2026:95761 升级到 26.6.8,OpenShift 镜像通过 RHSA-2026:95762 升级。修复后的镜像标签为
26.6-24。 - 26.7 或更早系列的部署必须迁移到 26.8.2,因为这些系列没有修复版本。
Red Hat 未列出符合其产品安全标准的缓解措施,CVE 记录也这样说明。如果暂时无法升级,以下措施可以降低暴露面,但不能修复缺陷:
- 清除每个领域的
displayNameHtml,并定期重新检查:bash /opt/keycloak/bin/kcadm.sh update realms/<realm> -s displayNameHtml='' - 缩小拥有
manage-realm的账户和组范围,并检查是否存在意外授权。 - 在 master 领域以及任何使用委派管理的领域启用管理事件,使后续的领域设置变更留下记录。
仍然拥有 manage-realm 的攻击者可以在这些步骤中的任一步骤之后再次存储载荷。清除字段只会删除已经存储的载荷。
根本原因是什么?
清理器把它读作相对 URL 的值判为允许,随后修正步骤又恢复了把这个值变成 javascript: URL 的字符引用。 kcSanitize 是一个 FreeMarker 方法,Keycloak 主题在清理管理员提供的 HTML 之后,用 ?no_esc 调用它来渲染内容。
登录页读取 realm.displayNameHtml 并传给该方法。内置主题在 themes/src/main/resources/theme/base/login/template.ftl 第 105 行这样做:
<div id="kc-header-wrapper"
     class="${properties.kcHeaderWrapperClass!}">${kcSanitize(msg("loginTitleHtml",(realm.displayNameHtml!'')))?no_esc}</div>
该方法位于 services/src/main/java/org/keycloak/theme/KeycloakSanitizerMethod.java,名为 KeycloakSanitizerMethod。在 26.8.0 版本中,它依次执行三个步骤:
String html = list.get(0).toString();

html = decodeHtmlFull(html);

String sanitized = KeycloakSanitizerPolicy.POLICY_DEFINITION.sanitize(html);

return fixURLs(sanitized);
decodeHtmlFull 最多调用五次 OWASP Java HTML Sanitizer 的 Encoding.decodeHtml。随后清理器应用 KeycloakSanitizerPolicy。该策略在值匹配本地或远程 URL 模式时允许 a 元素上的 href,并启用 allowStandardUrlProtocols():
.allowAttributes("href").matching(ONSITE_OR_OFFSITE_URL)
    .onElements("a")
.allowStandardUrlProtocols()
关键在于本地 URL 模式:
private static final Pattern ONSITE_URL = Pattern.compile(
    "(?:[\\p{L}\\p{N}\\\\\\.\\#@\\$%\\+&;\\-_~,\\?=/!]+|\\#(\\w)+)");
ONSITE_URL 接受字母、数字、&、;、#、=、? 等字符,但不要求冒号。值 javascript:alert(xss) 没有字面冒号,因此匹配相对 URL 模式。协议策略只过滤带有协议方案的值,所以它从未看到 javascript。清理器序列化该值时将 & 转义为 &,这使字符引用在交付页面中保持惰性。
最后一步 fixURLs 在清理之后重写链接:
private String fixURLs(String msg) {
    Matcher matcher = HREF_PATTERN.matcher(msg);
    if (matcher.find()) {
        int last = 0;
        StringBuilder result = new StringBuilder(msg.length());
        do {
            String href = matcher.group(1).replaceAll("=", "=")
                    .replaceAll("\\.\\.", ".")
                    .replaceAll("&", "&");
            result.append(msg.substring(last, matcher.start(1))).append(href);
            last = matcher.end(1);
        } while (matcher.find());
        result.append(msg.substring(last));
        return result.toString();
    }
    return msg;
}
HREF_PATTERN 匹配清理后标记中的每个 href="..."。三次替换把 = 解码为 =,把 .. 折叠为 .,并把 & 还原为 &。最后一次替换恰好移除了清理器用来保持字符引用惰性的编码。输出带有 href="javascript:alert(xss)",浏览器在解析属性时把 : 解码为 :。链接现在指向 javascript: URL。
fixURLs 在清理之后重写每个链接:它解码 =、折叠 .. 并还原 &。这些修复假定该值是清理器已经批准的 URL。两个阶段对哪种表示具有权威性并不一致:清理器检查一种形式,后处理却交付另一种形式。
如何被利用?
拥有 manage-realm 的用户在领域的显示名称 HTML 中存储一个构造的链接。访问者加载登录页,激活链接时脚本在 Keycloak 源中执行。修复提交的测试使用以下载荷:
<a href="javascript:alert(xss)">link</a>
- 攻击者发送
PUT /admin/realms/<realm>,把displayNameHtml设为该载荷。管理控制台在领域的显示名称设置中也提供同一字段。 - Keycloak 将该字符串存入领域配置。管理 API 按设计接受此字段中的 HTML,因此没有校验会拒绝编码后的冒号。
- 访问者加载该领域的登录页。主题把存储的值传给
kcSanitize。 decodeHtmlFull因引用没有分号而保持其编码状态。清理器看不到字面冒号,把该值当作相对 URL 并允许,然后转义 &。fixURLs把&替换为&。交付页面带有href="javascript:alert(xss)"。- 浏览器解码数字字符引用,链接指向
javascript:alert(xss)。激活链接即在 Keycloak 源中执行脚本。
上游报告描述的影响不需要加载页面之外的交互,并记录了 WebAuthn 错误页上的免点击变体。修复的测试覆盖显示名称链接。公开记录不包含 WebAuthn 载荷,因此本文不重建该变体。
Red Hat 的 CVSS 向量标记为 UI:N。请把上游报告关于免点击的表述视为记录的一部分,而不是这些步骤所证明的细节。
攻击如何展开?
领域管理员存储一个冒号被实体编码的链接。清理器将其作为相对 URL 批准,URL 修正步骤随后恢复使链接可执行的字符引用。
中存储载荷"] --> B["kcSanitize 解码
并运行清理器"] B --> C["没有字面冒号:
按相对 URL 放行"] C --> D["清理器转义 &
载荷保持惰性"] D --> E["fixURLs 在检查之后
还原 &"] E --> F["浏览器解码 :
并识别 javascript:"] F --> G["脚本在 Keycloak
源中执行"]
攻击者能做什么?
攻击者可以在加载领域登录页的用户浏览器中,于 Keycloak 源内执行 JavaScript。
以下条件必须全部成立:
- 攻击者通过委派角色、被盗会话或内部人员访问,拥有目标领域的
manage-realm。 - 领域运行受影响版本,并使用通过
kcSanitize渲染displayNameHtml的主题。 - 用户在浏览器中加载该领域的登录页。
- 对于修复测试中的显示名称链接,用户需要激活链接。上游报告记录了 WebAuthn 错误页上的免点击变体,Red Hat 的向量标记为
UI:N。
脚本在 Keycloak 源中运行,而不是在使用 Keycloak 作为身份提供方的应用中运行。在该源中,它可以做三件事:
- 在表单提交前读取用户在登录表单中输入的内容。
- 把表单替换为将凭据发送到其他主机的表单。
- 把页面改写为钓鱼提示。
它还可以发送同源请求,这些请求会携带用户的 Keycloak Cookie,即使这些 Cookie 是 HttpOnly。它无法直接读取 HttpOnly Cookie 的值。
Red Hat 将该缺陷评为 CVSS v3.1 5.5,向量为 CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:L/I:L/A:N。PR:H 反映 manage-realm 要求。S:C 反映脚本从管理员控制的设置跨入其他用户的浏览器。C:L 和 I:L 表示对登录页而非 Keycloak 服务器的有限读写影响。
为什么修复有效?
修复在修正替换之后,以浏览器将看到的解码形式重新检查每个 href,并把协议方案不是 http、https 或 mailto 的值清空。新检查位于替换与输出之间:
             String href = matcher.group(1).replaceAll("=", "=")
                     .replaceAll("\\.\\.", ".")
                     .replaceAll("&", "&");
+            if (hasDisallowedScheme(href)) {
+                href = "";
+            }
             result.append(msg.substring(last, matcher.start(1))).append(href);
hasDisallowedScheme 在询问 OWASP URL 策略之前解码数字字符引用:
private boolean hasDisallowedScheme(String href) {
    return URL_PROTOCOL_POLICY.apply("a", "href", decodeNumericEntities(href)) == null;
}
该策略使用登录页需要的三个协议方案构建:
private static final FilterUrlByProtocolAttributePolicy URL_PROTOCOL_POLICY =
        new FilterUrlByProtocolAttributePolicy(List.of("http", "https", "mailto"));
对于 javascript:alert(xss),decodeNumericEntities 生成 javascript:alert(xss),策略拒绝 javascript 协议方案,属性变为 href=""。相对 URL 仍然通过,因为它们不带协议方案,http、https 和 mailto 链接保持不变。
同一提交中的测试覆盖十进制、十六进制、补零、大小写混合、换行和制表符形式,以及 vbscript 和 data 协议方案。测试还确认粗体文本和 http、https、mailto 链接会保留。修复关闭了此 CVE 描述的数字字符引用路径。它不会从 displayNameHtml 中移除 HTML,也不会改变清理策略的其余部分,因此该字段仍是管理员控制的 HTML 攻击面。
如何检查是否已遭入侵?
尚未发布公开入侵指标,因此可靠的检查是存储的领域配置本身。从未被激活的载荷会在 displayNameHtml 中留下字符串,浏览器会把该字符串解码为 javascript: URL。
列出每个领域的显示名称 HTML,并查找绕过所需的编码:
/opt/keycloak/bin/kcadm.sh get realms --fields realm,displayNameHtml | grep -n '&#'
然后检查匹配的值。合法的显示名称也可能包含数字字符引用,例如表示撇号的 '。请查找 href 中的引用,尤其是会解码为 : 的引用。
如果启用了管理事件,请检查无法解释的领域更新事件:
/opt/keycloak/bin/kcadm.sh get admin-events -r <realm> \
  --query operationTypes=UPDATE --query resourceTypes=REALM
如果在变更之前已启用管理事件,事件会显示谁在何时修改了领域。从未启用过管理事件的领域没有可检查的历史。
反向代理日志可以显示登录页曾被提供,但无法显示存储的链接是否被激活。在浏览器中执行的载荷可能不会在服务器上留下痕迹。供应商尚未为此 CVE 发布签名或日志模式。
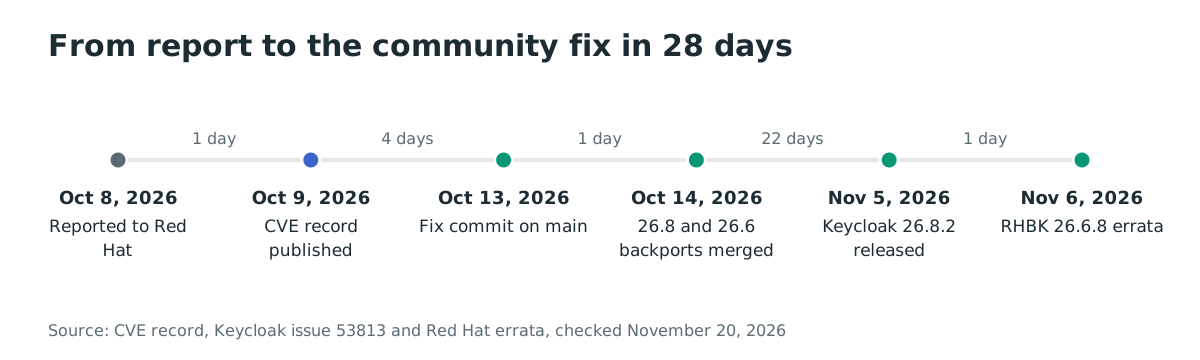
时间线
- 2026-10-08:根据 CVE 记录,向 Red Hat 报告并公开。
- 2026-10-09:Red Hat 发布 CVE 记录,上游报告被创建。
- 2026-10-13:修复提交
3e0fda9进入 main 分支。 - 2026-10-14:26.8 和 26.6 的向后移植被合并。
- 2026-11-05:Keycloak 26.8.2 发布。
- 2026-11-06:Red Hat 为 Red Hat build of Keycloak 26.6.8 发布 RHSA-2026:95761 和 RHSA-2026:95762。
常见问题
未认证的攻击者能利用此漏洞吗?
不能。在用户暴露之前,攻击者需要目标领域的 manage-realm。现实路径是恶意的委派管理员、被盗的管理员会话或内部人员。该领域登录页的所有访问者随后都处于影响范围内。
受害者必须点击链接吗?
对于显示名称载荷,是的:修复的测试存储一个锚点,浏览器在链接被激活时执行 javascript: URL。上游报告记录了 WebAuthn 错误页上的免点击变体,Red Hat 的向量标记为 UI:N。请把访问受影响领域的登录页视为暴露,而不要依赖用户不点击。
自定义主题会受影响吗?
只有当主题通过 kcSanitize 渲染 displayNameHtml 时才会。内置的 base 和 keycloak.v2 主题会这样做。不渲染该字段的自定义主题不在此路径上,而未使用 kcSanitize 渲染该字段的主题则有另一个问题。
26.6 系列升级到 26.6.8 就够了吗?
对于 Red Hat build of Keycloak,是的:26.6.8 包含 2026-10-14 合并的向后移植。Keycloak 未发布社区版 26.6.8,因此 26.6 的社区部署应迁移到 26.8.2。26.7 或更早的部署也必须迁移到 26.8.2。
Red Hat Single Sign-On 7 受影响吗?
不受影响。CVE 记录将 Red Hat Single Sign-On 7 列为不受影响。Red Hat build of Keycloak 26.6 受影响,并在 26.6.8 中修复。
是否已在真实环境中被利用?
没有。CISA Authorized Data Publisher 条目把利用情况记为“none”,截至 2026-11-20,该 CVE 不在 CISA 的 KEV 目录中。修复的测试公开了载荷形式,因此即使没有报告可用的利用代码,该技术也已是公开的。
使用 Ostorlab 测试 Keycloak 登录页
Ostorlab 的 Web Agentic Deep Scan 会测试认证页面及其渲染的字段,包括存储型跨站脚本。您可以在存储的载荷到达用户之前评估 Keycloak 登录页:了解 Web Agentic Deep Scan 的工作方式。
参考文献
- CVE 记录 CVE-2026-107889,2026-10-09 发布。https://www.cve.org/CVERecord?id=CVE-2026-107889(2026 年 11 月 20 日检查)
- CVE-2026-107889 的 Red Hat CVE 页面。https://access.redhat.com/security/cve/CVE-2026-107889(2026 年 11 月 20 日检查)
- Red Hat Bugzilla 2548355,迁移到公开跟踪器的私密报告。https://bugzilla.redhat.com/show_bug.cgi?id=2548355(2026 年 11 月 20 日检查)
- Red Hat 勘误 RHSA-2026:95761,“Red Hat build of Keycloak 26.6.8 Security Update”,2026-11-06 发布。https://access.redhat.com/errata/RHSA-2026:95761(2026 年 11 月 20 日检查)
- Red Hat 勘误 RHSA-2026:95762,“Red Hat build of Keycloak 26.6.8 Images Security Update”,2026-11-06 发布。https://access.redhat.com/errata/RHSA-2026:95762(2026 年 11 月 20 日检查)
- Keycloak 报告 53813,“[CVE-2026-107889] Stored XSS on the login page via kcSanitize bypass”,2026-10-09 创建。https://github.com/keycloak/keycloak/issues/53813(2026 年 11 月 20 日检查)
- 修复提交 3e0fda9765c4b911c2d79c65549115c0b4e643fb,“prevent kcSanitize from re-activating disallowed URL schemes after link fixup”,2026-10-13。https://github.com/keycloak/keycloak/commit/3e0fda9765c4b911c2d79c65549115c0b4e643fb(2026 年 11 月 20 日检查)
- 26.8 系列的向后移植 pull request 53969,2026-10-14 合并。https://github.com/keycloak/keycloak/pull/53969(2026 年 11 月 20 日检查)
- Keycloak 26.8.2 发布,2026-11-05 发布。https://github.com/keycloak/keycloak/releases/tag/26.8.2(2026 年 11 月 20 日检查)
- Keycloak 26.6.8 标签。https://github.com/keycloak/keycloak/tree/26.6.8(2026 年 11 月 20 日检查)
- 26.8.0 版本的 KeycloakSanitizerMethod.java。https://github.com/keycloak/keycloak/blob/26.8.0/services/src/main/java/org/keycloak/theme/KeycloakSanitizerMethod.java(2026 年 11 月 20 日检查)
- 26.8.0 版本的 KeycloakSanitizerPolicy.java。https://github.com/keycloak/keycloak/blob/26.8.0/services/src/main/java/org/keycloak/theme/KeycloakSanitizerPolicy.java(2026 年 11 月 20 日检查)
- 26.8.0 版本的登录模板。https://github.com/keycloak/keycloak/blob/26.8.0/themes/src/main/resources/theme/base/login/template.ftl(2026 年 11 月 20 日检查)
- CISA Known Exploited Vulnerabilities 目录,版本 2026.11.20。https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json(2026 年 11 月 20 日检查)