XSS almacenado en la página de acceso de Keycloak, corregido en 26.8.2 (CVE-2026-107889)
Un administrador del realm puede ejecutar JavaScript en la página de acceso de Keycloak porque un ajuste de URL deshace la codificación; corregido en 26.8.2.
Resumen
- Un administrador del realm con
manage-realmalmacena un enlace con esquemajavascript:oculto como referencia numérica. El ajuste de URL la decodifica tras el saneamiento, y el script se ejecuta en los visitantes. Red Hat publicó CVE-2026-107889 el 2026-10-09. - Keycloak 26.1.3 a 26.8.1 está afectado. La corrección comunitaria es 26.8.2; el backport 26.6 está etiquetado como 26.6.8 y va en Red Hat build of Keycloak 26.6.8. Red Hat Single Sign-On 7 no está afectado.
- Red Hat, la autoridad de numeración de CVE, le asigna CVSS v3.1 5.5 (Medium) con CWE-79. No se ha reportado ningún exploit público y la CVE no está en el catálogo KEV de la CISA al 2026-11-20.
- Actualice a 26.8.2. Los usuarios de Red Hat build of Keycloak en 26.6 necesitan 26.6.8. Red Hat no enumera ninguna solución alternativa compatible; consulte «¿Cómo lo corrijo?» para las medidas provisionales.
¿Estoy afectado?
Está afectado si su realm ejecuta una versión afectada, muestra su HTML de nombre visible mediante kcSanitize y permite que alguien con manage-realm cambie esa configuración.
- La versión de Keycloak o de Red Hat build of Keycloak está afectada según la tabla de versiones.
- El tema de acceso del realm pasa
realm.displayNameHtmlporkcSanitize. Los temas integradosbaseykeycloak.v2lo hacen. - Al menos una persona o un grupo con
manage-realmpuede cambiar la configuración del realm. Un administrador de realm delegado, una sesión de administrador robada o una persona interna cumplen esta condición. - Los usuarios cargan la página de acceso de ese realm en un navegador.
El fallo es un problema de frontera de privilegios. manage-realm ya es un permiso potente, pero no debería dar a su titular la ejecución de scripts en el navegador de otros usuarios. Un realm cuyos únicos titulares de manage-realm son plenamente de confianza está menos expuesto, pero una sesión de administrador robada basta.
El informe upstream registra el rango afectado como 26.1.3 a 26.8.0. La versión 26.8.1, publicada antes del backport, lleva el mismo código. Keycloak publica 26.8.2 como corrección de la comunidad y etiqueta el backport 26.6 como 26.6.8. La rama 26.7 y las ramas anteriores llevan el mismo código y no tienen versión corregida, así que los despliegues en ellas deben pasar a 26.8.2.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| Keycloak 26.8 | 26.8.0 a 26.8.1 | 26.8.2 (publicada el 2026-11-05) |
| Keycloak 26.6 | 26.6.0 a 26.6.7 | Sin versión comunitaria; la etiqueta 26.6.8 lleva el backport. Pasar a 26.8.2 |
| Keycloak 26.7 | 26.7.0 a 26.7.5 | Sin versión corregida; pasar a 26.8.2 |
| Keycloak 26.1.3 a 26.5.x | afectadas según el informe upstream | Sin versión corregida; pasar a 26.8.2 |
| Red Hat build of Keycloak 26.6 | afectado | 26.6.8 (RHSA-2026:95761, publicado el 2026-11-06) |
| Red Hat Single Sign-On 7 | no afectado | no aplica |
Compruebe la versión en ejecución en el host y dentro de cada contenedor:
/opt/keycloak/bin/kc.sh --version
docker ps --format '{{.Image}}' | grep -i keycloak
docker exec <container-name> /opt/keycloak/bin/kc.sh --version
kubectl get deploy -A -o jsonpath='{..image}' | tr ' ' '\n' | grep -i keycloak
Después, enumere el HTML de nombre visible de cada realm con la herramienta de administración:
/opt/keycloak/bin/kcadm.sh config credentials \
  --server https://keycloak.example.com --realm master --user admin
/opt/keycloak/bin/kcadm.sh get realms --fields realm,displayNameHtml
Un realm sin valor displayNameHtml no usa el campo. Un valor que contiene &# merece una revisión detallada, porque es la codificación que necesita el bypass.
¿Cómo lo corrijo?
Actualice a Keycloak 26.8.2, publicada el 2026-11-05. Es la versión de la comunidad que contiene la corrección. El backport 26.6 está etiquetado como 26.6.8 y se distribuye en Red Hat build of Keycloak 26.6.8.
- Para un despliegue en contenedor, descargue la imagen corregida y recree el contenedor. Un contenedor en ejecución conserva su imagen anterior hasta que se recrea.
bash docker pull quay.io/keycloak/keycloak:26.8.2 docker compose up -d --force-recreate keycloak - Para Kubernetes, actualice la imagen y espere el despliegue:
bash kubectl set image deployment/<deployment> <container>=quay.io/keycloak/keycloak:26.8.2 kubectl rollout status deployment/<deployment> - Para una instalación ZIP, descargue
keycloak-26.8.2.zipdesde la página de la versión. Haga una copia de seguridad de la configuración y la base de datos, y sustituya la instalación. - Para Red Hat build of Keycloak, actualice a 26.6.8 con RHSA-2026:95761 para los paquetes del servidor o RHSA-2026:95762 para las imágenes de OpenShift. Las etiquetas de imagen corregidas son
26.6-24. - Los despliegues en 26.7 o en una rama anterior deben pasar a 26.8.2, porque esas ramas no tienen versión corregida.
Red Hat no enumera ninguna mitigación que cumpla sus criterios de seguridad de producto, y el registro CVE dice lo mismo. Si todavía no puede actualizar, estas medidas reducen la exposición pero no corrigen el fallo:
- Borre
displayNameHtmlen cada realm y revíselo de nuevo con regularidad:bash /opt/keycloak/bin/kcadm.sh update realms/<realm> -s displayNameHtml='' - Reduzca el conjunto de cuentas y grupos que tienen
manage-realm, y revise ese conjunto en busca de concesiones inesperadas. - Active los eventos de administración en el realm master y en cualquier realm con administración delegada, para que un cambio posterior en la configuración del realm deje un registro.
Un atacante que todavía tenga manage-realm puede almacenar la carga otra vez después de cualquiera de estos pasos. Borrar el campo solo elimina las cargas ya almacenadas.
¿Cuál es la causa raíz?
El saneador aprueba una URL que lee como relativa, y un ajuste posterior restaura la referencia de carácter que la convierte en una URL javascript:. kcSanitize es un método de FreeMarker que los temas de Keycloak llaman con ?no_esc para mostrar HTML proporcionado por el administrador después de limpiarlo.
La página de acceso lee realm.displayNameHtml y lo pasa a ese método. El tema integrado lo hace en themes/src/main/resources/theme/base/login/template.ftl, en la línea 105:
<div id="kc-header-wrapper"
     class="${properties.kcHeaderWrapperClass!}">${kcSanitize(msg("loginTitleHtml",(realm.displayNameHtml!'')))?no_esc}</div>
El método es KeycloakSanitizerMethod, en services/src/main/java/org/keycloak/theme/KeycloakSanitizerMethod.java. En la versión 26.8.0 ejecuta tres pasos en secuencia:
String html = list.get(0).toString();

html = decodeHtmlFull(html);

String sanitized = KeycloakSanitizerPolicy.POLICY_DEFINITION.sanitize(html);

return fixURLs(sanitized);
decodeHtmlFull llama a Encoding.decodeHtml del saneador HTML de Java de OWASP hasta cinco veces. Después, el saneador aplica KeycloakSanitizerPolicy. Esa política permite href en elementos a cuando el valor coincide con un patrón de URL local o remota, y habilita allowStandardUrlProtocols():
.allowAttributes("href").matching(ONSITE_OR_OFFSITE_URL)
    .onElements("a")
.allowStandardUrlProtocols()
El patrón local es la parte decisiva:
private static final Pattern ONSITE_URL = Pattern.compile(
    "(?:[\\p{L}\\p{N}\\\\\\.\\#@\\$%\\+&;\\-_~,\\?=/!]+|\\#(\\w)+)");
ONSITE_URL acepta letras, dígitos, &, ;, #, =, ? y otros caracteres, pero no exige dos puntos. El valor javascript:alert(xss) no tiene ningún dos puntos literal, así que coincide con el patrón de URL relativa. La política de protocolo solo filtra los valores que llevan un esquema, así que nunca ve javascript. El saneador serializa el valor con el ampersand escapado como &, lo que mantiene la referencia inerte en la página servida.
El último paso, fixURLs, reescribe los enlaces después del saneamiento:
private String fixURLs(String msg) {
    Matcher matcher = HREF_PATTERN.matcher(msg);
    if (matcher.find()) {
        int last = 0;
        StringBuilder result = new StringBuilder(msg.length());
        do {
            String href = matcher.group(1).replaceAll("=", "=")
                    .replaceAll("\\.\\.", ".")
                    .replaceAll("&", "&");
            result.append(msg.substring(last, matcher.start(1))).append(href);
            last = matcher.end(1);
        } while (matcher.find());
        result.append(msg.substring(last));
        return result.toString();
    }
    return msg;
}
HREF_PATTERN coincide con cada href="..." del marcado saneado. Las tres sustituciones decodifican = como =, reducen .. a . y convierten & en &. La última sustitución elimina exactamente la codificación que el saneador usaba para mantener inerte la referencia de carácter. La salida lleva href="javascript:alert(xss)", y el navegador decodifica : como : cuando analiza el atributo. El enlace apunta ahora a una URL javascript:.
fixURLs reescribe cada enlace después del saneamiento: decodifica =, reduce .. y restaura &. Esas reparaciones suponen que el valor es una URL que el saneador ya aprobó. Las dos etapas no coinciden en qué representación es la autoritativa: el saneador comprueba una forma y el posprocesador sirve otra.
¿Cómo se explota?
Un usuario con manage-realm almacena un enlace manipulado en el HTML de nombre visible del realm. Un visitante carga la página de acceso y, al activar el enlace, su script se ejecuta en el origen de Keycloak. Las pruebas del commit de corrección usan esta carga:
<a href="javascript:alert(xss)">link</a>
- El atacante envía
PUT /admin/realms/<realm>condisplayNameHtmlestablecido en la carga. La consola de administración expone el mismo campo en la configuración del nombre visible del realm. - Keycloak almacena la cadena en la configuración del realm. La API de administración acepta HTML en este campo por diseño, así que ninguna validación rechaza los dos puntos codificados.
- Un visitante carga la página de acceso del realm. El tema pasa el valor almacenado a
kcSanitize. decodeHtmlFulldeja la referencia codificada porque no tiene punto y coma. El saneador no ve ningún dos puntos literal, trata el valor como una URL relativa y lo permite, y después escapa el ampersand.fixURLssustituye&por&. La página servida llevahref="javascript:alert(xss)".- El navegador decodifica la referencia numérica y el enlace apunta a
javascript:alert(xss). Al activar el enlace se ejecuta el script en el origen de Keycloak.
El informe upstream describe un impacto sin interacción más allá de cargar la página, y registra una variante sin clic en la página de error de WebAuthn. Las pruebas de la corrección cubren el enlace del nombre visible. El registro público no incluye la carga de WebAuthn, así que este artículo no reconstruye esa variante.
El vector CVSS de Red Hat marca UI:N. Considere la afirmación del informe upstream sobre la ausencia de clic como parte del registro, y no como un detalle que estos pasos demuestren.
¿Cómo se desarrolla el ataque?
Un administrador del realm almacena un enlace cuyo dos puntos está codificado como entidad. El saneador lo aprueba como URL relativa, y el ajuste de URL restaura la referencia que lo hace ejecutable.
almacena la carga en displayNameHtml"] --> B["kcSanitize decodifica
y aplica el saneador"] B --> C["Sin dos puntos literal:
URL relativa aceptada"] C --> D["El saneador escapa &
la carga sigue inerte"] D --> E["fixURLs restaura &
después de la comprobación"] E --> F["El navegador decodifica :
y ve javascript:"] F --> G["El script se ejecuta
en el origen de Keycloak"]
¿Qué puede hacer un atacante?
El atacante puede ejecutar JavaScript en el origen de Keycloak, en el navegador de un usuario que carga la página de acceso del realm.
Todas estas condiciones deben cumplirse:
- El atacante tiene
manage-realmen el realm objetivo, mediante un rol delegado, una sesión robada o acceso de persona interna. - El realm ejecuta una versión afectada y usa un tema que muestra
displayNameHtmlmediantekcSanitize. - Un usuario carga la página de acceso de ese realm en un navegador.
- Para el enlace de nombre visible de las pruebas de la corrección, el usuario activa el enlace. El informe upstream registra una variante sin clic en la página de error de WebAuthn, y el vector de Red Hat marca
UI:N.
El script se ejecuta en el origen de Keycloak, no en la aplicación que usa Keycloak como proveedor de identidad. En ese origen puede hacer tres cosas:
- Leer lo que el usuario escribe en el formulario de acceso antes de que se envíe.
- Sustituir el formulario por otro que envíe las credenciales a otro host.
- Reescribir la página como una petición de phishing.
También puede enviar solicitudes del mismo origen, que llevan las cookies de Keycloak del usuario incluso cuando esas cookies son HttpOnly. No puede leer directamente el valor de una cookie HttpOnly.
Red Hat puntúa el fallo CVSS v3.1 5.5 con CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:L/I:L/A:N. PR:H refleja el requisito de manage-realm. S:C refleja que el script pasa de una configuración controlada por el administrador al navegador de otros usuarios.
C:L e I:L registran un impacto limitado de lectura y escritura en la página de acceso, no en el servidor de Keycloak.
¿Por qué funciona la corrección?
La corrección vuelve a comprobar cada href después de las sustituciones de ajuste, en la forma decodificada que verá el navegador. Vacía cualquier valor cuyo esquema no sea http, https o mailto. La nueva comprobación se sitúa entre las sustituciones y la salida:
             String href = matcher.group(1).replaceAll("=", "=")
                     .replaceAll("\\.\\.", ".")
                     .replaceAll("&", "&");
+            if (hasDisallowedScheme(href)) {
+                href = "";
+            }
             result.append(msg.substring(last, matcher.start(1))).append(href);
hasDisallowedScheme decodifica las referencias de caracteres numéricas antes de preguntar a la política de URL de OWASP:
private boolean hasDisallowedScheme(String href) {
    return URL_PROTOCOL_POLICY.apply("a", "href", decodeNumericEntities(href)) == null;
}
La política se construye con los tres esquemas que necesita la página de acceso:
private static final FilterUrlByProtocolAttributePolicy URL_PROTOCOL_POLICY =
        new FilterUrlByProtocolAttributePolicy(List.of("http", "https", "mailto"));
Para javascript:alert(xss), decodeNumericEntities produce javascript:alert(xss), la política rechaza el esquema javascript y el atributo pasa a href="". Las URL relativas siguen pasando, porque no llevan esquema, y los enlaces http, https o mailto no cambian.
Las pruebas del mismo commit cubren las formas decimal, hexadecimal, con ceros a la izquierda, en mayúsculas y minúsculas. También cubren las formas con salto de línea y tabulación, además de los esquemas vbscript y data.
Comprueban que el texto en negrita y los enlaces http, https y mailto sobreviven. La corrección cierra la vía de la referencia numérica que describe esta CVE. No elimina el HTML de displayNameHtml y no cambia el resto de la política de saneamiento, así que el campo sigue siendo una superficie HTML controlada por el administrador.
¿Cómo compruebo si estuve comprometido?
No se ha publicado ningún indicador de compromiso, así que la comprobación fiable es la configuración almacenada del realm. Una carga que nunca se activó deja su cadena en displayNameHtml, y el navegador decodifica esa cadena en una URL javascript:.
Enumere el HTML de nombre visible de cada realm y busque la codificación que necesita el bypass:
/opt/keycloak/bin/kcadm.sh get realms --fields realm,displayNameHtml | grep -n '&#'
Después, inspeccione los valores que coincidan. Un nombre visible legítimo puede contener una referencia numérica, como ' para un apóstrofo. Busque una referencia en un href, sobre todo una que se decodifique como :.
Si los eventos de administración están activados, revise los eventos de actualización de realm en busca de cambios que no pueda explicar:
/opt/keycloak/bin/kcadm.sh get admin-events -r <realm> \
  --query operationTypes=UPDATE --query resourceTypes=REALM
El evento muestra quién cambió el realm y cuándo, siempre que los eventos de administración estuvieran activados antes del cambio. Un realm que nunca los activó no tiene historial que revisar.
Los registros del proxy inverso pueden mostrar que se sirvió una página de acceso, pero no si se activó un enlace almacenado. Una carga que se ejecutó en un navegador puede no dejar rastro en el servidor. El proveedor no ha publicado ninguna firma ni patrón de registro para esta CVE.
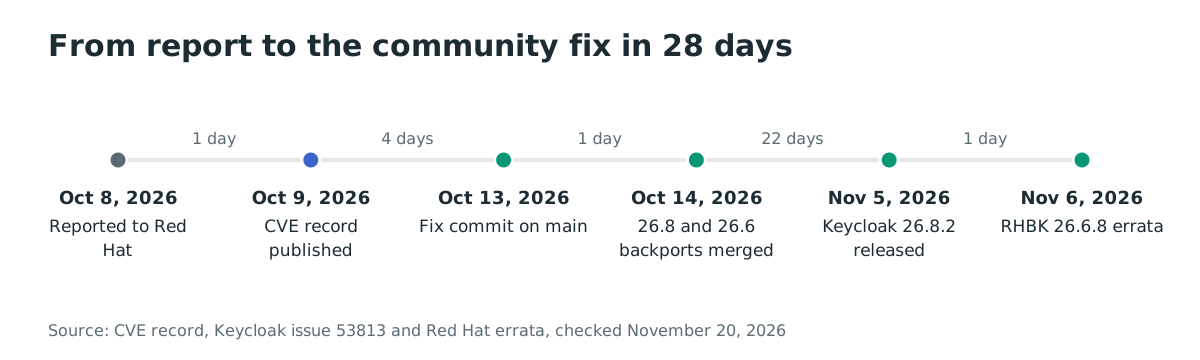
Cronología
- 2026-10-08: reportado a Red Hat y hecho público, según el registro CVE.
- 2026-10-09: Red Hat publica el registro CVE y se abre el informe upstream.
- 2026-10-13: el commit de corrección
3e0fda9llega a la rama main. - 2026-10-14: se fusionan los backports de 26.8 y 26.6.
- 2026-11-05: se publica Keycloak 26.8.2.
- 2026-11-06: Red Hat publica RHSA-2026:95761 y RHSA-2026:95762 para Red Hat build of Keycloak 26.6.8.
Preguntas frecuentes
¿Un atacante no autenticado puede explotar esto?
No. El atacante necesita manage-realm en el realm objetivo antes de que ningún usuario quede expuesto. Las vías realistas son un administrador delegado malicioso, una sesión de administrador robada o una persona interna. Todos los visitantes de la página de acceso de ese realm quedan entonces en el alcance.
¿La víctima tiene que hacer clic en el enlace?
Para la carga de nombre visible, sí: las pruebas de la corrección almacenan un enlace, y un navegador ejecuta una URL javascript: cuando se activa el enlace. El informe upstream registra una variante sin clic en la página de error de WebAuthn, y el vector de Red Hat marca UI:N.
Trate una visita a la página de acceso de un realm afectado como una exposición, en lugar de confiar en que los usuarios no hagan clic.
¿Los temas personalizados están afectados?
Solo cuando el tema muestra displayNameHtml mediante kcSanitize. Los temas integrados base y keycloak.v2 lo hacen. Un tema personalizado que no muestra el campo queda fuera de esta vía, y un tema que lo muestra sin kcSanitize tiene otro problema.
¿Basta 26.6.8 para la rama 26.6?
Para Red Hat build of Keycloak, sí: 26.6.8 contiene el backport fusionado el 2026-10-14. Keycloak no publicó ninguna versión comunitaria 26.6.8, así que los despliegues comunitarios en 26.6 deben pasar a 26.8.2. Los despliegues en 26.7 o anteriores también deben pasar a 26.8.2.
¿Red Hat Single Sign-On 7 está afectado?
No. El registro CVE enumera Red Hat Single Sign-On 7 como no afectado. Red Hat build of Keycloak 26.6 está afectado y se corrige en 26.6.8.
¿Se explotó en entornos reales?
No. La entrada del Authorized Data Publisher de la CISA registra la explotación como «none», y la CVE no está en el catálogo KEV de la CISA al 2026-11-20. Las pruebas de la corrección publican formas de carga, así que la técnica es pública aunque no se haya reportado ningún exploit funcional.
Probar páginas de acceso de Keycloak con Ostorlab
Web Agentic Deep Scan de Ostorlab ejercita las páginas de autenticación y los campos que muestran, incluido el cross-site scripting almacenado. Puede evaluar una página de acceso de Keycloak antes de que una carga almacenada llegue a los usuarios: ver cómo funciona Web Agentic Deep Scan.
Referencias
- Registro CVE-2026-107889, publicado el 2026-10-09. https://www.cve.org/CVERecord?id=CVE-2026-107889 (verificado el 20 de noviembre de 2026)
- Página CVE de Red Hat para CVE-2026-107889. https://access.redhat.com/security/cve/CVE-2026-107889 (verificado el 20 de noviembre de 2026)
- Bugzilla de Red Hat 2548355, el informe privado migrado al seguimiento público. https://bugzilla.redhat.com/show_bug.cgi?id=2548355 (verificado el 20 de noviembre de 2026)
- Errata de Red Hat RHSA-2026:95761, «Red Hat build of Keycloak 26.6.8 Security Update», publicado el 2026-11-06. https://access.redhat.com/errata/RHSA-2026:95761 (verificado el 20 de noviembre de 2026)
- Errata de Red Hat RHSA-2026:95762, «Red Hat build of Keycloak 26.6.8 Images Security Update», publicado el 2026-11-06. https://access.redhat.com/errata/RHSA-2026:95762 (verificado el 20 de noviembre de 2026)
- Informe de Keycloak 53813, «[CVE-2026-107889] Stored XSS on the login page via kcSanitize bypass», abierto el 2026-10-09. https://github.com/keycloak/keycloak/issues/53813 (verificado el 20 de noviembre de 2026)
- Commit de corrección 3e0fda9765c4b911c2d79c65549115c0b4e643fb, «prevent kcSanitize from re-activating disallowed URL schemes after link fixup», 2026-10-13. https://github.com/keycloak/keycloak/commit/3e0fda9765c4b911c2d79c65549115c0b4e643fb (verificado el 20 de noviembre de 2026)
- Pull request de backport 53969 para la rama 26.8, fusionada el 2026-10-14. https://github.com/keycloak/keycloak/pull/53969 (verificado el 20 de noviembre de 2026)
- Versión Keycloak 26.8.2, publicada el 2026-11-05. https://github.com/keycloak/keycloak/releases/tag/26.8.2 (verificado el 20 de noviembre de 2026)
- Etiqueta Keycloak 26.6.8. https://github.com/keycloak/keycloak/tree/26.6.8 (verificado el 20 de noviembre de 2026)
- KeycloakSanitizerMethod.java en la versión 26.8.0. https://github.com/keycloak/keycloak/blob/26.8.0/services/src/main/java/org/keycloak/theme/KeycloakSanitizerMethod.java (verificado el 20 de noviembre de 2026)
- KeycloakSanitizerPolicy.java en la versión 26.8.0. https://github.com/keycloak/keycloak/blob/26.8.0/services/src/main/java/org/keycloak/theme/KeycloakSanitizerPolicy.java (verificado el 20 de noviembre de 2026)
- Plantilla de acceso en la versión 26.8.0. https://github.com/keycloak/keycloak/blob/26.8.0/themes/src/main/resources/theme/base/login/template.ftl (verificado el 20 de noviembre de 2026)
- Catálogo Known Exploited Vulnerabilities de la CISA, versión 2026.11.20. https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (verificado el 20 de noviembre de 2026)