推出 HarmonyOS 应用扫描与 Huawei AppGallery 扫描
面向 HarmonyOS 应用和 Huawei AppGallery 版本的漏洞扫描器:Ostorlab 新增自动化、可重复的安全扫描,帮助团队持续评估通过华为渠道分发的移动应用,并更快地修复问题。
Ostorlab 现已支持 HarmonyOS 应用扫描和 Huawei AppGallery 扫描,团队可以用已在 Android 和 iOS 上采用的同样的安全思路,来评估通过华为渠道分发的应用。目标很简单:更早地发现可操作的问题,以更有力的证据验证风险,并帮助团队更快地完成修复,从而降低暴露面。
HarmonyOS 应用与 Android 和 iOS 共享许多漏洞类别,但也引入了平台特有的攻击面。扫描针对最关键的风险:导出 Ability 劫持和隐式 Want 拦截(可让恶意应用调用特权组件);分布式软总线(Distributed Soft Bus)滥用,包括跨设备数据泄露、远程 Ability 调用和未经授权的任务迁移;通过 ArkUI WebView 进行的 JavaScript 接口注入(会将原生 API 暴露给不可信的 Web 内容);在 Preferences 或 RDB 中未加密的不安全数据存储;信任级别薄弱且缺少服务器端验证的失效生物识别身份验证;绕过 HUKS 的硬编码密钥和弱加密;原生 NAPI 模块中的缓冲区溢出和释放后使用;以及供应链中存在漏洞的第三方 HAR/HAP 包。检测结果附带证明级别的证据,让团队能够快速核实风险,并有把握地确定修复优先级。
开始使用
- 立即扫描应用(无需登录):https://ostorlab.co/
- 创建账户:https://report.ostorlab.co/account/new/
为什么这对 HarmonyOS 和 AppGallery 很重要
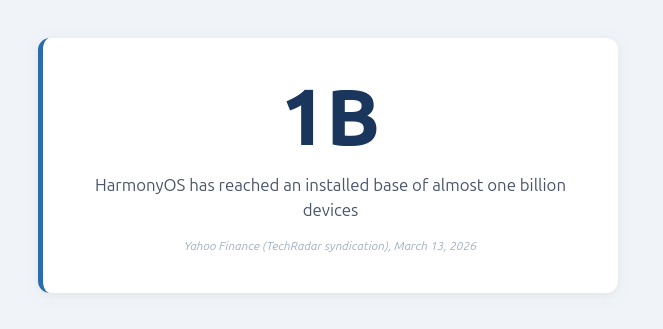
HarmonyOS 的装机量已接近 10 亿台设备,而 Huawei AppGallery 作为一个分发渠道持续增长,团队已经不能再忽视它。我们的多家客户直接提出了 HarmonyOS 和 AppGallery 扫描支持的需求,而这种需求反映了一个更广泛的转变:如果您向这一生态系统发布应用(或评估在其中发布的应用),您就需要与 Android 和 iOS 上相同标准的可见性。这意味着要识别存在风险的模式、不安全的配置、依赖项风险,以及其他一旦进入生产环境就可能演变为真实安全事件的问题。
两种入门方式
方式 1:从首页免费扫描(无需登录):通过 Huawei AppGallery 搜索进行扫描
如果您想快速检查,可以直接从首页运行免费扫描,无需账户。
从这里开始:https://ostorlab.co/
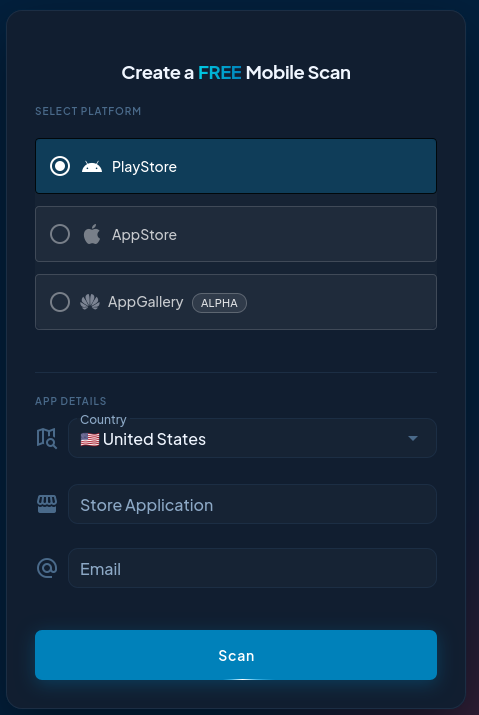
- 打开首页(Create a Free Mobile Scan 表单)
- 选择 AppGallery
- 选择应用的国家/地区
- 搜索该应用(就像在 Huawei AppGallery 上搜索一样)
- 输入您的电子邮件地址并点击 Scan 以接收结果
这非常适合对 AppGallery 上架应用进行抽查和获取快速反馈。
方式 2:创建账户,在平台上运行扫描并上传 HarmonyOS 软件包
如果您需要一个可重复的工作流程,包括保存的历史记录、跨版本重新运行和一致的报告,请创建账户并从 Ostorlab 平台运行扫描。
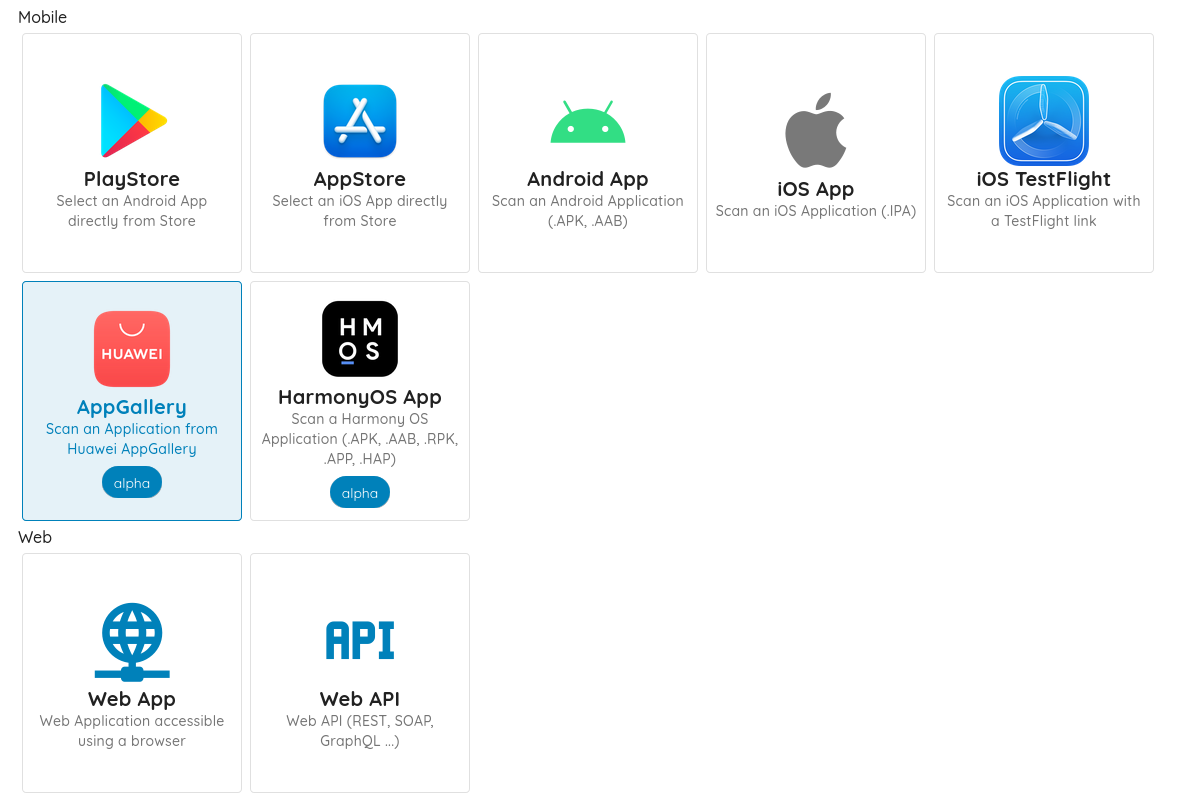
如果您已经是 Ostorlab 用户,登录后从控制台发起新扫描时即可看到这些选项:
https://report.ostorlab.co/scan/new
创建您的账户:
https://report.ostorlab.co/account/new/
创建账户后还可以使用直接软件包扫描功能,除了通过应用商店搜索之外,您还可以上传受支持的产物来评估预发布构建版本。支持的软件包格式包括 .APK、.AAB、.RPK、.APP、.HAP。