Faille de sandbox Chrome : l'impact sur Android WebView (CVE-2026-9998)
Chrome 148 corrige deux évasions de sandbox, dont une faille Skia SkSL présente dans Android WebView ; corrigé en 148.0.7778.215/216, sans exploitation connue.
En bref
- Chrome 148 a corrigé deux évasions de sandbox de sévérité élevée. CVE-2026-9997 est un use-after-free dans le chemin des événements tactiles, et CVE-2026-9998 est un débordement d'entier dans le compilateur SkSL de Skia. Google a publié les deux correctifs le 2026-05-27.
- CVE-2026-9997 touche Chrome de bureau sous Windows, Linux et ChromeOS. CVE-2026-9998 se trouve dans Skia et est livré avec Android WebView, où le service GPU s'exécute dans le processus de l'application.
- Aucune exploitation connue dans la nature n'est signalée, et aucune des deux failles n'est dans le catalogue KEV de la CISA au 2026-11-20. Le rapport automatisé de Google pour CVE-2026-9998 indique qu'il n'avait pas de preuve de concept fonctionnelle.
- Mettez Chrome à jour vers 148.0.7778.215 (Linux, macOS) ou 148.0.7778.216 (Windows), et mettez à jour le fournisseur Android WebView. Voir « Comment corriger ? » pour la vérification de version dans l'application.
Suis-je concerné ?
Vous êtes concerné lorsque vous exécutez une version de Chrome ou de WebView antérieure à la version corrigée de votre plateforme, et que l'attaquant a déjà compromis le renderer.
- Votre version de Chrome de bureau est antérieure à 148.0.7778.216 sous Windows, ou antérieure à 148.0.7778.215 sous macOS ou Linux.
- Votre version de Chrome pour Android est antérieure à 148.0.7778.215.
- Votre application Android affiche du contenu web avec le système WebView, et le fournisseur WebView de l'appareil est antérieur à 148.0.7778.215.
- Pour CVE-2026-9997, le navigateur s'exécute sous Windows, Linux ou ChromeOS avec une entrée tactile. Android et WebView ne sont pas concernés par cette faille.
Les deux failles sont des évasions de sandbox, donc aucune n'est un point d'entrée à elle seule. Un attaquant doit d'abord compromettre le renderer pour que l'une ou l'autre compte. CVE-2026-9998 atteint toute version qui compile du SkSL, ce qui inclut toutes les versions de Chrome et de WebView du tableau.
Chrome représente 66,97 % des navigateurs de bureau, et Android 72,39 % de la part des systèmes d'exploitation mobiles (Statcounter, octobre 2026).
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| Chrome, Windows | antérieure à 148.0.7778.216 | 148.0.7778.216 ou 148.0.7778.217 |
| Chrome, macOS | antérieure à 148.0.7778.215 | 148.0.7778.215 ou 148.0.7778.216 |
| Chrome, Linux | antérieure à 148.0.7778.215 | 148.0.7778.215 |
| Chrome pour Android | antérieure à 148.0.7778.215 | 148.0.7778.215 ou ultérieure |
| Android WebView | antérieure à 148.0.7778.215 | 148.0.7778.215 ou ultérieure |
La note de version de Google liste 148.0.7778.215 pour Linux, 148.0.7778.215 ou 148.0.7778.216 pour macOS, et 148.0.7778.216 ou 148.0.7778.217 pour Windows. Les enregistrements CVE utilisent la plage unique « antérieure à 148.0.7778.216 », et les versions Linux, Android et WebView 148.0.7778.215 contiennent déjà les deux correctifs.
ChromeOS est cité comme concerné dans le rapport de CVE-2026-9997, et il reçoit Chrome par sa propre mise à jour de plateforme.
Les autres navigateurs basés sur Chromium embarquent le même moteur. Le Hong Kong Computer Emergency Response Team Coordination Centre (HKCERT) liste les deux CVE dans son bulletin Edge et donne Microsoft Edge 148.0.3967.97 comme version corrigée.
Vérifiez la version installée sur ordinateur :
# Linux
google-chrome --version

# macOS
"/Applications/Google Chrome.app/Contents/MacOS/Google Chrome" --version

# Windows PowerShell
(Get-Item "$env:ProgramFiles\Google\Chrome\Application\chrome.exe").VersionInfo.ProductVersion
Vérifiez Chrome pour Android et le fournisseur WebView avec ADB :
adb shell dumpsys package com.android.chrome | grep versionName
adb shell dumpsys webviewupdate
La sortie de dumpsys webviewupdate contient une ligne qui commence par Current WebView package (name, version):. La version entre parenthèses est celle du fournisseur. Une application peut lire la même valeur à l'exécution :
val info = WebViewCompat.getCurrentWebViewPackage(context)
Log.i("WebView", "${info?.packageName} ${info?.versionName}")
WebViewCompat.getCurrentWebViewPackage vient de la bibliothèque AndroidX WebKit.
Comment corriger ?
Installez la version corrigée de Chrome pour votre plateforme, et mettez à jour le fournisseur WebView séparément sous Android.
- Sur ordinateur, ouvrez
chrome://settings/help. Chrome télécharge la mise à jour et propose un redémarrage. - Sous Debian ou Ubuntu, exécutez
sudo apt update && sudo apt install --only-upgrade google-chrome-stable. Sous Fedora, exécutezsudo dnf upgrade google-chrome-stable. - Redémarrez Chrome et vérifiez que la version correspond à la version corrigée de votre plateforme dans le tableau.
- Sous Android, ouvrez Google Play, sélectionnez Chrome et appuyez sur Mettre à jour. Vérifiez la version dans Paramètres, puis À propos de Chrome.
- Ouvrez Google Play, sélectionnez Android System WebView et appuyez sur Mettre à jour. Confirmez la version du fournisseur avec
adb shell dumpsys webviewupdate.
Une application ne peut pas corriger le moteur WebView, car le fournisseur est un paquet système séparé. Une application peut refuser d'exécuter des parcours sensibles sur un fournisseur ancien :
- Lisez
WebViewCompat.getCurrentWebViewPackageau démarrage. - Comparez
versionNameavec 148.0.7778.215. - Bloquez le parcours sensible, ou affichez une demande de mise à jour, lorsque le fournisseur est plus ancien.
Cette vérification limite ce que votre application affiche sur un appareil vulnérable. Elle ne corrige pas le moteur, et elle ne couvre aucune des deux CVE pour les autres applications du même appareil.
Aucune solution de contournement ne supprime les failles. Si vous ne pouvez pas mettre à jour tout de suite, réduisez le risque de compromission du renderer.
- Désactivez JavaScript pour le contenu non fiable avec
WebSettings.setJavaScriptEnabled(false). - Désactivez l'accès aux fichiers avec
WebSettings.setAllowFileAccess(false). - Limitez la navigation à vos propres origines dans
WebViewClient.shouldOverrideUrlLoading.
Ces réglages ne couvrent aucune des deux CVE. Ils suppriment seulement des chemins courants vers la compromission du renderer dont les deux failles ont besoin.
Quelle est la cause racine ?
CVE-2026-9997 est un use-after-free dans le processus navigateur, et CVE-2026-9998 est un débordement d'entier dans le compilateur qui transforme un shader en code GPU.
La première faille se trouve dans RenderWidgetHostViewAura::ProcessAckedTouchEvent, dans content/browser/renderer_host/render_widget_host_view_aura.cc. Le navigateur acquitte un événement tactile que le renderer a marqué comme consommé. Cet acquittement envoie le geste généré de façon synchrone. Un changement de focus ou une activation de fenêtre pendant cet envoi peut détruire le WebContents, et avec lui la vue qui est encore sur la pile.
// content/browser/renderer_host/render_widget_host_view_aura.cc, 148.0.7778.180
window_host->dispatcher()->ProcessedTouchEvent(
    touch.event.unique_touch_event_id, window_, result,
    input::InputEventResultStateIsSetBlocking(ack_result));
if (touch.event.touch_start_or_first_touch_move &&
    result == ui::ER_HANDLED && host()->delegate() &&
    host()->delegate()->GetInputEventRouter()) {
host() lit un membre à travers this. L'objet est un aura::WindowDelegate, et son chemin de destruction appelle delete this. Quand l'appel synchrone revient, l'objet peut déjà avoir disparu, donc la lecture de host() utilise de la mémoire libérée.
Le même correctif modifie aussi TouchEventAckQueue::ProcessAckedTouchEvents dans components/input/render_widget_host_input_event_router.cc. Ce code copie un enregistrement AckData qui contient des pointeurs bruts vers la vue racine et la vue cible. Il dépile la file, puis appelle la vue racine. Si cet appel détruit la vue, les pointeurs copiés deviennent pendants.
// components/input/render_widget_host_input_event_router.cc, 148.0.7778.180
TouchEventAckQueue::AckData ack_data = ack_queue_.front();
ack_queue_.pop_front();

if ((!touch_emulator ||
     !touch_emulator->HandleTouchEventAck(ack_data.touch_event.event,
                                          ack_data.ack_result)) &&
    (client_->IsViewInMap(ack_data.root_view) ||
     client_->ViewMapIsEmpty())) {
  ack_data.root_view->ProcessAckedTouchEvent(ack_data.touch_event,
                                             ack_data.ack_result);
}
La seconde faille se trouve dans calculate_count, dans src/sksl/analysis/SkSLGetLoopUnrollInfo.cpp de Skia. SkSL est le langage de shader de Skia, et le compilateur déroule les boucles pour qu'elles respectent l'exigence ES2. calculate_count estime le nombre d'itérations à partir des bornes de la boucle. À la révision vulnérable, il utilisait la double précision et castait le résultat en int.
// src/sksl/analysis/SkSLGetLoopUnrollInfo.cpp, Skia a2888b27
static int calculate_count(double start, double end, double delta, bool forwards, bool inclusive) {
    // ...
    double iterations = sk_ieee_double_divide(end - start, delta);
    double count = std::ceil(iterations);
    // ...
    return (int)count;
}
Pour for (int i = 2147483640; i < 2147483647; i += 100), le calcul en double donne ceil(7 / 100), soit 1. Sur le GPU, i += 100 dépasse l'entier signé 32 bits et revient à -2147483556. La condition n'échoue qu'à exactement 2147483647, et des pas de 100 depuis 2147483640 ne tombent jamais sur cette valeur, donc la boucle ne se termine jamais. Le compilateur l'a déjà acceptée avec un nombre d'itérations de 1, et un index comme arr[i - 2147483640] sort du tableau.
Comment la faille est-elle exploitée ?
CVE-2026-9997 transforme un acquittement tactile en use-after-free dans le processus navigateur, et CVE-2026-9998 transforme un shader en écriture hors limites dans le service GPU.
Pour CVE-2026-9997 :
- L'attaquant compromet le renderer avec une autre faille.
- Le renderer acquitte un début de toucher comme consommé.
- Le navigateur envoie un geste de façon synchrone, et un changement de focus détruit la vue.
ProcessAckedTouchEventdéréférence la vue libérée.- L'attaquant transforme le use-after-free en exécution de code dans le processus navigateur, hors de la sandbox du renderer.
Pour CVE-2026-9998 :
- L'attaquant compromet le renderer avec une autre faille.
- Le renderer amène le service GPU à compiler un shader avec une boucle
intdont les bornes débordent. - L'analyse compte une itération en double précision, donc la boucle passe la vérification de terminaison ES2.
- Le GPU exécute la boucle nativement, l'index déborde et l'écriture dans le tableau sort des limites.
- L'écriture corrompt la mémoire du service GPU. Dans WebView, ce service s'exécute dans le processus de l'application.
Le rapport Project Fortify de Google pour CVE-2026-9998 qualifie ses étapes de théoriques. Il indique que l'outillage du projet ne pouvait pas exécuter de code ni produire de preuve de concept fonctionnelle. Project Fortify est un projet de sécurité expérimental de Chrome, et la FAQ de Google couvre les rapports de sécurité générés par IA que les équipes Chrome reçoivent désormais. Google a néanmoins classé la faille comme élevée et publié le correctif.
Comment se déroule l'attaque ?
Un renderer compromis transforme un acquittement tactile ou un shader en exécution de code hors de la sandbox du renderer. Dans Android WebView, le chemin du shader aboutit dans le processus de l'application.
Que peut faire un attaquant ?
CVE-2026-9997 donne à un attaquant qui a déjà compromis le renderer un chemin vers l'exécution de code dans le processus navigateur sous Windows, Linux et ChromeOS. CVE-2026-9998 donne une écriture hors limites dans le service GPU. Le processus navigateur est hors de la sandbox du renderer.
Le rapport décrit un use-after-free que l'attaquant doit transformer en primitive de lecture ou d'écriture. Il faut un début de toucher que le renderer marque comme consommé, et un changement de focus ou de fenêtre qui détruit la vue.
L'écriture de CVE-2026-9998 corrompt le service GPU : un processus séparé, hors de la sandbox du renderer, dans Chrome sur ordinateur, et le processus même de l'application dans Android WebView.
La même corruption atteint l'espace d'adressage de l'application, avec ses permissions et ses données. L'écriture vise la mémoire locale du shader, et le rapport de Google qualifie la chaîne complète de théorique.
Aucune des deux failles ne donne d'exécution de code à distance à elle seule. L'enrichissement ADP de la CISA dans les deux enregistrements CVE donne un score CVSS v3.1 de 8,3, CVSS:3.1/AV:N/AC:H/PR:N/UI:R/S:C/C:H/I:H/A:H.
La complexité d'attaque élevée et l'interaction utilisateur requise correspondent à une chaîne qui commence par une autre faille du renderer.
Pourquoi le correctif fonctionne-t-il ?
Le correctif tactile vérifie que la vue est toujours vivante après l'appel synchrone, et le correctif Skia fait modéliser le débordement 32 bits par l'analyse de boucle.
Pour CVE-2026-9997, le correctif prend un WeakPtr avant l'envoi et revient quand la fabrique l'a invalidé :
       CHECK(!sent_ack);
+      auto weak_this = weak_ptr_factory_.GetWeakPtr();
       window_host->dispatcher()->ProcessedTouchEvent(
           touch.event.unique_touch_event_id, window_, result,
           input::InputEventResultStateIsSetBlocking(ack_result));
+      if (!weak_this) {
+        return;
+      }
       if (touch.event.touch_start_or_first_touch_move &&
La fabrique invalide le pointeur faible quand la vue est détruite, donc la fonction revient avant que host() ne lise l'objet libéré. La partie du routeur dépile la file d'abord et efface target_view à la destruction, donc aucun pointeur brut ne survit à l'appel.
Pour CVE-2026-9998, le correctif ajoute un chemin 32 bits pour les boucles int :
+static int calculate_count_int(int32_t start, int32_t end, int32_t delta,
+                               Inclusive inclusive) {
+    if (delta == 0) {
+        return kLoopTerminationLimit;
+    }
+    SkSafeMath math;
+    int roundUp = delta > 0 ? math.subInt(delta, 1) : math.addInt(delta, 1);
+    int width = math.subInt(end, start);
+    int iterations = math.addInt(width, roundUp) / delta;
+    // Check that we won't overflow while looping
+    math.addInt(start, math.mulInt(delta, iterations));
+    if (!math || iterations < 0 || iterations > kLoopTerminationLimit) {
+        return kLoopTerminationLimit;
+    }
+    return iterations;
+}
L'analyse simule maintenant la boucle en arithmétique signée 32 bits quand la variable d'induction est un int. SkSafeMath::subInt attrape le cas INT_MIN que la négation du delta manquerait. Si la boucle simulée déborde, ou si le compte dépasse la limite de 100 000 itérations, la fonction renvoie la limite. Le compilateur rejette alors la boucle avec « loop must guarantee termination in fewer iterations ».
Les boucles flottantes gardent le calcul en double, ce qui est correct car les flottants ne débordent pas en boucle. Le correctif couvre chaque opérateur de comparaison que l'analyse traite. Google l'a livré dans 148.0.7778.215 et 148.0.7778.216.
Comment vérifier si j'ai été compromis ?
Aucun indicateur de compromission n'est publié pour l'une ou l'autre CVE, donc une tentative échouée peut ne laisser aucune trace, et une tentative réussie aurait besoin de la compromission du renderer qui l'a précédée.
- Sur ordinateur, ouvrez
chrome://crasheset cherchez des rapports de plantage répétés du processus GPU autour d'un chargement de page suspect. - Sous Android, exécutez
adb logcat -b crash -d | grep -Ei "chromium|webview"et cherchez des plantages du fournisseur WebView ou de l'application.
Un plantage est une piste, pas une preuve. Ni les rapports de Google ni les enregistrements CVE ne listent de fichiers, de domaines ou de lignes de journal à comparer.
Chronologie
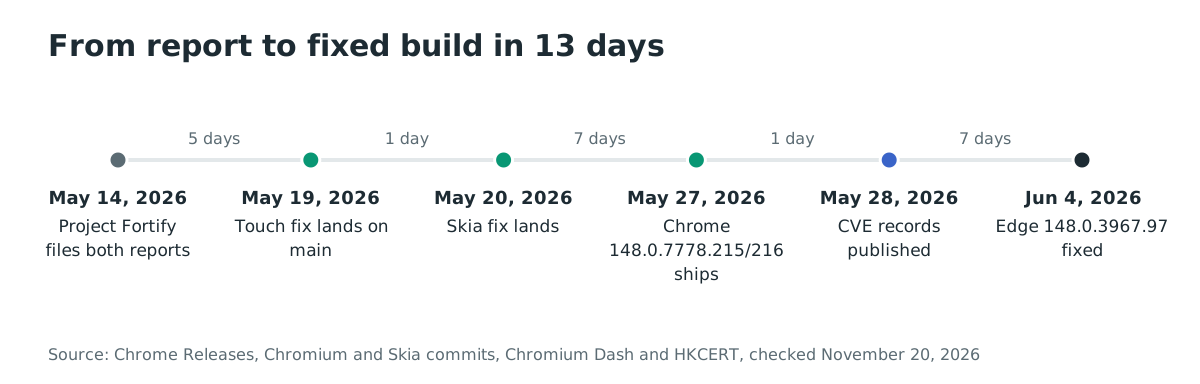
- 2026-05-14 : Project Fortify de Google dépose les deux rapports. La note de version de Chrome crédite Google à cette date.
- 2026-05-19 : Le correctif principal de CVE-2026-9997 arrive sur la branche principale.
- 2026-05-20 : Le correctif Skia de CVE-2026-9998 arrive, et le cherry-pick M148 du correctif tactile arrive.
- 2026-05-27 : Chrome 148.0.7778.215 et 148.0.7778.216 sortent, et WebView 148.0.7778.215 arrive sur le Play Store.
- 2026-05-28 : Les enregistrements CVE des deux failles sont publiés.
- 2026-06-04 : Le bulletin Edge du HKCERT, mis à jour ce jour, donne Microsoft Edge 148.0.3967.97 comme version corrigée.
Chrome a livré les versions corrigées de bureau et Android 13 jours après les rapports, et les enregistrements CVE ont suivi le lendemain.
FAQ
CVE-2026-9997 concerne-t-il Android WebView ?
Non. Le rapport limite la faille à Aura sous Windows, Linux et ChromeOS, et Android utilise une autre classe de vue. Le même commit a durci la file d'acquittement tactile partagée, mais le use-after-free qui vaut la CVE est propre au bureau.
L'une ou l'autre a-t-elle été exploitée dans la nature ?
Aucune exploitation connue n'est signalée. Aucune des deux CVE n'est dans le catalogue KEV de la CISA : la version 2026.11.18 ne les liste pas. Le bloc SSVC de la CISA dans chaque enregistrement, daté du 2026-05-29, indique « Exploitation: none ».
Une application Android peut-elle corriger son propre WebView ?
Non. WebView est un composant système que le Play Store met à jour par un paquet fournisseur, et l'application ne peut pas remplacer le moteur. L'application peut lire la version du fournisseur et refuser d'exécuter des parcours sensibles sur une version ancienne.
CVE-2026-9998 est-elle un point d'entrée à elle seule ?
Non. C'est une évasion de sandbox, donc elle a besoin d'une compromission du renderer distincte. C'est pourquoi le vecteur CVSS a une complexité d'attaque élevée et une interaction utilisateur requise.
Pourquoi une faille Skia compte-t-elle comme une évasion de sandbox ?
SkSL est compilé dans le service GPU, qui s'exécute hors de la sandbox du renderer. Dans Android WebView, ce service s'exécute dans le processus de l'application. Une corruption de mémoire dans l'un ou l'autre endroit franchit la frontière que trace la sandbox du renderer.
Dois-je mettre Chrome à jour si mon application utilise seulement WebView ?
Oui. Chrome et WebView sont des fournisseurs séparés avec des mises à jour séparées sur la plupart des appareils. Mettre à jour l'un ne met pas à jour l'autre, donc vérifiez les deux versions.
Références
- Chrome Releases, « Stable Channel Update for Desktop », 27 mai 2026 : https://chromereleases.googleblog.com/2026/05/stable-channel-update-for-desktop_0877304591.html (vérifié le 20 novembre 2026)
- Enregistrement CVE-2026-9997, CVE Program : https://www.cve.org/CVERecord?id=CVE-2026-9997 (vérifié le 20 novembre 2026)
- Enregistrement CVE-2026-9998, CVE Program : https://www.cve.org/CVERecord?id=CVE-2026-9998 (vérifié le 20 novembre 2026)
- Correctif Chromium pour CVE-2026-9997, commit a1542142, 20 mai 2026 : https://chromium.googlesource.com/chromium/src/+/a154214297dcc12c53161999c010d66472127bad (vérifié le 20 novembre 2026)
- Correctif Skia pour CVE-2026-9998, commit f219800, 20 mai 2026 : https://skia.googlesource.com/skia/+/f21980088d33692a6191dc55f156eb1e3b9fbf40 (vérifié le 20 novembre 2026)
- Rapport Project Fortify pour CVE-2026-9997, Chromium issue 513324041 : https://issues.chromium.org/issues/513324041 (vérifié le 20 novembre 2026)
- Rapport Project Fortify pour CVE-2026-9998, Chromium issue 513337118 : https://issues.chromium.org/issues/513337118 (vérifié le 20 novembre 2026)
- Documentation Chromium, « Android WebView Architecture » : https://chromium.googlesource.com/chromium/src/+/HEAD/android_webview/docs/architecture.md (vérifié le 20 novembre 2026)
- Chrome Security Team, « AI-generated security bugs FAQ », avril 2026 : https://chromium.googlesource.com/chromium/src/+/main/docs/security/ai-generated-security-bugs-faq.md (vérifié le 20 novembre 2026)
- Chromium Dash, versions stables de WebView : https://chromiumdash.appspot.com/releases?platform=Webview (vérifié le 20 novembre 2026)
- CISA, catalogue Known Exploited Vulnerabilities, version 2026.11.18 : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 20 novembre 2026)
- Statcounter, part de marché des navigateurs de bureau, octobre 2026 : https://gs.statcounter.com/browser-market-share/desktop/worldwide (vérifié le 20 novembre 2026)
- Statcounter, part de marché des systèmes d'exploitation mobiles, octobre 2026 : https://gs.statcounter.com/os-market-share/mobile/worldwide (vérifié le 20 novembre 2026)
- HKCERT, « Microsoft Edge Multiple Vulnerabilities », 29 mai 2026, mis à jour le 4 juin 2026 : https://www.hkcert.org/security-bulletin/microsoft-edge-multiple-vulnerabilities_20260529 (vérifié le 20 novembre 2026)
- Android Developers, « WebViewCompat » : https://developer.android.com/reference/androidx/webkit/WebViewCompat (vérifié le 20 novembre 2026)