Chromeのサンドボックスエスケープ:Android WebViewへの影響(CVE-2026-9998)
Chrome 148は2件のサンドボックスエスケープを修正しました。Skia SkSLの欠陥はAndroid WebViewにも搭載され、148.0.7778.215/216で修正済みです。既知の悪用はありません。
要点
- Chrome 148は深刻度「高」のサンドボックスエスケープを2件修正しました。CVE-2026-9997はタッチイベント処理におけるuse-after-free、CVE-2026-9998はSkiaのSkSLコンパイラーにおける整数のラップアラウンドです。Googleは2026-05-27に両方の修正を公開しました。
- CVE-2026-9997はWindows、Linux、ChromeOSのデスクトップ版Chromeに影響します。CVE-2026-9998はSkiaにあり、Android WebViewにも搭載されています。WebViewではGPUサービスがアプリのプロセス内で動作します。
- どちらの欠陥も実際の攻撃での悪用は知られておらず、2026-11-20時点でどちらもCISAのKEVカタログにありません。CVE-2026-9998についてのGoogleの自動レポートは、動作する概念実証(PoC)がなかったと述べています。
- Chromeを148.0.7778.215(Linux、macOS)または148.0.7778.216(Windows)に更新し、Android WebViewのプロバイダーも更新してください。アプリ内のバージョン確認方法は「修正方法」を参照してください。
影響を受けますか?
お使いのプラットフォームの修正版より古いChromeまたはWebViewを実行しており、攻撃者がすでにレンダラーを侵害している場合に影響を受けます。
- デスクトップ版ChromeがWindowsでは148.0.7778.216より古い、またはmacOSかLinuxでは148.0.7778.215より古い。
- Android版Chromeが148.0.7778.215より古い。
- AndroidアプリがシステムWebViewでウェブコンテンツを表示しており、端末のWebViewプロバイダーが148.0.7778.215より古い。
- CVE-2026-9997では、ブラウザーがWindows、Linux、ChromeOSでタッチ入力とともに動作している。AndroidとWebViewはこの欠陥の対象外です。
どちらもサンドボックスエスケープであるため、単独では侵入経路になりません。どちらかの欠陥が問題になるには、攻撃者が別途レンダラーを侵害する必要があります。CVE-2026-9998はSkSLをコンパイルするすべてのビルドに影響し、表にあるすべてのChromeとWebViewのビルドが含まれます。
Chromeはデスクトップブラウザーの66.97%を占め、AndroidはモバイルOSのシェアの72.39%を占めています(Statcounter、2026年10月)。
| 系統 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| Chrome、Windows | 148.0.7778.216より古い | 148.0.7778.216または148.0.7778.217 |
| Chrome、macOS | 148.0.7778.215より古い | 148.0.7778.215または148.0.7778.216 |
| Chrome、Linux | 148.0.7778.215より古い | 148.0.7778.215 |
| Android版Chrome | 148.0.7778.215より古い | 148.0.7778.215以降 |
| Android WebView | 148.0.7778.215より古い | 148.0.7778.215以降 |
GoogleのリリースノートはLinuxに148.0.7778.215、macOSに148.0.7778.215または148.0.7778.216、Windowsに148.0.7778.216または148.0.7778.217を挙げています。CVEレコードは「148.0.7778.216より前」という単一の範囲を使っていますが、Linux版、Android版、WebViewの148.0.7778.215にはすでに両方の修正が含まれています。ChromeOSはCVE-2026-9997のレポートで影響を受けるとされており、独自のプラットフォーム更新でChromeを受け取ります。
Chromiumベースの他のブラウザーも同じエンジンを搭載しています。Hong Kong Computer Emergency Response Team Coordination Centre(HKCERT)はEdgeのセキュリティ情報に両方のCVEを記載し、修正版をMicrosoft Edge 148.0.3967.97としています。
デスクトップでインストールされているバージョンを確認します。
# Linux
google-chrome --version

# macOS
"/Applications/Google Chrome.app/Contents/MacOS/Google Chrome" --version

# Windows PowerShell
(Get-Item "$env:ProgramFiles\Google\Chrome\Application\chrome.exe").VersionInfo.ProductVersion
ADBでAndroid版ChromeとWebViewプロバイダーを確認します。
adb shell dumpsys package com.android.chrome | grep versionName
adb shell dumpsys webviewupdate
dumpsys webviewupdateの出力には、Current WebView package (name, version):で始まる行があります。括弧内のバージョンがプロバイダーのビルドです。アプリは実行時に同じ値を読めます。
val info = WebViewCompat.getCurrentWebViewPackage(context)
Log.i("WebView", "${info?.packageName} ${info?.versionName}")
WebViewCompat.getCurrentWebViewPackageはAndroidX WebKitライブラリにあります。
修正方法
お使いのプラットフォームの修正版Chromeをインストールし、AndroidではWebViewプロバイダーを別途更新します。
- デスクトップでは
chrome://settings/helpを開きます。Chromeが更新をダウンロードし、再起動を促します。 - DebianまたはUbuntuでは
sudo apt update && sudo apt install --only-upgrade google-chrome-stableを実行します。Fedoraではsudo dnf upgrade google-chrome-stableを実行します。 - Chromeを再起動し、バージョンが表にあるお使いのプラットフォームの修正版と一致することを確認します。
- AndroidではGoogle Playを開き、Chromeを選んで「更新」をタップします。設定の「Chromeについて」でバージョンを確認します。
- Google Playを開き、Android System WebViewを選んで「更新」をタップします。
adb shell dumpsys webviewupdateでプロバイダーのバージョンを確認します。
アプリはWebViewエンジンを修正できません。プロバイダーは別のシステムパッケージだからです。アプリは古いプロバイダーで機密性の高い処理を実行しないようにできます。
- 起動時に
WebViewCompat.getCurrentWebViewPackageを読みます。 versionNameを148.0.7778.215と比較します。- プロバイダーが古い場合は、機密性の高い処理をブロックするか、更新を促します。
この確認は、脆弱な端末でアプリが表示する内容を制限します。エンジンは修正されず、同じ端末の他のアプリに対するどちらのCVEもカバーしません。
欠陥を取り除く回避策はありません。すぐに更新できない場合は、レンダラーが侵害される可能性を下げてください。
- 信頼できないコンテンツでは
WebSettings.setJavaScriptEnabled(false)でJavaScriptを無効にします。 WebSettings.setAllowFileAccess(false)でファイルアクセスを無効にします。WebViewClient.shouldOverrideUrlLoadingで自社のオリジンへのナビゲーションに制限します。
これらの設定はどちらのCVEもカバーしません。両方の欠陥が必要とするレンダラー侵害への一般的な経路を減らすだけです。
根本原因は何ですか?
CVE-2026-9997はブラウザープロセスにおけるuse-after-freeであり、CVE-2026-9998はシェーダーをGPUコードに変換するコンパイラーにおける整数のラップアラウンドです。
最初の欠陥はcontent/browser/renderer_host/render_widget_host_view_aura.ccのRenderWidgetHostViewAura::ProcessAckedTouchEventにあります。ブラウザーは、レンダラーが消費済みとマークしたタッチイベントを確認応答します。その確認応答は生成されたジェスチャーを同期的に送出します。この送出中のフォーカス変更やウィンドウのアクティブ化がWebContentsを破棄し、スタック上にあるビューも破棄することがあります。
// content/browser/renderer_host/render_widget_host_view_aura.cc, 148.0.7778.180
window_host->dispatcher()->ProcessedTouchEvent(
    touch.event.unique_touch_event_id, window_, result,
    input::InputEventResultStateIsSetBlocking(ack_result));
if (touch.event.touch_start_or_first_touch_move &&
    result == ui::ER_HANDLED && host()->delegate() &&
    host()->delegate()->GetInputEventRouter()) {
host()はthisを通じてメンバーを読みます。オブジェクトはaura::WindowDelegateであり、破棄経路はdelete thisを呼びます。同期呼び出しから戻ったときにはオブジェクトがすでに存在しない可能性があるため、host()の読み取りは解放済みメモリを使います。
同じ修正はcomponents/input/render_widget_host_input_event_router.ccのTouchEventAckQueue::ProcessAckedTouchEventsも変更します。このコードはルートビューとターゲットビューへの生ポインターを保持するAckDataレコードをコピーします。キューから取り出してからルートビューを呼びます。その呼び出しがビューを破棄すると、コピーしたポインターがぶら下がります。
// components/input/render_widget_host_input_event_router.cc, 148.0.7778.180
TouchEventAckQueue::AckData ack_data = ack_queue_.front();
ack_queue_.pop_front();

if ((!touch_emulator ||
     !touch_emulator->HandleTouchEventAck(ack_data.touch_event.event,
                                          ack_data.ack_result)) &&
    (client_->IsViewInMap(ack_data.root_view) ||
     client_->ViewMapIsEmpty())) {
  ack_data.root_view->ProcessAckedTouchEvent(ack_data.touch_event,
                                             ack_data.ack_result);
}
2つ目の欠陥はSkiaのsrc/sksl/analysis/SkSLGetLoopUnrollInfo.cppにあるcalculate_countです。SkSLはSkiaのシェーディング言語であり、コンパイラーはES2の要件を満たすためにループを展開します。calculate_countはループの境界から反復回数を見積もります。脆弱なリビジョンでは倍精度を使い、結果をintにキャストしていました。
// src/sksl/analysis/SkSLGetLoopUnrollInfo.cpp, Skia a2888b27
static int calculate_count(double start, double end, double delta, bool forwards, bool inclusive) {
    // ...
    double iterations = sk_ieee_double_divide(end - start, delta);
    double count = std::ceil(iterations);
    // ...
    return (int)count;
}
for (int i = 2147483640; i < 2147483647; i += 100)では、倍精度の計算はceil(7 / 100)、つまり1になります。GPUではi += 100が符号付き32ビット整数をオーバーフローし、-2147483556に戻ります。条件が偽になるのはちょうど2147483647のときだけですが、2147483640から100ずつ進めてもその値には決して届かないため、ループは終了しません。コンパイラーはすでにこのループを反復回数1として受け入れており、arr[i - 2147483640]のようなインデックスは配列の範囲外に出ます。
どのように悪用されますか?
CVE-2026-9997はタッチ確認応答をブラウザープロセスのuse-after-freeに変え、CVE-2026-9998はシェーダーをGPUサービスの範囲外書き込みに変えます。
CVE-2026-9997の場合:
- 攻撃者が別の欠陥でレンダラーを侵害します。
- レンダラーがタッチ開始を消費済みとして確認応答します。
- ブラウザーがジェスチャーを同期的に送出し、フォーカス変更がビューを破棄します。
ProcessAckedTouchEventが解放済みのビューを参照します。- 攻撃者はuse-after-freeをブラウザープロセスでのコード実行に変え、レンダラーのサンドボックス外に出ます。
CVE-2026-9998の場合:
- 攻撃者が別の欠陥でレンダラーを侵害します。
- レンダラーが、境界がラップする
intループを含むシェーダーをGPUサービスにコンパイルさせます。 - 解析は倍精度で1回と数えるため、ループはES2の終了チェックを通過します。
- GPUがループをネイティブに実行し、インデックスがラップして配列への書き込みが範囲外になります。
- 書き込みがGPUサービスのメモリを破壊します。WebViewでは、そのサービスはアプリのプロセス内で動作します。
CVE-2026-9998についてのGoogleのProject Fortifyレポートは、提案した手順を理論的なものとしています。プロジェクトのツールではコードを実行できず、動作する概念実証も作れなかったと述べています。Project FortifyはChromeの実験的なセキュリティプロジェクトであり、GoogleのFAQはChromeのチームが現在受け取るAI生成のセキュリティレポートについて説明しています。それでもGoogleはこの欠陥を「高」と評価し、修正を公開しました。
攻撃の流れは?
侵害されたレンダラーが、タッチ確認応答またはシェーダーをレンダラーのサンドボックス外でのコード実行に変えます。Android WebViewでは、シェーダーの経路がアプリ自身のプロセスで終わります。
攻撃者に何ができますか?
CVE-2026-9997は、すでにレンダラーを侵害した攻撃者に、Windows、Linux、ChromeOSのブラウザープロセスでのコード実行への経路を与えます。CVE-2026-9998はGPUサービスへの範囲外書き込みを与えます。ブラウザープロセスはレンダラーのサンドボックス外にあります。
レポートは、攻撃者が読み書きのプリミティブに変える必要があるuse-after-freeを説明しており、レンダラーが消費済みとマークするタッチ開始が必要です。攻撃者にはビューを破棄するフォーカス変更またはウィンドウ変更も必要です。
CVE-2026-9998の書き込みはGPUサービスを破壊します。GPUサービスは、デスクトップ版Chromeではレンダラーのサンドボックス外にある別プロセスであり、Android WebViewではアプリ自身のプロセスです。
同じ破壊がアプリの権限とデータを持つアドレス空間に届きます。書き込みはシェーダーのローカルメモリを対象とし、Googleのレポートは連鎖全体を理論的なものとしています。
どちらの欠陥も単独ではリモートコード実行になりません。両方のCVEレコードに対するCISAのADPによる拡充は、CVSS v3.1 8.3、CVSS:3.1/AV:N/AC:H/PR:N/UI:R/S:C/C:H/I:H/A:Hを与えています。
高い攻撃複雑性と必要なユーザー操作は、別のレンダラー欠陥から始まる連鎖と一致します。
修正が機能する理由
タッチの修正は同期呼び出しの後でビューがまだ生きていることを確認し、Skiaの修正はループ解析に32ビットのラップをモデル化させます。
CVE-2026-9997では、修正は送出前にWeakPtrを取得し、ファクトリが無効化したときに戻ります。
       CHECK(!sent_ack);
+      auto weak_this = weak_ptr_factory_.GetWeakPtr();
       window_host->dispatcher()->ProcessedTouchEvent(
           touch.event.unique_touch_event_id, window_, result,
           input::InputEventResultStateIsSetBlocking(ack_result));
+      if (!weak_this) {
+        return;
+      }
       if (touch.event.touch_start_or_first_touch_move &&
ファクトリはビューが破棄されると弱いポインターを無効化するため、host()が解放済みオブジェクトを読む前に関数が戻ります。ルーターの部分は先にキューから取り出し、破棄時にtarget_viewを消去するため、生ポインターが呼び出しを生き延びません。
CVE-2026-9998では、修正はintループ用の32ビット経路を追加します。
+static int calculate_count_int(int32_t start, int32_t end, int32_t delta,
+                               Inclusive inclusive) {
+    if (delta == 0) {
+        return kLoopTerminationLimit;
+    }
+    SkSafeMath math;
+    int roundUp = delta > 0 ? math.subInt(delta, 1) : math.addInt(delta, 1);
+    int width = math.subInt(end, start);
+    int iterations = math.addInt(width, roundUp) / delta;
+    // Check that we won't overflow while looping
+    math.addInt(start, math.mulInt(delta, iterations));
+    if (!math || iterations < 0 || iterations > kLoopTerminationLimit) {
+        return kLoopTerminationLimit;
+    }
+    return iterations;
+}
解析は、帰納変数がintのときに符号付き32ビット演算でループをシミュレートするようになりました。SkSafeMath::subIntは、デルタの符号反転では見逃すINT_MINのケースを捕まえます。シミュレートしたループがオーバーフローするか、回数が100,000回の上限を超えると、関数は上限を返します。コンパイラーは「loop must guarantee termination in fewer iterations」でループを拒否します。
浮動小数点のループは倍精度の計算を維持します。浮動小数点はラップしないため、これは正しい判断です。修正は解析が扱うすべての比較演算子をカバーしています。Googleは148.0.7778.215と148.0.7778.216で公開しました。
侵害されたかどうかを確認するには?
どちらのCVEにも侵害の指標は公開されていないため、失敗した試行は痕跡を残さない可能性があり、成功した試行には先行するレンダラー侵害が必要です。
- デスクトップでは
chrome://crashesを開き、不審なページ読み込みの前後にGPUプロセスのクラッシュレポートが繰り返し出ていないか確認します。 - Androidでは
adb logcat -b crash -d | grep -Ei "chromium|webview"を実行し、WebViewプロバイダーまたはアプリのクラッシュを確認します。
クラッシュは手がかりであり、証拠ではありません。GoogleのレポートもCVEレコードも、照合できるファイル、ドメイン、ログ行を挙げていません。
年表
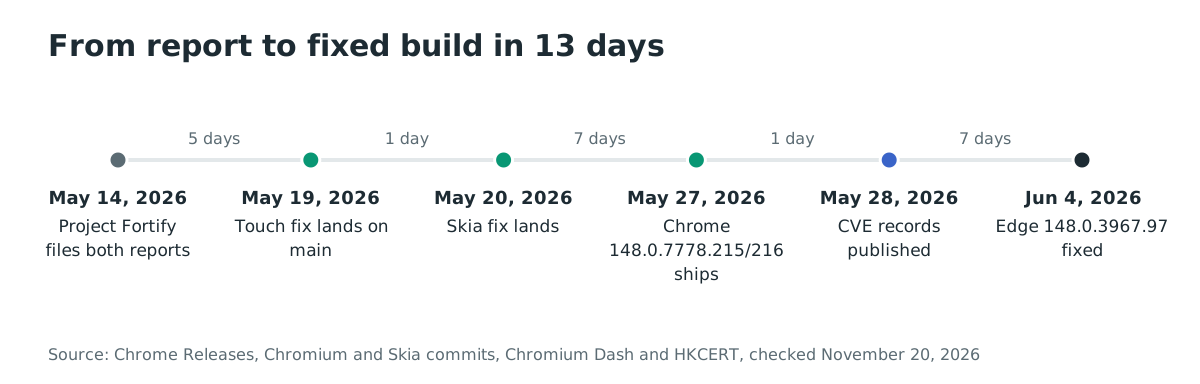
- 2026-05-14:GoogleのProject Fortifyが両方のレポートを提出します。Chromeのリリースノートはこの日付でGoogleをクレジットしています。
- 2026-05-19:CVE-2026-9997の主要な修正がメインブランチに入ります。
- 2026-05-20:CVE-2026-9998のSkiaの修正が入り、タッチ修正のM148へのチェリーピックが入ります。
- 2026-05-27:Chrome 148.0.7778.215と148.0.7778.216が出荷され、WebView 148.0.7778.215がPlay Storeに届きます。
- 2026-05-28:両方の欠陥のCVEレコードが公開されます。
- 2026-06-04:この日に更新されたHKCERTのEdgeセキュリティ情報が、修正版をMicrosoft Edge 148.0.3967.97としています。
Chromeはレポートから13日後にデスクトップ版とAndroid版の修正を出荷し、CVEレコードはその翌日に続きました。
よくある質問
CVE-2026-9997はAndroid WebViewに影響しますか?
いいえ。レポートはこの欠陥をWindows、Linux、ChromeOSのAuraに限定しており、Androidは別のビュークラスを使います。同じコミットは共有のタッチ確認応答キューも強化しましたが、CVEとなるuse-after-freeはデスクトップ専用です。
どちらかが実際の攻撃で悪用されましたか?
既知の悪用は報告されていません。どちらのCVEもCISAのKEVカタログにありません。バージョン2026.11.18には記載されていません。各レコードのCISAのSSVCブロックは2026-05-29付で「Exploitation: none」としています。
Androidアプリは自身のWebViewを修正できますか?
いいえ。WebViewはPlay Storeがプロバイダーパッケージを通じて更新するシステムコンポーネントであり、アプリはエンジンを置き換えられません。アプリはプロバイダーのバージョンを読み、古いバージョンでは機密性の高い処理を実行しないようにできます。
CVE-2026-9998は単独の侵入経路ですか?
いいえ。サンドボックスエスケープであるため、別途レンダラーの侵害が必要です。そのためCVSSベクトルは高い攻撃複雑性と必要なユーザー操作を持っています。
Skiaの欠陥がなぜサンドボックスエスケープになるのですか?
SkSLはGPUサービスでコンパイルされ、GPUサービスはレンダラーのサンドボックス外で動作します。Android WebViewでは、そのサービスはアプリのプロセス内で動作します。どちらの場所でのメモリ破壊も、レンダラーのサンドボックスが引く境界を越えます。
アプリがWebViewだけを使う場合でもChromeを更新する必要がありますか?
はい。ChromeとWebViewはほとんどの端末で別々のプロバイダーであり、更新も別です。一方を更新しても他方は更新されないため、両方のバージョンを確認してください。
参考資料
- Chrome Releases、「Stable Channel Update for Desktop」、2026年5月27日:https://chromereleases.googleblog.com/2026/05/stable-channel-update-for-desktop_0877304591.html (2026年11月20日確認)
- CVE-2026-9997レコード、CVE Program:https://www.cve.org/CVERecord?id=CVE-2026-9997 (2026年11月20日確認)
- CVE-2026-9998レコード、CVE Program:https://www.cve.org/CVERecord?id=CVE-2026-9998 (2026年11月20日確認)
- CVE-2026-9997のChromium修正、コミットa1542142、2026年5月20日:https://chromium.googlesource.com/chromium/src/+/a154214297dcc12c53161999c010d66472127bad (2026年11月20日確認)
- CVE-2026-9998のSkia修正、コミットf219800、2026年5月20日:https://skia.googlesource.com/skia/+/f21980088d33692a6191dc55f156eb1e3b9fbf40 (2026年11月20日確認)
- CVE-2026-9997のProject Fortifyレポート、Chromium issue 513324041:https://issues.chromium.org/issues/513324041 (2026年11月20日確認)
- CVE-2026-9998のProject Fortifyレポート、Chromium issue 513337118:https://issues.chromium.org/issues/513337118 (2026年11月20日確認)
- Chromiumドキュメント、「Android WebView Architecture」:https://chromium.googlesource.com/chromium/src/+/HEAD/android_webview/docs/architecture.md (2026年11月20日確認)
- Chrome Security Team、「AI-generated security bugs FAQ」、2026年4月:https://chromium.googlesource.com/chromium/src/+/main/docs/security/ai-generated-security-bugs-faq.md (2026年11月20日確認)
- Chromium Dash、WebViewの安定版リリース:https://chromiumdash.appspot.com/releases?platform=Webview (2026年11月20日確認)
- CISA、Known Exploited Vulnerabilitiesカタログ、バージョン2026.11.18:https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026年11月20日確認)
- Statcounter、デスクトップブラウザーの市場シェア、2026年10月:https://gs.statcounter.com/browser-market-share/desktop/worldwide (2026年11月20日確認)
- Statcounter、モバイルOSの市場シェア、2026年10月:https://gs.statcounter.com/os-market-share/mobile/worldwide (2026年11月20日確認)
- HKCERT、「Microsoft Edge Multiple Vulnerabilities」、2026年5月29日、2026年6月4日更新:https://www.hkcert.org/security-bulletin/microsoft-edge-multiple-vulnerabilities_20260529 (2026年11月20日確認)
- Android Developers、「WebViewCompat」:https://developer.android.com/reference/androidx/webkit/WebViewCompat (2026年11月20日確認)