Chrome 沙箱逃逸:对 Android WebView 的影响(CVE-2026-9998)
Chrome 148 修复了两个沙箱逃逸漏洞,其中一个 Skia SkSL 缺陷也存在于 Android WebView 中;已在 148.0.7778.215/216 中修复,尚无已知利用。
TL;DR
- Chrome 148 修复了两个高危沙箱逃逸漏洞。CVE-2026-9997 是触摸事件路径中的释放后使用(UAF),CVE-2026-9998 是 Skia 的 SkSL 编译器中的整数回绕。Google 于 2026-05-27 发布了这两个修复。
- CVE-2026-9997 影响 Windows、Linux 和 ChromeOS 上的桌面版 Chrome。CVE-2026-9998 位于 Skia 中,也随 Android WebView 一起提供;在 WebView 中,GPU 服务运行在应用进程内。
- 这两个缺陷都没有已知的在野利用,截至 2026-11-20 也都不在 CISA 的 KEV 目录中。Google 针对 CVE-2026-9998 的自动报告称其没有可用的概念验证(PoC)。
- 将 Chrome 更新到 148.0.7778.215(Linux、macOS)或 148.0.7778.216(Windows),并更新 Android WebView 提供程序。应用内的版本检查方法见「如何修复?」。
我受影响吗?
当您运行的 Chrome 或 WebView 版本早于您所在平台的修复版本,并且攻击者已经入侵渲染进程时,您就会受到影响。
- 您的桌面版 Chrome 在 Windows 上早于 148.0.7778.216,或在 macOS、Linux 上早于 148.0.7778.215。
- 您的 Android 版 Chrome 早于 148.0.7778.215。
- 您的 Android 应用通过系统 WebView 显示网页内容,并且设备的 WebView 提供程序早于 148.0.7778.215。
- 对于 CVE-2026-9997,浏览器在 Windows、Linux 或 ChromeOS 上运行并接收触摸输入。Android 和 WebView 不在该缺陷的影响范围内。
两者都是沙箱逃逸,因此单独任何一个都不是入口。攻击者需要先通过另一个缺陷入侵渲染进程,其中任何一个才会产生影响。CVE-2026-9998 影响所有编译 SkSL 的版本,包括表中的所有 Chrome 和 WebView 版本。
Chrome 占桌面浏览器的 66.97%,Android 占移动操作系统份额的 72.39%(Statcounter,2026 年 10 月)。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| Chrome,Windows | 早于 148.0.7778.216 | 148.0.7778.216 或 148.0.7778.217 |
| Chrome,macOS | 早于 148.0.7778.215 | 148.0.7778.215 或 148.0.7778.216 |
| Chrome,Linux | 早于 148.0.7778.215 | 148.0.7778.215 |
| Android 版 Chrome | 早于 148.0.7778.215 | 148.0.7778.215 或更高 |
| Android WebView | 早于 148.0.7778.215 | 148.0.7778.215 或更高 |
Google 的发行说明列出了 Linux 的 148.0.7778.215、macOS 的 148.0.7778.215 或 148.0.7778.216,以及 Windows 的 148.0.7778.216 或 148.0.7778.217。CVE 记录使用单一范围「早于 148.0.7778.216」,而 Linux、Android 和 WebView 版本 148.0.7778.215 已经包含这两个修复。CVE-2026-9997 的报告将 ChromeOS 列为受影响,ChromeOS 通过自己的平台更新接收 Chrome。
其他基于 Chromium 的浏览器也使用同一引擎。Hong Kong Computer Emergency Response Team Coordination Centre(HKCERT)在其 Edge 公告中列出了这两个 CVE,并将 Microsoft Edge 148.0.3967.97 列为修复版本。
在桌面端检查已安装的版本:
# Linux
google-chrome --version

# macOS
"/Applications/Google Chrome.app/Contents/MacOS/Google Chrome" --version

# Windows PowerShell
(Get-Item "$env:ProgramFiles\Google\Chrome\Application\chrome.exe").VersionInfo.ProductVersion
通过 ADB 检查 Android 版 Chrome 和 WebView 提供程序:
adb shell dumpsys package com.android.chrome | grep versionName
adb shell dumpsys webviewupdate
dumpsys webviewupdate 的输出中有一行以 Current WebView package (name, version): 开头。括号中的版本就是提供程序的版本。应用可以在运行时读取相同的值:
val info = WebViewCompat.getCurrentWebViewPackage(context)
Log.i("WebView", "${info?.packageName} ${info?.versionName}")
WebViewCompat.getCurrentWebViewPackage 来自 AndroidX WebKit 库。
如何修复?
安装您所在平台的修复版 Chrome,并在 Android 上单独更新 WebView 提供程序。
- 在桌面端打开
chrome://settings/help。Chrome 会下载更新并提示重启。 - 在 Debian 或 Ubuntu 上运行
sudo apt update && sudo apt install --only-upgrade google-chrome-stable。在 Fedora 上运行sudo dnf upgrade google-chrome-stable。 - 重启 Chrome,并确认版本与表中您所在平台的修复版本一致。
- 在 Android 上打开 Google Play,选择 Chrome,然后点按「更新」。在「设置」中的「关于 Chrome」里检查版本。
- 打开 Google Play,选择 Android System WebView,然后点按「更新」。使用
adb shell dumpsys webviewupdate确认提供程序版本。
应用无法修复 WebView 引擎,因为提供程序是单独的系统软件包。应用可以拒绝在旧提供程序上执行敏感流程:
- 在启动时读取
WebViewCompat.getCurrentWebViewPackage。 - 将
versionName与 148.0.7778.215 比较。 - 当提供程序较旧时,阻止敏感流程或提示更新。
该检查限制了应用在易受攻击设备上显示的内容。它不会修复引擎,也不会为同一设备上的其他应用覆盖这两个 CVE。
没有可以消除这些缺陷的变通方法。如果您暂时无法更新,请降低渲染进程被入侵的可能性。
- 对不受信任的内容使用
WebSettings.setJavaScriptEnabled(false)禁用 JavaScript。 - 使用
WebSettings.setAllowFileAccess(false)禁用文件访问。 - 在
WebViewClient.shouldOverrideUrlLoading中将导航限制在您自己的源。
这些设置不覆盖这两个 CVE。它们只是减少了这两个缺陷都需要的渲染进程入侵的常见路径。
根本原因是什么?
CVE-2026-9997 是浏览器进程中的释放后使用,CVE-2026-9998 是将着色器转换为 GPU 代码的编译器中的整数回绕。
第一个缺陷位于 content/browser/renderer_host/render_widget_host_view_aura.cc 中的 RenderWidgetHostViewAura::ProcessAckedTouchEvent。浏览器确认渲染进程标记为已消费的触摸事件。该确认会同步派发生成的手势。派发期间的焦点变化或窗口激活可能销毁 WebContents,以及仍在栈上的视图。
// content/browser/renderer_host/render_widget_host_view_aura.cc, 148.0.7778.180
window_host->dispatcher()->ProcessedTouchEvent(
    touch.event.unique_touch_event_id, window_, result,
    input::InputEventResultStateIsSetBlocking(ack_result));
if (touch.event.touch_start_or_first_touch_move &&
    result == ui::ER_HANDLED && host()->delegate() &&
    host()->delegate()->GetInputEventRouter()) {
host() 通过 this 读取成员。该对象是 aura::WindowDelegate,其销毁路径会调用 delete this。同步调用返回时,对象可能已经消失,因此 host() 的读取使用了已释放的内存。
同一个修复还修改了 components/input/render_widget_host_input_event_router.cc 中的 TouchEventAckQueue::ProcessAckedTouchEvents。该代码复制一个 AckData 记录,其中包含指向根视图和目标视图的原始指针。它从队列中弹出记录,然后调用根视图。如果该调用销毁了视图,复制的指针就会悬空。
// components/input/render_widget_host_input_event_router.cc, 148.0.7778.180
TouchEventAckQueue::AckData ack_data = ack_queue_.front();
ack_queue_.pop_front();

if ((!touch_emulator ||
     !touch_emulator->HandleTouchEventAck(ack_data.touch_event.event,
                                          ack_data.ack_result)) &&
    (client_->IsViewInMap(ack_data.root_view) ||
     client_->ViewMapIsEmpty())) {
  ack_data.root_view->ProcessAckedTouchEvent(ack_data.touch_event,
                                             ack_data.ack_result);
}
第二个缺陷位于 Skia 的 src/sksl/analysis/SkSLGetLoopUnrollInfo.cpp 中的 calculate_count。SkSL 是 Skia 的着色语言,编译器会展开循环以满足 ES2 要求。calculate_count 根据循环边界估算迭代次数。在易受攻击的修订版中,它使用双精度并将结果转换为 int。
// src/sksl/analysis/SkSLGetLoopUnrollInfo.cpp, Skia a2888b27
static int calculate_count(double start, double end, double delta, bool forwards, bool inclusive) {
    // ...
    double iterations = sk_ieee_double_divide(end - start, delta);
    double count = std::ceil(iterations);
    // ...
    return (int)count;
}
对于 for (int i = 2147483640; i < 2147483647; i += 100),双精度计算得到 ceil(7 / 100),即 1。在 GPU 上,i += 100 会使有符号 32 位整数溢出并回绕到 -2147483556。条件只有在恰好等于 2147483647 时才会为假,而从 2147483640 开始每次加 100 永远不会落到这个值,因此循环永远不会结束。编译器已经以迭代次数 1 接受了它,而 arr[i - 2147483640] 这样的索引会越出数组。
如何被利用?
CVE-2026-9997 将触摸确认变为浏览器进程中的释放后使用,CVE-2026-9998 将着色器变为 GPU 服务中的越界写入。
对于 CVE-2026-9997:
- 攻击者通过另一个缺陷入侵渲染进程。
- 渲染进程将触摸开始确认标记为已消费。
- 浏览器同步派发手势,焦点变化销毁了视图。
ProcessAckedTouchEvent解引用已释放的视图。- 攻击者将释放后使用变为浏览器进程中的代码执行,逃出渲染进程沙箱。
对于 CVE-2026-9998:
- 攻击者通过另一个缺陷入侵渲染进程。
- 渲染进程使 GPU 服务编译一个包含边界回绕的
int循环的着色器。 - 分析以双精度计算为一次迭代,因此循环通过 ES2 终止检查。
- GPU 原生执行该循环,索引回绕,数组写入越界。
- 写入破坏 GPU 服务的内存。在 WebView 中,该服务运行在应用进程内。
Google 针对 CVE-2026-9998 的 Project Fortify 报告称其建议的步骤是理论性的。报告称该项目的工具无法执行代码,也无法生成可用的概念验证。Project Fortify 是一个实验性的 Chrome 安全项目,Google 的常见问题解答介绍了 Chrome 团队目前收到的 AI 生成安全报告。Google 仍将该缺陷评为高危并发布了修复。
攻击如何展开?
被入侵的渲染进程将触摸确认或着色器变为渲染进程沙箱之外的代码执行。在 Android WebView 中,着色器路径最终落在应用自己的进程中。
攻击者能做什么?
CVE-2026-9997 为已经入侵渲染进程的攻击者提供了在 Windows、Linux 和 ChromeOS 的浏览器进程中执行代码的路径,CVE-2026-9998 则提供了 GPU 服务中的越界写入。浏览器进程位于渲染进程沙箱之外。
报告描述了一个释放后使用,攻击者必须将其转化为读或写原语,并且需要渲染进程标记为已消费的触摸开始。攻击者还需要一个销毁视图的焦点或窗口变化。
CVE-2026-9998 的写入会破坏 GPU 服务:在桌面版 Chrome 中,它是渲染进程沙箱之外的独立进程;在 Android WebView 中,它就是应用自身的进程。
同样的破坏会到达应用拥有其权限和数据的地址空间。写入针对着色器本地内存,Google 的报告称完整链条是理论性的。
这两个缺陷单独都不会造成远程代码执行。CISA 在两个 CVE 记录中的 ADP 补充给出了 CVSS v3.1 8.3,CVSS:3.1/AV:N/AC:H/PR:N/UI:R/S:C/C:H/I:H/A:H。
高攻击复杂度和所需的用户交互符合从另一个渲染进程缺陷开始的利用链。
为什么修复有效?
触摸修复在同步调用之后检查视图仍然存活,Skia 修复让循环分析模拟 32 位回绕。
对于 CVE-2026-9997,修复在派发前获取 WeakPtr,并在工厂使其失效时返回:
       CHECK(!sent_ack);
+      auto weak_this = weak_ptr_factory_.GetWeakPtr();
       window_host->dispatcher()->ProcessedTouchEvent(
           touch.event.unique_touch_event_id, window_, result,
           input::InputEventResultStateIsSetBlocking(ack_result));
+      if (!weak_this) {
+        return;
+      }
       if (touch.event.touch_start_or_first_touch_move &&
视图被销毁时,工厂会使弱指针失效,因此函数在 host() 读取已释放对象之前返回。路由器的部分先弹出队列,并在销毁时清除 target_view,因此没有原始指针在调用后存活。
对于 CVE-2026-9998,修复为 int 循环增加了 32 位路径:
+static int calculate_count_int(int32_t start, int32_t end, int32_t delta,
+                               Inclusive inclusive) {
+    if (delta == 0) {
+        return kLoopTerminationLimit;
+    }
+    SkSafeMath math;
+    int roundUp = delta > 0 ? math.subInt(delta, 1) : math.addInt(delta, 1);
+    int width = math.subInt(end, start);
+    int iterations = math.addInt(width, roundUp) / delta;
+    // Check that we won't overflow while looping
+    math.addInt(start, math.mulInt(delta, iterations));
+    if (!math || iterations < 0 || iterations > kLoopTerminationLimit) {
+        return kLoopTerminationLimit;
+    }
+    return iterations;
+}
当归纳变量是 int 时,分析现在使用有符号 32 位算术模拟循环。SkSafeMath::subInt 捕获了对增量取负会漏掉的 INT_MIN 情况。如果模拟的循环溢出,或者计数超过 100,000 次迭代上限,函数就返回上限。编译器随后以「loop must guarantee termination in fewer iterations」拒绝该循环。
浮点循环保留双精度计算,这是正确的,因为浮点数不会回绕。该修复覆盖分析处理的所有比较运算符。Google 在 148.0.7778.215 和 148.0.7778.216 中发布了它。
如何检查是否已遭入侵?
这两个 CVE 都没有公开的入侵指标,因此失败的尝试可能不会留下痕迹,而成功的尝试需要先发生渲染进程入侵。
- 在桌面端打开
chrome://crashes,查看可疑页面加载前后是否有重复的 GPU 进程崩溃报告。 - 在 Android 上运行
adb logcat -b crash -d | grep -Ei "chromium|webview",查看 WebView 提供程序或应用是否崩溃。
崩溃是线索,不是证据。Google 的报告和 CVE 记录都没有列出可对照的文件、域名或日志行。
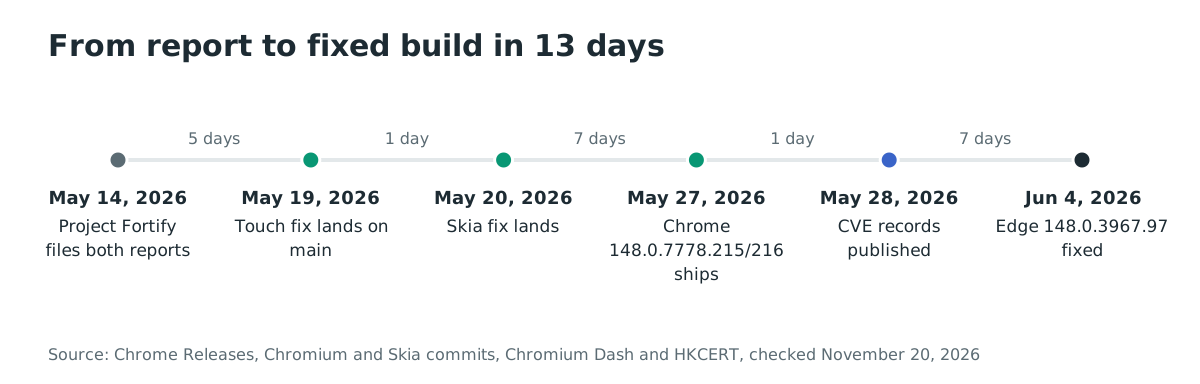
时间线
- 2026-05-14:Google 的 Project Fortify 提交两份报告。Chrome 的发行说明在这一天将发现归功于 Google。
- 2026-05-19:CVE-2026-9997 的主要修复进入主分支。
- 2026-05-20:CVE-2026-9998 的 Skia 修复进入,触摸修复的 M148 cherry-pick 也进入。
- 2026-05-27:Chrome 148.0.7778.215 和 148.0.7778.216 发布,WebView 148.0.7778.215 登陆 Play Store。
- 2026-05-28:两个缺陷的 CVE 记录发布。
- 2026-06-04:当天更新的 HKCERT Edge 公告将 Microsoft Edge 148.0.3967.97 列为修复版本。
Chrome 在报告后 13 天发布了桌面和 Android 的修复版本,CVE 记录在第二天跟进。
常见问题
CVE-2026-9997 会影响 Android WebView 吗?
不会。报告将该缺陷限定在 Windows、Linux 和 ChromeOS 的 Aura 中,Android 使用不同的视图类。同一个提交也加固了共享的触摸确认队列,但构成该 CVE 的释放后使用仅限桌面端。
其中任何一个是否已在野利用?
没有已知利用的报告。这两个 CVE 都不在 CISA 的 KEV 目录中:版本 2026.11.18 没有列出它们。每个记录中 CISA 的 SSVC 块日期为 2026-05-29,写着「Exploitation: none」。
Android 应用能修复自己的 WebView 吗?
不能。WebView 是系统组件,由 Play Store 通过提供程序软件包更新,应用无法替换引擎。应用可以读取提供程序版本,并拒绝在旧版本上执行敏感流程。
CVE-2026-9998 单独是入口吗?
不是。它是沙箱逃逸,因此需要先有一个独立的渲染进程入侵。这就是 CVSS 向量具有高攻击复杂度和所需用户交互的原因。
为什么 Skia 缺陷算作沙箱逃逸?
SkSL 在 GPU 服务中编译,而 GPU 服务运行在渲染进程沙箱之外。在 Android WebView 中,该服务运行在应用进程内。任一位置的内存破坏都会越过渲染进程沙箱划定的边界。
如果我的应用只使用 WebView,还需要更新 Chrome 吗?
需要。在大多数设备上,Chrome 和 WebView 是独立的提供程序,更新也相互独立。更新其中一个不会更新另一个,因此请检查两个版本。
参考文献
- Chrome Releases,「Stable Channel Update for Desktop」,2026 年 5 月 27 日:https://chromereleases.googleblog.com/2026/05/stable-channel-update-for-desktop_0877304591.html (2026 年 11 月 20 日检查)
- CVE-2026-9997 记录,CVE Program:https://www.cve.org/CVERecord?id=CVE-2026-9997 (2026 年 11 月 20 日检查)
- CVE-2026-9998 记录,CVE Program:https://www.cve.org/CVERecord?id=CVE-2026-9998 (2026 年 11 月 20 日检查)
- CVE-2026-9997 的 Chromium 修复,提交 a1542142,2026 年 5 月 20 日:https://chromium.googlesource.com/chromium/src/+/a154214297dcc12c53161999c010d66472127bad (2026 年 11 月 20 日检查)
- CVE-2026-9998 的 Skia 修复,提交 f219800,2026 年 5 月 20 日:https://skia.googlesource.com/skia/+/f21980088d33692a6191dc55f156eb1e3b9fbf40 (2026 年 11 月 20 日检查)
- CVE-2026-9997 的 Project Fortify 报告,Chromium issue 513324041:https://issues.chromium.org/issues/513324041 (2026 年 11 月 20 日检查)
- CVE-2026-9998 的 Project Fortify 报告,Chromium issue 513337118:https://issues.chromium.org/issues/513337118 (2026 年 11 月 20 日检查)
- Chromium 文档,「Android WebView Architecture」:https://chromium.googlesource.com/chromium/src/+/HEAD/android_webview/docs/architecture.md (2026 年 11 月 20 日检查)
- Chrome Security Team,「AI-generated security bugs FAQ」,2026 年 4 月:https://chromium.googlesource.com/chromium/src/+/main/docs/security/ai-generated-security-bugs-faq.md (2026 年 11 月 20 日检查)
- Chromium Dash,WebView 稳定版发布:https://chromiumdash.appspot.com/releases?platform=Webview (2026 年 11 月 20 日检查)
- CISA,Known Exploited Vulnerabilities 目录,版本 2026.11.18:https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026 年 11 月 20 日检查)
- Statcounter,桌面浏览器市场份额,2026 年 10 月:https://gs.statcounter.com/browser-market-share/desktop/worldwide (2026 年 11 月 20 日检查)
- Statcounter,移动操作系统市场份额,2026 年 10 月:https://gs.statcounter.com/os-market-share/mobile/worldwide (2026 年 11 月 20 日检查)
- HKCERT,「Microsoft Edge Multiple Vulnerabilities」,2026 年 5 月 29 日,2026 年 6 月 4 日更新:https://www.hkcert.org/security-bulletin/microsoft-edge-multiple-vulnerabilities_20260529 (2026 年 11 月 20 日检查)
- Android Developers,「WebViewCompat」:https://developer.android.com/reference/androidx/webkit/WebViewCompat (2026 年 11 月 20 日检查)