NLTK JAR 沙箱绕过,3.10.4 已修复(CVE-2026-128138)
NLTK 3.10.3 的 java() 信任 cmd 的第一个令牌,构造的 -jar 或 @argfile 可运行外部 JAR;已在 3.10.4 修复。
TL;DR
- NLTK 3.10.3 会验证 JVM 选项,但随后直接追加调用方的
cmd序列,不检查其第一个令牌。若cmd以-jar或@argfile开头,就会运行外部 JAR。 - 此 CVE 只影响 NLTK 3.10.3。修复位于 2026 年 10 月 21 日发布的 3.10.4。
- GitHub 将其评为 CVSS v3.1 9.8 严重(CWE-77 和 CWE-88)。公告包含公开的概念验证,未发现利用,CISA 记录 Exploitation: poc,截至 2026 年 11 月 20 日该 CVE 不在 CISA KEV 中。
- 请升级到 3.10.4。如果应用将受用户影响的值传入
nltk.internals.java()或StanfordSegmenter.java_class,在升级前应将这条路径视为代码执行。
我受影响吗?
以下条件必须全部满足:
- 应用运行 NLTK 3.10.3。
- 应用调用
nltk.internals.java()并传入cmd序列,直接调用或通过 Stanford 包装器调用均可。 - 攻击者能影响该
cmd序列的第一个元素,或StanfordSegmenter的java_class参数。
NLTK 被广泛使用。2026 年 11 月 20 日核查时,PyPI 记录过去一个月 48,827,217 次、过去一周 12,986,010 次下载。
NLTK 是一个库,不是网络服务。该评分假设调用方将受攻击者影响的值放入 Java 命令。传入固定类名的命令行脚本不会以相同方式暴露。根据请求构造 java_class 或 cmd 的服务则会暴露。
设想一个文档处理服务,允许租户选择 Stanford 模型、分词器类或 JAR 路径。服务是调用方,NLTK 将这些选择转换为命令行。如果服务不验证选择,租户输入就会到达 Java 启动器。
同样的模式也出现在从任务定义读取类名的批处理管道,以及从配置文件接受 Java 辅助工具的插件中。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| NLTK 3.10 | 仅 3.10.3 | 3.10.4 |
| NLTK 3.9 及更早 | 不受此 CVE 影响 | 不适用 |
检查已安装版本:
python -c "import nltk; print(nltk.__version__)"
pip show nltk | grep -E '^(Version|Location)'
然后在代码中搜索两个入口:
grep -R "nltk.internals.java\|from nltk.internals import java\|StanfordSegmenter" --include='*.py' .
grep -R "java_class\s*=" --include='*.py' .
命中本身不是漏洞。请检查该值是否来自请求、文件、数据库字段或其他攻击者可更改的来源。在多租户服务中,追踪每一条构造 Java 命令的路径。确认类名和 JAR 路径来自固定的允许列表,而不是租户数据。
如何修复?
升级到 NLTK 3.10.4 或更高版本:
pip install --upgrade "nltk>=3.10.4"
- 更新所有安装 NLTK 的环境,包括容器和批处理工作进程。
- 重建任何固定 3.10.3 的镜像。
- 升级后重新检查“我受影响吗?”中的两个入口。
- 如果应用无法立即升级,停止将受攻击者影响的值传入
cmd或java_class。使用固定的主类和固定的 JAR 路径。
3.10.3 中没有关闭该缺陷的配置开关。该库没有提供验证 cmd 通道的运行时设置。唯一的修复是 3.10.4 的代码。
升级还必须覆盖运行代码的环境,而不仅是开发人员的工作站。重建固定 nltk==3.10.3 的容器镜像,更新服务使用的锁文件,并检查每个工作进程的虚拟环境。基础镜像中安装的包可能在应用部署后继续存在。
根本原因是什么?
nltk.internals.java() 是 Java 启动器的薄包装。它从三个来源构造命令:经过验证的 options 列表、可选的 classpath,以及调用方的 cmd 序列。3.10.3 的加固检查了选项和 JAR 沙箱,但将 cmd_list 追加到最终命令时没有验证其第一个令牌。
JAR 沙箱检查 path_to_jar 和 classpath 指定的文件。它确认这些文件位于受信任的数据根目录内,并拒绝 unsafe-JAR 和 unsafe-classpath 模式,除非应用明确允许。它不检查 cmd 序列,因为该序列用于指定主类及其程序参数,而不是选择启动器模式。
NLTK 3.10.3 的相关代码如下:
final_cmd = []
if isinstance(_java_bin, str):
    final_cmd.append(_java_bin)
else:
    final_cmd.extend(_java_bin if _java_bin else ["java"])

final_cmd.extend(opt_list)
if classpath_arg is not None:
    final_cmd.extend(["-cp", classpath_arg])
final_cmd.extend(cmd_list)
Java 启动器将第一个非选项令牌视为主类。如果 cmd_list[0] 是 -jar,启动器切换到 JAR 模式并运行下一个令牌指定的 JAR。如果它是 @file,启动器展开参数文件,并将其内容作为启动器参数。两种形式都绕过了只查看 options 通道的选项验证器。
@argfile 形式更灵活。Java 启动器会在任何位置展开参数文件,因此该令牌可以跟在合法主类之后,仍然添加启动器参数。因此 3.10.4 的修复拒绝任何位置的 @,而不仅是第一个元素。
StanfordSegmenter 将其公开参数 java_class 放在 cmd 的开头。在 3.10.3 中,构造函数保存该值时不作检查,segment_file() 和 segment_string() 构造的命令以该值为第一个元素。控制 java_class 的攻击者就控制了启动器的第一个令牌。
此前的修复解释了这一缺口。CVE-2026-12841 添加了全局 JVM 选项验证。CVE-2026-79675 在 3.10.3 中修复了未验证的每次调用 options 通道。CVE-2026-128138 是第三个通道:cmd 序列,此前的修复没有覆盖它。
如何被利用?
公告为直接包装器提供了可用的概念验证:
nltk.internals.java(
    ["-jar", "/outside/trusted/roots/controlled.jar"],
    classpath=None,
    stdout="pipe",
    stderr="pipe",
)
Java 进程启动外部 JAR。classpath 为空,NLTK 的 JAR 沙箱标志未设置。该 JAR 位于 path_to_jar 检查所依据的受信任数据根目录之外。通过上层包装器也能达到相同结果:
StanfordSegmenter(
    path_to_jar=trusted_segmenter_jar,
    java_class="@/path/to/controlled-launcher.args",
    path_to_model="dummy-model",
    java_options=[],
)
受信任的分词器 JAR 通过校验和 classpath 检查。作为 java_class 提供的参数文件随后告诉启动器运行另一个 JAR。公告称,在包装器抛出无关错误之前,三次测试运行都已写入外部标记。
攻击者需要控制 cmd 的第一个元素或 java_class。这是应用层条件,不是 NLTK 的默认行为。公告没有指出存在漏洞的网络服务或受害者。未发现野外利用。
应用还必须到达该调用。暴露固定端点并使用固定类名的服务不会让攻击者控制命令。接受模型路径、类名或 Java 工具额外参数列表的服务,则提供了该缺陷所需的通道。
攻击如何展开?
攻击者控制的主类令牌变成 Java 启动器开关,启动器运行外部 JAR,代码以 Python 进程的用户身份执行。
攻击者能做什么?
控制 cmd 第一个令牌的攻击者可以在新的 Java 进程中运行任意 JAR。该进程以与 Python 应用相同的操作系统用户运行。它继承应用的环境,包括凭据和文件访问权限。它在 NLTK 对 path_to_jar 和 classpath 施加的 JAR 与 classpath 检查之外运行。
子 JVM 是普通的操作系统进程。它可以读取应用的环境变量、打开该用户可打开的任何文件,并建立出站网络连接。它还可以写入持久化文件、启动后台进程或读取已挂载的密钥。
NLTK 的 JAR 标志是对包装器运行哪些 JAR 的应用层检查。它们不是 Java 安全沙箱,也不限制运行中的 JVM 能做什么。
当应用使用不可信输入构造 StanfordSegmenter.java_class 时,也可通过它获得同样的访问权限。公告演示了直接包装器和包装器路径。
条件是 NLTK 3.10.3、对 java() 或 Stanford 包装器的调用,以及攻击者对命令第一个令牌的影响。没有这种影响,攻击者就没有路径。公告没有展示会在网络上暴露该缺陷的默认配置。
为什么修复有效?
NLTK 3.10.4 在组装命令前添加了防护。修复提交为 b3621279:
@@ -340,6 +340,37 @@ def _normalise(stream):
+    if not cmd_list:
+        raise ValueError("cmd must contain a Java main class")
+    first = cmd_list[0]
+    if (
+        not isinstance(first, str)
+        or not first.strip()
+        or first.strip().startswith(("-", "@"))
+    ):
+        raise ValueError(
+            f"cmd must begin with a Java main class, not a launcher switch or "
+            f"@argfile: {first!r} (CWE-88)"
+        )
+    for tok in cmd_list:
+        if isinstance(tok, str) and tok.strip().startswith("@"):
+            raise ValueError(
+                f"cmd may not contain an @argfile token: {tok!r}; the Java "
+                "launcher would expand it, injecting arguments (CWE-88)"
+            )
+
     final_cmd = []
该防护拒绝缺失或非字符串的第一个令牌、任何以 - 或 @ 开头的第一个令牌,以及任意位置的 @argfile。它会比较去掉空白的令牌,因此前导空白无法隐藏启动器开关。它在选项和 classpath 验证器之后运行,因此恶意选项仍会由各自的错误路径报告。
该提交添加了针对启动器开关、参数文件、空或非字符串令牌、带空白前缀的令牌以及带程序参数的合法主类的回归测试。变异测试证明选项验证器是必要的。这些测试覆盖了公告中的情况,以及简单字符串检查会遗漏的空白变体。
修复保留了真正主类之后以 - 开头的合法程序参数,例如 Stanford 的 -loadClassifier。它关闭了 3.10.3 选项验证器未覆盖的 cmd 通道。3.10.4 的发行说明将更大的变更描述为仅从受信任的绝对位置运行 Java,并验证选项和输入。
如何检查是否已遭入侵?
公告未发布入侵指标。成功运行留下的痕迹与应用启动的任何 Java 进程相同。
# Processes and command lines that start with a launcher switch
ps -eo pid,user,args | grep -E '[j]ava .*(-jar|@)'

# Recent Java processes owned by the application user
ps -eo pid,user,lstart,args | grep '[j]ava'
查找应用未部署的意外 -jar 路径或 @argfile。检查应用日志中到达 cmd 或 java_class 路径的请求。如果应用不记录这些值,过去的尝试可能不会留下痕迹。
没有可疑进程并不证明什么都没发生。短命的 JAR 可能在进程检查运行前退出。请结合应用日志、出站网络连接和工作目录中的文件写入进行关联。如果应用记录传给 java() 的参数,请在这些日志中搜索 -jar、@ 以及不在部署清单中的类名。
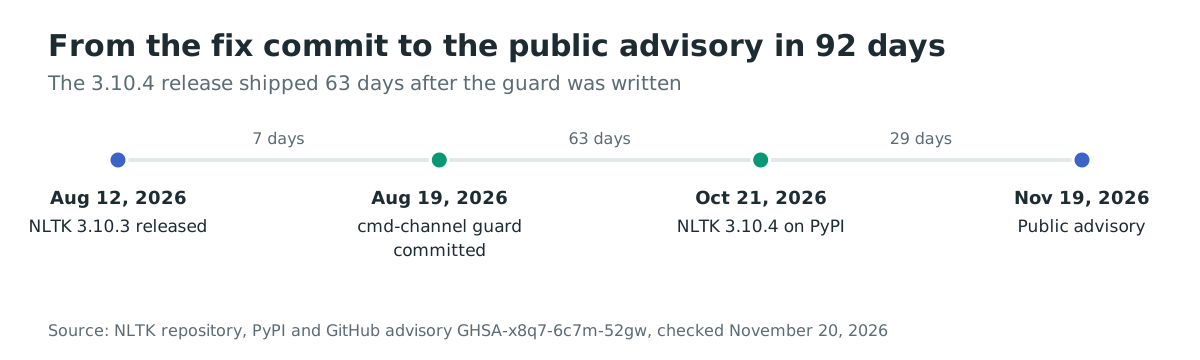
时间线
- 2026-08-12:NLTK 3.10.3 发布针对 CVE-2026-79675 的加固。
- 2026-08-19:编写
cmd通道的修复提交。 - 2026-10-21:NLTK 3.10.4 在 PyPI 发布。
- 2026-11-19:GitHub 发布 GHSA-x8q7-6c7m-52gw 和 CVE-2026-128138 记录。
常见问题
- NLTK 3.10.4 是安全版本吗? 是。它关闭了本文描述的
cmd通道,发行说明还描述了沙箱和输入验证的广泛加固。 - 所有 NLTK 应用都受影响吗? 不。应用必须将受攻击者影响的值传入
java()或StanfordSegmenter.java_class。使用固定类名的脚本不会暴露。 - 是否已在野外利用? 未发现利用,截至 2026 年 11 月 20 日该 CVE 不在 CISA KEV 中。公告包含公开的概念验证。
- 只有 3.10.3 受影响吗? 对此 CVE 而言是。公告的受影响范围是 3.10.3 起,至 3.10.4 之前。
- 可以保留 3.10.3 并自行验证命令吗? 可以在调用
java()前拒绝第一个令牌以-或@开头的cmd。这会在应用代码中重复 3.10.4 的防护,容易在某个调用路径上遗漏,因此升级更安全。 - 修复会阻止合法的 Java 选项吗? 不会。它阻止
cmd通道中的启动器开关和参数文件。真正的主类后跟-loadClassifier和其他程序参数仍可正常工作。
用 Ostorlab 查找应用中的 NLTK 版本
Ostorlab 的软件组成分析和 SBOM 会清点应用携带的库,包括 Python 包及其版本。它可以在 NLTK 3.10.3 进入生产前发现它:https://www.ostorlab.co/product/sca_sbom
参考文献
- NLTK 公告 GHSA-x8q7-6c7m-52gw:https://github.com/nltk/nltk/security/advisories/GHSA-x8q7-6c7m-52gw (2026 年 11 月 20 日核查)
- CVE-2026-128138 记录:https://www.cve.org/CVERecord?id=CVE-2026-128138 (2026 年 11 月 20 日核查)
- NLTK 修复提交 b3621279:https://github.com/nltk/nltk/commit/b36212795a522d2b7b176cf0e0d9d8da489ba6e6 (2026 年 11 月 20 日核查)
- NLTK 拉取请求 3771:https://github.com/nltk/nltk/pull/3771 (2026 年 11 月 20 日核查)
- NLTK 3.10.4 发行版:https://github.com/nltk/nltk/releases/tag/v3.10.4 (2026 年 11 月 20 日核查)
- NLTK 3.10.3 的
internals.py:https://github.com/nltk/nltk/blob/v3.10.3/nltk/internals.py (2026 年 11 月 20 日核查) - NLTK 3.10.3 的
stanford_segmenter.py:https://github.com/nltk/nltk/blob/v3.10.3/nltk/tokenize/stanford_segmenter.py (2026 年 11 月 20 日核查) - 之前的公告 GHSA-m4rf-3fr8-xwx3:https://github.com/nltk/nltk/security/advisories/GHSA-m4rf-3fr8-xwx3 (2026 年 11 月 20 日核查)
- NLTK 的 PyPI 下载统计:https://pypistats.org/packages/nltk (2026 年 11 月 20 日核查)
- CISA KEV 目录:https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026 年 11 月 20 日核查)