NLTK の JAR サンドボックス回避、3.10.4 で修正(CVE-2026-128138)
NLTK 3.10.3 の java() は cmd の先頭トークンを信用し、細工した -jar や @argfile で外部 JAR を実行します。3.10.4 で修正済みです。
要点
- NLTK 3.10.3 は JVM オプションを検証しますが、その後に呼び出し元の
cmdシーケンスを検証せずに追加します。cmdの先頭が-jarまたは@argfileなら、外部 JAR が実行されます。 - この CVE の影響を受けるのは NLTK 3.10.3 だけです。修正は 2026 年 10 月 21 日に公開された 3.10.4 にあります。
- GitHub は CVSS v3.1 9.8 の Critical(CWE-77 と CWE-88)と評価しています。アドバイザリには公開された実証コードがあり、悪用は確認されておらず、CISA は Exploitation: poc と記録し、2026 年 11 月 20 日時点で CISA KEV には入っていません。
- 3.10.4 に更新してください。アプリケーションがユーザー入力の影響を受けた値を
nltk.internals.java()やStanfordSegmenter.java_classに渡しているなら、更新するまでその経路をコード実行として扱ってください。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- アプリケーションが NLTK 3.10.3 を実行している。
- アプリケーションが
nltk.internals.java()をcmdシーケンス付きで呼び出している。直接でも Stanford ラッパー経由でもよい。 - 攻撃者がその
cmdの先頭要素、またはStanfordSegmenterのjava_class引数に影響を与えられる。
NLTK は広く使われています。2026 年 11 月 20 日の確認時点で、PyPI は過去 1 か月に 48,827,217 件、過去 1 週間に 12,986,010 件のダウンロードを記録しています。
NLTK はライブラリであり、ネットワークサービスではありません。スコアは、攻撃者の影響を受けた値を Java コマンドに渡す呼び出し元を想定しています。固定のクラス名を渡すコマンドラインスクリプトは同じ形では露出しません。リクエストから java_class や cmd を組み立てるサービスは露出します。
テナントが Stanford のモデル、トークナイザのクラス、JAR のパスを選べる文書処理サービスを考えてください。サービスが呼び出し元で、NLTK がその選択をコマンドラインに変換します。サービスが選択を検証しなければ、テナントの入力が Java ランチャーに届きます。
同じ形は、ジョブ定義からクラス名を読むバッチ処理や、設定ファイルから Java ヘルパーを受け取るプラグインにも現れます。
| ブランチ | 影響を受けるバージョン | 修正版 |
|---|---|---|
| NLTK 3.10 | 3.10.3 のみ | 3.10.4 |
| NLTK 3.9 以前 | この CVE の影響なし | 該当なし |
インストール済みのバージョンを確認します。
python -c "import nltk; print(nltk.__version__)"
pip show nltk | grep -E '^(Version|Location)'
次に、コード内の 2 つの入口を検索します。
grep -R "nltk.internals.java\|from nltk.internals import java\|StanfordSegmenter" --include='*.py' .
grep -R "java_class\s*=" --include='*.py' .
一致はそれ自体では脆弱性ではありません。値がリクエスト、ファイル、データベースの項目、その他攻撃者が変更できる場所から来ていないか確認します。マルチテナントサービスでは、Java コマンドを組み立てるすべての経路を追ってください。クラス名と JAR のパスがテナントのデータではなく固定の許可リストから来ていることを確認します。
修正方法
NLTK 3.10.4 以降に更新します。
pip install --upgrade "nltk>=3.10.4"
- コンテナやバッチワーカーを含め、NLTK をインストールするすべての環境を更新します。
- 3.10.3 を固定しているイメージを再構築します。
- 更新後に「影響を受けますか?」の 2 つの入口を再確認します。
- すぐに更新できない場合は、攻撃者の影響を受けた値を
cmdやjava_classに渡すのをやめます。固定のメインクラスと固定の JAR パスを使ってください。
3.10.3 の設定スイッチでこの欠陥を閉じるものはありません。cmd チャネルを検証する実行時設定をライブラリは公開していません。唯一の修正は 3.10.4 のコードです。
更新は開発者の端末だけでなく、コードを実行する環境にも届ける必要があります。nltk==3.10.3 を固定しているコンテナイメージを再構築し、サービスが使うロックファイルを更新し、各ワーカーの仮想環境を確認します。ベースイメージにインストールされたパッケージは、アプリケーションのデプロイ後も残ることがあります。
根本原因は何ですか?
nltk.internals.java() は Java ランチャーの薄いラッパーです。検証済みの options リスト、任意の classpath、呼び出し元の cmd シーケンスの 3 つからコマンドを組み立てます。3.10.3 の強化はオプションと JAR サンドボックスを確認しましたが、cmd_list の先頭トークンを検証せずに最終コマンドへ追加しました。
JAR サンドボックスは path_to_jar と classpath で指定されたファイルを確認します。信頼できるデータルートの内側にあることを確かめ、アプリケーションが明示的に許可しない限り unsafe-JAR と unsafe-classpath のモードを拒否します。cmd シーケンスは、メインクラスとプログラム引数を指定するためのもので、ランチャーのモードを選ぶものではないため、検査しません。
NLTK 3.10.3 の該当コードは次のとおりです。
final_cmd = []
if isinstance(_java_bin, str):
    final_cmd.append(_java_bin)
else:
    final_cmd.extend(_java_bin if _java_bin else ["java"])

final_cmd.extend(opt_list)
if classpath_arg is not None:
    final_cmd.extend(["-cp", classpath_arg])
final_cmd.extend(cmd_list)
Java ランチャーは、オプションでない最初のトークンをメインクラスとして扱います。cmd_list[0] が -jar なら、ランチャーは JAR モードに切り替わり、次のトークンが示す JAR を実行します。@file なら、ランチャーは引数ファイルを展開し、その内容をランチャーの引数として扱います。どちらも、options チャネルだけを見るオプション検証を回避します。
@argfile の形はより柔軟です。Java ランチャーは引数ファイルをどこに現れても展開するため、正規のメインクラスの後ろに置いてもランチャー引数を追加できます。そのため 3.10.4 の修正は、先頭だけでなく任意の位置の @ を拒否します。
StanfordSegmenter は公開引数 java_class を cmd の先頭に置きます。3.10.3 のコンストラクタは値を検証せずに保存し、segment_file() と segment_string() はその値を先頭要素とするコマンドを組み立てます。java_class を制御する攻撃者は、ランチャーの先頭トークンを制御します。
以前の修正がこの隙間を説明します。CVE-2026-12841 はグローバル JVM オプションの検証を追加しました。CVE-2026-79675 は 3.10.3 で呼び出しごとの未検証 options チャネルを修正しました。CVE-2026-128138 は 3 つ目のチャネルである cmd シーケンスで、以前の修正が覆っていませんでした。
どのように悪用されますか?
アドバイザリは、直接のヘルパーに対する動作する実証コードを公開しています。
nltk.internals.java(
    ["-jar", "/outside/trusted/roots/controlled.jar"],
    classpath=None,
    stdout="pipe",
    stderr="pipe",
)
Java プロセスが外部 JAR を起動します。classpath は空で、NLTK の JAR サンドボックスフラグは設定されていません。JAR は path_to_jar の確認に使う信頼できるデータルートの外にあります。同じ結果は上位のラッパーでも得られます。
StanfordSegmenter(
    path_to_jar=trusted_segmenter_jar,
    java_class="@/path/to/controlled-launcher.args",
    path_to_model="dummy-model",
    java_options=[],
)
信頼できるセグメンタ JAR はチェックサムと classpath の確認を通ります。java_class として渡した引数ファイルが、別の JAR を実行するようランチャーに指示します。アドバイザリは、ラッパーが無関係なエラーを出す前に、3 回のテストすべてで外部マーカーが書き込まれたと報告しています。
攻撃者は cmd の先頭要素または java_class を制御する必要があります。これはアプリケーション側の条件であり、NLTK の既定の動作ではありません。アドバイザリは脆弱なネットワークサービスや被害者を特定していません。野外での悪用は確認されていません。
アプリケーションがその呼び出しに到達することも必要です。固定のエンドポイントと固定のクラス名を公開するサービスでは、攻撃者はコマンドを制御できません。モデルのパス、クラス名、Java ツールへの追加引数リストを受け付けるサービスは、この欠陥に必要なチャネルを与えます。
攻撃の流れは?
攻撃者が制御するメインクラスのトークンが Java ランチャーのスイッチになり、ランチャーが外部 JAR を実行し、コードは Python プロセスのユーザーとして動きます。
攻撃者に何ができますか?
cmd の先頭トークンを制御する攻撃者は、新しい Java プロセスで任意の JAR を実行できます。そのプロセスは Python アプリケーションと同じ OS ユーザーとして動きます。アプリケーションの環境を継承し、認証情報やファイルアクセスも引き継ぎます。NLTK が path_to_jar と classpath に適用する JAR と classpath の確認の外で実行されます。
子 JVM は通常の OS プロセスです。アプリケーションの環境変数を読み、ユーザーが開けるファイルを開き、外向きのネットワーク接続を確立できます。永続化ファイルを書き、バックグラウンドプロセスを起動し、マウントされた秘密を読むこともできます。
NLTK の JAR フラグは、ラッパーが実行する JAR に対するアプリケーション層の確認です。Java のセキュリティサンドボックスではなく、実行中の JVM の動作を制限するものではありません。
StanfordSegmenter.java_class でも、アプリケーションがその値を信頼できない入力から組み立てる場合、同じアクセスが可能です。アドバイザリは直接のラッパーとラッパー経路の両方を実証しています。
条件は NLTK 3.10.3、java() または Stanford ラッパーへの呼び出し、コマンドの先頭トークンへの攻撃者の影響です。その影響がなければ経路はありません。アドバイザリは、ネットワーク上で欠陥を露出させる既定の設定を示していません。
修正が機能する理由
NLTK 3.10.4 はコマンドを組み立てる前にガードを追加します。修正コミットは b3621279 です。
@@ -340,6 +340,37 @@ def _normalise(stream):
+    if not cmd_list:
+        raise ValueError("cmd must contain a Java main class")
+    first = cmd_list[0]
+    if (
+        not isinstance(first, str)
+        or not first.strip()
+        or first.strip().startswith(("-", "@"))
+    ):
+        raise ValueError(
+            f"cmd must begin with a Java main class, not a launcher switch or "
+            f"@argfile: {first!r} (CWE-88)"
+        )
+    for tok in cmd_list:
+        if isinstance(tok, str) and tok.strip().startswith("@"):
+            raise ValueError(
+                f"cmd may not contain an @argfile token: {tok!r}; the Java "
+                "launcher would expand it, injecting arguments (CWE-88)"
+            )
+
     final_cmd = []
ガードは、先頭トークンの欠落や文字列以外、- または @ で始まる先頭トークン、任意の位置の @argfile を拒否します。トークンを空白除去して比較するため、先頭の空白でランチャースイッチを隠せません。オプションと classpath の検証の後に実行されるため、危険なオプションは引き続きそれぞれのエラー経路で報告されます。
コミットは、ランチャースイッチ、引数ファイル、空または文字列以外のトークン、空白付きトークン、プログラム引数を持つ正規のメインクラスの回帰テストを追加します。変異テストはオプション検証が不可欠であることを示します。これらのテストはアドバイザリのケースと、単純な文字列確認では見逃す空白の変種を覆います。
修正は、実際のメインクラスの後に続く - で始まる正規のプログラム引数、たとえば Stanford の -loadClassifier を維持します。3.10.3 のオプション検証が覆っていなかった cmd チャネルを閉じます。3.10.4 のリリースノートは、より広い変更を、検証済みのオプションと入力で信頼できる絶対パスからのみ Java を実行するものと説明しています。
侵害されたかどうかを確認するには?
アドバイザリは侵害の指標を公開していません。成功した実行は、アプリケーションが起動した通常の Java プロセスと同じ痕跡を残します。
# Processes and command lines that start with a launcher switch
ps -eo pid,user,args | grep -E '[j]ava .*(-jar|@)'

# Recent Java processes owned by the application user
ps -eo pid,user,lstart,args | grep '[j]ava'
アプリケーションが配備していない -jar のパスや @argfile を探します。アプリケーションのログで、cmd または java_class の経路に到達したリクエストを確認します。アプリケーションがこれらの値を記録していなければ、過去の試行は痕跡を残さない可能性があります。
不審なプロセスがないことは、何も起きなかった証拠ではありません。短命の JAR はプロセス確認の前に終了することがあります。アプリケーションログ、外向きネットワーク接続、作業ディレクトリへのファイル書き込みと照合してください。アプリケーションが java() に渡した引数を記録しているなら、そのログで -jar、@、配備にないクラス名を検索します。
年表
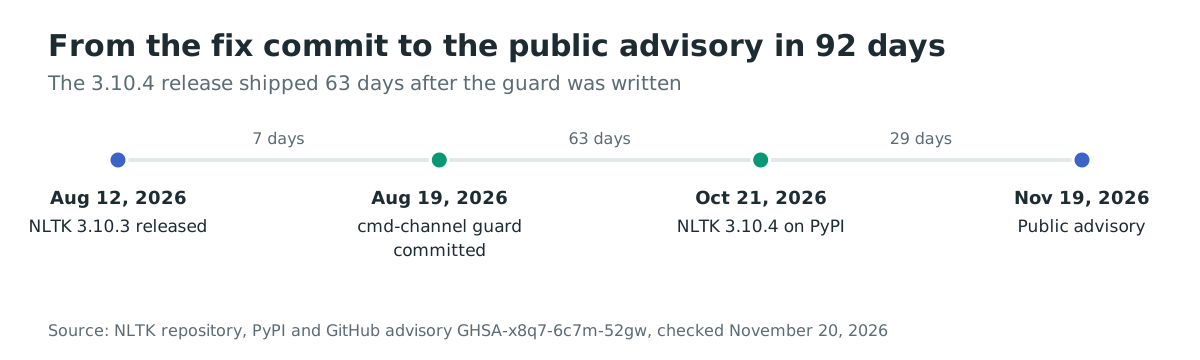
- 2026-08-12: NLTK 3.10.3 が CVE-2026-79675 の強化を公開。
- 2026-08-19:
cmdチャネルの修正コミットが作成される。 - 2026-10-21: NLTK 3.10.4 が PyPI で公開される。
- 2026-11-19: GitHub が GHSA-x8q7-6c7m-52gw と CVE-2026-128138 レコードを公開。
よくある質問
- NLTK 3.10.4 はセキュリティリリースですか? はい。ここで説明した
cmdチャネルを閉じ、リリースノートはサンドボックスと入力検証の広範な強化を説明しています。 - すべての NLTK アプリケーションが影響を受けますか? いいえ。アプリケーションが攻撃者の影響を受けた値を
java()またはStanfordSegmenter.java_classに渡す必要があります。固定のクラス名を使うスクリプトは露出しません。 - 野外で悪用されていますか? 悪用は確認されておらず、2026 年 11 月 20 日時点で CISA KEV に入っていません。アドバイザリには公開された実証コードがあります。
- 影響を受けるのは 3.10.3 だけですか? この CVE でははい。アドバイザリの影響範囲は 3.10.3 以上 3.10.4 未満です。
- 3.10.3 のまま自分でコマンドを検証できますか?
java()を呼ぶ前に、先頭トークンが-または@で始まるcmdを拒否できます。3.10.4 のガードをアプリケーションコードで繰り返すことになり、呼び出し経路の 1 つで見落としやすいため、更新の方が安全です。 - 修正は正規の Java オプションをブロックしますか? いいえ。
cmdチャネルのランチャースイッチと引数ファイルをブロックします。実際のメインクラスの後に-loadClassifierなどのプログラム引数が続く場合は引き続き動作します。
Ostorlab でアプリケーション内の NLTK バージョンを見つける
Ostorlab のソフトウェア構成分析と SBOM は、アプリケーションが同梱するライブラリを棚卸しし、Python パッケージとそのバージョンを含めて確認します。NLTK 3.10.3 を本番環境に届く前に見つけられます。https://www.ostorlab.co/product/sca_sbom
参考資料
- NLTK アドバイザリ GHSA-x8q7-6c7m-52gw: https://github.com/nltk/nltk/security/advisories/GHSA-x8q7-6c7m-52gw (2026 年 11 月 20 日確認)
- CVE-2026-128138 レコード: https://www.cve.org/CVERecord?id=CVE-2026-128138 (2026 年 11 月 20 日確認)
- NLTK 修正コミット b3621279: https://github.com/nltk/nltk/commit/b36212795a522d2b7b176cf0e0d9d8da489ba6e6 (2026 年 11 月 20 日確認)
- NLTK プルリクエスト 3771: https://github.com/nltk/nltk/pull/3771 (2026 年 11 月 20 日確認)
- NLTK 3.10.4 リリース: https://github.com/nltk/nltk/releases/tag/v3.10.4 (2026 年 11 月 20 日確認)
- NLTK 3.10.3 の
internals.py: https://github.com/nltk/nltk/blob/v3.10.3/nltk/internals.py (2026 年 11 月 20 日確認) - NLTK 3.10.3 の
stanford_segmenter.py: https://github.com/nltk/nltk/blob/v3.10.3/nltk/tokenize/stanford_segmenter.py (2026 年 11 月 20 日確認) - 以前のアドバイザリ GHSA-m4rf-3fr8-xwx3: https://github.com/nltk/nltk/security/advisories/GHSA-m4rf-3fr8-xwx3 (2026 年 11 月 20 日確認)
- NLTK の PyPI ダウンロード統計: https://pypistats.org/packages/nltk (2026 年 11 月 20 日確認)
- CISA KEV カタログ: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026 年 11 月 20 日確認)