Apache Shiro LDAP 认证绕过,3.0.1 已修复 (CVE-2026-129349)
Apache Shiro 3.0.1 之前,在启用认证缓存时,已缓存的 LDAP 用户可用任意密码登录;3.0.1 已修复。
TL;DR
- Apache Shiro 3.0.1 之前,当
DefaultLdapRealm或JndiLdapRealm启用认证缓存时,攻击者可用任意密码登录认证信息已缓存的 LDAP 用户。Apache 于 2026 年 11 月 14 日发布公告。 - 3.0.0 及之前的所有版本都受影响。修复随 2026 年 8 月 23 日发布的 3.0.1 提供,当前 3.0.2 也包含该修复。认证缓存默认关闭。
- Apache 将该漏洞评为 CVSS v4.0 9.1 Critical。目前没有已知的实际利用,公告未链接公开的概念验证,截至 2026 年 11 月 15 日该 CVE 不在 CISA KEV 目录中。
- 升级到 Apache Shiro 3.0.2 或更高版本。暂时无法升级的部署应关闭 LDAP realm 的认证缓存。参见“如何修复?”。
我受影响吗?
以下条件必须全部满足:
- 应用使用 Apache Shiro 3.0.0 或更早版本,或已停止维护的 1.x、2.x 版本。公告涵盖 3.0.0 及之前的所有版本。
- LDAP realm 是
DefaultLdapRealm或其子类JndiLdapRealm。其他类型的 realm 不属于此漏洞。 - 该 realm 启用了认证缓存(
authenticationCachingEnabled = true),并且配置了缓存管理器。该设置默认为 false。 - 攻击者瞄准的账户自上次清空认证缓存以来成功登录过,因此其认证信息已被缓存。
攻击者还需要知道一个有效用户名。不需要密码。使用自定义 realm、数据库 realm 或绑定到其他目录的 realm 的应用不受此 CVE 影响。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| 3.x | 3.0.0 及更早 | 3.0.1 或更高 |
| 2.x(2026-06-29 停止维护) | 所有 2.x 版本 | 无社区修复;升级到 3.0.2 |
| 1.x(2024-02-28 停止维护) | 所有 1.x 版本 | 无社区修复;升级到 3.0.2 |
在 Maven 构建中检查 Shiro 版本:
mvn dependency:tree -Dincludes=org.apache.shiro
在 Gradle 构建中:
./gradlew dependencyInsight --dependency shiro-core --configuration runtimeClasspath
在打包的 Spring Boot 应用中:
unzip -l application.jar | grep 'BOOT-INF/lib/shiro-core'
然后检查 realm 配置。此命令搜索 Java 和 INI 配置文件:
grep -R -n -E "authenticationCachingEnabled|setAuthenticationCachingEnabled" /path/to/application/config
INI 文件中的 ldapRealm.authenticationCachingEnabled = true 这样的行会启用风险路径。Java 配置会调用 realm 的 setAuthenticationCachingEnabled(true)。
如何修复?
将所有 Shiro 组件升级到 3.0.2 或更高版本。该版本包含此 CVE 的修复,以及 Apache 在同一批公告中发布的其他修复。
- 在 Maven 中更新依赖。对所有
org.apache.shiro组件使用同一版本,使shiro-core、shiro-web和shiro-spring保持一致。
<dependency>
  <groupId>org.apache.shiro</groupId>
  <artifactId>shiro-core</artifactId>
  <version>3.0.2</version>
</dependency>
- 使用 starter 的 Spring Boot 应用更新 starter。它会带入匹配的 core 和 web 组件。
<dependency>
  <groupId>org.apache.shiro</groupId>
  <artifactId>shiro-spring-boot-web-starter</artifactId>
  <version>3.0.2</version>
</dependency>
- Gradle 构建使用相同的坐标。
implementation 'org.apache.shiro:shiro-core:3.0.2'
- 重新构建并重新部署应用,然后重复依赖检查。依赖树中的每个
org.apache.shiro组件都必须显示 3.0.2。只移动shiro-core的部分升级会让 web 和 Spring 模块停留在旧版本。
如果暂时无法升级,请关闭 LDAP realm 的认证缓存:
- 在 INI 配置中设置
ldapRealm.authenticationCachingEnabled = false,或删除该行。默认值为 false。 - 在 Java 配置中,在 realm 初始化之前调用
setAuthenticationCachingEnabled(false)。 - 重启应用,并确认 realm 在每次登录时都执行 LDAP 绑定。
关闭缓存会恢复每次登录时的目录绑定,这正是该漏洞绕过的检查。它会增加每次登录的 LDAP 流量和延迟,并且不会修复 11 月批次中的其他 Shiro CVE。另一种变通方法是在 realm 上安装 SimpleCredentialsMatcher,将提交的密码与缓存凭据进行比对。这复现了 3.0.1 的默认行为,但容易配置错误,因此优先选择升级。
根本原因是什么?
DefaultLdapRealm 安装了 AllowAllCredentialsMatcher,该匹配器接受所有提交的凭据,因为原本假定 LDAP 目录会在绑定期间检查密码。
以下是 3.0.0 中 DefaultLdapRealm.java 的构造函数:
public DefaultLdapRealm() {
    //Credentials Matching is not necessary - the LDAP directory will do it automatically:
    setCredentialsMatcher(new AllowAllCredentialsMatcher());
    //Any Object principal and Object credentials may be passed to the LDAP provider, so accept any token:
    setAuthenticationTokenClass(AuthenticationToken.class);
    this.contextFactory = new JndiLdapContextFactory();
}
关闭缓存时,每次登录都会到达 doGetAuthenticationInfo,它调用 queryForAuthenticationInfo。该方法使用提交的主体和凭据打开 LDAP 连接。绑定失败会抛出异常,因此密码由目录检查,接受一切的匹配器不会起作用。
缓存改变了路径。以下是 3.0.0 中的 AuthenticatingRealm.getAuthenticationInfo:
AuthenticationInfo info = getCachedAuthenticationInfo(token);
if (info == null) {
    //otherwise not cached, perform the lookup:
    info = doGetAuthenticationInfo(token);
    if (token != null && info != null) {
        cacheAuthenticationInfoIfPossible(token, info);
    }
} else {
    LOGGER.debug("Using cached authentication info [{}] to perform credentials matching.", info);
}

if (info != null) {
    assertCredentialsMatch(token, info);
}
缓存命中时,代码跳过 doGetAuthenticationInfo,因此不会执行 LDAP 绑定。它仍会调用 assertCredentialsMatch,后者调用 realm 的凭据匹配器。该匹配器是 AllowAllCredentialsMatcher,对任何令牌都返回 true。
缓存条目包含首次成功登录时的凭据。以下是 3.0.0 中的 createAuthenticationInfo:
return new SimpleAuthenticationInfo(token.getPrincipal(), token.getCredentials(), getName());
realm 将提交的密码存储为账户凭据。比较凭据的匹配器会要求下次登录使用相同密码。接受一切的匹配器不比较任何内容,因此缓存中的密码也被忽略。
如何被利用?
知道有效用户名的攻击者提交任意密码,缓存认证路径就会授予该用户的会话。
- 应用在
DefaultLdapRealm上启用认证缓存,并配置缓存管理器。 - 合法用户登录。realm 绑定 LDAP,构建包含用户名和该用户密码的
AuthenticationInfo,并以用户主体为键缓存。 - 攻击者从登录错误、目录列表、电子邮件地址或其他公开来源获知有效用户名。攻击者不需要密码。
- 攻击者将用户名和任意密码提交到应用的登录端点。
getCachedAuthenticationInfo返回缓存条目,因此 realm 跳过doGetAuthenticationInfo和 LDAP 绑定。assertCredentialsMatch调用AllowAllCredentialsMatcher,它返回 true,Shiro 为受害者的主体创建会话,并带有受害者的角色和权限。
公告和公开记录均未链接公开的概念验证。该路径可在“参考文献”引用的标签源码中看到,公告也描述了相同的流程。
攻击如何展开?
攻击者提交已知用户名和任意密码,系统返回缓存的认证条目而不是执行 LDAP 绑定,接受一切的匹配器将这次缓存命中变成受害者的会话。
有效用户名"] --> B["提交任意
密码"] B --> C["找到用户的
缓存 AuthenticationInfo"] C --> D["跳过
LDAP 绑定"] D --> E["AllowAllCredentialsMatcher
返回 true"] E --> F["受害者的
会话"] F --> G["受害者的角色
和数据"]
攻击者能做什么?
攻击者可以登录任何认证信息已缓存的用户,包括管理员,并继承该用户的角色和权限。
这些条件属于影响的一部分:
- LDAP realm 必须启用认证缓存并配置缓存管理器。默认关闭。
- 目标账户必须自上次清空缓存以来成功登录过。缓存为空或条目过期会阻止攻击,直到用户再次登录。
- 攻击者必须知道用户名。不在缓存中的用户名只会产生普通登录失败。
- 应用的登录端点必须可达。除此之外不需要用户交互、密码或特殊网络位置。
该漏洞不执行代码,也不读取 LDAP 目录。其影响是应用内的账户接管,并获得受害者拥有的授权。如果同一 realm 提供角色,攻击者会从目录获得受害者的角色。如果授权是独立的,攻击者仍以受害者身份操作,并访问该账户可读或可改的数据。
目前没有已知的实际利用,公开记录也没有点名任何受害者。
为什么修复有效?
修复从 realm 中移除接受一切的匹配器,因此继承的 SimpleCredentialsMatcher 会将提交的密码与缓存认证条目中的密码进行比较。
以下是 DefaultLdapRealm.java 从 3.0.0 到 3.0.1 的变更:
 public DefaultLdapRealm() {
-    //Credentials Matching is not necessary - the LDAP directory will do it automatically:
-    setCredentialsMatcher(new AllowAllCredentialsMatcher());
     //Any Object principal and Object credentials may be passed to the LDAP provider, so accept any token:
     setAuthenticationTokenClass(AuthenticationToken.class);
     this.contextFactory = new JndiLdapContextFactory();
 }
SimpleCredentialsMatcher 将令牌凭据与缓存 AuthenticationInfo 的凭据进行比较。缓存条目保存首次成功 LDAP 绑定的密码,因此之后的登录必须提交相同密码。不同密码现在会在缓存命中路径上失败。3.0.1 的 realm 测试断言默认匹配器是 SimpleCredentialsMatcher。
该修复对 DefaultLdapRealm 和 JndiLdapRealm 是完整的。它不保护自行安装 AllowAllCredentialsMatcher 的应用,也不改变缓存行为或条目生命周期。使用自定义 realm 的部署应检查自己的匹配器。
如何检查是否已遭入侵?
目前没有公开的入侵指标。有效的检查是同一账户在同一时间的应用登录成功记录与 LDAP 绑定事件不一致。
- Shiro 在
AuthenticatingRealm中以 DEBUG 级别记录缓存命中:Using cached authentication info [...] to perform credentials matching.如果应用仍保留日志,请为org.apache.shiro.realm.AuthenticatingRealm启用 DEBUG。将这些行与登录成功记录关联。 - 将应用认证日志与目录绑定日志进行比较。应用中有成功登录,但该用户没有对应的绑定,这是一条线索,因为缓存路径跳过绑定。
- 检查特权账户来自新 IP 地址、新用户代理或异常时间的成功登录,尤其是登录前刚刚活跃的账户。
- 在缓存暴露配置和内容时,检查缓存配置和内容。不应被缓存的账户出现条目是一条线索。
使用未知用户名的失败尝试只会留下普通登录失败。缓存未命中不会留下攻击痕迹。没有公开指标时,缺乏证据并不证明该路径未被使用。
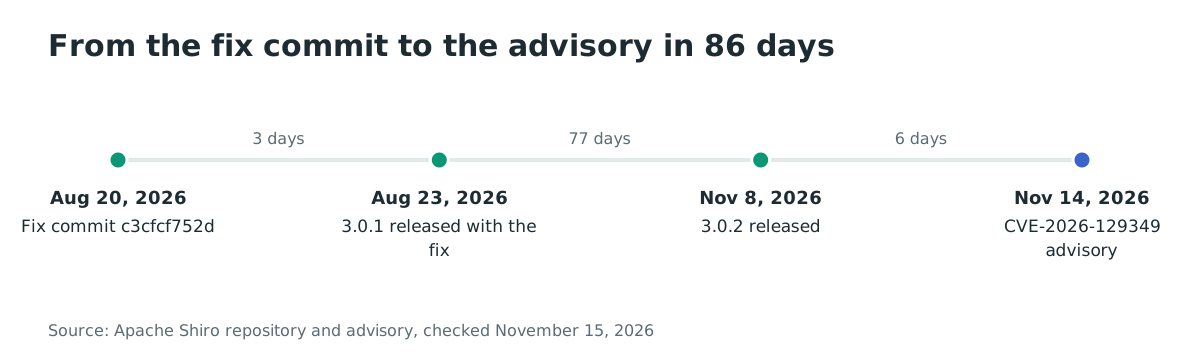
时间线
- 2026-08-20:修复提交
c3cfcf752d从DefaultLdapRealm移除默认的AllowAllCredentialsMatcher。 - 2026-08-23:Apache Shiro 3.0.1 随修复发布。
- 2026-11-08:Apache Shiro 3.0.2 发布,包含 11 月公告批次其余问题的修复。
- 2026-11-14:Apache 发布 CVE-2026-129349 公告。
常见问题
使用数据库 realm 的 Shiro 应用会受影响吗?
不会。该漏洞位于 DefaultLdapRealm 及其子类 JndiLdapRealm。对数据库或其他存储进行认证的 realm 不会安装此匹配器,因此此 CVE 不适用。
认证缓存默认开启吗?
不。authenticationCachingEnabled 默认为 false,缓存还需要缓存管理器。从未启用该设置且未配置缓存的部署即使运行 3.0.0 也不受影响。
已经运行 3.0.1 还需要升级吗?
3.0.1 修复了此 CVE。它不修复 Apache 于 2026-11-14 发布的其他 Shiro 公告,那些在 3.0.2 中修复。升级到 3.0.2 或更高版本,用一个版本覆盖整个批次。
它已在真实环境中被利用吗?
没有已知的实际利用。截至 2026 年 11 月 15 日,该 CVE 不在 CISA KEV 目录中,公告也未链接公开的概念验证。没有公开利用并不能消除启用缓存时的暴露。
攻击者能登录任意用户吗?
只能登录认证信息已缓存且攻击者知道用户名的用户。缓存为空、条目过期或用户名未知都会阻止攻击。目标登录且条目存在后,不需要密码。
为什么需要非默认设置的漏洞评分为 9.1?
CVSS v4.0 向量描述的是设置开启时的漏洞:网络可达、无权限要求、无用户交互,并对机密性和完整性有高影响。基础向量为 CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:N/SC:N/SI:N/SA:N。AT:P 组件反映了前提条件。评分衡量的是易受攻击配置的影响,而不是该配置的普遍程度。
使用 Ostorlab 查找包含 Apache Shiro 的 Java 应用
Ostorlab 的软件成分分析会清点 Java 应用和容器镜像中的 Apache Shiro 版本。这样可以在计划升级前找出仍在 3.0.0 或更早版本的服务。使用 Ostorlab 扫描依赖。
参考文献
- Apache Shiro 安全报告,包括 CVE-2026-129349、受影响版本、Critical 评级、3.0.1 中的修复和变通方法:https://shiro.apache.org/security-reports.html(2026 年 11 月 15 日检查)
- oss-security 邮件列表中关于 CVE-2026-129349 的 Apache Shiro 公告,2026 年 11 月 14 日,包含 CVSS v4.0 9.1 评分和向量:https://www.openwall.com/lists/oss-security/2026/11/14/8(2026 年 11 月 15 日检查)
- 修复提交
c3cfcf752d,“bugfix: removed unnecessary setCredentialsMatcher() call in DefaultLdapRealm”,2026 年 8 月 20 日:https://github.com/apache/shiro/commit/c3cfcf752d784444497aa60abd305aa135329c5b(2026 年 11 月 15 日检查) - Apache Shiro 3.0.1 发布,2026 年 8 月 23 日:https://github.com/apache/shiro/releases/tag/shiro-root-3.0.1(2026 年 11 月 15 日检查)
- Apache Shiro 3.0.2 发布,2026 年 11 月 8 日:https://github.com/apache/shiro/releases/tag/shiro-root-3.0.2(2026 年 11 月 15 日检查)
- 3.0.0 的
DefaultLdapRealm.java,包含构造函数、doGetAuthenticationInfo和createAuthenticationInfo:https://github.com/apache/shiro/blob/shiro-root-3.0.0/core/src/main/java/org/apache/shiro/realm/ldap/DefaultLdapRealm.java(2026 年 11 月 15 日检查) - 3.0.0 的
AuthenticatingRealm.java,包含缓存命中路径和getAuthenticationInfo:https://github.com/apache/shiro/blob/shiro-root-3.0.0/core/src/main/java/org/apache/shiro/realm/AuthenticatingRealm.java(2026 年 11 月 15 日检查) org.apache.shiro:shiro-core的 Maven Repository 页面,显示 817 个组件依赖它:https://mvnrepository.com/artifact/org.apache.shiro/shiro-core(2026 年 11 月 15 日检查)- CISA 已知被利用漏洞目录,没有 CVE-2026-129349 条目:https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json(2026 年 11 月 15 日检查)