Apache Shiro の LDAP 認証バイパス、3.0.1 で修正 (CVE-2026-129349)
Apache Shiro 3.0.1 より前では、認証キャッシュが有効なとき、キャッシュ済み LDAP ユーザーに任意のパスワードでログインできます。3.0.1 で修正されました。
要点
- Apache Shiro 3.0.1 より前では、
DefaultLdapRealmまたはJndiLdapRealmで認証キャッシュが有効なとき、認証情報がキャッシュされた LDAP ユーザーに任意のパスワードでログインできます。Apache は 2026 年 11 月 14 日にアドバイザリを公開しました。 - 3.0.0 までのすべてのリリースが影響を受けます。修正は 2026 年 8 月 23 日にリリースされた 3.0.1 に含まれ、現在の 3.0.2 にも含まれています。認証キャッシュはデフォルトで無効です。
- Apache はこの脆弱性を CVSS v4.0 9.1 の Critical と評価しています。実際の悪用は知られておらず、公開された実証コードへのリンクもなく、2026 年 11 月 15 日時点で CISA の KEV カタログに登録されていません。
- Apache Shiro 3.0.2 以降にアップグレードしてください。すぐにアップグレードできない環境では、LDAP レルムの認証キャッシュを無効にしてください。「修正方法」を参照してください。
影響を受けますか?
次の条件がすべて当てはまる必要があります。
- アプリケーションが Apache Shiro 3.0.0 以前、またはサポート終了した 1.x もしくは 2.x を使用している。アドバイザリは 3.0.0 までのすべてのリリースを対象としています。
- LDAP レルムが
DefaultLdapRealmまたはそのサブクラスJndiLdapRealmである。他の種類のレルムはこの脆弱性の対象外です。 - そのレルムで認証キャッシュが有効であり (
authenticationCachingEnabled = true)、キャッシュマネージャが設定されている。この設定のデフォルトは false です。 - 攻撃者が狙うアカウントが、認証キャッシュが最後にクリアされてから正常にログインしており、認証情報がキャッシュされている。
攻撃者には有効なユーザー名も必要です。パスワードは不要です。カスタムレルム、データベースレルム、別のディレクトリにバインドするレルムを使うアプリケーションは、この CVE の影響を受けません。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| 3.x | 3.0.0 以前 | 3.0.1 以降 |
| 2.x (2026-06-29 にサポート終了) | すべての 2.x | コミュニティによる修正なし。3.0.2 にアップグレード |
| 1.x (2024-02-28 にサポート終了) | すべての 1.x | コミュニティによる修正なし。3.0.2 にアップグレード |
Maven ビルドで Shiro のバージョンを確認します。
mvn dependency:tree -Dincludes=org.apache.shiro
Gradle ビルドでは次のコマンドを使います。
./gradlew dependencyInsight --dependency shiro-core --configuration runtimeClasspath
パッケージ化された Spring Boot アプリケーションでは次のコマンドを使います。
unzip -l application.jar | grep 'BOOT-INF/lib/shiro-core'
次にレルムの設定を確認します。このコマンドは Java と INI の設定ファイルを検索します。
grep -R -n -E "authenticationCachingEnabled|setAuthenticationCachingEnabled" /path/to/application/config
INI ファイルでは ldapRealm.authenticationCachingEnabled = true のような行が危険な経路を有効にします。Java 設定ではレルムの setAuthenticationCachingEnabled(true) を呼び出します。
修正方法
すべての Shiro アーティファクトを 3.0.2 以降にアップグレードしてください。このリリースにはこの CVE の修正と、Apache が同じバッチで公開した他のアドバイザリの修正が含まれます。
- Maven の依存関係を更新します。
shiro-core、shiro-web、shiro-springを揃えるため、すべてのorg.apache.shiroアーティファクトに同じバージョンを使います。
<dependency>
  <groupId>org.apache.shiro</groupId>
  <artifactId>shiro-core</artifactId>
  <version>3.0.2</version>
</dependency>
- スターターを使う Spring Boot アプリケーションはスターターを更新します。対応する core と web のアーティファクトが含まれます。
<dependency>
  <groupId>org.apache.shiro</groupId>
  <artifactId>shiro-spring-boot-web-starter</artifactId>
  <version>3.0.2</version>
</dependency>
- Gradle ビルドでも同じ座標を使います。
implementation 'org.apache.shiro:shiro-core:3.0.2'
- アプリケーションを再ビルドして再デプロイし、依存関係の確認を繰り返します。依存関係ツリー内のすべての
org.apache.shiroアーティファクトが 3.0.2 を示す必要があります。shiro-coreだけを更新する部分的なアップグレードでは、web モジュールと Spring モジュールが古いリリースのまま残ります。
すぐにアップグレードできない場合は、LDAP レルムの認証キャッシュを無効にします。
- INI 設定では
ldapRealm.authenticationCachingEnabled = falseを設定するか、その行を削除します。デフォルトは false です。 - Java 設定では、レルムの初期化前に
setAuthenticationCachingEnabled(false)を呼び出します。 - アプリケーションを再起動し、レルムがログインのたびに LDAP バインドを実行することを確認します。
キャッシュを無効にすると、ログインのたびにディレクトリへのバインドが復元されます。これがこの脆弱性が回避するチェックです。ログインごとに LDAP の通信と遅延が増え、11 月のバッチに含まれる他の Shiro CVE は修正されません。もう一つの回避策は、レルムに SimpleCredentialsMatcher を設定し、送信されたパスワードをキャッシュされた認証情報と照合することです。これは 3.0.1 のデフォルトの動作を再現しますが、設定を誤りやすいため、アップグレードを優先してください。
根本原因は何ですか?
DefaultLdapRealm は、LDAP ディレクトリがバインド中にパスワードを確認するという前提で、送信されたすべての認証情報を受け入れる AllowAllCredentialsMatcher を設定していました。
3.0.0 の DefaultLdapRealm.java のコンストラクタは次のとおりです。
public DefaultLdapRealm() {
    //Credentials Matching is not necessary - the LDAP directory will do it automatically:
    setCredentialsMatcher(new AllowAllCredentialsMatcher());
    //Any Object principal and Object credentials may be passed to the LDAP provider, so accept any token:
    setAuthenticationTokenClass(AuthenticationToken.class);
    this.contextFactory = new JndiLdapContextFactory();
}
キャッシュが無効な場合、すべてのログインは doGetAuthenticationInfo に到達し、これが queryForAuthenticationInfo を呼び出します。このメソッドは送信されたプリンシパルと認証情報で LDAP コンテキストを開きます。バインドに失敗すると例外が発生するため、パスワードはディレクトリによって確認され、すべてを受け入れる照合器は影響しません。
キャッシュは経路を変えます。3.0.0 の AuthenticatingRealm.getAuthenticationInfo は次のとおりです。
AuthenticationInfo info = getCachedAuthenticationInfo(token);
if (info == null) {
    //otherwise not cached, perform the lookup:
    info = doGetAuthenticationInfo(token);
    if (token != null && info != null) {
        cacheAuthenticationInfoIfPossible(token, info);
    }
} else {
    LOGGER.debug("Using cached authentication info [{}] to perform credentials matching.", info);
}

if (info != null) {
    assertCredentialsMatch(token, info);
}
キャッシュにヒットすると、コードは doGetAuthenticationInfo をスキップするため、LDAP バインドは実行されません。それでも assertCredentialsMatch を呼び出し、レルムの認証情報照合器を実行します。その照合器は AllowAllCredentialsMatcher であり、どのトークンにも true を返します。
キャッシュされたエントリには、最初の正常なログインの認証情報が含まれます。3.0.0 の createAuthenticationInfo は次のとおりです。
return new SimpleAuthenticationInfo(token.getPrincipal(), token.getCredentials(), getName());
レルムは送信されたパスワードをアカウントの認証情報として保存します。認証情報を比較する照合器なら、次のログインで同じパスワードを要求します。すべてを受け入れる照合器は何も比較しないため、キャッシュされたパスワードも無視されます。
どのように悪用されますか?
有効なユーザー名を知る攻撃者が任意のパスワードを送信すると、キャッシュされた認証経路がそのユーザーとしてのセッションを発行します。
- アプリケーションが
DefaultLdapRealmで認証キャッシュを有効にし、キャッシュマネージャを設定します。 - 正規のユーザーがログインします。レルムは LDAP にバインドし、ユーザー名とそのユーザーのパスワードを持つ
AuthenticationInfoを作成して、ユーザーのプリンシパルの下にキャッシュします。 - 攻撃者は、ログインエラー、ディレクトリの一覧、メールアドレス、その他の公開情報から有効なユーザー名を知ります。パスワードは必要ありません。
- 攻撃者はユーザー名と任意のパスワードをアプリケーションのログインエンドポイントに送信します。
getCachedAuthenticationInfoがキャッシュされたエントリを返すため、レルムはdoGetAuthenticationInfoと LDAP バインドをスキップします。assertCredentialsMatchがAllowAllCredentialsMatcherを呼び出し、これが true を返すと、Shiro は被害者のプリンシパル、ロール、権限を持つセッションを作成します。
アドバイザリにも公開記録にも、公開された実証コードへのリンクはありません。経路は「参考資料」で引用したタグのソースコードで確認でき、アドバイザリも同じ流れを説明しています。
攻撃の流れは?
攻撃者が既知のユーザー名と任意のパスワードを送信すると、LDAP バインドの代わりにキャッシュされた認証エントリが返され、すべてを受け入れる照合器がそのキャッシュヒットを被害者のセッションに変えます。
ユーザー名を知る"] --> B["任意のパスワードを
送信する"] B --> C["ユーザーの AuthenticationInfo
がキャッシュにある"] C --> D["LDAP バインドを
スキップする"] D --> E["AllowAllCredentialsMatcher
が true を返す"] E --> F["被害者の
セッション"] F --> G["被害者のロールと
データ"]
攻撃者に何ができますか?
攻撃者は、認証情報がキャッシュされている任意のユーザー (管理者を含む) としてログインし、そのユーザーのロールと権限を引き継ぐことができます。
条件は影響の一部です。
- LDAP レルムで認証キャッシュが有効であり、キャッシュマネージャが設定されている必要があります。デフォルトでは無効です。
- 対象アカウントが、キャッシュが最後にクリアされてから正常にログインしている必要があります。キャッシュが空、またはエントリが期限切れの場合、ユーザーが次にログインするまで攻撃は成立しません。
- 攻撃者がユーザー名を知っている必要があります。キャッシュにないユーザー名では、通常のログイン失敗になります。
- アプリケーションのログインエンドポイントに到達できる必要があります。その到達性以外に、ユーザー操作、パスワード、特別なネットワーク位置は必要ありません。
この脆弱性はコードを実行せず、LDAP ディレクトリも読みません。影響はアプリケーション内のアカウント乗っ取りであり、被害者が持つ認可がそのまま使えます。同じレルムがロールを提供する場合、攻撃者はディレクトリから被害者のロールを受け取ります。認可が別の仕組みの場合でも、攻撃者は被害者として動作し、そのアカウントが読み書きできるデータに到達します。
実際の悪用は知られておらず、公開記録に被害者の名前はありません。
修正が機能する理由
修正はレルムからすべてを受け入れる照合器を削除するため、継承された SimpleCredentialsMatcher が送信されたパスワードをキャッシュされた認証エントリ内のパスワードと比較します。
3.0.0 から 3.0.1 への DefaultLdapRealm.java の変更は次のとおりです。
 public DefaultLdapRealm() {
-    //Credentials Matching is not necessary - the LDAP directory will do it automatically:
-    setCredentialsMatcher(new AllowAllCredentialsMatcher());
     //Any Object principal and Object credentials may be passed to the LDAP provider, so accept any token:
     setAuthenticationTokenClass(AuthenticationToken.class);
     this.contextFactory = new JndiLdapContextFactory();
 }
SimpleCredentialsMatcher はトークンの認証情報をキャッシュされた AuthenticationInfo の認証情報と比較します。キャッシュされたエントリには最初の正常な LDAP バインドのパスワードが保存されるため、後のログインでは同じパスワードを提示する必要があります。異なるパスワードはキャッシュヒットの経路で失敗するようになりました。3.0.1 のレルムのテストは、デフォルトの照合器が SimpleCredentialsMatcher であることを確認しています。
修正は DefaultLdapRealm と JndiLdapRealm に対して完全です。アプリケーションが自ら AllowAllCredentialsMatcher を設定する場合は保護しません。また、キャッシュの動作やエントリの有効期間は変わりません。カスタムレルムを使う環境では、独自の照合器を確認してください。
侵害されたかどうかを確認するには?
公開された侵害指標はありません。有効な確認は、同じアカウントと同じ時刻における、アプリケーションのログイン成功と LDAP バインドイベントの不一致です。
- Shiro は
AuthenticatingRealmの DEBUG レベルでキャッシュヒットを記録します:Using cached authentication info [...] to perform credentials matching.アプリケーションがログを保持している場合は、org.apache.shiro.realm.AuthenticatingRealmの DEBUG を有効にします。その行とログイン成功を関連付けます。 - アプリケーションの認証ログとディレクトリのバインドログを比較します。アプリケーションでログインが成功しているのに、そのユーザーのバインドが記録されていない場合は手がかりです。キャッシュ経路はバインドをスキップするためです。
- 特権アカウントへのログイン成功を、新しい IP アドレス、新しいユーザーエージェント、通常と異なる時刻について確認します。特にログイン直前に活動していたアカウントを確認します。
- キャッシュが設定や内容を公開する場合は、キャッシュの設定と内容を確認します。キャッシュされるべきでないアカウントのエントリは手がかりです。
不明なユーザー名での失敗は、通常のログイン失敗として残ります。キャッシュミスは攻撃の痕跡を残しません。公開された指標がないため、証拠がないことは経路が使われなかった証拠ではありません。
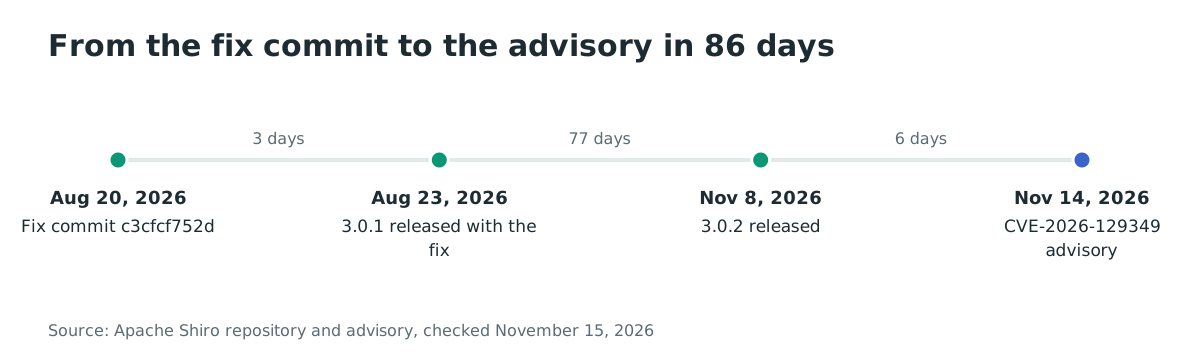
年表
- 2026-08-20: 修正コミット
c3cfcf752dがDefaultLdapRealmからデフォルトのAllowAllCredentialsMatcherを削除しました。 - 2026-08-23: Apache Shiro 3.0.1 が修正とともにリリースされました。
- 2026-11-08: Apache Shiro 3.0.2 が、11 月のアドバイザリバッチの残りの修正とともにリリースされました。
- 2026-11-14: Apache が CVE-2026-129349 のアドバイザリを公開しました。
よくある質問
データベースレルムを使う Shiro アプリケーションは影響を受けますか?
いいえ。この脆弱性は DefaultLdapRealm とそのサブクラス JndiLdapRealm にあります。データベースや別のストアで認証するレルムはこの照合器を設定しないため、この CVE は当てはまりません。
認証キャッシュはデフォルトで有効ですか?
いいえ。authenticationCachingEnabled のデフォルトは false であり、キャッシュにはキャッシュマネージャも必要です。この設定を有効にしたことがなく、キャッシュも設定していない環境は、3.0.0 でも影響を受けません。
すでに 3.0.1 を使っている場合もアップグレードが必要ですか?
3.0.1 はこの CVE を修正します。Apache が 2026-11-14 に公開した他の Shiro アドバイザリは修正せず、それらは 3.0.2 で修正されます。1 つのリリースでバッチ全体をカバーするため、3.0.2 以降にアップグレードしてください。
実際に悪用されていますか?
実際の悪用は知られていません。2026 年 11 月 15 日時点で CISA の KEV カタログに登録されておらず、アドバイザリは公開された実証コードをリンクしていません。公開されたエクスプロイトがないことは、キャッシュが有効な場合の露出をなくしません。
攻撃者は任意のユーザーとしてログインできますか?
認証情報がキャッシュされており、攻撃者がユーザー名を知っているユーザーとしてのみログインできます。キャッシュが空、エントリが期限切れ、ユーザー名が不明な場合は攻撃が成立しません。対象がログインしてエントリが存在すれば、パスワードは不要です。
デフォルト以外の設定が必要な脆弱性が 9.1 なのはなぜですか?
CVSS v4.0 のベクトルは、設定が有効な場合の脆弱性を表します。ネットワーク到達性、権限なし、ユーザー操作なし、機密性と整合性への高い影響です。基本ベクトルは CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:N/SC:N/SI:N/SA:N です。AT:P の要素が前提条件を反映します。スコアは脆弱な設定の影響を測るものであり、その設定の普及率を測るものではありません。
Ostorlab で Apache Shiro を含む Java アプリケーションを特定する
Ostorlab のソフトウェア構成分析は、Java アプリケーションとコンテナイメージに含まれる Apache Shiro のバージョンを一覧化します。これにより、アップグレードを計画する前に、3.0.0 以前のままのサービスを特定できます。Ostorlab で依存関係をスキャンする。
参考資料
- Apache Shiro のセキュリティレポート (CVE-2026-129349、影響を受けるバージョン、Critical 評価、3.0.1 の修正、回避策を含む): https://shiro.apache.org/security-reports.html (2026 年 11 月 15 日確認)
- oss-security メーリングリストの CVE-2026-129349 に関する Apache Shiro アドバイザリ、2026 年 11 月 14 日、CVSS v4.0 9.1 のスコアとベクトルを含む: https://www.openwall.com/lists/oss-security/2026/11/14/8 (2026 年 11 月 15 日確認)
- 修正コミット
c3cfcf752d、「bugfix: removed unnecessary setCredentialsMatcher() call in DefaultLdapRealm」、2026 年 8 月 20 日: https://github.com/apache/shiro/commit/c3cfcf752d784444497aa60abd305aa135329c5b (2026 年 11 月 15 日確認) - Apache Shiro 3.0.1 のリリース、2026 年 8 月 23 日: https://github.com/apache/shiro/releases/tag/shiro-root-3.0.1 (2026 年 11 月 15 日確認)
- Apache Shiro 3.0.2 のリリース、2026 年 11 月 8 日: https://github.com/apache/shiro/releases/tag/shiro-root-3.0.2 (2026 年 11 月 15 日確認)
- 3.0.0 の
DefaultLdapRealm.java(コンストラクタ、doGetAuthenticationInfo、createAuthenticationInfo): https://github.com/apache/shiro/blob/shiro-root-3.0.0/core/src/main/java/org/apache/shiro/realm/ldap/DefaultLdapRealm.java (2026 年 11 月 15 日確認) - 3.0.0 の
AuthenticatingRealm.java(キャッシュヒットの経路とgetAuthenticationInfo): https://github.com/apache/shiro/blob/shiro-root-3.0.0/core/src/main/java/org/apache/shiro/realm/AuthenticatingRealm.java (2026 年 11 月 15 日確認) org.apache.shiro:shiro-coreの Maven Repository ページ、817 個のアーティファクトが依存していることを示す: https://mvnrepository.com/artifact/org.apache.shiro/shiro-core (2026 年 11 月 15 日確認)- CISA の悪用済み脆弱性カタログ、CVE-2026-129349 のエントリなし: https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (2026 年 11 月 15 日確認)