Apache Shiro: omisión de autenticación LDAP corregida en 3.0.1 (CVE-2026-129349)
Apache Shiro anterior a 3.0.1 acepta cualquier contraseña para un usuario LDAP en caché cuando la caché de autenticación está activa; corregido en 3.0.1.
Resumen
- Apache Shiro anterior a 3.0.1 acepta cualquier contraseña para un usuario LDAP en caché cuando la caché de autenticación está activa en
DefaultLdapRealmoJndiLdapRealm. El aviso es del 14 de noviembre de 2026. - Todas las versiones hasta 3.0.0 están afectadas. El correctivo llegó en 3.0.1 el 23 de agosto de 2026, y 3.0.2 también lo contiene. La caché está desactivada por defecto.
- Apache califica la falla como CVSS v4.0 9.1 Crítica. No se conoce explotación en entornos reales, no hay prueba de concepto pública y la CVE no está en KEV al 15 de noviembre de 2026.
- Actualice a Apache Shiro 3.0.2 o posterior. Los despliegues que aún no puedan hacerlo deben desactivar la caché de autenticación en su realm LDAP. Consulte "¿Cómo lo corrijo?".
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- La aplicación usa Apache Shiro 3.0.0 o anterior, o una versión 1.x o 2.x al final de su vida útil. El aviso cubre todas las versiones hasta 3.0.0.
- El realm LDAP es
DefaultLdapRealmo su subclaseJndiLdapRealm. Otros tipos de realm quedan fuera de esta falla. - La caché de autenticación está activa en ese realm (
authenticationCachingEnabled = true), y hay un gestor de caché configurado. El parámetro vale false por defecto. - La cuenta a la que apunta un atacante ha iniciado sesión correctamente desde la última vez que se vació la caché de autenticación, por lo que su información de autenticación está en caché.
El atacante también necesita un nombre de usuario válido. No necesita contraseña. Las aplicaciones que usan un realm personalizado, un realm de base de datos o un realm vinculado a otro directorio no están afectadas por esta CVE.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| 3.x | 3.0.0 y anteriores | 3.0.1 o posterior |
| 2.x (fin de vida el 2026-06-29) | Todas las versiones 2.x | Sin corrección comunitaria; actualice a 3.0.2 |
| 1.x (fin de vida el 2024-02-28) | Todas las versiones 1.x | Sin corrección comunitaria; actualice a 3.0.2 |
Compruebe la versión de Shiro en una compilación Maven:
mvn dependency:tree -Dincludes=org.apache.shiro
En una compilación Gradle:
./gradlew dependencyInsight --dependency shiro-core --configuration runtimeClasspath
En una aplicación Spring Boot empaquetada:
unzip -l application.jar | grep 'BOOT-INF/lib/shiro-core'
Después revise la configuración del realm. Esta búsqueda recorre archivos de configuración Java e INI:
grep -R -n -E "authenticationCachingEnabled|setAuthenticationCachingEnabled" /path/to/application/config
Un archivo INI activa la ruta peligrosa con una línea como ldapRealm.authenticationCachingEnabled = true. Una configuración Java llama a setAuthenticationCachingEnabled(true) en el realm.
¿Cómo lo corrijo?
Actualice todos los artefactos de Shiro a 3.0.2 o posterior. Esa versión contiene la corrección de esta CVE y los demás avisos que Apache publicó en el mismo lote.
- Actualice la dependencia en Maven. Use la misma versión para cada artefacto
org.apache.shiro, de modo queshiro-core,shiro-webyshiro-springqueden alineados.
<dependency>
  <groupId>org.apache.shiro</groupId>
  <artifactId>shiro-core</artifactId>
  <version>3.0.2</version>
</dependency>
- Las aplicaciones Spring Boot que usan el starter actualizan el starter. Este aporta los artefactos core y web correspondientes.
<dependency>
  <groupId>org.apache.shiro</groupId>
  <artifactId>shiro-spring-boot-web-starter</artifactId>
  <version>3.0.2</version>
</dependency>
- Las compilaciones Gradle usan las mismas coordenadas.
implementation 'org.apache.shiro:shiro-core:3.0.2'
- Recompile y vuelva a desplegar la aplicación, y repita la comprobación de dependencias. Cada artefacto
org.apache.shirodel árbol debe indicar 3.0.2. Una actualización parcial que solo muevashiro-coredeja los módulos web y Spring en la versión anterior.
Si aún no puede actualizar, desactive la caché de autenticación en el realm LDAP:
- En configuración INI, ponga
ldapRealm.authenticationCachingEnabled = false, o elimine la línea. El valor por defecto es false. - En configuración Java, llame a
setAuthenticationCachingEnabled(false)en el realm antes de que se inicialice. - Reinicie la aplicación y confirme que el realm hace una vinculación LDAP en cada inicio de sesión.
Desactivar la caché restablece la vinculación con el directorio en cada inicio de sesión, que es la comprobación que la falla omite. Añade tráfico y latencia LDAP en cada inicio de sesión, y no corrige las demás CVE de Shiro del lote de noviembre. Una segunda alternativa es instalar SimpleCredentialsMatcher en el realm, que verifica la contraseña enviada contra las credenciales en caché. Eso reproduce lo que hace 3.0.1 por defecto, pero es fácil configurarlo mal, así que prefiera la actualización.
¿Cuál es la causa raíz?
DefaultLdapRealm instalaba AllowAllCredentialsMatcher, un comparador que acepta todas las credenciales enviadas, porque se suponía que el directorio LDAP comprobaba la contraseña durante la vinculación.
Este es el constructor en DefaultLdapRealm.java en 3.0.0:
public DefaultLdapRealm() {
    //Credentials Matching is not necessary - the LDAP directory will do it automatically:
    setCredentialsMatcher(new AllowAllCredentialsMatcher());
    //Any Object principal and Object credentials may be passed to the LDAP provider, so accept any token:
    setAuthenticationTokenClass(AuthenticationToken.class);
    this.contextFactory = new JndiLdapContextFactory();
}
Con la caché desactivada, cada inicio de sesión llega a doGetAuthenticationInfo, que llama a queryForAuthenticationInfo. Ese método abre un contexto LDAP con el principal y las credenciales enviadas. Una vinculación fallida lanza una excepción, así que el directorio comprueba la contraseña y el comparador que acepta todo no influye.
La caché cambia la ruta. Este es AuthenticatingRealm.getAuthenticationInfo en 3.0.0:
AuthenticationInfo info = getCachedAuthenticationInfo(token);
if (info == null) {
    //otherwise not cached, perform the lookup:
    info = doGetAuthenticationInfo(token);
    if (token != null && info != null) {
        cacheAuthenticationInfoIfPossible(token, info);
    }
} else {
    LOGGER.debug("Using cached authentication info [{}] to perform credentials matching.", info);
}

if (info != null) {
    assertCredentialsMatch(token, info);
}
Cuando hay un acierto de caché, el código omite doGetAuthenticationInfo, así que no se produce ninguna vinculación LDAP. Aun así llama a assertCredentialsMatch, que invoca el comparador de credenciales del realm. Ese comparador es AllowAllCredentialsMatcher, y devuelve true para cualquier token.
La entrada en caché contiene las credenciales del primer inicio de sesión correcto. Este es createAuthenticationInfo en 3.0.0:
return new SimpleAuthenticationInfo(token.getPrincipal(), token.getCredentials(), getName());
El realm guarda la contraseña enviada como credencial de la cuenta. Un comparador que compare credenciales exigiría la misma contraseña en el siguiente inicio de sesión. El comparador que acepta todo no compara nada, así que también ignora la contraseña en caché.
¿Cómo se explota?
Un atacante que conoce un nombre de usuario válido envía cualquier contraseña, y la ruta de autenticación en caché concede una sesión como ese usuario.
- La aplicación activa la caché de autenticación en un
DefaultLdapRealmy configura un gestor de caché. - Un usuario legítimo inicia sesión. El realm hace la vinculación LDAP, construye un
AuthenticationInfoque lleva el nombre de usuario y la contraseña de ese usuario, y lo guarda en caché bajo el principal del usuario. - El atacante obtiene un nombre de usuario válido de un error de inicio de sesión, un listado del directorio, una dirección de correo o otra fuente pública. El atacante no necesita la contraseña.
- El atacante envía el nombre de usuario y una contraseña arbitraria al punto de inicio de sesión de la aplicación.
getCachedAuthenticationInfodevuelve la entrada en caché, así que el realm omitedoGetAuthenticationInfoy la vinculación LDAP.assertCredentialsMatchllama aAllowAllCredentialsMatcher, que devuelve true, y Shiro crea una sesión para el principal de la víctima con sus roles y permisos.
El aviso no enlaza ninguna prueba de concepto pública, y el registro público tampoco. La ruta es visible en el código fuente en las etiquetas citadas en "Referencias", y el aviso describe la misma secuencia.
¿Cómo se desarrolla el ataque?
El atacante envía un nombre de usuario conocido con cualquier contraseña, la entrada de autenticación en caché se devuelve en lugar de una vinculación LDAP, y el comparador que acepta todo convierte ese acierto de caché en una sesión para la víctima.
un nombre de usuario válido"] --> B["Envía cualquier
contraseña"] B --> C["AuthenticationInfo
en caché encontrada"] C --> D["Vinculación LDAP
omitida"] D --> E["AllowAllCredentialsMatcher
devuelve true"] E --> F["Sesión para
la víctima"] F --> G["Roles y datos
de la víctima"]
¿Qué puede hacer un atacante?
Un atacante puede iniciar sesión como cualquier usuario cuya información de autenticación esté en caché, incluido un administrador, y heredar sus roles y permisos.
Las condiciones forman parte del impacto:
- El realm LDAP debe tener la caché de autenticación activa y un gestor de caché configurado. El valor por defecto está desactivado.
- La cuenta objetivo debe haber iniciado sesión correctamente desde la última vez que se vació la caché. Una caché vacía o una entrada caducada bloquean el ataque hasta el siguiente inicio de sesión del usuario.
- El atacante debe conocer el nombre de usuario. Un nombre que no esté en la caché produce un inicio de sesión fallido normal.
- El punto de inicio de sesión de la aplicación debe ser accesible. No se necesita interacción del usuario, contraseña ni una posición de red especial más allá de esa accesibilidad.
La falla no ejecuta código y no lee el directorio LDAP. Su impacto es la toma de control de una cuenta dentro de la aplicación, con la autorización que tenga la víctima. Si el mismo realm aporta los roles, el atacante recibe los roles de la víctima desde el directorio. Si la autorización es independiente, el atacante actúa igualmente como la víctima y alcanza los datos que esa cuenta puede leer o cambiar.
No se conoce explotación en entornos reales, y el registro público no nombra ninguna víctima.
¿Por qué funciona la corrección?
La corrección elimina el comparador que acepta todo del realm, así que el SimpleCredentialsMatcher heredado compara la contraseña enviada con la contraseña guardada en la entrada de autenticación en caché.
Este es el cambio de 3.0.0 a 3.0.1 en DefaultLdapRealm.java:
 public DefaultLdapRealm() {
-    //Credentials Matching is not necessary - the LDAP directory will do it automatically:
-    setCredentialsMatcher(new AllowAllCredentialsMatcher());
     //Any Object principal and Object credentials may be passed to the LDAP provider, so accept any token:
     setAuthenticationTokenClass(AuthenticationToken.class);
     this.contextFactory = new JndiLdapContextFactory();
 }
SimpleCredentialsMatcher compara las credenciales del token con las credenciales del AuthenticationInfo en caché. La entrada en caché guarda la contraseña de la primera vinculación LDAP correcta, así que un inicio de sesión posterior debe presentar la misma contraseña. Una contraseña distinta ahora falla en la ruta de caché. La prueba del realm en 3.0.1 verifica que el comparador por defecto es SimpleCredentialsMatcher.
La corrección es completa para DefaultLdapRealm y JndiLdapRealm. No protege a una aplicación que instala AllowAllCredentialsMatcher por sí misma, y no cambia el comportamiento de la caché ni la vida útil de las entradas. Un despliegue con un realm personalizado debe revisar su propio comparador.
¿Cómo compruebo si estuve comprometido?
No se publican indicadores de compromiso. La comprobación útil es la diferencia entre los inicios de sesión correctos de la aplicación y los eventos de vinculación LDAP para la misma cuenta y el mismo momento.
- Shiro registra un acierto de caché en nivel DEBUG en
AuthenticatingRealm:Using cached authentication info [...] to perform credentials matching.Active DEBUG paraorg.apache.shiro.realm.AuthenticatingRealmsi la aplicación aún conserva los registros. Correlacione esas líneas con los inicios de sesión correctos. - Compare el registro de autenticación de la aplicación con el registro de vinculaciones del directorio. Un inicio de sesión correcto en la aplicación sin una vinculación correspondiente para ese usuario es una pista, porque la ruta de caché omite la vinculación.
- Revise los inicios de sesión correctos en cuentas privilegiadas desde direcciones IP nuevas, agentes de usuario nuevos u horas inusuales, sobre todo en cuentas activas justo antes del inicio de sesión.
- Compruebe la configuración de la caché y su contenido cuando la caché los exponga. Una entrada para una cuenta que no debería estar en caché es una pista.
Un intento fallido con un nombre de usuario desconocido deja un inicio de sesión fallido normal. Un fallo de caché no deja ninguna señal de ataque. Sin indicadores publicados, la ausencia de pruebas no demuestra que la ruta no se haya usado.
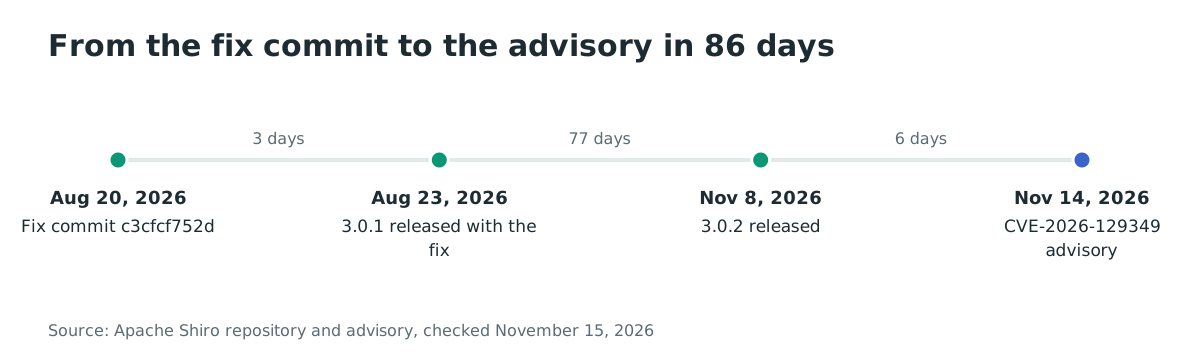
Cronología
- 2026-08-20: el commit de corrección
c3cfcf752delimina elAllowAllCredentialsMatcherpor defecto deDefaultLdapRealm. - 2026-08-23: se publica Apache Shiro 3.0.1 con la corrección.
- 2026-11-08: se publica Apache Shiro 3.0.2 con las correcciones del resto del lote de avisos de noviembre.
- 2026-11-14: Apache publica el aviso CVE-2026-129349.
Preguntas frecuentes
¿Afecta esto a una aplicación Shiro que usa un realm de base de datos?
No. La falla está en DefaultLdapRealm y su subclase JndiLdapRealm. Un realm que se autentica contra una base de datos u otro almacén no instala este comparador, así que esta CVE no le afecta.
¿La caché de autenticación está activa por defecto?
No. authenticationCachingEnabled vale false por defecto, y la caché también requiere un gestor de caché. Un despliegue que nunca activó el parámetro y nunca configuró una caché no está expuesto, incluso en 3.0.0.
¿Debo actualizar si ya uso 3.0.1?
3.0.1 corrige esta CVE. No corrige los demás avisos de Shiro que Apache publicó el 2026-11-14, que se corrigen en 3.0.2. Actualice a 3.0.2 o posterior para cubrir todo el lote con una sola versión.
¿Se explota en entornos reales?
No se conoce explotación en entornos reales. La CVE no está en el catálogo KEV de la CISA al 15 de noviembre de 2026, y el aviso no enlaza ninguna prueba de concepto pública. La ausencia de un exploit público no elimina la exposición cuando la caché está activa.
¿Puede un atacante iniciar sesión como cualquier usuario?
Solo como un usuario cuya información de autenticación esté en caché y cuyo nombre de usuario conozca el atacante. Una caché vacía, una entrada caducada o un nombre desconocido bloquean el ataque. Una vez que el objetivo ha iniciado sesión y la entrada está presente, no se necesita contraseña.
¿Por qué una falla que requiere un parámetro no predeterminado obtiene 9.1?
El vector CVSS v4.0 describe la falla cuando el parámetro está activo: acceso por red, sin privilegios, sin interacción del usuario e impacto alto en confidencialidad e integridad. El vector base es CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:N/SC:N/SI:N/SA:N. El componente AT:P refleja la condición previa. La puntuación mide el impacto de la configuración vulnerable, no la frecuencia de esa configuración.
Encuentre las aplicaciones Java que incluyen Apache Shiro con Ostorlab
El análisis de composición de software de Ostorlab inventaría la versión de Apache Shiro en sus aplicaciones Java y sus imágenes de contenedor. Eso muestra qué servicios siguen en 3.0.0 o anterior antes de planificar la actualización. Analice sus dependencias con Ostorlab.
Referencias
- Informes de seguridad de Apache Shiro, incluida CVE-2026-129349, sus versiones afectadas, la calificación Crítica, la corrección en 3.0.1 y las alternativas: https://shiro.apache.org/security-reports.html (verificado el 15 de noviembre de 2026)
- Aviso de Apache Shiro para CVE-2026-129349 en la lista oss-security, 14 de noviembre de 2026, con la puntuación CVSS v4.0 9.1 y el vector: https://www.openwall.com/lists/oss-security/2026/11/14/8 (verificado el 15 de noviembre de 2026)
- Commit de corrección
c3cfcf752d, "bugfix: removed unnecessary setCredentialsMatcher() call in DefaultLdapRealm", 20 de agosto de 2026: https://github.com/apache/shiro/commit/c3cfcf752d784444497aa60abd305aa135329c5b (verificado el 15 de noviembre de 2026) - Versión 3.0.1 de Apache Shiro, 23 de agosto de 2026: https://github.com/apache/shiro/releases/tag/shiro-root-3.0.1 (verificado el 15 de noviembre de 2026)
- Versión 3.0.2 de Apache Shiro, 8 de noviembre de 2026: https://github.com/apache/shiro/releases/tag/shiro-root-3.0.2 (verificado el 15 de noviembre de 2026)
DefaultLdapRealm.javaen 3.0.0, con el constructor,doGetAuthenticationInfoycreateAuthenticationInfo: https://github.com/apache/shiro/blob/shiro-root-3.0.0/core/src/main/java/org/apache/shiro/realm/ldap/DefaultLdapRealm.java (verificado el 15 de noviembre de 2026)AuthenticatingRealm.javaen 3.0.0, con la ruta de caché ygetAuthenticationInfo: https://github.com/apache/shiro/blob/shiro-root-3.0.0/core/src/main/java/org/apache/shiro/realm/AuthenticatingRealm.java (verificado el 15 de noviembre de 2026)- Página de Maven Repository de
org.apache.shiro:shiro-core, que muestra 817 artefactos que dependen de él: https://mvnrepository.com/artifact/org.apache.shiro/shiro-core (verificado el 15 de noviembre de 2026) - Catálogo de vulnerabilidades explotadas de la CISA, sin entrada para CVE-2026-129349: https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (verificado el 15 de noviembre de 2026)