Apache Shiro : contournement d'authentification LDAP corrigé en 3.0.1 (CVE-2026-129349)
Apache Shiro avant 3.0.1 accepte tout mot de passe pour un utilisateur LDAP en cache si la mise en cache d'authentification est active ; corrigé en 3.0.1.
En bref
- Apache Shiro avant 3.0.1 accepte tout mot de passe pour un utilisateur LDAP dont l'authentification est en cache, si la mise en cache est active sur
DefaultLdapRealmouJndiLdapRealm. L'avis date du 14 novembre 2026. - Toutes les versions jusqu'à 3.0.0 sont concernées. Le correctif est en 3.0.1, sorti le 23 août 2026, et 3.0.2 le contient aussi. Le cache est désactivé par défaut.
- Apache classe la faille CVSS v4.0 9,1 Critique. Aucune exploitation dans la nature n'est connue, aucune preuve de concept publique n'est liée, et la CVE n'est pas dans KEV au 15 novembre 2026.
- Mettez à niveau vers Apache Shiro 3.0.2 ou une version ultérieure. Les déploiements qui ne peuvent pas encore le faire doivent désactiver la mise en cache d'authentification sur leur realm LDAP. Voir « Comment corriger ? ».
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- L'application utilise Apache Shiro 3.0.0 ou une version antérieure, ou une version 1.x ou 2.x en fin de vie. L'avis couvre toutes les versions jusqu'à 3.0.0.
- Le realm LDAP est
DefaultLdapRealmou sa sous-classeJndiLdapRealm. Les autres types de realm ne sont pas concernés par cette faille. - La mise en cache d'authentification est active sur ce realm (
authenticationCachingEnabled = true), et un gestionnaire de cache est configuré. Le paramètre vaut false par défaut. - Le compte visé par un attaquant s'est connecté avec succès depuis le dernier vidage du cache d'authentification, donc ses informations d'authentification sont en cache.
L'attaquant doit aussi connaître un nom d'utilisateur valide. Aucun mot de passe n'est nécessaire. Les applications qui utilisent un realm personnalisé, un realm de base de données ou un realm lié à un autre annuaire ne sont pas concernées par cette CVE.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| 3.x | 3.0.0 et antérieures | 3.0.1 ou ultérieure |
| 2.x (fin de vie le 2026-06-29) | Toutes les versions 2.x | Aucun correctif communautaire ; mettre à niveau vers 3.0.2 |
| 1.x (fin de vie le 2024-02-28) | Toutes les versions 1.x | Aucun correctif communautaire ; mettre à niveau vers 3.0.2 |
Vérifiez la version de Shiro dans une compilation Maven :
mvn dependency:tree -Dincludes=org.apache.shiro
Dans une compilation Gradle :
./gradlew dependencyInsight --dependency shiro-core --configuration runtimeClasspath
Dans une application Spring Boot empaquetée :
unzip -l application.jar | grep 'BOOT-INF/lib/shiro-core'
Vérifiez ensuite la configuration du realm. Cette commande cherche dans les fichiers de configuration Java et INI :
grep -R -n -E "authenticationCachingEnabled|setAuthenticationCachingEnabled" /path/to/application/config
Un fichier INI active le chemin risqué avec une ligne comme ldapRealm.authenticationCachingEnabled = true. Une configuration Java appelle setAuthenticationCachingEnabled(true) sur le realm.
Comment corriger ?
Mettez à niveau tous les artefacts Shiro vers 3.0.2 ou une version ultérieure. Cette version contient le correctif de cette CVE et les autres avis publiés par Apache dans le même lot.
- Mettez à jour la dépendance dans Maven. Utilisez la même version pour chaque artefact
org.apache.shiro, afin queshiro-core,shiro-webetshiro-springrestent alignés.
<dependency>
  <groupId>org.apache.shiro</groupId>
  <artifactId>shiro-core</artifactId>
  <version>3.0.2</version>
</dependency>
- Les applications Spring Boot qui utilisent le starter mettent à jour le starter. Il apporte les artefacts core et web correspondants.
<dependency>
  <groupId>org.apache.shiro</groupId>
  <artifactId>shiro-spring-boot-web-starter</artifactId>
  <version>3.0.2</version>
</dependency>
- Les compilations Gradle utilisent les mêmes coordonnées.
implementation 'org.apache.shiro:shiro-core:3.0.2'
- Reconstruisez et redéployez l'application, puis répétez la vérification des dépendances. Chaque artefact
org.apache.shirode l'arbre doit indiquer 3.0.2. Une mise à niveau partielle qui ne déplace queshiro-corelaisse les modules web et Spring sur l'ancienne version.
Si vous ne pouvez pas encore mettre à niveau, désactivez la mise en cache d'authentification sur le realm LDAP :
- Dans une configuration INI, mettez
ldapRealm.authenticationCachingEnabled = false, ou supprimez la ligne. La valeur par défaut est false. - Dans une configuration Java, appelez
setAuthenticationCachingEnabled(false)sur le realm avant son initialisation. - Redémarrez l'application et confirmez que le realm effectue une liaison LDAP à chaque connexion.
Désactiver le cache rétablit la liaison à l'annuaire pour chaque connexion, ce qui est la vérification que la faille contourne. Cela ajoute du trafic LDAP et de la latence à chaque connexion, et cela ne corrige pas les autres CVE Shiro du lot de novembre. Un second contournement consiste à installer SimpleCredentialsMatcher sur le realm, qui vérifie le mot de passe soumis par rapport aux identifiants en cache. Cela reproduit le comportement par défaut de 3.0.1, mais la configuration est facile à rater, donc préférez la mise à niveau.
Quelle est la cause racine ?
DefaultLdapRealm installait AllowAllCredentialsMatcher, un comparateur qui accepte tous les identifiants soumis, car l'annuaire LDAP était censé vérifier le mot de passe pendant la liaison.
Voici le constructeur dans DefaultLdapRealm.java en 3.0.0 :
public DefaultLdapRealm() {
    //Credentials Matching is not necessary - the LDAP directory will do it automatically:
    setCredentialsMatcher(new AllowAllCredentialsMatcher());
    //Any Object principal and Object credentials may be passed to the LDAP provider, so accept any token:
    setAuthenticationTokenClass(AuthenticationToken.class);
    this.contextFactory = new JndiLdapContextFactory();
}
Avec le cache désactivé, chaque connexion atteint doGetAuthenticationInfo, qui appelle queryForAuthenticationInfo. Cette méthode ouvre un contexte LDAP avec le principal et les identifiants soumis. Une liaison en échec lève une exception, donc le mot de passe est vérifié par l'annuaire et le comparateur qui accepte tout n'a aucun effet.
Le cache change le chemin. Voici AuthenticatingRealm.getAuthenticationInfo en 3.0.0 :
AuthenticationInfo info = getCachedAuthenticationInfo(token);
if (info == null) {
    //otherwise not cached, perform the lookup:
    info = doGetAuthenticationInfo(token);
    if (token != null && info != null) {
        cacheAuthenticationInfoIfPossible(token, info);
    }
} else {
    LOGGER.debug("Using cached authentication info [{}] to perform credentials matching.", info);
}

if (info != null) {
    assertCredentialsMatch(token, info);
}
Lors d'un succès du cache, le code saute doGetAuthenticationInfo, donc aucune liaison LDAP n'a lieu. Il appelle quand même assertCredentialsMatch, qui invoque le comparateur d'identifiants du realm. Ce comparateur est AllowAllCredentialsMatcher, et il renvoie true pour tout jeton.
L'entrée en cache contient les identifiants de la première connexion réussie. Voici createAuthenticationInfo en 3.0.0 :
return new SimpleAuthenticationInfo(token.getPrincipal(), token.getCredentials(), getName());
Le realm stocke le mot de passe soumis comme identifiant du compte. Un comparateur qui compare les identifiants exigerait le même mot de passe à la connexion suivante. Le comparateur qui accepte tout ne compare rien, donc le mot de passe en cache est ignoré lui aussi.
Comment la faille est-elle exploitée ?
Un attaquant qui connaît un nom d'utilisateur valide soumet n'importe quel mot de passe, et le chemin d'authentification en cache accorde une session sous l'identité de cet utilisateur.
- L'application active la mise en cache d'authentification sur un
DefaultLdapRealmet configure un gestionnaire de cache. - Un utilisateur légitime se connecte. Le realm effectue la liaison LDAP, construit un
AuthenticationInfoqui porte le nom d'utilisateur et le mot de passe de cet utilisateur, et le met en cache sous le principal de l'utilisateur. - L'attaquant obtient un nom d'utilisateur valide à partir d'une erreur de connexion, d'une liste d'annuaire, d'une adresse e-mail ou d'une autre source publique. L'attaquant n'a pas besoin du mot de passe.
- L'attaquant soumet le nom d'utilisateur et un mot de passe arbitraire au point de connexion de l'application.
getCachedAuthenticationInforenvoie l'entrée en cache, donc le realm sautedoGetAuthenticationInfoet la liaison LDAP.assertCredentialsMatchappelleAllowAllCredentialsMatcher, qui renvoie true, et Shiro crée une session pour le principal de la victime avec ses rôles et ses permissions.
Aucune preuve de concept publique n'est liée dans l'avis ni dans le dossier public. Le chemin est visible dans le code source aux étiquettes citées dans « Références », et l'avis décrit la même séquence.
Comment se déroule l'attaque ?
L'attaquant fournit un nom d'utilisateur connu avec un mot de passe quelconque, l'entrée d'authentification en cache est renvoyée au lieu d'une liaison LDAP, et le comparateur qui accepte tout transforme ce succès de cache en session pour la victime.
un nom d'utilisateur valide"] --> B["Soumet n'importe
quel mot de passe"] B --> C["AuthenticationInfo
en cache trouvée"] C --> D["Liaison LDAP
ignorée"] D --> E["AllowAllCredentialsMatcher
renvoie true"] E --> F["Session pour
la victime"] F --> G["Rôles et données
de la victime"]
Que peut faire un attaquant ?
Un attaquant peut se connecter sous l'identité de tout utilisateur dont les informations d'authentification sont en cache, y compris un administrateur, et hériter des rôles et permissions de cet utilisateur.
Les conditions font partie de l'impact :
- Le realm LDAP doit avoir la mise en cache d'authentification active et un gestionnaire de cache configuré. La valeur par défaut est désactivée.
- Le compte visé doit s'être connecté avec succès depuis le dernier vidage du cache. Un cache vide ou une entrée expirée bloque l'attaque jusqu'à la prochaine connexion de l'utilisateur.
- L'attaquant doit connaître le nom d'utilisateur. Un nom absent du cache produit une connexion échouée ordinaire.
- Le point de connexion de l'application doit être joignable. Aucune interaction utilisateur, aucun mot de passe et aucune position réseau particulière ne sont nécessaires au-delà de cette accessibilité.
La faille n'exécute pas de code et ne lit pas l'annuaire LDAP. Son impact est une prise de contrôle de compte dans l'application, avec les autorisations que détient la victime. Si le même realm fournit les rôles, l'attaquant reçoit les rôles de la victime depuis l'annuaire. Si l'autorisation est séparée, l'attaquant agit quand même sous l'identité de la victime et atteint les données que ce compte peut lire ou modifier.
Aucune exploitation dans la nature n'est connue, et aucune victime n'est nommée dans le dossier public.
Pourquoi le correctif fonctionne-t-il ?
Le correctif retire le comparateur qui accepte tout du realm, donc le SimpleCredentialsMatcher hérité compare le mot de passe soumis au mot de passe stocké dans l'entrée d'authentification en cache.
Voici le changement de 3.0.0 à 3.0.1 dans DefaultLdapRealm.java :
 public DefaultLdapRealm() {
-    //Credentials Matching is not necessary - the LDAP directory will do it automatically:
-    setCredentialsMatcher(new AllowAllCredentialsMatcher());
     //Any Object principal and Object credentials may be passed to the LDAP provider, so accept any token:
     setAuthenticationTokenClass(AuthenticationToken.class);
     this.contextFactory = new JndiLdapContextFactory();
 }
SimpleCredentialsMatcher compare les identifiants du jeton avec ceux de l'AuthenticationInfo en cache. L'entrée en cache contient le mot de passe de la première liaison LDAP réussie, donc une connexion ultérieure doit présenter le même mot de passe. Un mot de passe différent échoue désormais sur le chemin du cache. Le test du realm en 3.0.1 vérifie que le comparateur par défaut est SimpleCredentialsMatcher.
Le correctif est complet pour DefaultLdapRealm et JndiLdapRealm. Il ne protège pas une application qui installe elle-même AllowAllCredentialsMatcher, et il ne change ni le comportement du cache ni la durée de vie des entrées. Un déploiement avec un realm personnalisé doit vérifier son propre comparateur.
Comment vérifier si j'ai été compromis ?
Aucun indicateur de compromission n'est publié. La vérification utile est l'écart entre les connexions réussies dans l'application et les événements de liaison LDAP pour le même compte et au même moment.
- Shiro journalise un succès du cache au niveau DEBUG dans
AuthenticatingRealm:Using cached authentication info [...] to perform credentials matching.Activez DEBUG pourorg.apache.shiro.realm.AuthenticatingRealmsi l'application conserve encore les journaux. Corrélez ces lignes avec les connexions réussies. - Comparez le journal d'authentification de l'application avec le journal des liaisons de l'annuaire. Une connexion réussie dans l'application sans liaison correspondante pour cet utilisateur est une piste, car le chemin du cache saute la liaison.
- Examinez les connexions réussies vers des comptes privilégiés depuis de nouvelles adresses IP, de nouveaux agents utilisateurs ou à des heures inhabituelles, surtout pour les comptes actifs juste avant la connexion.
- Vérifiez la configuration du cache et son contenu lorsque le cache les expose. Une entrée pour un compte qui ne devrait pas être en cache est une piste.
Une tentative échouée avec un nom d'utilisateur inconnu laisse une connexion échouée ordinaire. Un échec du cache ne laisse aucun signe d'attaque. Faute d'indicateurs publiés, l'absence de preuve n'est pas la preuve que le chemin n'a pas été utilisé.
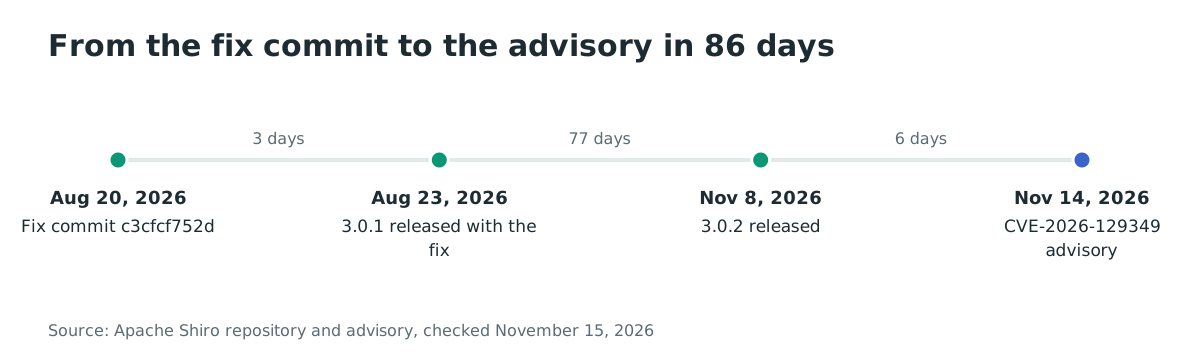
Chronologie
- 2026-08-20 : le commit de correctif
c3cfcf752dretire leAllowAllCredentialsMatcherpar défaut deDefaultLdapRealm. - 2026-08-23 : Apache Shiro 3.0.1 sort avec le correctif.
- 2026-11-08 : Apache Shiro 3.0.2 sort avec les correctifs du reste du lot d'avis de novembre.
- 2026-11-14 : Apache publie l'avis CVE-2026-129349.
FAQ
Cette faille concerne-t-elle une application Shiro qui utilise un realm de base de données ?
Non. La faille est dans DefaultLdapRealm et sa sous-classe JndiLdapRealm. Un realm qui s'authentifie auprès d'une base de données ou d'un autre stockage n'installe pas ce comparateur, donc cette CVE ne le concerne pas.
La mise en cache d'authentification est-elle active par défaut ?
Non. authenticationCachingEnabled vaut false par défaut, et le cache exige aussi un gestionnaire de cache. Un déploiement qui n'a jamais activé le paramètre et n'a jamais configuré de cache n'est pas exposé, même en 3.0.0.
Dois-je mettre à niveau si j'utilise déjà 3.0.1 ?
3.0.1 corrige cette CVE. Il ne corrige pas les autres avis Shiro publiés par Apache le 2026-11-14, qui sont corrigés en 3.0.2. Mettez à niveau vers 3.0.2 ou une version ultérieure pour couvrir tout le lot avec une seule version.
La faille est-elle exploitée dans la nature ?
Aucune exploitation dans la nature n'est connue. La CVE n'est pas dans le catalogue KEV de la CISA au 15 novembre 2026, et l'avis ne lie aucune preuve de concept publique. L'absence d'exploit public ne supprime pas l'exposition lorsque le cache est actif.
Un attaquant peut-il se connecter sous n'importe quel compte ?
Seulement sous un compte dont les informations d'authentification sont en cache et dont l'attaquant connaît le nom d'utilisateur. Un cache vide, une entrée expirée ou un nom inconnu bloquent l'attaque. Une fois que la cible s'est connectée et que l'entrée est présente, aucun mot de passe n'est requis.
Pourquoi une faille qui exige un paramètre non par défaut obtient-elle 9,1 ?
Le vecteur CVSS v4.0 décrit la faille lorsque le paramètre est actif : accès réseau, aucun privilège, aucune interaction utilisateur et impact élevé sur la confidentialité et l'intégrité. Le vecteur de base est CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:N/SC:N/SI:N/SA:N. Le composant AT:P reflète la condition préalable. Le score mesure l'impact de la configuration vulnérable, pas la fréquence de cette configuration.
Trouvez les applications Java qui embarquent Apache Shiro avec Ostorlab
L'analyse de composition logicielle d'Ostorlab inventorie la version d'Apache Shiro dans vos applications Java et vos images de conteneurs. Cela montre quels services sont encore en 3.0.0 ou antérieurs avant de planifier la mise à niveau. Analysez vos dépendances avec Ostorlab.
Références
- Rapports de sécurité d'Apache Shiro, dont la CVE-2026-129349, ses versions concernées, la notation Critique, le correctif en 3.0.1 et les contournements : https://shiro.apache.org/security-reports.html (vérifié le 15 novembre 2026)
- Avis Apache Shiro pour la CVE-2026-129349 sur la liste oss-security, 14 novembre 2026, avec le score CVSS v4.0 9.1 et le vecteur : https://www.openwall.com/lists/oss-security/2026/11/14/8 (vérifié le 15 novembre 2026)
- Commit de correctif
c3cfcf752d, « bugfix: removed unnecessary setCredentialsMatcher() call in DefaultLdapRealm », 20 août 2026 : https://github.com/apache/shiro/commit/c3cfcf752d784444497aa60abd305aa135329c5b (vérifié le 15 novembre 2026) - Version 3.0.1 d'Apache Shiro, 23 août 2026 : https://github.com/apache/shiro/releases/tag/shiro-root-3.0.1 (vérifié le 15 novembre 2026)
- Version 3.0.2 d'Apache Shiro, 8 novembre 2026 : https://github.com/apache/shiro/releases/tag/shiro-root-3.0.2 (vérifié le 15 novembre 2026)
DefaultLdapRealm.javaen 3.0.0, avec le constructeur,doGetAuthenticationInfoetcreateAuthenticationInfo: https://github.com/apache/shiro/blob/shiro-root-3.0.0/core/src/main/java/org/apache/shiro/realm/ldap/DefaultLdapRealm.java (vérifié le 15 novembre 2026)AuthenticatingRealm.javaen 3.0.0, avec le chemin du cache etgetAuthenticationInfo: https://github.com/apache/shiro/blob/shiro-root-3.0.0/core/src/main/java/org/apache/shiro/realm/AuthenticatingRealm.java (vérifié le 15 novembre 2026)- Page Maven Repository de
org.apache.shiro:shiro-core, qui indique 817 artefacts qui en dépendent : https://mvnrepository.com/artifact/org.apache.shiro/shiro-core (vérifié le 15 novembre 2026) - Catalogue des vulnérabilités exploitées de la CISA, sans entrée pour la CVE-2026-129349 : https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (vérifié le 15 novembre 2026)