Tomcat : contournement d'authentification du cluster (CVE-2026-133325)
Tomcat 11.0.28-11.0.29, 10.1.62 et 9.0.124 acceptent un pair TLS 1.3 qui ignore la PSK ; les versions corrigées ne sont pas publiées, utilisez TLS 1.2.
En bref
- Un membre Tomcat qui utilise TLS 1.3 avec une clé pré-partagée accepte un serveur TLS pirate qui ignore la clé proposée et présente un certificat, permettant à un nœud non authentifié de rejoindre le cluster.
- Les clusters en 11.0.28 à 11.0.29, 10.1.62 ou 9.0.124 sont concernés lorsque le Channel définit
pskIdentityetpskKeyet laissepskProtocolà sa valeur par défaut TLS 1.3. - Apache classe la faille Critical et la rattache à CWE-322. Aucun score CVSS n'est publié, aucune preuve de concept fonctionnelle n'est publique et la CVE n'est pas dans le catalogue KEV de la CISA au 2026-11-22.
- Les versions corrigées 11.0.30, 10.1.63 et 9.0.125 ne sont pas encore disponibles. Définissez
pskProtocol="TLSv1.2"sur chaque Channel et redémarrez. Voir « Comment corriger ? ».
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- Le nœud exécute Apache Tomcat 11.0.28 ou 11.0.29, 10.1.62, ou 9.0.124.
- Un élément
<Cluster>est configuré et son<Channel>définit à la foispskIdentityetpskKey. - Le
pskProtocoldu Channel vautTLSv1.3, ou l'attribut est absent, ce qui sélectionne TLS 1.3 par défaut. - Un attaquant peut lancer un nœud sur le segment réseau utilisé pour le multicast de découverte, et les membres du cluster peuvent établir des connexions TLS vers le port du récepteur annoncé par ce nœud.
Tomcat a ajouté la prise en charge des clés pré-partagées TLS à Apache Tribes dans le tag 11.0.28 et l'a livrée dans 11.0.29, 10.1.62 et 9.0.124. Un cluster qui définit pskProtocol="TLSv1.2" n'est pas concerné par cette CVE, car la suite de chiffrement PSK de TLS 1.2 exige la clé pré-partagée. Un cluster sans TLS sort du périmètre de cette CVE, mais il envoie le trafic de cluster en clair et présente sa propre exposition.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| 11.0.x | 11.0.28, 11.0.29 | 11.0.30 (pas encore publiée) |
| 10.1.x | 10.1.62 | 10.1.63 (pas encore publiée) |
| 9.0.x | 9.0.124 | 9.0.125 (pas encore publiée) |
| 8.5.x et antérieures | Non concernées, la fonctionnalité TLS-PSK est absente | Sans objet |
Vérifiez la version en cours et la configuration du cluster :
# Tomcat version of the running installation
"$CATALINA_HOME/bin/version.sh" | grep "Server version"

# Cluster TLS-PSK settings in the active configuration
grep -nE 'pskIdentity|pskKey|pskProtocol|secure=' "$CATALINA_BASE/conf/server.xml"

# Docker: the version and configuration inside the running container
docker exec <container> /usr/local/tomcat/bin/version.sh | grep "Server version"
docker exec <container> grep -nE 'pskIdentity|pskKey|pskProtocol|secure=' /usr/local/tomcat/conf/server.xml
Une ligne pskProtocol avec TLSv1.3 est concernée. Si l'attribut est absent alors que pskIdentity et pskKey sont présents, la valeur par défaut est TLS 1.3 et le cluster est concerné. Une ligne avec pskProtocol="TLSv1.2" supprime l'exposition décrite ici.
Comment corriger ?
Les versions corrigées ne sont pas encore publiées, donc le correctif immédiat consiste à passer chaque membre du cluster à TLS 1.2 avec la même clé pré-partagée. Apache liste 11.0.30, 10.1.63 et 9.0.125 comme versions correctives et recommande TLS 1.2 tant qu'elles ne sont pas disponibles.
- Ouvrez
conf/server.xmlsur chaque membre du cluster et repérez chaque<Channel>qui définitpskIdentityetpskKey. - Ajoutez
pskProtocol="TLSv1.2"à ce Channel. GardezpskIdentity,pskKeyetpskDigestinchangés. - Redémarrez tous les membres, pas seulement un, afin qu'aucun membre ne propose encore TLS 1.3.
- Vérifiez que l'attribut est présent dans la configuration lue par le processus en cours, puis que le cluster se forme et réplique toujours les sessions.
- Lorsque 11.0.30, 10.1.63 ou 9.0.125 sera publiée, remplacez la distribution ou mettez à jour la dépendance gérée. La propriété d'un build Spring Boot est
tomcat.version. Retirez le verrou TLS 1.2 après la mise à jour si vous voulez retrouver TLS 1.3.
Limitez le transport du cluster aux pairs autorisés dans les deux sens et restreignez l'accès au groupe multicast de découverte (228.0.0.4 sur le port 45564 par défaut). Les contrôles d'accès réseau sont des contrôles supplémentaires utiles, mais ils ne remplacent ni le réglage TLS 1.2 ni la mise à jour.
Ne revenez pas à EncryptInterceptor. Apache l'a déprécié au profit de TLS-PSK, et son propre bulletin CVE-2026-95517 recense des failles d'intégrité et de confidentialité qui restent non corrigées.
Quelle est la cause racine ?
Tribes, la bibliothèque de communication du cluster Tomcat, authentifie les pairs uniquement avec la clé pré-partagée, et TLS 1.3 permet à un pair de refuser cette clé et de s'authentifier avec un certificat. Tomcat ne configure aucune confiance de certificat pour le transport du cluster, donc le certificat est accepté et le pair est traité comme un membre.
La prise en charge de TLS-PSK se configure sur le Channel du cluster. La documentation présente pskIdentity et pskKey comme la paire qui active TLS, pskProtocol avec une valeur par défaut TLSv1.3, et pskDigest pour TLS 1.3. Le transport est implémenté par org.apache.catalina.tribes.transport.nio.TlsChannel dans java/org/apache/catalina/tribes/transport/nio/TlsChannel.java. Son constructeur en 11.0.29 (lignes 44 à 56) lance la poignée de main et revient dès que le moteur signale qu'elle est terminée :
TlsChannel(Socket socket, SSLEngine engine) throws IOException {
    this.socket = socket;
    input = socket.getInputStream();
    output = socket.getOutputStream();
    this.engine = engine;
    // ...
    engine.beginHandshake();
    handshake();
}
Rien après handshake() n'inspecte la manière dont le pair s'est authentifié. En TLS 1.2 avec une suite de chiffrement PSK, la clé est obligatoire. En TLS 1.3, le membre agit comme client et propose la PSK comme une option ; un serveur pirate peut l'ignorer et terminer une poignée de main par certificat. Tomcat ne configure pas la vérification des certificats pour ce transport : le membre accepte donc le certificat du serveur et la connexion transporte les messages du cluster.
Le commit de correction décrit le même vide en un paragraphe. Tribes authentifie les pairs uniquement par la clé pré-partagée, et TLS 1.3 laisse le pair l'ignorer. La vérification de certificat n'est pas configurée, et une poignée de main PSK n'inclut jamais de certificat de pair. Cette dernière propriété est ce que le correctif exploite.
Comment la faille est-elle exploitée ?
Un attaquant annonce un nœud pirate par le multicast de découverte afin que les membres légitimes établissent des connexions TLS vers lui. Le serveur TLS 1.3 pirate ignore la clé pré-partagée proposée et présente son propre certificat, que les membres vulnérables acceptent sans vérification. Aucun code d'exploitation public ne démontre la jonction complète, et Apache ne publie aucune séquence de requêtes.
- Le nœud pirate s'annonce par le groupe multicast de découverte du cluster, en indiquant l'adresse et le port de son récepteur afin que les membres établissent des connexions TLS vers lui.
- Le membre légitime agit comme client TLS et propose la clé pré-partagée. Le serveur TLS 1.3 pirate l'ignore et présente son propre certificat.
- Le
TlsChanneldu membre termine la poignée de main sans exiger une authentification PSK ni vérifier le certificat du serveur pirate. - La connexion est traitée comme une connexion de pair, et le nœud pirate participe à la communication du cluster.
- Le nœud pirate peut recevoir le trafic de cluster répliqué et envoyer des messages que les autres membres traitent.
Le test de régression ajouté avec le correctif reproduit l'étape décisive. Il exécute un serveur TLS 1.3 qui ne connaît pas la PSK et présente donc un certificat, puis vérifie qu'un client utilisant le transport Tomcat refuse d'envoyer des données. Le commentaire du test indique qu'un serveur TLS 1.3 est libre d'ignorer la PSK proposée et de s'authentifier par certificat.
Comment se déroule l'attaque ?
Un nœud pirate s'annonce par le multicast de découverte, amenant un membre légitime à se connecter comme client TLS. Le serveur TLS 1.3 pirate ignore la clé pré-partagée proposée et présente un certificat. Le membre accepte la connexion car il n'exige pas une authentification PSK et ne vérifie pas le certificat du serveur.
Que peut faire un attaquant ?
Un nœud pirate peut rejoindre un cluster Tomcat sans la clé pré-partagée, recevoir le trafic que les membres répliquent et envoyer des messages de cluster que les autres membres traitent. Apache décrit l'impact comme la jonction d'un nœud non authentifié au cluster.
Le cluster transporte la réplication de sessions, donc un membre peut recevoir les attributs de session que les autres membres répliquent. Un nœud joint participe aussi au protocole de membership et peut envoyer des messages au groupe. Le bulletin d'Apache ne décrit pas d'exécution de code, ne publie pas les messages qu'un membre pirate peut envoyer et ne confirme aucune compromission de cluster.
Les conditions sont celles de « Suis-je concerné ? » : une version concernée, un Channel avec pskIdentity et pskKey, TLS 1.3 sélectionné et un attaquant capable d'annoncer par multicast un nœud dont le récepteur est joignable depuis les membres. Un cluster limité à un segment privé qu'aucun attaquant ne peut joindre n'est exposé que si ce segment est compromis au préalable.
Pourquoi le correctif fonctionne-t-il ?
Le correctif rejette toute poignée de main de cluster qui se termine avec un certificat de pair, car une poignée de main authentifiée par la clé pré-partagée n'en contient jamais. Le contrôle s'exécute après la poignée de main et avant l'écriture de la moindre donnée applicative.
         applicationInput.flip();
         engine.beginHandshake();
         handshake();
+        verifyPskAuthentication();
+    }
+
+    private void verifyPskAuthentication() throws IOException {
+        Certificate[] peerCertificates;
+        try {
+            peerCertificates = engine.getSession().getPeerCertificates();
+        } catch (SSLPeerUnverifiedException e) {
+            // No peer certificate. Expected when the PSK was used.
+            return;
+        }
+        if (peerCertificates != null && peerCertificates.length > 0) {
+            try {
+                engine.closeOutbound();
+                engine.closeInbound();
+            } catch (IOException ignore) {
+                // Closing anyway
+            }
+            throw new SSLHandshakeException(sm.getString("tlsChannel.pskNotUsed"));
+        }
     }
getPeerCertificates() lève SSLPeerUnverifiedException lorsque la session n'a pas de certificat de pair, ce qui est l'état attendu pour une poignée de main TLS 1.3 authentifiée par PSK. Lorsqu'un certificat est présent, le transport ferme les deux directions et lève SSLHandshakeException avec le message « The TLS handshake completed with a peer certificate rather than the pre-shared key. The connection has been rejected. »
Le contrôle se trouve dans TlsChannel, qui encapsule à la fois le moteur client et le moteur serveur, donc les deux côtés d'une connexion de cluster l'appliquent. La même modification a été commitée sur les branches 11.0, 10.1 et 9.0 sous les identifiants 2e6c85ba, 8dcddccc et 8dac862e. Elle n'ajoute pas de vérification de certificat et ne change pas le comportement de TLS 1.2.
Comment vérifier si j'ai été compromis ?
Aucun indicateur de compromission n'est publié pour cette CVE, et une jonction réussie peut ne laisser aucune trace au niveau de journal par défaut. Les contrôles de cette section cherchent des membres de cluster inattendus et des connexions TLS initiées par les membres vers des adresses de récepteurs hors de la liste des pairs attendus.
- Activez la journalisation FINE pour
org.apache.catalina.tribessur chaque membre et comparez les événements d'ajout et de retrait de membre à la liste d'hôtes attendue. - Lisez le membership courant via le MBean JMX
Channelet comparez-le aux membres attendus. - Examinez les journaux de flux pour les connexions TLS initiées par les membres du cluster vers des adresses et ports de récepteurs hors de la liste des pairs attendus.
- Après application du correctif, cherchez
tlsChannel.pskNotUseddans les journaux. Le message signale un pair à certificat rejeté, donc une tentative, pas une jonction réussie.
Un cluster qui accepte un nœud pirate peut le présenter comme un membre ordinaire, donc l'absence d'alerte ne prouve pas qu'aucune jonction n'a eu lieu. Traitez un membre inattendu comme une piste et vérifiez quelles données de session ce membre pouvait lire.
Chronologie
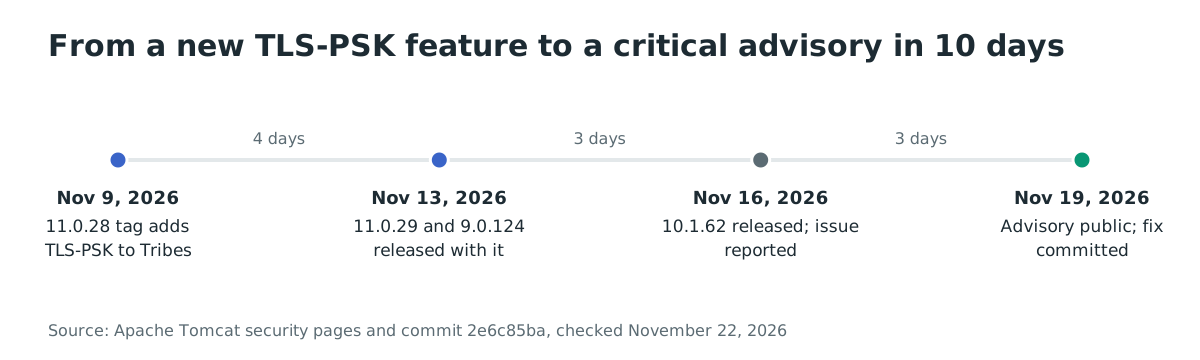
- 2026-11-09 : le tag 11.0.28 ajoute la prise en charge des clés pré-partagées TLS 1.2 et TLS 1.3 à Apache Tribes.
- 2026-11-13 : Tomcat 11.0.29 et 9.0.124 sortent avec la fonctionnalité.
- 2026-11-16 : Tomcat 10.1.62 sort ; le problème est signalé le même jour à l'équipe de sécurité de Tomcat.
- 2026-11-19 : le bulletin et la CVE-2026-133325 sont publiés, et les commits de correction 2e6c85ba, 8dcddccc et 8dac862e deviennent publics.
- 2026-11-22 : les versions corrigées 11.0.30, 10.1.63 et 9.0.125 ne sont toujours pas publiées.
La fonctionnalité a atteint une version le 2026-11-13 et le bulletin public a suivi six jours plus tard, dix jours après le tag 11.0.28.
FAQ
Cette faille concerne-t-elle une installation Tomcat par défaut ?
Non. Une installation par défaut n'a ni cluster ni Channel TLS-PSK. La faille exige un cluster configuré dont le Channel définit pskIdentity et pskKey et sélectionne TLS 1.3.
TLS 1.2 avec une clé pré-partagée est-il sûr face à cette faille ?
Oui, pour cette CVE. La suite de chiffrement PSK de TLS 1.2 que Tomcat configure exige la clé pré-partagée, et le correctif ne change pas le chemin TLS 1.2. Apache recommande TLS 1.2 avec la même clé jusqu'à la publication des versions corrigées.
Les versions corrigées sont-elles disponibles ?
Non, pas au 2026-11-22. Apache liste 11.0.30, 10.1.63 et 9.0.125 comme versions corrigées, et les pages de téléchargement proposent toujours 11.0.29, 10.1.62 et 9.0.124 comme dernières versions.
Un nœud pirate peut-il exécuter du code sur le cluster ?
Apache décrit comme impact la jonction non autorisée au cluster et ne mentionne pas d'exécution de code. Aucune source publique ne démontre d'exécution de code via un membre pirate. L'exposition confirmée est que le nœud rejoint le cluster, reçoit les données répliquées et peut envoyer des messages de cluster.
Existe-t-il une preuve de concept publique ?
Aucune preuve de concept fonctionnelle n'est publiée. Le commit de correction contient un test de régression qui démontre la poignée de main par certificat, mais c'est un test du rejet, pas un exploit.
Le correctif EncryptInterceptor résout-il le problème ?
Non. Apache a déprécié EncryptInterceptor au profit de TLS-PSK, et la CVE-2026-95517 recense des failles d'intégrité et de confidentialité qui restent non corrigées. Utilisez TLS 1.2 avec la clé pré-partagée jusqu'à la mise à jour.
Références
- Apache Software Foundation, « Apache Tomcat 11 vulnerabilities », https://tomcat.apache.org/security-11.html (vérifié le 22 novembre 2026)
- Apache Software Foundation, « Apache Tomcat 10 vulnerabilities », https://tomcat.apache.org/security-10.html (vérifié le 22 novembre 2026)
- Apache Software Foundation, « Apache Tomcat 9 vulnerabilities », https://tomcat.apache.org/security-9.html (vérifié le 22 novembre 2026)
- CVE Program, « CVE-2026-133325 », https://www.cve.org/CVERecord?id=CVE-2026-133325 (vérifié le 22 novembre 2026)
- Apache Tomcat, « When using TLS-PSK with TLS 1.3 require peers to use PSK », commit 2e6c85ba, https://github.com/apache/tomcat/commit/2e6c85ba0937f3dc9877dadd433167fcd45f8dbc (vérifié le 22 novembre 2026)
- Apache Tomcat, « When using TLS-PSK with TLS 1.3 require peers to use PSK », commit 8dcddccc, https://github.com/apache/tomcat/commit/8dcddccc600c2cc315e649df2244bdc902e8801e (vérifié le 22 novembre 2026)
- Apache Tomcat, « When using TLS-PSK with TLS 1.3 require peers to use PSK », commit 8dac862e, https://github.com/apache/tomcat/commit/8dac862e720a9b2ce681ee160e87666aba796192 (vérifié le 22 novembre 2026)
- Apache Tomcat, « The Cluster Channel », https://tomcat.apache.org/tomcat-11.0-doc/config/cluster-channel.html (vérifié le 22 novembre 2026)
- Apache Tomcat, « The Cluster Membership object », https://tomcat.apache.org/tomcat-11.0-doc/config/cluster-membership.html (vérifié le 22 novembre 2026)
- Apache Tomcat, « The Cluster Receiver object », https://tomcat.apache.org/tomcat-11.0-doc/config/cluster-receiver.html (vérifié le 22 novembre 2026)
- Apache Tomcat, « Apache Tomcat 11.0.28 changelog », https://github.com/apache/tomcat/blob/11.0.28/webapps/docs/changelog.xml (vérifié le 22 novembre 2026)
- Cybersecurity and Infrastructure Security Agency, « Known Exploited Vulnerabilities Catalog », https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 22 novembre 2026)