Tomcatクラスタの認証バイパス(CVE-2026-133325)
Tomcat 11.0.28~11.0.29、10.1.62、9.0.124はPSKを無視するTLS 1.3のピアを受け入れます。修正版は未公開のためTLS 1.2を使用してください。
要点
- 事前共有鍵を使うTLS 1.3のTomcatメンバーは、提示された鍵を無視して証明書を送る不正なTLSサーバーを受け入れるため、認証されていないノードがクラスタに参加できます。
- 11.0.28から11.0.29、10.1.62、9.0.124のクラスタが影響を受けます。Channelに
pskIdentityとpskKeyを設定し、pskProtocolを既定のTLS 1.3のままにしている場合です。 - Apacheはこの脆弱性をCritical、CWE-322に分類しています。CVSSスコアは公開されておらず、動作する公開PoCはなく、2026-11-22時点でCISA KEVには登録されていません。
- 修正版の11.0.30、10.1.63、9.0.125はまだ公開されていません。すべてのChannelに
pskProtocol="TLSv1.2"を設定して再起動してください。「修正方法」を参照してください。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- ノードがApache Tomcat 11.0.28もしくは11.0.29、10.1.62、または9.0.124を実行している。
<Cluster>要素が設定されており、その<Channel>がpskIdentityとpskKeyの両方を設定している。- Channelの
pskProtocolがTLSv1.3であるか、属性がなく既定のTLS 1.3が選択されている。 - 攻撃者がメンバーシップのマルチキャストに使うネットワークセグメントでノードを実行でき、クラスタメンバーがそのノードの通知した受信ポートへTLS接続を開始できる。
Tomcatは11.0.28タグでApache TribesにTLS事前共有鍵のサポートを追加し、11.0.29、10.1.62、9.0.124で提供しました。pskProtocol="TLSv1.2"を設定したクラスタはこのCVEの影響を受けません。TLS 1.2のPSK暗号スイートは事前共有鍵を必須とするためです。TLSを使わないクラスタはこのCVEの対象外ですが、クラスタ通信を平文で送るため別の露出があります。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| 11.0.x | 11.0.28、11.0.29 | 11.0.30(未公開) |
| 10.1.x | 10.1.62 | 10.1.63(未公開) |
| 9.0.x | 9.0.124 | 9.0.125(未公開) |
| 8.5.x以前 | 影響なし。TLS-PSK機能がない | 該当なし |
実行中のバージョンとクラスタ設定を確認します。
# Tomcat version of the running installation
"$CATALINA_HOME/bin/version.sh" | grep "Server version"

# Cluster TLS-PSK settings in the active configuration
grep -nE 'pskIdentity|pskKey|pskProtocol|secure=' "$CATALINA_BASE/conf/server.xml"

# Docker: the version and configuration inside the running container
docker exec <container> /usr/local/tomcat/bin/version.sh | grep "Server version"
docker exec <container> grep -nE 'pskIdentity|pskKey|pskProtocol|secure=' /usr/local/tomcat/conf/server.xml
pskProtocolがTLSv1.3の行は影響を受けます。pskIdentityとpskKeyがありながら属性がない場合、既定はTLS 1.3なので影響を受けます。pskProtocol="TLSv1.2"の行は、ここで説明する露出を解消します。
修正方法
修正版はまだ公開されていないため、当面の修正はすべてのクラスタメンバーを同じ事前共有鍵のTLS 1.2に移すことです。Apacheは11.0.30、10.1.63、9.0.125を修正版として挙げ、公開されるまでTLS 1.2に切り替えるよう勧めています。
- すべてのクラスタメンバーで
conf/server.xmlを開き、pskIdentityとpskKeyを設定している各<Channel>を探します。 - そのChannelに
pskProtocol="TLSv1.2"を追加します。pskIdentity、pskKey、pskDigestは変更しません。 - 1台だけでなくすべてのメンバーを再起動し、TLS 1.3を提示するメンバーが残らないようにします。
- 実行中のプロセスが読む設定に属性があることを確認し、クラスタが形成されセッションが複製されることを確認します。
- 11.0.30、10.1.63、9.0.125が公開されたら、配布物を置き換えるか管理依存関係を更新します。Spring Bootビルドのプロパティは
tomcat.versionです。TLS 1.3に戻す場合は、更新後にTLS 1.2の固定を外します。
クラスタ通信を双方向とも許可済みのピアに限定し、メンバーシップのマルチキャストグループ(既定は228.0.0.4のポート45564)へのアクセスを制限してください。ネットワークのアクセス制御は有効な追加制御ですが、TLS 1.2の設定や更新の代わりにはなりません。
EncryptInterceptorには戻さないでください。ApacheはTLS-PSKを推奨してこれを非推奨とし、独自の勧告CVE-2026-95517には未修正の完全性と機密性の欠陥が記載されています。
根本原因は何ですか?
TribesはTomcatのクラスタ通信用ライブラリで、ピアを事前共有鍵だけで認証します。TLS 1.3ではピアがその鍵を拒否し、証明書で認証できます。Tomcatはクラスタ通信に証明書の信頼を設定していないため、証明書が受け入れられ、ピアはメンバーとして扱われます。
TLS-PSKのサポートはクラスタのChannelで設定します。ドキュメントではpskIdentityとpskKeyがTLSを有効にする組であり、pskProtocolの既定はTLSv1.3、pskDigestはTLS 1.3用です。通信はjava/org/apache/catalina/tribes/transport/nio/TlsChannel.javaのorg.apache.catalina.tribes.transport.nio.TlsChannelが実装します。11.0.29のコンストラクタ(44行目から56行目)はハンドシェイクを開始し、エンジンが完了を報告するとすぐに戻ります。
TlsChannel(Socket socket, SSLEngine engine) throws IOException {
    this.socket = socket;
    input = socket.getInputStream();
    output = socket.getOutputStream();
    this.engine = engine;
    // ...
    engine.beginHandshake();
    handshake();
}
handshake()の後に、ピアがどのように認証されたかを調べる処理はありません。TLS 1.2のPSK暗号スイートでは鍵が必須です。TLS 1.3ではメンバーがクライアントとしてPSKを選択肢として提示し、不正なサーバーはそれを無視して証明書によるハンドシェイクを完了できます。Tomcatはこの通信の証明書検証を設定していないため、メンバーはサーバー証明書を受け入れ、接続はクラスタメッセージを運びます。
修正コミットは同じ欠落を一段落で説明しています。Tribesはピアを事前共有鍵だけで認証し、TLS 1.3ではピアがそれを無視できます。証明書の検証は設定されておらず、PSKのハンドシェイクにはピア証明書が含まれません。修正はこの最後の性質を利用します。
どのように悪用されますか?
攻撃者はメンバーシップのマルチキャストで不正なノードを通知し、正規メンバーからそのノードへのTLS接続を誘発します。不正なTLS 1.3サーバーは提示された事前共有鍵を無視して自身の証明書を送り、脆弱なメンバーは検証せずに受け入れます。完全な参加を示す公開エクスプロイトコードはなく、Apacheはリクエスト列も公開していません。
- 不正なノードがクラスタのメンバーシップ用マルチキャストグループで自身の受信アドレスとポートを通知し、メンバーからのTLS接続を誘発します。
- 正規メンバーがTLSクライアントとして事前共有鍵を提示します。不正なTLS 1.3サーバーはそれを無視して自身の証明書を送ります。
- メンバーの
TlsChannelはPSK認証を要求せず、不正なサーバーの証明書も検証せずにハンドシェイクを完了します。 - 接続はピア接続として扱われ、不正なノードはクラスタ通信に参加します。
- 不正なノードは複製されたクラスタ通信を受信し、他のメンバーが処理するメッセージを送信できます。
修正に追加された回帰テストは決定的な手順を再現します。PSKを知らないTLS 1.3サーバーを実行して証明書を提示させ、Tomcatの通信を使うクライアントがデータ送信を拒否することを確認します。テストのコメントは、TLS 1.3サーバーが提示されたPSKを無視して証明書で認証できると述べています。
攻撃の流れは?
不正なノードがメンバーシップのマルチキャストで自身を通知し、正規メンバーにTLSクライアントとして接続させます。不正なTLS 1.3サーバーは提示された事前共有鍵を無視して証明書を送ります。メンバーはPSK認証を要求せず、サーバー証明書も検証しないため、接続を受け入れます。
攻撃者に何ができますか?
攻撃ノードは事前共有鍵なしでTomcatクラスタに参加し、メンバーが複製する通信を受信し、他のメンバーが処理するクラスタメッセージを送信できます。Apacheは影響を、認証されていないノードのクラスタ参加としています。
クラスタはセッション複製を運ぶため、メンバーは他のメンバーが複製するセッション属性を受信できます。参加したノードはメンバーシッププロトコルにも加わり、グループにメッセージを送信できます。Apacheの勧告はコード実行を説明せず、攻撃メンバーが送信できるメッセージを公開せず、クラスタが侵害されたことも確認していません。
条件は「影響を受けますか?」に示したとおりです。影響を受けるバージョン、pskIdentityとpskKeyを設定したChannel、TLS 1.3の選択に加え、攻撃者がマルチキャストで不正なノードを通知でき、メンバーがその受信先に到達できることが必要です。攻撃者が到達できないプライベートセグメントに限定されたクラスタは、そのセグメントが先に侵害された場合にのみ露出します。
修正が機能する理由
修正は、ピア証明書で終わるクラスタのハンドシェイクを拒否します。事前共有鍵で認証されたハンドシェイクには証明書が含まれないためです。検査はハンドシェイクの後、アプリケーションデータを書き込む前に実行されます。
         applicationInput.flip();
         engine.beginHandshake();
         handshake();
+        verifyPskAuthentication();
+    }
+
+    private void verifyPskAuthentication() throws IOException {
+        Certificate[] peerCertificates;
+        try {
+            peerCertificates = engine.getSession().getPeerCertificates();
+        } catch (SSLPeerUnverifiedException e) {
+            // No peer certificate. Expected when the PSK was used.
+            return;
+        }
+        if (peerCertificates != null && peerCertificates.length > 0) {
+            try {
+                engine.closeOutbound();
+                engine.closeInbound();
+            } catch (IOException ignore) {
+                // Closing anyway
+            }
+            throw new SSLHandshakeException(sm.getString("tlsChannel.pskNotUsed"));
+        }
     }
getPeerCertificates()は、セッションにピア証明書がない場合にSSLPeerUnverifiedExceptionを投げます。これはPSKで認証されたTLS 1.3ハンドシェイクの想定状態です。証明書がある場合、通信は両方向を閉じ、SSLHandshakeExceptionをメッセージ「The TLS handshake completed with a peer certificate rather than the pre-shared key. The connection has been rejected.」とともに投げます。
検査はTlsChannelにあり、クライアントエンジンとサーバーエンジンの両方を包むため、クラスタ接続の両側で適用されます。同じ変更が11.0、10.1、9.0の各ブランチに2e6c85ba、8dcddccc、8dac862eとしてコミットされました。証明書の検証は追加せず、TLS 1.2の動作も変えません。
侵害されたかどうかを確認するには?
このCVEの侵害指標は公開されておらず、参加に成功しても既定のログレベルでは痕跡が残らないことがあります。以下の確認は、予期しないクラスタメンバーと、クラスタメンバーが想定されるピアの一覧にない受信アドレスへ開始するTLS接続を探します。
- 各メンバーで
org.apache.catalina.tribesのFINEログを有効にし、メンバーの追加と削除のイベントを想定したホスト一覧と比較します。 - JMXの
ChannelMBeanで現在のメンバーシップを読み、想定したメンバーと比較します。 - クラスタメンバーから、想定されるピアの一覧にない受信アドレスやポートへのTLS接続が開始されていないか、フローログを確認します。
- 修正を適用した後、ログで
tlsChannel.pskNotUsedを検索します。このメッセージは証明書ベースのピアを拒否した記録であり、参加の成功ではなく試行の証拠です。
攻撃ノードを受け入れたクラスタは、それを通常のメンバーとして表示することがあります。アラートがないことは参加がなかった証拠になりません。予期しないメンバーは手がかりとして扱い、そのメンバーが読めたセッションデータを確認してください。
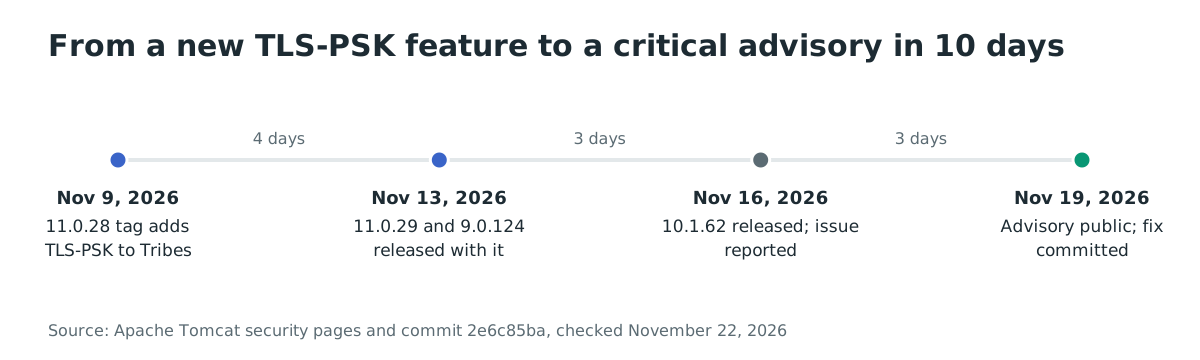
年表
- 2026-11-09: 11.0.28タグがApache TribesにTLS 1.2とTLS 1.3の事前共有鍵サポートを追加しました。
- 2026-11-13: Tomcat 11.0.29と9.0.124がこの機能を含んで公開されました。
- 2026-11-16: Tomcat 10.1.62が公開され、同日に問題がTomcatセキュリティチームへ報告されました。
- 2026-11-19: 勧告とCVE-2026-133325が公開され、修正コミット2e6c85ba、8dcddccc、8dac862eが公開されました。
- 2026-11-22: 修正版の11.0.30、10.1.63、9.0.125はまだ公開されていません。
機能は2026-11-13にリリースされ、公開勧告はその6日後、11.0.28タグから10日後に出ました。
よくある質問
既定のTomcatインストールは影響を受けますか?
いいえ。既定のインストールにはクラスタもTLS-PSKのChannelもありません。この脆弱性には、pskIdentityとpskKeyを設定し、TLS 1.3を選択したChannelを持つクラスタが必要です。
事前共有鍵を使うTLS 1.2はこの脆弱性に対して安全ですか?
はい、このCVEについては安全です。Tomcatが設定するTLS 1.2のPSK暗号スイートは事前共有鍵を必須とし、修正はTLS 1.2の経路を変えません。Apacheは修正版が公開されるまで、同じ鍵でTLS 1.2を使うよう勧めています。
修正版は利用できますか?
いいえ、2026-11-22時点では利用できません。Apacheは11.0.30、10.1.63、9.0.125を修正版として挙げていますが、ダウンロードページは依然として11.0.29、10.1.62、9.0.124を最新ビルドとして提供しています。
攻撃ノードはクラスタでコードを実行できますか?
Apacheは影響を認証されていないクラスタ参加としており、コード実行は説明していません。攻撃メンバーによるコード実行を示す公開情報はありません。確認されている露出は、ノードがクラスタに参加し、複製データを受信し、クラスタメッセージを送信できることです。
公開された概念実証はありますか?
動作する概念実証は公開されていません。修正コミットには証明書ベースのハンドシェイクを示す回帰テストがありますが、それは拒否のテストであり、エクスプロイトではありません。
EncryptInterceptorはこの問題を修正しますか?
いいえ。ApacheはEncryptInterceptorをTLS-PSKの推奨に伴い非推奨とし、CVE-2026-95517には未修正の完全性と機密性の欠陥が記載されています。更新まで事前共有鍵とTLS 1.2を使用してください。
参考資料
- Apache Software Foundation, 「Apache Tomcat 11 vulnerabilities」, https://tomcat.apache.org/security-11.html (2026年11月22日確認)
- Apache Software Foundation, 「Apache Tomcat 10 vulnerabilities」, https://tomcat.apache.org/security-10.html (2026年11月22日確認)
- Apache Software Foundation, 「Apache Tomcat 9 vulnerabilities」, https://tomcat.apache.org/security-9.html (2026年11月22日確認)
- CVE Program, 「CVE-2026-133325」, https://www.cve.org/CVERecord?id=CVE-2026-133325 (2026年11月22日確認)
- Apache Tomcat, 「When using TLS-PSK with TLS 1.3 require peers to use PSK」, commit 2e6c85ba, https://github.com/apache/tomcat/commit/2e6c85ba0937f3dc9877dadd433167fcd45f8dbc (2026年11月22日確認)
- Apache Tomcat, 「When using TLS-PSK with TLS 1.3 require peers to use PSK」, commit 8dcddccc, https://github.com/apache/tomcat/commit/8dcddccc600c2cc315e649df2244bdc902e8801e (2026年11月22日確認)
- Apache Tomcat, 「When using TLS-PSK with TLS 1.3 require peers to use PSK」, commit 8dac862e, https://github.com/apache/tomcat/commit/8dac862e720a9b2ce681ee160e87666aba796192 (2026年11月22日確認)
- Apache Tomcat, 「The Cluster Channel」, https://tomcat.apache.org/tomcat-11.0-doc/config/cluster-channel.html (2026年11月22日確認)
- Apache Tomcat, 「The Cluster Membership object」, https://tomcat.apache.org/tomcat-11.0-doc/config/cluster-membership.html (2026年11月22日確認)
- Apache Tomcat, 「The Cluster Receiver object」, https://tomcat.apache.org/tomcat-11.0-doc/config/cluster-receiver.html (2026年11月22日確認)
- Apache Tomcat, 「Apache Tomcat 11.0.28 changelog」, https://github.com/apache/tomcat/blob/11.0.28/webapps/docs/changelog.xml (2026年11月22日確認)
- Cybersecurity and Infrastructure Security Agency, 「Known Exploited Vulnerabilities Catalog」, https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026年11月22日確認)