Tomcat: omisión de autenticación del clúster (CVE-2026-133325)
Tomcat 11.0.28-11.0.29, 10.1.62 y 9.0.124 aceptan un par TLS 1.3 que ignora la PSK; las versiones corregidas no están publicadas, use TLS 1.2.
Resumen
- Un miembro de Tomcat que usa TLS 1.3 con una clave precompartida acepta un servidor TLS atacante que ignora la clave ofrecida y presenta un certificado, permitiendo que un nodo no autenticado se una al clúster.
- Los clústeres en 11.0.28 a 11.0.29, 10.1.62 o 9.0.124 se ven afectados cuando el Channel define
pskIdentityypskKeyy dejapskProtocolen su valor predeterminado TLS 1.3. - Apache califica la falla como Critical y la clasifica como CWE-322. No se publica ninguna puntuación CVSS, no hay una prueba de concepto funcional pública y la CVE no está en el catálogo KEV de la CISA al 2026-11-22.
- Las versiones corregidas 11.0.30, 10.1.63 y 9.0.125 aún no están disponibles. Defina
pskProtocol="TLSv1.2"en cada Channel y reinicie. Consulte "¿Cómo lo corrijo?".
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- El nodo ejecuta Apache Tomcat 11.0.28 o 11.0.29, 10.1.62, o 9.0.124.
- Hay un elemento
<Cluster>configurado y su<Channel>define tantopskIdentitycomopskKey. - El
pskProtocoldel Channel esTLSv1.3, o el atributo no está presente, lo que selecciona TLS 1.3 de forma predeterminada. - Un atacante puede ejecutar un nodo en el segmento de red usado para el multicast de pertenencia, y los miembros del clúster pueden iniciar conexiones TLS al puerto del receptor anunciado por ese nodo.
Tomcat añadió la compatibilidad con claves precompartidas TLS a Apache Tribes en la etiqueta 11.0.28 y la publicó en 11.0.29, 10.1.62 y 9.0.124. Un clúster que define pskProtocol="TLSv1.2" no se ve afectado por esta CVE, porque la suite de cifrado PSK de TLS 1.2 exige la clave precompartida. Un clúster sin TLS queda fuera de esta CVE, pero envía el tráfico del clúster en claro y tiene su propia exposición.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| 11.0.x | 11.0.28, 11.0.29 | 11.0.30 (aún no publicada) |
| 10.1.x | 10.1.62 | 10.1.63 (aún no publicada) |
| 9.0.x | 9.0.124 | 9.0.125 (aún no publicada) |
| 8.5.x y anteriores | No afectadas, la función TLS-PSK no existe | No aplica |
Compruebe la versión en ejecución y la configuración del clúster:
# Tomcat version of the running installation
"$CATALINA_HOME/bin/version.sh" | grep "Server version"

# Cluster TLS-PSK settings in the active configuration
grep -nE 'pskIdentity|pskKey|pskProtocol|secure=' "$CATALINA_BASE/conf/server.xml"

# Docker: the version and configuration inside the running container
docker exec <container> /usr/local/tomcat/bin/version.sh | grep "Server version"
docker exec <container> grep -nE 'pskIdentity|pskKey|pskProtocol|secure=' /usr/local/tomcat/conf/server.xml
Una línea pskProtocol con TLSv1.3 está afectada. Si el atributo no aparece mientras pskIdentity y pskKey están presentes, el valor predeterminado es TLS 1.3 y el clúster está afectado. Una línea con pskProtocol="TLSv1.2" elimina la exposición descrita aquí.
¿Cómo lo corrijo?
Las versiones corregidas aún no se han publicado, así que la corrección inmediata consiste en pasar cada miembro del clúster a TLS 1.2 con la misma clave precompartida. Apache enumera 11.0.30, 10.1.63 y 9.0.125 como versiones correctivas y recomienda TLS 1.2 hasta que estén disponibles.
- Abra
conf/server.xmlen cada miembro del clúster y localice cada<Channel>que definapskIdentityypskKey. - Añada
pskProtocol="TLSv1.2"a ese Channel. MantengapskIdentity,pskKeyypskDigestsin cambios. - Reinicie todos los miembros, no solo uno, para que ningún miembro siga ofreciendo TLS 1.3.
- Confirme que el atributo está presente en la configuración que lee el proceso en ejecución y que el clúster sigue formándose y replicando sesiones.
- Cuando se publique 11.0.30, 10.1.63 o 9.0.125, sustituya la distribución o actualice la dependencia gestionada. La propiedad de una compilación de Spring Boot es
tomcat.version. Retire el ajuste TLS 1.2 después de la actualización si desea volver a TLS 1.3.
Restrinja el transporte del clúster a pares autorizados en ambos sentidos y limite el acceso al grupo multicast de pertenencia (228.0.0.4 en el puerto 45564 de forma predeterminada). Los controles de acceso de red son controles adicionales útiles, pero no sustituyen al ajuste TLS 1.2 ni a la actualización.
No vuelva a EncryptInterceptor. Apache lo declaró obsoleto en favor de TLS-PSK, y su propio aviso CVE-2026-95517 enumera fallas de integridad y confidencialidad que siguen sin corregirse.
¿Cuál es la causa raíz?
Tribes, la biblioteca de comunicación del clúster de Tomcat, autentica a los pares solo con la clave precompartida, y TLS 1.3 permite que un par rechace esa clave y se autentique con un certificado. Tomcat no configura ninguna confianza de certificados para el transporte del clúster, así que el certificado se acepta y el par se trata como un miembro.
La compatibilidad con TLS-PSK se configura en el Channel del clúster. La documentación presenta pskIdentity y pskKey como el par que habilita TLS, pskProtocol con un valor predeterminado TLSv1.3, y pskDigest para TLS 1.3. El transporte lo implementa org.apache.catalina.tribes.transport.nio.TlsChannel en java/org/apache/catalina/tribes/transport/nio/TlsChannel.java. Su constructor en 11.0.29 (líneas 44 a 56) inicia el handshake y regresa en cuanto el motor informa de que ha terminado:
TlsChannel(Socket socket, SSLEngine engine) throws IOException {
    this.socket = socket;
    input = socket.getInputStream();
    output = socket.getOutputStream();
    this.engine = engine;
    // ...
    engine.beginHandshake();
    handshake();
}
Nada después de handshake() inspecciona cómo se autenticó el par. En TLS 1.2 con una suite de cifrado PSK, la clave es obligatoria. En TLS 1.3, el miembro actúa como cliente y ofrece la PSK como una opción; un servidor atacante puede ignorarla y completar un handshake con certificado. Tomcat no configura la verificación de certificados para este transporte, por lo que el miembro acepta el certificado del servidor y la conexión transporta mensajes del clúster.
El commit de la corrección describe el mismo vacío en un párrafo. Tribes autentica a los pares solo mediante la clave precompartida, y TLS 1.3 permite que el par la ignore. La verificación de certificados no está configurada, y un handshake PSK nunca incluye un certificado de par. Esa última propiedad es la que aprovecha el parche.
¿Cómo se explota?
Un atacante anuncia un nodo mediante el multicast de pertenencia para que los miembros legítimos inicien conexiones TLS hacia él. El servidor TLS 1.3 atacante ignora la clave precompartida ofrecida y presenta su propio certificado, que los miembros vulnerables aceptan sin verificar. Ningún código de explotación público demuestra la unión completa, y Apache no publica ninguna secuencia de peticiones.
- El nodo atacante se anuncia mediante el grupo multicast de pertenencia del clúster e indica la dirección y el puerto de su receptor para que los miembros inicien conexiones TLS hacia él.
- El miembro legítimo actúa como cliente TLS y ofrece la clave precompartida. El servidor TLS 1.3 atacante la ignora y presenta su propio certificado.
- El
TlsChanneldel miembro completa el handshake sin exigir autenticación PSK ni verificar el certificado del servidor atacante. - La conexión se trata como una conexión de par, y el nodo atacante participa en la comunicación del clúster.
- El nodo atacante puede recibir el tráfico de clúster replicado y enviar mensajes que otros miembros procesan.
La prueba de regresión añadida con la corrección reproduce el paso decisivo. Ejecuta un servidor TLS 1.3 que no conoce la PSK y por tanto presenta un certificado, y luego comprueba que un cliente que usa el transporte de Tomcat se niega a enviar datos. El comentario de la prueba indica que un servidor TLS 1.3 es libre de ignorar la PSK ofrecida y autenticarse con un certificado.
¿Cómo se desarrolla el ataque?
Un nodo atacante se anuncia mediante el multicast de pertenencia, haciendo que un miembro legítimo se conecte como cliente TLS. El servidor TLS 1.3 atacante ignora la clave precompartida ofrecida y presenta un certificado. El miembro acepta la conexión porque no exige autenticación PSK ni verifica el certificado del servidor.
¿Qué puede hacer un atacante?
Un nodo atacante puede unirse a un clúster de Tomcat sin la clave precompartida, recibir el tráfico que replican los miembros y enviar mensajes de clúster que otros miembros procesan. Apache describe el impacto como la unión de un nodo no autenticado al clúster.
El clúster transporta la replicación de sesiones, así que un miembro puede recibir los atributos de sesión que replican los demás. Un nodo unido también participa en el protocolo de pertenencia y puede enviar mensajes al grupo. El aviso de Apache no describe ejecución de código, no publica los mensajes que puede enviar un miembro atacante y no confirma que se haya comprometido ningún clúster.
Las condiciones son las de "¿Estoy afectado?": una versión afectada, un Channel con pskIdentity y pskKey, TLS 1.3 seleccionado y un atacante capaz de anunciar por multicast un nodo cuyo receptor sea accesible desde los miembros. Un clúster limitado a un segmento privado al que ningún atacante puede llegar solo queda expuesto si ese segmento se compromete primero.
¿Por qué funciona la corrección?
La corrección rechaza cualquier handshake de clúster que termine con un certificado de par, porque un handshake autenticado con la clave precompartida nunca lo incluye. La comprobación se ejecuta después del handshake y antes de escribir cualquier dato de la aplicación.
         applicationInput.flip();
         engine.beginHandshake();
         handshake();
+        verifyPskAuthentication();
+    }
+
+    private void verifyPskAuthentication() throws IOException {
+        Certificate[] peerCertificates;
+        try {
+            peerCertificates = engine.getSession().getPeerCertificates();
+        } catch (SSLPeerUnverifiedException e) {
+            // No peer certificate. Expected when the PSK was used.
+            return;
+        }
+        if (peerCertificates != null && peerCertificates.length > 0) {
+            try {
+                engine.closeOutbound();
+                engine.closeInbound();
+            } catch (IOException ignore) {
+                // Closing anyway
+            }
+            throw new SSLHandshakeException(sm.getString("tlsChannel.pskNotUsed"));
+        }
     }
getPeerCertificates() lanza SSLPeerUnverifiedException cuando la sesión no tiene certificado de par, que es el estado esperado en un handshake TLS 1.3 autenticado con PSK. Cuando hay un certificado, el transporte cierra ambas direcciones y lanza SSLHandshakeException con el mensaje "The TLS handshake completed with a peer certificate rather than the pre-shared key. The connection has been rejected."
La comprobación está en TlsChannel, que envuelve tanto el motor de cliente como el de servidor, así que ambos lados de una conexión de clúster la aplican. El mismo cambio se confirmó en las ramas 11.0, 10.1 y 9.0 como 2e6c85ba, 8dcddccc y 8dac862e. No añade verificación de certificados y no cambia el comportamiento de TLS 1.2.
¿Cómo compruebo si estuve comprometido?
No se publican indicadores de compromiso para esta CVE, y una unión correcta puede no dejar rastro en el nivel de registro predeterminado. Las comprobaciones siguientes buscan miembros de clúster inesperados y conexiones TLS que los miembros inician hacia direcciones de receptores fuera de la lista de pares esperados.
- Active el registro FINE para
org.apache.catalina.tribesen cada miembro y compare los eventos de alta y baja de miembros con la lista de hosts esperada. - Lea la pertenencia actual a través del MBean JMX
Channely compárela con los miembros esperados. - Revise los registros de flujo para detectar conexiones TLS iniciadas por miembros del clúster hacia direcciones y puertos de receptores fuera de la lista de pares esperados.
- Después de aplicar la corrección, busque
tlsChannel.pskNotUseden los registros. El mensaje registra un par con certificado rechazado, así que es evidencia de un intento, no de una unión correcta.
Un clúster que acepta un nodo atacante puede mostrarlo como un miembro normal, así que la ausencia de alertas no demuestra que no se produjera una unión. Trate un miembro inesperado como una pista y compruebe qué datos de sesión podía leer ese miembro.
Cronología
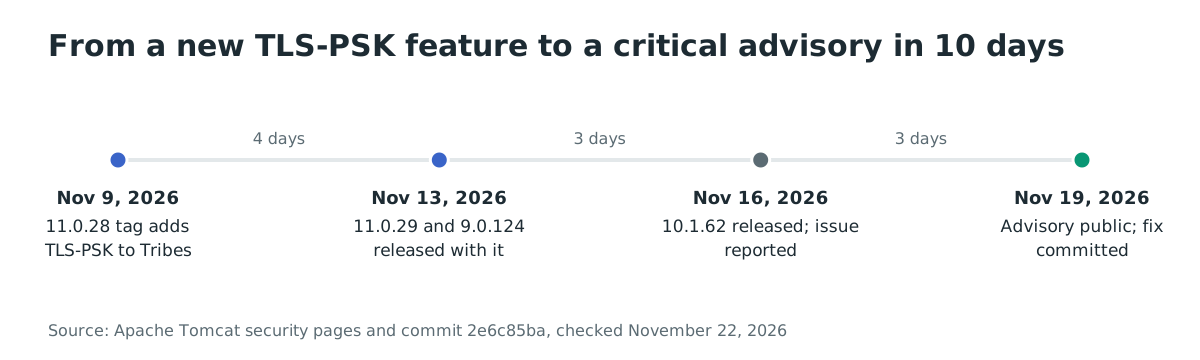
- 2026-11-09: la etiqueta 11.0.28 añade la compatibilidad con claves precompartidas TLS 1.2 y TLS 1.3 a Apache Tribes.
- 2026-11-13: se publican Tomcat 11.0.29 y 9.0.124 con la función.
- 2026-11-16: se publica Tomcat 10.1.62; el problema se notifica ese mismo día al equipo de seguridad de Tomcat.
- 2026-11-19: se publican el aviso y CVE-2026-133325, y los commits de corrección 2e6c85ba, 8dcddccc y 8dac862e se hacen públicos.
- 2026-11-22: las versiones corregidas 11.0.30, 10.1.63 y 9.0.125 siguen sin publicarse.
La función llegó a una versión el 2026-11-13 y el aviso público llegó seis días después, diez días después de la etiqueta 11.0.28.
Preguntas frecuentes
¿Afecta esto a una instalación predeterminada de Tomcat?
No. Una instalación predeterminada no tiene clúster ni Channel TLS-PSK. La falla requiere un clúster configurado cuyo Channel defina pskIdentity y pskKey y seleccione TLS 1.3.
¿TLS 1.2 con una clave precompartida es seguro frente a esta falla?
Sí, para esta CVE. La suite de cifrado PSK de TLS 1.2 que configura Tomcat exige la clave precompartida, y la corrección no cambia la ruta de TLS 1.2. Apache recomienda TLS 1.2 con la misma clave hasta que se publiquen las versiones corregidas.
¿Están disponibles las versiones corregidas?
No, no al 2026-11-22. Apache enumera 11.0.30, 10.1.63 y 9.0.125 como versiones corregidas, y las páginas de descarga siguen ofreciendo 11.0.29, 10.1.62 y 9.0.124 como las compilaciones más recientes.
¿Puede un nodo atacante ejecutar código en el clúster?
Apache declara como impacto la unión no autorizada al clúster y no describe ejecución de código. Ninguna fuente pública demuestra ejecución de código mediante un miembro atacante. La exposición confirmada es que el nodo se une al clúster, recibe los datos replicados y puede enviar mensajes de clúster.
¿Existe una prueba de concepto pública?
No se publica ninguna prueba de concepto funcional. El commit de la corrección incluye una prueba de regresión que demuestra el handshake con certificado, pero es una prueba del rechazo, no un exploit.
¿La corrige EncryptInterceptor?
No. Apache declaró obsoleto EncryptInterceptor en favor de TLS-PSK, y CVE-2026-95517 enumera fallas de integridad y confidencialidad que siguen sin corregirse. Use TLS 1.2 con la clave precompartida hasta la actualización.
Referencias
- Apache Software Foundation, "Apache Tomcat 11 vulnerabilities", https://tomcat.apache.org/security-11.html (comprobado el 2026-11-22)
- Apache Software Foundation, "Apache Tomcat 10 vulnerabilities", https://tomcat.apache.org/security-10.html (comprobado el 2026-11-22)
- Apache Software Foundation, "Apache Tomcat 9 vulnerabilities", https://tomcat.apache.org/security-9.html (comprobado el 2026-11-22)
- CVE Program, "CVE-2026-133325", https://www.cve.org/CVERecord?id=CVE-2026-133325 (comprobado el 2026-11-22)
- Apache Tomcat, "When using TLS-PSK with TLS 1.3 require peers to use PSK", commit 2e6c85ba, https://github.com/apache/tomcat/commit/2e6c85ba0937f3dc9877dadd433167fcd45f8dbc (comprobado el 2026-11-22)
- Apache Tomcat, "When using TLS-PSK with TLS 1.3 require peers to use PSK", commit 8dcddccc, https://github.com/apache/tomcat/commit/8dcddccc600c2cc315e649df2244bdc902e8801e (comprobado el 2026-11-22)
- Apache Tomcat, "When using TLS-PSK with TLS 1.3 require peers to use PSK", commit 8dac862e, https://github.com/apache/tomcat/commit/8dac862e720a9b2ce681ee160e87666aba796192 (comprobado el 2026-11-22)
- Apache Tomcat, "The Cluster Channel", https://tomcat.apache.org/tomcat-11.0-doc/config/cluster-channel.html (comprobado el 2026-11-22)
- Apache Tomcat, "The Cluster Membership object", https://tomcat.apache.org/tomcat-11.0-doc/config/cluster-membership.html (comprobado el 2026-11-22)
- Apache Tomcat, "The Cluster Receiver object", https://tomcat.apache.org/tomcat-11.0-doc/config/cluster-receiver.html (comprobado el 2026-11-22)
- Apache Tomcat, "Apache Tomcat 11.0.28 changelog", https://github.com/apache/tomcat/blob/11.0.28/webapps/docs/changelog.xml (comprobado el 2026-11-22)
- Cybersecurity and Infrastructure Security Agency, "Known Exploited Vulnerabilities Catalog", https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 2026-11-22)