Tomcat 集群认证绕过(CVE-2026-133325)
Tomcat 11.0.28-11.0.29、10.1.62 和 9.0.124 会接受忽略 PSK 的 TLS 1.3 对端;修复版本尚未发布,请使用 TLS 1.2。
TL;DR
- 使用预共享密钥的 TLS 1.3 Tomcat 成员会接受忽略所提供密钥并出示证书的恶意 TLS 服务器,因此未认证的节点可以加入集群。
- 11.0.28 至 11.0.29、10.1.62 或 9.0.124 上的集群会受到影响,条件是 Channel 设置了
pskIdentity和pskKey,并把pskProtocol留在默认的 TLS 1.3。 - Apache 将该漏洞评为 Critical,归类为 CWE-322。没有公布 CVSS 评分,没有可用的公开概念验证,截至 2026-11-22 该 CVE 不在 CISA KEV 中。
- 修复版本 11.0.30、10.1.63 和 9.0.125 尚未发布。请在每个 Channel 上设置
pskProtocol="TLSv1.2"并重启。参见“如何修复?”。
我受影响吗?
以下条件必须全部成立:
- 节点运行 Apache Tomcat 11.0.28 或 11.0.29、10.1.62,或 9.0.124。
- 配置了
<Cluster>元素,并且其<Channel>同时设置了pskIdentity和pskKey。 - Channel 的
pskProtocol为TLSv1.3,或者该属性缺失,此时默认选择 TLS 1.3。 - 攻击者可以在成员发现组播所用的网段运行节点,且集群成员能够向该节点通告的接收端口发起 TLS 连接。
Tomcat 在 11.0.28 标签中为 Apache Tribes 增加了 TLS 预共享密钥支持,并在 11.0.29、10.1.62 和 9.0.124 中发布。设置 pskProtocol="TLSv1.2" 的集群不受此 CVE 影响,因为 TLS 1.2 的 PSK 密码套件要求使用预共享密钥。不使用 TLS 的集群不在此 CVE 范围内,但它以明文发送集群流量,存在自身的暴露。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| 11.0.x | 11.0.28、11.0.29 | 11.0.30(尚未发布) |
| 10.1.x | 10.1.62 | 10.1.63(尚未发布) |
| 9.0.x | 9.0.124 | 9.0.125(尚未发布) |
| 8.5.x 及更早版本 | 不受影响,不具备 TLS-PSK 功能 | 不适用 |
检查运行版本和集群配置:
# Tomcat version of the running installation
"$CATALINA_HOME/bin/version.sh" | grep "Server version"

# Cluster TLS-PSK settings in the active configuration
grep -nE 'pskIdentity|pskKey|pskProtocol|secure=' "$CATALINA_BASE/conf/server.xml"

# Docker: the version and configuration inside the running container
docker exec <container> /usr/local/tomcat/bin/version.sh | grep "Server version"
docker exec <container> grep -nE 'pskIdentity|pskKey|pskProtocol|secure=' /usr/local/tomcat/conf/server.xml
pskProtocol 为 TLSv1.3 的行会受到影响。如果 pskIdentity 和 pskKey 存在而该属性缺失,默认值为 TLS 1.3,集群会受到影响。带有 pskProtocol="TLSv1.2" 的行会消除此处描述的暴露。
如何修复?
修复版本尚未发布,因此当前的修复方法是把每个集群成员切换到使用相同预共享密钥的 TLS 1.2。Apache 将 11.0.30、10.1.63 和 9.0.125 列为修复版本,并建议在它们发布之前使用 TLS 1.2。
- 在每个集群成员上打开
conf/server.xml,找到每个设置了pskIdentity和pskKey的<Channel>。 - 在该 Channel 上添加
pskProtocol="TLSv1.2"。保持pskIdentity、pskKey和pskDigest不变。 - 重启所有成员,而不只是一个成员,确保没有成员仍在提供 TLS 1.3。
- 确认正在运行的进程读取的配置中包含该属性,并确认集群仍能形成并复制会话。
- 11.0.30、10.1.63 或 9.0.125 发布后,替换发行包或升级受管理的依赖。Spring Boot 构建的属性是
tomcat.version。如果希望恢复 TLS 1.3,请在升级后移除 TLS 1.2 的固定设置。
将双向集群传输限制在获准的对端之间,并限制对成员发现组播组(默认 228.0.0.4、端口 45564)的访问。网络访问控制是有用的额外控制,但不能替代 TLS 1.2 设置或升级。
不要改回 EncryptInterceptor。Apache 已将其弃用并推荐使用 TLS-PSK,其自身的公告 CVE-2026-95517 列出了尚未修复的完整性和机密性缺陷。
根本原因是什么?
Tribes 是 Tomcat 的集群通信库,它仅使用预共享密钥认证对端,而 TLS 1.3 允许对端拒绝该密钥并改用证书认证。Tomcat 没有为集群传输配置证书信任,因此证书会被接受,对端被当作集群成员。
TLS-PSK 支持在集群的 Channel 上配置。文档将 pskIdentity 和 pskKey 描述为启用 TLS 的一组属性,pskProtocol 默认是 TLSv1.3,pskDigest 用于 TLS 1.3。传输由 java/org/apache/catalina/tribes/transport/nio/TlsChannel.java 中的 org.apache.catalina.tribes.transport.nio.TlsChannel 实现。11.0.29 中的构造函数(第 44 至 56 行)启动握手,并在引擎报告握手完成后立即返回:
TlsChannel(Socket socket, SSLEngine engine) throws IOException {
    this.socket = socket;
    input = socket.getInputStream();
    output = socket.getOutputStream();
    this.engine = engine;
    // ...
    engine.beginHandshake();
    handshake();
}
handshake() 之后没有任何代码检查对端是如何认证的。在 TLS 1.2 的 PSK 密码套件中,密钥是必需的。在 TLS 1.3 中,成员作为客户端把 PSK 作为可选项提供;恶意服务器可以忽略它并完成基于证书的握手。Tomcat 没有为此传输配置证书验证,因此成员会接受服务器证书,连接开始承载集群消息。
修复提交用一段话描述了同样的缺口。Tribes 仅通过预共享密钥认证对端,而 TLS 1.3 允许对端忽略它。证书验证没有配置,而 PSK 握手从不包含对端证书。补丁正是利用最后这一性质。
如何被利用?
攻击者通过成员发现组播通告恶意节点,使合法成员向其发起 TLS 连接。恶意 TLS 1.3 服务器忽略所提供的预共享密钥并出示自己的证书,存在漏洞的成员会在不验证的情况下接受它。没有公开的漏洞利用代码演示完整加入过程,Apache 也没有公布请求序列。
- 恶意节点通过集群成员发现组播组通告自己的接收地址和端口,使成员向其发起 TLS 连接。
- 合法成员作为 TLS 客户端提供预共享密钥。恶意 TLS 1.3 服务器忽略它并出示自己的证书。
- 成员上的
TlsChannel完成握手,既不要求 PSK 认证,也不验证恶意服务器的证书。 - 该连接被当作对端连接,恶意节点参与集群通信。
- 恶意节点可以接收复制的集群流量,并发送其他成员会处理的消息。
修复中新增的回归测试重现了关键步骤。它运行一个不了解 PSK 的 TLS 1.3 服务器,因此会出示证书,然后检查使用 Tomcat 传输的客户端拒绝发送数据。测试注释指出,TLS 1.3 服务器可以自由忽略所提供的 PSK 并使用证书认证。
攻击如何展开?
恶意节点通过成员发现组播通告自己,促使合法成员作为 TLS 客户端连接。恶意 TLS 1.3 服务器忽略所提供的预共享密钥并出示证书。成员既不要求 PSK 认证,也不验证服务器证书,因此接受该连接。
攻击者能做什么?
攻击节点可以在没有预共享密钥的情况下加入 Tomcat 集群,接收成员复制的流量,并发送其他成员会处理的集群消息。Apache 将影响描述为未认证节点加入集群。
集群承载会话复制,因此成员可以接收其他成员复制的会话属性。加入的节点还参与成员关系协议,并可以向组发送消息。Apache 的公告没有描述代码执行,没有公布攻击成员可以发送的消息,也没有确认任何集群已被入侵。
条件是“我受影响吗?”中列出的那些:受影响的版本、设置了 pskIdentity 和 pskKey 的 Channel、选择了 TLS 1.3,以及攻击者能够通过成员发现组播通告恶意节点且成员能访问该节点的接收地址。限制在攻击者无法访问的私有网段内的集群,只有在网段先被入侵时才会暴露。
为什么修复有效?
修复会拒绝任何以对端证书结束的集群握手,因为使用预共享密钥认证的握手从不包含证书。检查在握手之后、写入任何应用数据之前执行。
         applicationInput.flip();
         engine.beginHandshake();
         handshake();
+        verifyPskAuthentication();
+    }
+
+    private void verifyPskAuthentication() throws IOException {
+        Certificate[] peerCertificates;
+        try {
+            peerCertificates = engine.getSession().getPeerCertificates();
+        } catch (SSLPeerUnverifiedException e) {
+            // No peer certificate. Expected when the PSK was used.
+            return;
+        }
+        if (peerCertificates != null && peerCertificates.length > 0) {
+            try {
+                engine.closeOutbound();
+                engine.closeInbound();
+            } catch (IOException ignore) {
+                // Closing anyway
+            }
+            throw new SSLHandshakeException(sm.getString("tlsChannel.pskNotUsed"));
+        }
     }
当会话没有对端证书时,getPeerCertificates() 抛出 SSLPeerUnverifiedException,这是使用 PSK 认证的 TLS 1.3 握手的预期状态。当存在证书时,传输层关闭两个方向并抛出 SSLHandshakeException,消息为“The TLS handshake completed with a peer certificate rather than the pre-shared key. The connection has been rejected.”。
该检查位于 TlsChannel 中,它同时封装客户端和服务端引擎,因此集群连接的两端都会应用。相同的更改以 2e6c85ba、8dcddccc 和 8dac862e 提交到 11.0、10.1 和 9.0 分支。它没有增加证书验证,也没有改变 TLS 1.2 的行为。
如何检查是否已遭入侵?
此 CVE 没有公布入侵指标,成功加入在默认日志级别下可能不留痕迹。以下检查用于寻找意外的集群成员,以及集群成员向预期对端列表之外的接收地址发起的 TLS 连接。
- 在每个成员上为
org.apache.catalina.tribes启用 FINE 日志,并将成员加入和移除事件与预期主机列表进行比对。 - 通过 JMX 的
ChannelMBean 读取当前成员关系,并与预期成员比对。 - 检查流日志中集群成员向预期对端列表之外的接收地址和端口发起的 TLS 连接。
- 应用修复后,在日志中搜索
tlsChannel.pskNotUsed。该消息记录被拒绝的基于证书的对端,因此是尝试的证据,而不是成功加入的证据。
接受攻击节点的集群可能把它显示为普通成员,因此没有告警并不能证明没有发生加入。把意外成员当作线索,并检查该成员能够读取哪些会话数据。
时间线
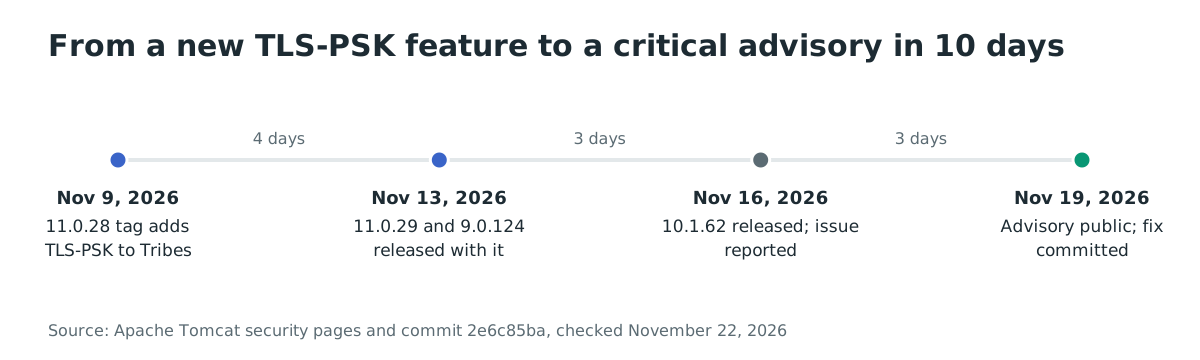
- 2026-11-09:11.0.28 标签为 Apache Tribes 增加 TLS 1.2 和 TLS 1.3 预共享密钥支持。
- 2026-11-13:Tomcat 11.0.29 和 9.0.124 随该功能发布。
- 2026-11-16:Tomcat 10.1.62 发布;同一天该问题被报告给 Tomcat 安全团队。
- 2026-11-19:公告和 CVE-2026-133325 发布,修复提交 2e6c85ba、8dcddccc 和 8dac862e 公开。
- 2026-11-22:修复版本 11.0.30、10.1.63 和 9.0.125 仍未发布。
该功能于 2026-11-13 发布,公开公告在六天后发布,距 11.0.28 标签十天。
常见问题
默认的 Tomcat 安装会受到影响吗?
不会。默认安装没有集群,也没有 TLS-PSK 的 Channel。该漏洞需要已配置的集群,其 Channel 设置了 pskIdentity 和 pskKey 并选择 TLS 1.3。
使用预共享密钥的 TLS 1.2 是否不受此漏洞影响?
是,对此 CVE 而言不受影响。Tomcat 配置的 TLS 1.2 PSK 密码套件要求预共享密钥,修复没有改变 TLS 1.2 路径。Apache 建议在修复版本发布前使用相同密钥的 TLS 1.2。
修复版本可用吗?
不可用,截至 2026-11-22 仍不可用。Apache 将 11.0.30、10.1.63 和 9.0.125 列为修复版本,而下载页面仍提供 11.0.29、10.1.62 和 9.0.124 作为最新构建。
攻击节点能在集群上执行代码吗?
Apache 将影响描述为未认证节点加入集群,没有描述代码执行。没有公开来源演示通过攻击成员执行代码。已确认的暴露是节点加入集群、接收复制数据并发送集群消息。
有公开的概念验证吗?
没有可用的公开概念验证。修复提交包含一个演示基于证书握手的回归测试,但它是拒绝行为的测试,不是漏洞利用。
EncryptInterceptor 能修复这个问题吗?
不能。Apache 已弃用 EncryptInterceptor 并推荐 TLS-PSK,CVE-2026-95517 列出了尚未修复的完整性和机密性缺陷。请在升级前使用预共享密钥和 TLS 1.2。
参考文献
- Apache Software Foundation,“Apache Tomcat 11 vulnerabilities”,https://tomcat.apache.org/security-11.html(2026-11-22 检查)
- Apache Software Foundation,“Apache Tomcat 10 vulnerabilities”,https://tomcat.apache.org/security-10.html(2026-11-22 检查)
- Apache Software Foundation,“Apache Tomcat 9 vulnerabilities”,https://tomcat.apache.org/security-9.html(2026-11-22 检查)
- CVE Program,“CVE-2026-133325”,https://www.cve.org/CVERecord?id=CVE-2026-133325(2026-11-22 检查)
- Apache Tomcat,“When using TLS-PSK with TLS 1.3 require peers to use PSK”,commit 2e6c85ba,https://github.com/apache/tomcat/commit/2e6c85ba0937f3dc9877dadd433167fcd45f8dbc(2026-11-22 检查)
- Apache Tomcat,“When using TLS-PSK with TLS 1.3 require peers to use PSK”,commit 8dcddccc,https://github.com/apache/tomcat/commit/8dcddccc600c2cc315e649df2244bdc902e8801e(2026-11-22 检查)
- Apache Tomcat,“When using TLS-PSK with TLS 1.3 require peers to use PSK”,commit 8dac862e,https://github.com/apache/tomcat/commit/8dac862e720a9b2ce681ee160e87666aba796192(2026-11-22 检查)
- Apache Tomcat,“The Cluster Channel”,https://tomcat.apache.org/tomcat-11.0-doc/config/cluster-channel.html(2026-11-22 检查)
- Apache Tomcat,“The Cluster Membership object”,https://tomcat.apache.org/tomcat-11.0-doc/config/cluster-membership.html(2026-11-22 检查)
- Apache Tomcat,“The Cluster Receiver object”,https://tomcat.apache.org/tomcat-11.0-doc/config/cluster-receiver.html(2026-11-22 检查)
- Apache Tomcat,“Apache Tomcat 11.0.28 changelog”,https://github.com/apache/tomcat/blob/11.0.28/webapps/docs/changelog.xml(2026-11-22 检查)
- Cybersecurity and Infrastructure Security Agency,“Known Exploited Vulnerabilities Catalog”,https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026-11-22 检查)