
検索の刷新、新しい検出機能、実際に悪用されているCVEなど
最新のリリースでは、刷新された検索UI、新しい検出機能、アタックサーフェスとインベントリのパフォーマンスの改善など、多くの機能を導入しました。
検索 🎨
- 検索の刷新:検索のキーワードを覚えておく手間なく、スムーズに検索できるよう、検索UIを作り直しました。
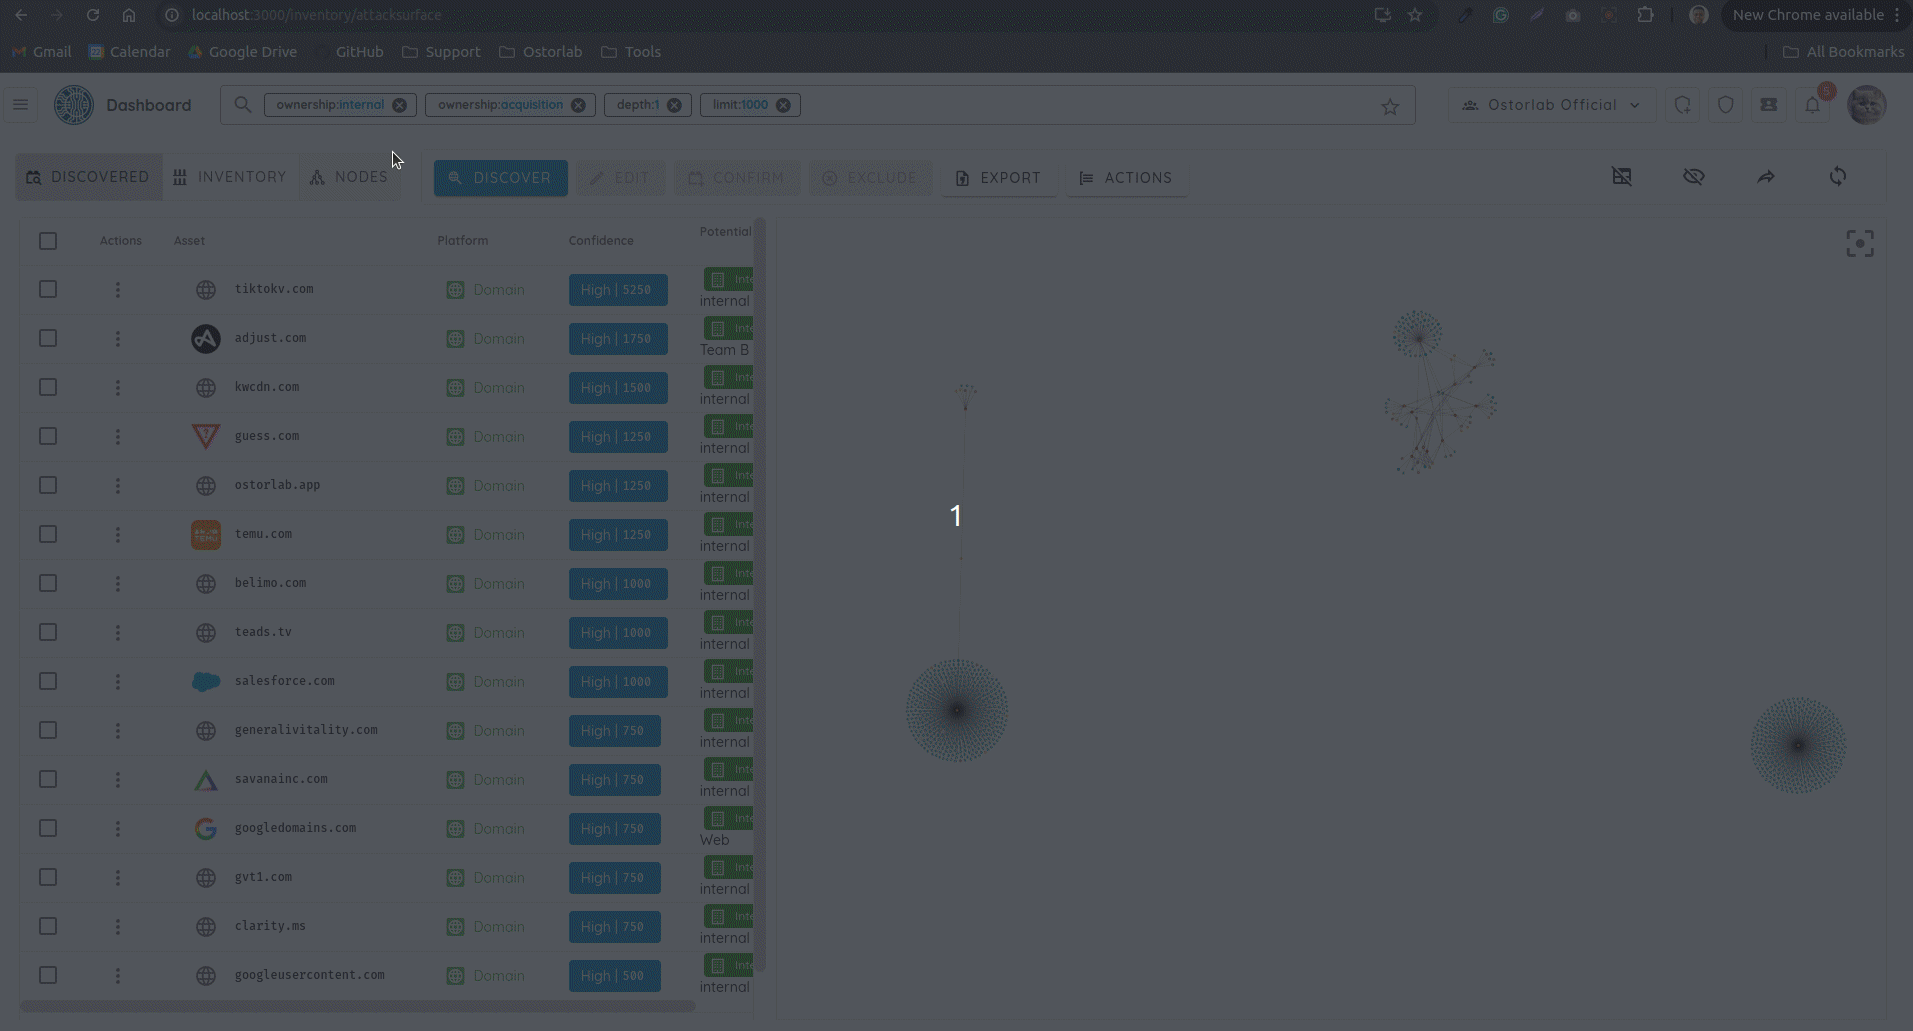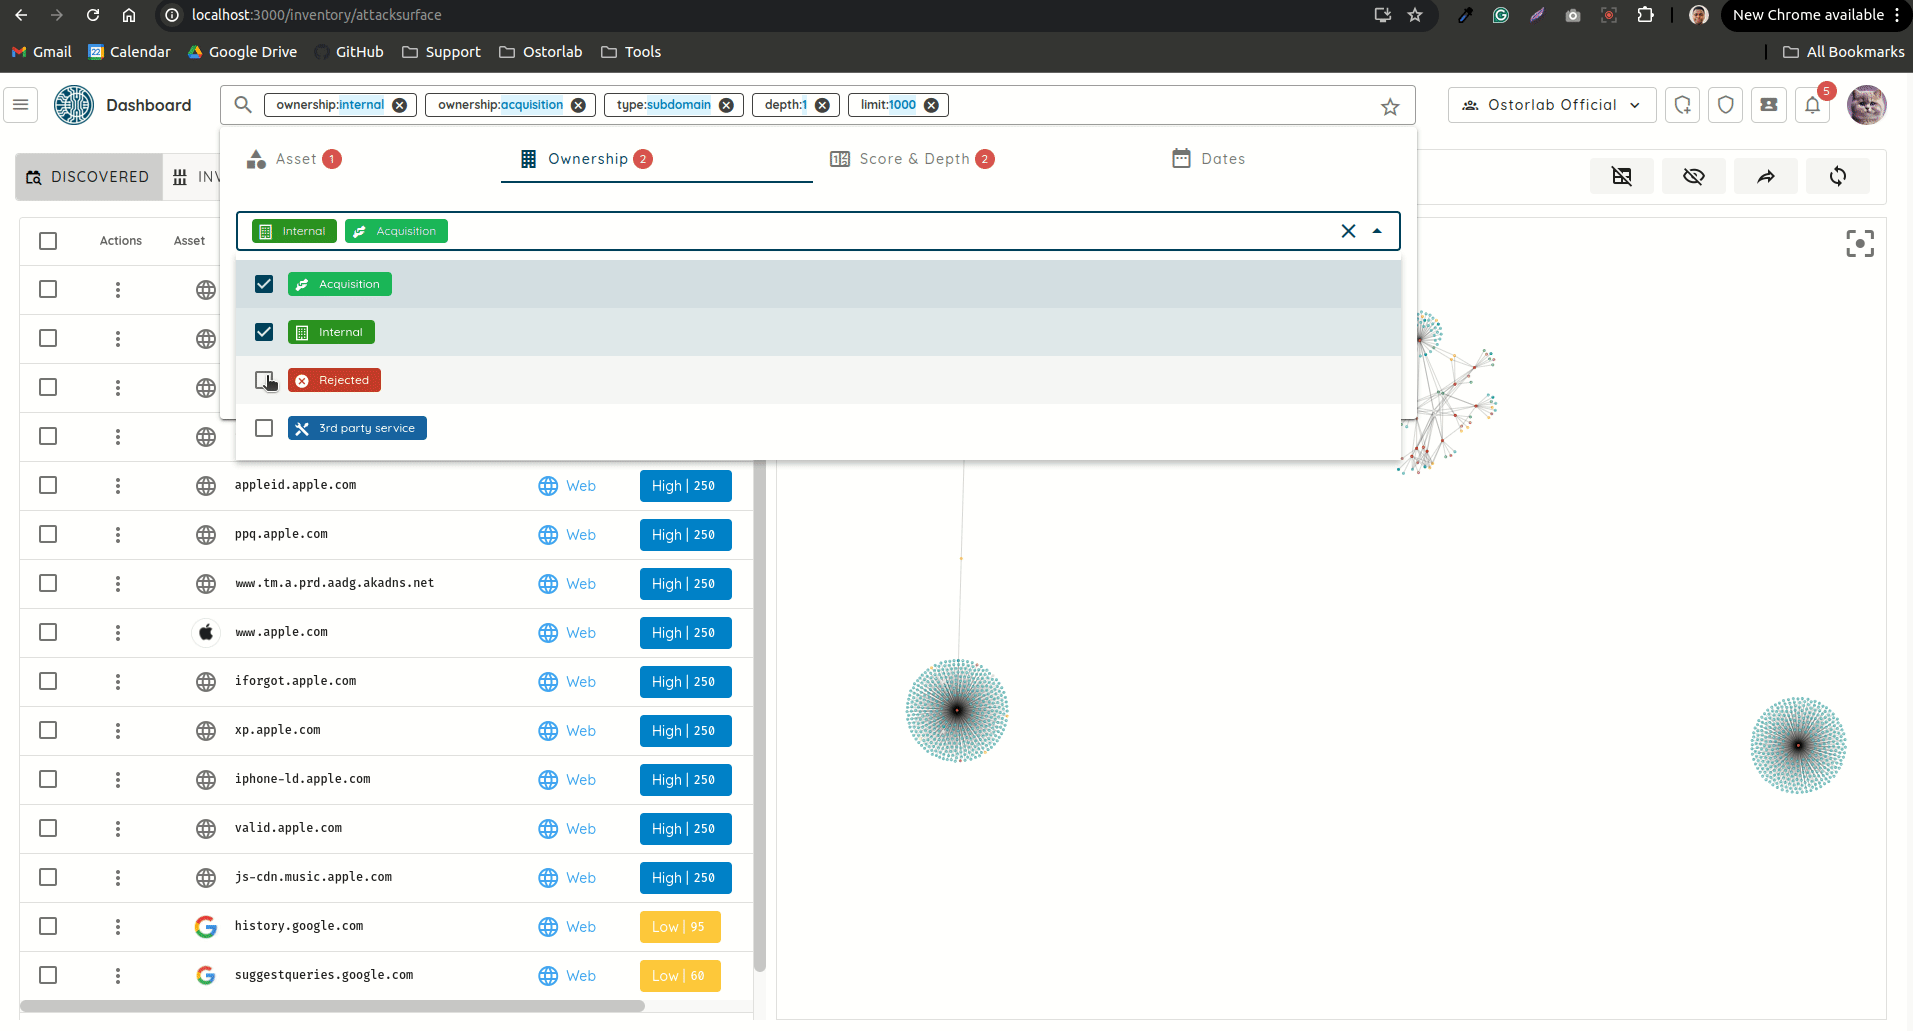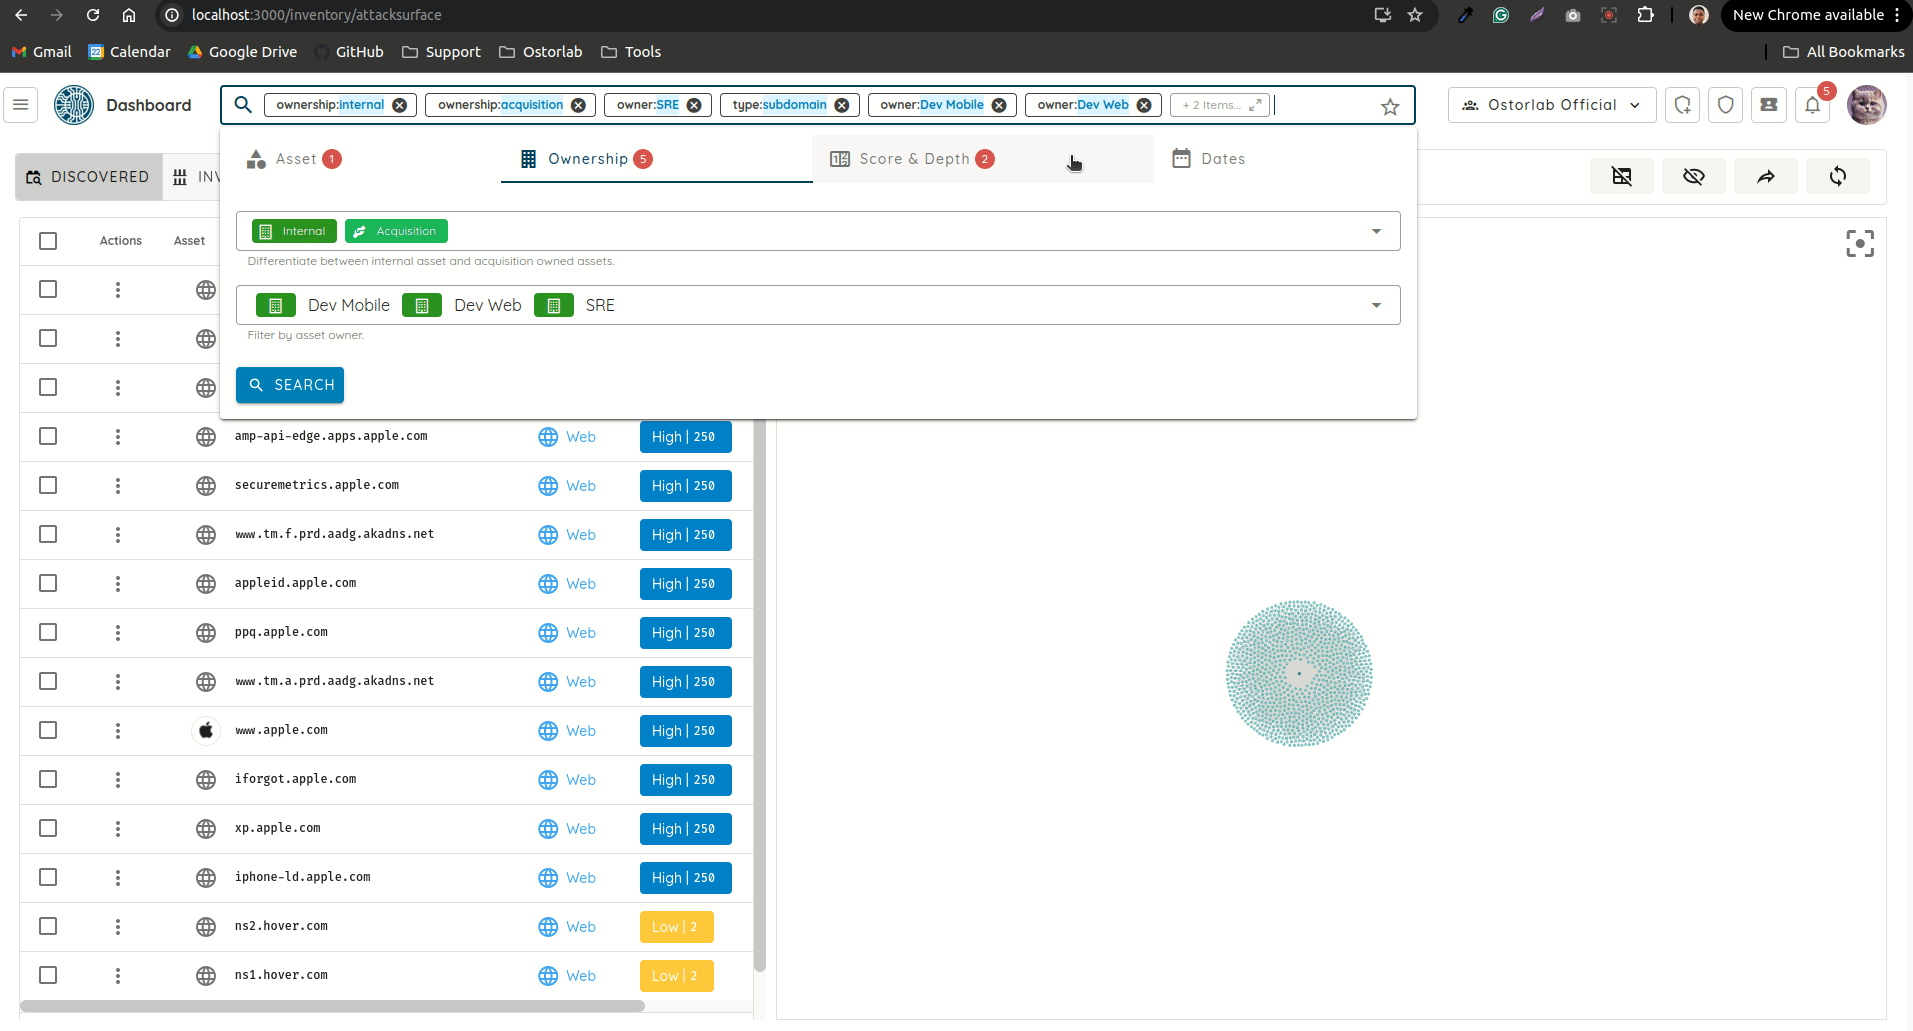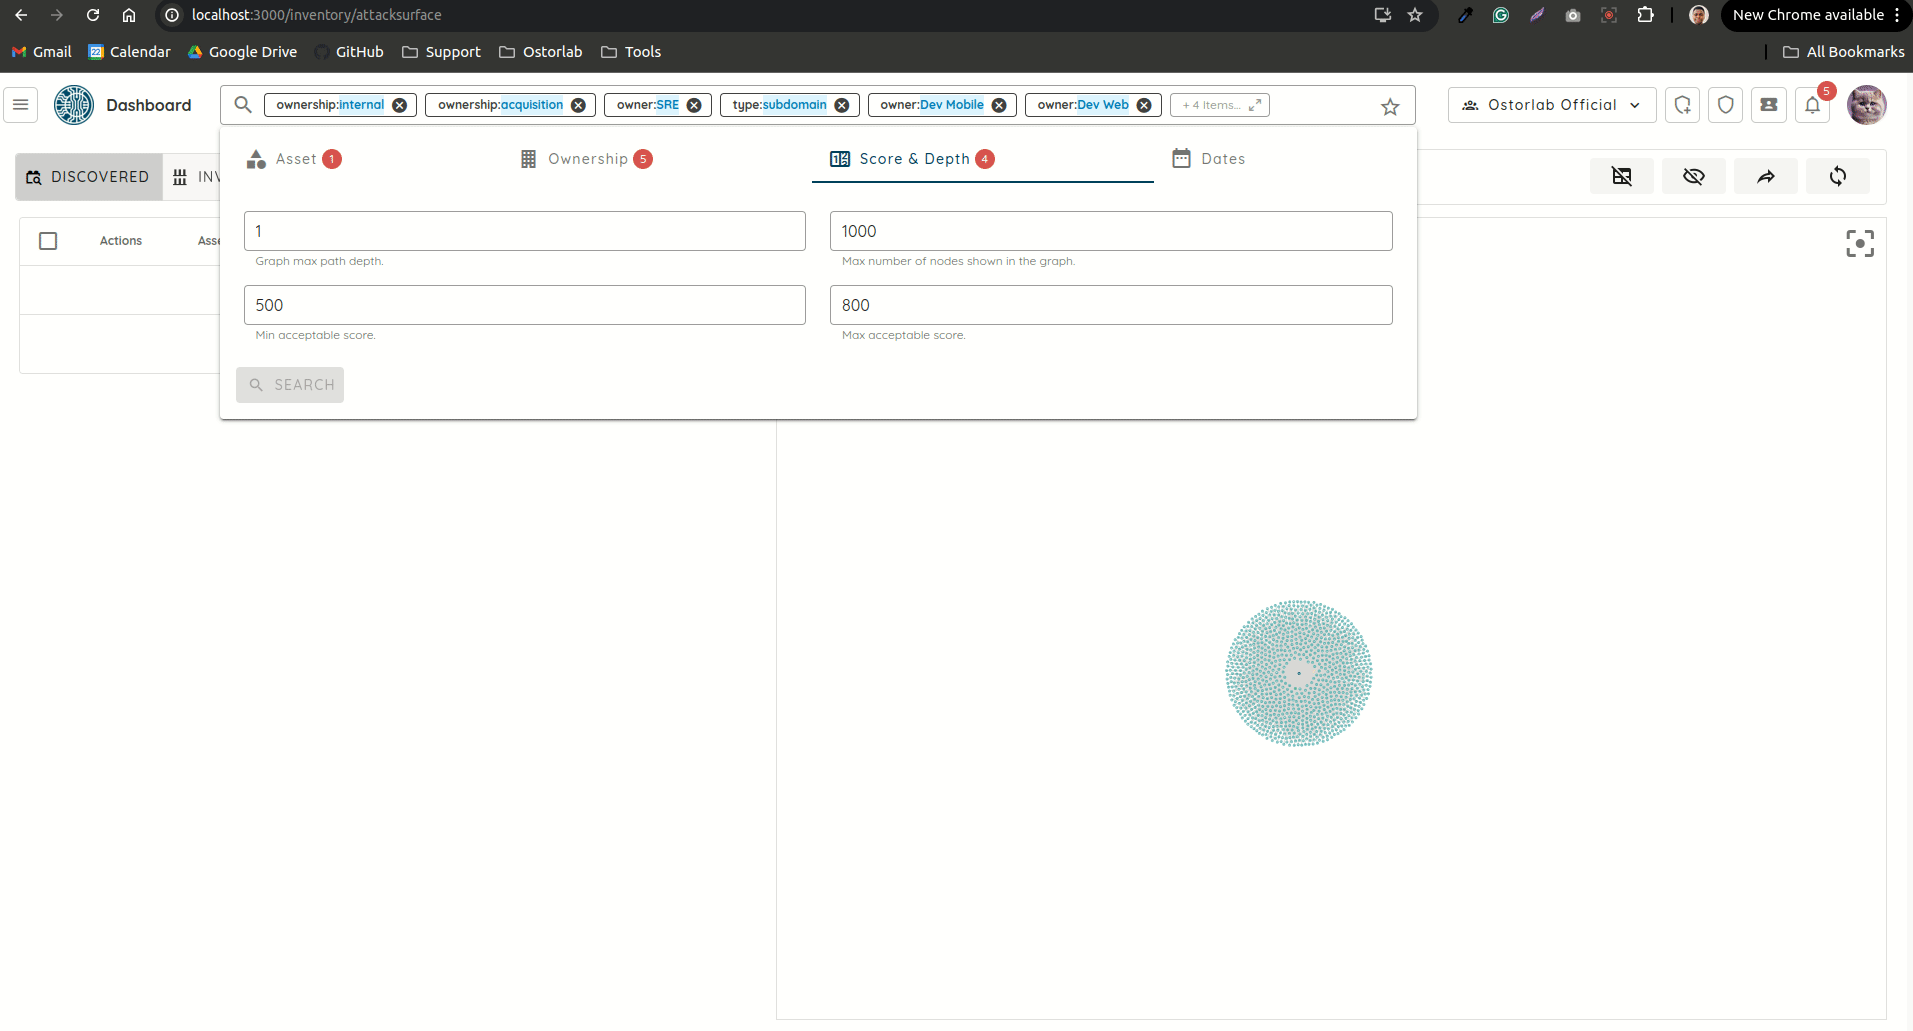
新しい検索UI - Ticket Groupingを使っている場合でも検索フィルターを適用できるようにしました。
- 保存したルールが組織のすべてのユーザーに表示される問題を修正しました。保存したルールは、保存したユーザーにのみ表示されるようになりました。
修復
- Jiraプロジェクトのスコープで利用できる任意の課題タイプを選択できるように
インベントリとアタックサーフェス 🎯
- 正規表現(RegEx)によるアセットの検索:正規表現を使った高度な検索パターンをサポートしました。
- Threat Centerで影響を受けるアセットの読み込みが遅い問題を修正しました。
- ポテンシャルノードのエクスポート時に、アセットをアセットの所有者のものに限定できるようにしました。
- 複数のフィンガープリントを使った検索でのバグを修正しました。
検出 🔍
新しい脆弱性
- Bleichenbacherの脆弱性:SSL/TLS接続における、Bleichenbacher攻撃(PKCS#1 v1.5パディングオラクル)にさらされる可能性の検出を追加しました。Bleichenbacher攻撃では、攻撃者がRSAで暗号化された通信の弱点を悪用し、セッション鍵などの機密データを復号できる可能性があります。
- 脆弱な暗号スイート:サーバーがSSL/TLS接続で脆弱な暗号スイートをサポートしているかどうかを特定する検出を追加しました。
- Raccoon Attackの実装:SSL証明書におけるRaccoon Attackの脆弱性の検出を追加しました。
- ALPACA攻撃:SSL/TLS証明書におけるALPACA(Application Layer Protocol Confusion)攻撃の脆弱性の検出を追加しました。
- バックドアが仕込まれた暗号アルゴリズム:SSL証明書における、バックドアが仕込まれた暗号アルゴリズム、具体的にはRC4とDual_EC_DRBGの検出です。
- Lucky Thirteen:Lucky Thirteen攻撃は、TLS(Transport Layer Security)プロトコル、具体的には暗号化されたメッセージのパディングの処理を標的とします。この攻撃は、AESなどのブロック暗号を使う一部のTLS実装の脆弱性を悪用します。
- SSL/TLSプロトコル:セキュリティ上の脆弱性があることが知られているSSLv3、TLSv1、TLSv1.1など、古く脆弱な可能性のあるSSL/TLSプロトコルを特定する検出を追加しました。
- SSL証明書:このチェックは、証明書の属性を解析し、最新のベストプラクティスへの準拠を確認することで、SSL/TLS証明書のセキュリティと有効性を評価します。また、検証の対象としてドメイン名とIPアドレスの両方をサポートしています。
- SSL/TLS接続におけるForward Secrecy:セッション鍵の保護に不可欠なForward Secrecy(FS)をサーバーがサポートしていないかどうかを確認します。
CVEとフィンガープリント
- Jetpackのバージョンに基づく検出を追加:実際に悪用されている脆弱なJetpackプラグインの検出を導入しました。
- CVE-2024-9634:WordPress向けのGiveWP – Donation Plugin and Fundraising Platformプラグインは、
3.16.3までのバージョンでPHPオブジェクトインジェクションに対して脆弱であり、その検出です。 - CVE-2024-9487:GitHub Enterprise Serverにおける暗号署名の検証の欠陥の検出です。この欠陥によりSAML SSO認証をバイパスでき、ユーザーへの不正アクセスにつながっていました。
- CVE-2024-23113:
FortiOS、FortiProxy、FortiPAM、FortiSwitchManageなど、さまざまなFortinet製品に影響するクリティカルな書式文字列の脆弱性の検出です。 - CVE-2024-47374:WordPress向けのLiteSpeed Cacheプラグインは、
6.5.0.2以前のすべてのバージョンで蓄積型クロスサイトスクリプティング(XSS)の脆弱性を抱えています。 - CVE-2024-28987:SolarWinds Web Help Desk(WHD)ソフトウェアには、ハードコードされた認証情報の脆弱性があり、認証されていないリモートのユーザーが内部機能にアクセスしてデータを変更できます。
- CVE-2024-9463:Palo Alto Networks ExpeditionのOSコマンドインジェクションの脆弱性により、認証されていない攻撃者がExpeditionで任意のOSコマンドをrootとして実行でき、PAN-OSファイアウォールのユーザー名、平文のパスワード、デバイスの設定、デバイスのAPIキーが漏えいします。
認可バイパス 🔐
- 誤検知を解消するための4xxバイパス検出の修正:検出の精度を高め、4xxバイパスのシナリオにおける誤検知(フォールスポジティブ)を減らしました。