
Renovación del escáner SSL y mejor cobertura de llamadas de UI gracias a instrucciones definidas por el usuario
Esta versión incorpora mejoras importantes en nuestro motor de exploración de la interfaz con IA, que ofrece un escaneo dinámico más inteligente y adaptable en aplicaciones modernas. Hemos renovado nuestro escáner SSL para detectar más de 15 vulnerabilidades críticas de SSL/TLS con mayor precisión y hemos reconstruido el motor de análisis de taint para una detección de vulnerabilidades más profunda y fiable. La versión también amplía la cobertura de la detección de secretos, de las configuraciones incorrectas en dispositivos móviles y de los CVE más recientes. En conjunto, se ha perfeccionado el rendimiento de la plataforma para lograr mayor velocidad, estabilidad y precisión.
🔒 Mejoras de seguridad SSL/TLS
Renovación completa del escáner SSL
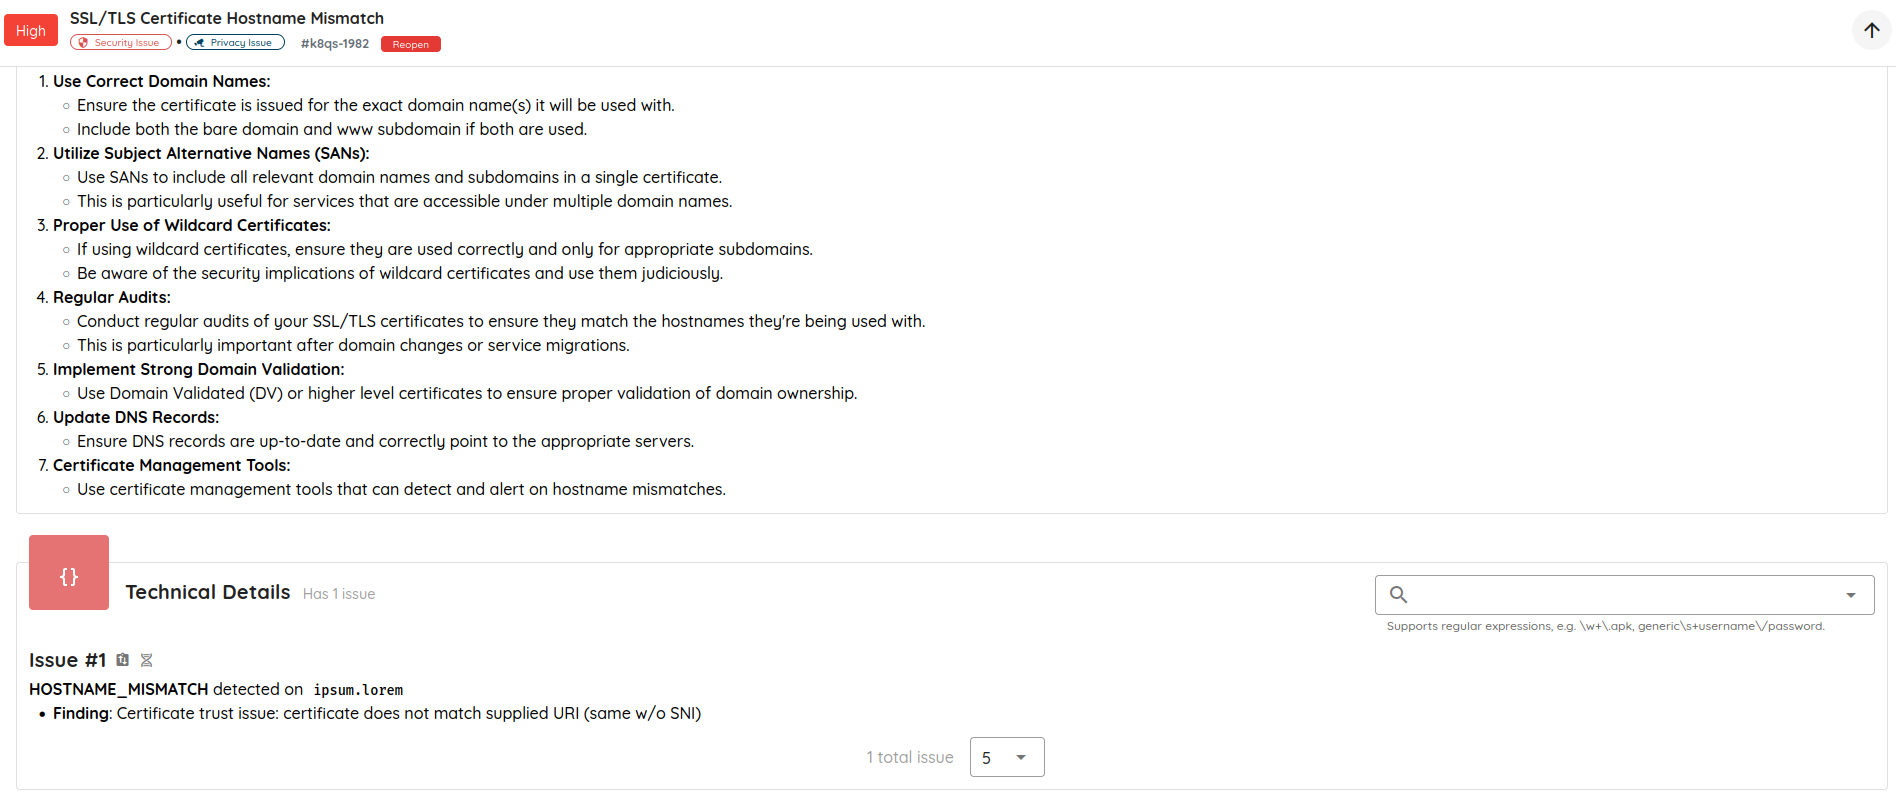
Reconstruimos nuestro escáner SSL desde cero para minimizar los falsos positivos y mejorar la precisión de la detección. El nuevo escáner identifica una amplia variedad de vulnerabilidades críticas de SSL/TLS, entre ellas:
-
SSL Bleichenbacher Attack
-
TLS Fallback SCSV Not Supported
-
TLS Heartbleed (afecta a más de 500,000 servidores en todo el mundo)
-
Weak Cipher Suites
-
SSL POODLE Attack
-
TLS CCS Injection
-
TLS Ticketbleed
-
TLS CRIME Attack
-
TLS FREAK Attack
-
TLS Logjam (Common Primes & Full Attack)
-
TLS DROWN Attack (severidad crítica)
-
Hostname Mismatch
-
Insecure Forward Secrecy
-
Weak Keys (Size & Signature Algorithm)
🧬 Cobertura de llamadas de UI (escaneo dinámico)
El Monkey Tester se ha mejorado para admitir entradas basadas en instrucciones (prompts) además de las reglas tradicionales de automatización de la interfaz. Como usuario, ahora puede escribir texto para probar casos de uso específicos de la aplicación. Por ejemplo, «Navega al menú Transfer y añade una cuenta con las credenciales personalizadas proporcionadas».
Esta funcionalidad permite:
-
Una mejor adaptación a flujos de autenticación complejos
-
Un control más preciso de la exploración de las funcionalidades de la aplicación
-
Mejores resultados en los escaneos dinámicos de aplicaciones móviles y web
📱 Análisis de seguridad de iOS y Android
Análisis mejorado de la protección de datos (iOS)
Se añadieron reglas para detectar clases de protección de archivos configuradas de forma incorrecta mediante el análisis del valor del atributo com.apple.developer.default-data-protection en los entitlements de la aplicación IPA. Una configuración incorrecta de este atributo puede debilitar la protección de datos en los dispositivos iOS y exponer datos sensibles del usuario a accesos no autorizados o a su vulneración.
Mejoras del escáner dinámico (iOS y Android)
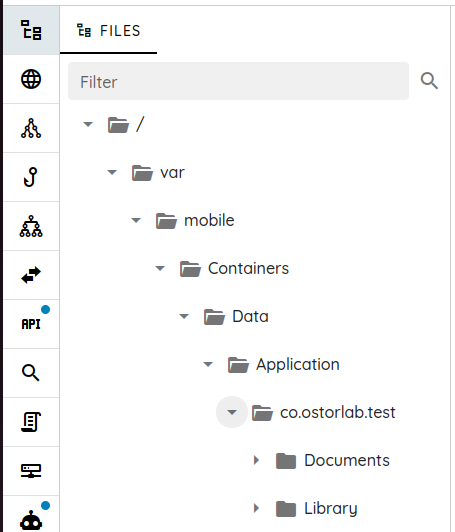
Obtenga los archivos de datos de la aplicación móvil directamente del dispositivo y escanéelos. Esta funcionalidad permite escanear las bases de datos, las preferencias compartidas y los archivos plist, y comprobar el cifrado de los datos almacenados y la ausencia de información sensible en el dispositivo.
Nuevas detecciones de vulnerabilidades de iOS
Se añadieron detecciones de configuraciones incorrectas clave en dispositivos móviles, entre ellas:
- Configuraciones incorrectas del uso compartido de archivos
- Vulnerabilidades de edición de documentos
- Uso excesivo de permisos sensibles (seguimiento mediante acceso al IDFA)
- Falta de declaraciones de cifrado robusto
⚡ Mejoras de rendimiento e IDE
Rendimiento del IDE notablemente mejorado
Se implementaron amplias optimizaciones de rendimiento en nuestro IDE de análisis, que le permiten cargar de forma eficiente cientos de miles de artefactos recopilados de la aplicación, junto con los registros y los datos revertidos de la aplicación, lo que se traduce en una capacidad de respuesta mucho mayor sin sacrificar una visibilidad completa.
🧠 Detección de secretos con IA
Cobertura de secretos ampliada
-
Detección más amplia: se añadieron nuevas reglas para identificar credenciales sensibles, como tokens de Salesforce, claves de API de Filestack y credenciales de SmartyStreets, lo que ayuda a descubrir secretos no detectados hasta ahora en su código y en sus configuraciones.
-
Mayor precisión: se implementaron técnicas avanzadas de validación de secretos para reducir drásticamente las alertas de falsos positivos, minimizando la fatiga de alertas y permitiendo que los equipos de seguridad se centren en los riesgos reales.
🛡️ Novedades de Threat Center
Nuevas detecciones de CVE
Hemos añadido detecciones de varios CVE de 2025 de alto impacto, entre ellos:
-
CVE-2025-48827: acceso no autenticado a la API en vBulletin con PHP 8.1+ - afecta a más de 50,000 instalaciones
-
CVE-2025-4322: apropiación de cuentas en el tema de WordPress Motors - más de 100,000 sitios activos
-
CVE-2025-32756: RCE en productos de Fortinet mediante un desbordamiento HTTP
-
CVE-2025-23016: desbordamiento de heap en astCGI fcgi2 (2.x a 2.4.4)
Fingerprinting de Cisco ISE
Se introdujo un nuevo módulo de fingerprinting para detectar Cisco Identity Services Engine (ISE) durante los escaneos de reconocimiento.
🔍 Mejoras del análisis de privacidad
Elusión avanzada de la detección de bots
Se mejoró la lógica del rastreador para imitar las interacciones humanas, lo que permite recopilar con éxito políticas de privacidad protegidas por defensas contra bots.
Análisis de políticas de privacidad en varios formatos
Se ampliaron las capacidades de análisis de documentos para incluir PDF y otros formatos, lo que mejora la cobertura en las auditorías de cumplimiento en materia de privacidad.
⚙️ Optimización del análisis de taint
- Escaneo más rápido de bases de código grandes - Optimizado para aplicaciones de escala empresarial
- Compatibilidad con interfaces JavaScript - Cobertura completa para aplicaciones móviles híbridas
- Reglas de detección refinadas - Menos ruido sin perder la detección de vulnerabilidades críticas
🧰 Estabilidad de la API y de la plataforma
Correcciones en el backend
Se resolvieron varios problemas del backend que afectaban anteriormente a la disponibilidad de la API y a la coherencia de los flujos de trabajo. Estas correcciones mejoran la estabilidad de las integraciones, reducen las interrupciones de los escaneos y mejoran la capacidad de respuesta general de la plataforma.
📚 Mejoras de la documentación
Escaneo web y compatibilidad con User-Agent personalizado
Se actualizó la documentación para describir cómo ejecutar escaneos web autenticados con user agents personalizados, incluidos:
-
Uso del nuevo tipo de credencial admitido:
HTTP Header -
Sintaxis correcta para incorporar vídeos instructivos
-
Uso de un user-agent personalizado:
Authenticated Scan Tutorial →
General Web Scan Guide →
Documentación de gestión de accesos
Se añadió una nueva guía para gestionar los permisos de acceso y trabajar con Attack Surface Auditors:
Manage Access Tutorial →