
Refonte du scanner SSL et meilleure couverture des appels d'interface grâce aux prompts définis par l'utilisateur
Cette version apporte des améliorations majeures à notre moteur d'exploration d'interface propulsé par l'IA, pour un scan dynamique plus intelligent et plus adaptatif sur les applications modernes. Nous avons remanié notre scanner SSL pour détecter plus de 15 vulnérabilités SSL/TLS critiques avec une meilleure précision, et reconstruit le moteur de taint analysis pour une détection des vulnérabilités plus approfondie et plus fiable. La version étend aussi la couverture de la détection des secrets, des mauvaises configurations mobiles et des CVE récents. Sur l'ensemble de la plateforme, les performances ont été affinées pour plus de vitesse, de stabilité et de précision.
🔒 SSL/TLS Security Enhancements
Complete SSL Scanner Overhaul
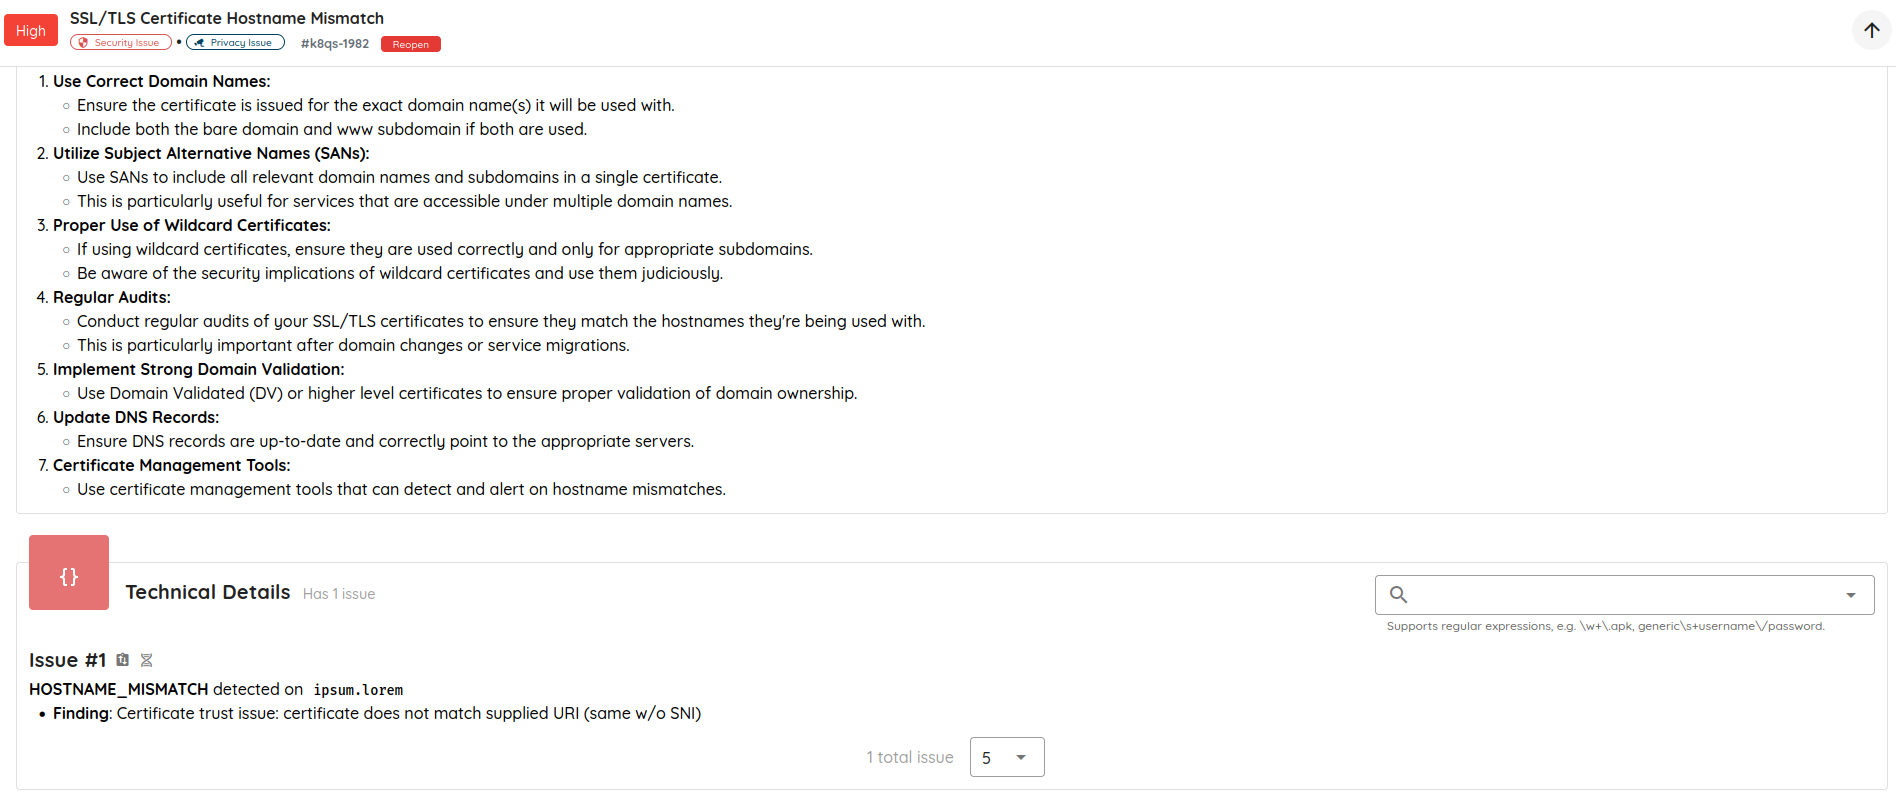
Nous avons reconstruit notre scanner SSL de zéro pour réduire les faux positifs et améliorer la précision de la détection. Le nouveau scanner identifie un large éventail de vulnérabilités SSL/TLS critiques, notamment :
-
SSL Bleichenbacher Attack
-
TLS Fallback SCSV Not Supported
-
TLS Heartbleed (affecte plus de 500 000 serveurs dans le monde)
-
Weak Cipher Suites
-
SSL POODLE Attack
-
TLS CCS Injection
-
TLS Ticketbleed
-
TLS CRIME Attack
-
TLS FREAK Attack
-
TLS Logjam (Common Primes & Full Attack)
-
TLS DROWN Attack (sévérité critique)
-
Hostname Mismatch
-
Insecure Forward Secrecy
-
Weak Keys (Size & Signature Algorithm)
🧬 UI Call Coverage (Dynamic Scanning)
Le Monkey Tester a été amélioré pour prendre en charge la saisie par prompt en plus des règles traditionnelles d'automatisation de l'interface. En tant qu'utilisateur, vous pouvez désormais écrire du texte pour tester des cas d'usage précis dans l'application. Par exemple : « Navigate to the Transfer menu and add an account using the provided custom credentials. »
Cette fonctionnalité permet :
-
Une meilleure adaptation aux flux d'authentification complexes
-
Un contrôle plus précis de l'exploration des fonctionnalités de l'application
-
De meilleurs résultats pour les scans dynamiques des applications mobiles et web
📱 iOS & Android Security Analysis
Enhanced Data Protection Analysis (iOS)
Ajout de règles pour détecter les classes de protection de fichiers mal configurées, en analysant la valeur de l'attribut com.apple.developer.default-data-protection dans les entitlements des applications IPA. Une mauvaise configuration de cet attribut peut affaiblir la protection des données sur les appareils iOS et exposer des données sensibles de l'utilisateur à un accès non autorisé ou à une compromission.
Dynamic Scanner Enhancements (iOS & Android)
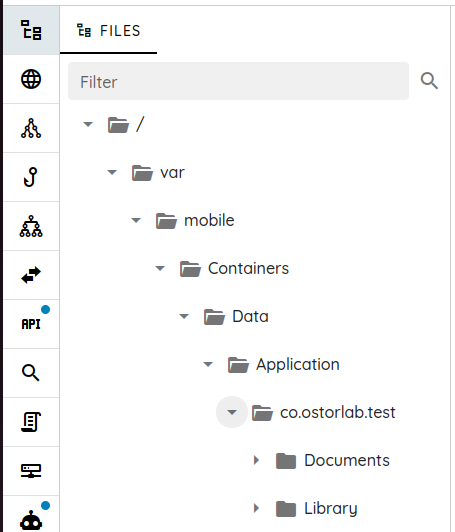
Récupération des fichiers de données de l'application mobile directement depuis l'appareil, puis scan de ces fichiers. Cette fonctionnalité permet de scanner les bases de données, les shared preferences et les fichiers plist, de vérifier le chiffrement des données stockées et l'absence d'informations sensibles sur l'appareil.
New iOS Vulnerability Detections
Ajout de détections pour des mauvaises configurations mobiles clés, notamment :
- Mauvaises configurations du partage de fichiers
- Vulnérabilités liées à l'édition de documents
- Usage excessif de permissions sensibles (suivi par accès à l'IDFA)
- Déclarations de chiffrement fort manquantes
⚡ Performance & IDE Improvements
Drastically Enhanced IDE Performance
Mise en œuvre d'importantes optimisations de performance dans notre IDE d'analyse, qui peut ainsi charger efficacement des centaines de milliers d'artefacts collectés depuis l'application, ainsi que des logs et des données d'application rétro-ingéniérées, pour une réactivité nettement améliorée sans sacrifier la visibilité complète.
🧠 AI-Powered Secrets Detection
Expanded Secrets Coverage
-
Broader Detection : ajout de nouvelles règles pour identifier des identifiants sensibles, notamment les jetons Salesforce, les clés d'API Filestack et les identifiants SmartyStreets, afin de révéler des secrets jusque-là non détectés dans votre code et vos configurations.
-
Improved Accuracy : mise en œuvre de techniques avancées de validation des secrets pour réduire considérablement les faux positifs, limiter la fatigue des alertes et permettre aux équipes de sécurité de se concentrer sur les risques réels.
🛡️ Threat Center Updates
New CVE Detections
Nous avons ajouté des détections pour plusieurs CVE de 2025 à fort impact, notamment :
-
CVE-2025-48827 : accès non authentifié à l'API de vBulletin sur PHP 8.1+ - affecte plus de 50 000 installations
-
CVE-2025-4322 : prise de contrôle de compte dans le thème WordPress Motors - plus de 100 000 sites actifs
-
CVE-2025-32756 : RCE dans les produits Fortinet via un dépassement HTTP
-
CVE-2025-23016 : dépassement de tas dans astCGI fcgi2 (2.x à 2.4.4)
Cisco ISE Fingerprinting
Un nouveau module d'empreinte a été introduit pour détecter Cisco Identity Services Engine (ISE) lors des scans de reconnaissance.
🔍 Privacy Analysis Enhancements
Advanced Bot Detection Bypass
Amélioration de la logique du crawler pour imiter les interactions humaines, ce qui permet de collecter avec succès les politiques de confidentialité protégées par des défenses anti-bot.
Multi-Format Privacy Policy Parsing
Extension des capacités d'analyse des documents aux fichiers PDF et à d'autres formats, ce qui améliore la couverture des audits de conformité en matière de confidentialité.
⚙️ Taint Analysis Optimization
- Faster Large Codebase Scanning - Optimisé pour les applications à l'échelle de l'entreprise
- JavaScript Interface Support - Couverture complète des applications mobiles hybrides
- Refined Detection Rules - Moins de bruit tout en préservant la détection des vulnérabilités critiques
🧰 API & Platform Stability
Backend Fixes
Correction de plusieurs problèmes côté backend qui affectaient jusqu'ici la disponibilité de l'API et la cohérence des workflows. Ces correctifs améliorent la stabilité des intégrations, réduisent les interruptions de scan et renforcent la réactivité globale de la plateforme.
📚 Documentation Improvements
Web Scan & Custom User-Agent Support
Mise à jour de la documentation pour décrire comment exécuter des scans web authentifiés avec des user agents personnalisés, notamment :
-
Utilisation du nouveau type d'identifiant pris en charge :
HTTP Header -
Syntaxe correcte pour intégrer des vidéos pédagogiques
-
Utilisation d'un user agent personnalisé :
Authenticated Scan Tutorial →
General Web Scan Guide →
Access Management Documentation
Ajout d'un nouveau guide pour gérer les permissions d'accès et travailler avec les Attack Surface Auditors :
Manage Access Tutorial →