
SSLスキャナーの全面刷新と、ユーザー定義プロンプトによるUIコールカバレッジの向上
今回のリリースでは、AIを活用したUI探索エンジンを大幅に強化し、最新のアプリケーションに対して、よりスマートで適応性の高い動的スキャンを実現しました。SSLスキャナーを全面的に刷新して15以上の重大なSSL/TLS脆弱性をより高い精度で検出できるようにしたほか、テイント解析エンジンを再構築し、より深く信頼性の高い脆弱性検出を可能にしました。また、シークレット検出、モバイルの設定ミス、最新のCVEに対するカバレッジも拡大しました。全体として、プラットフォームのパフォーマンスを改善し、速度、安定性、精度を高めました。
🔒 SSL/TLSセキュリティの強化
SSLスキャナーの全面刷新
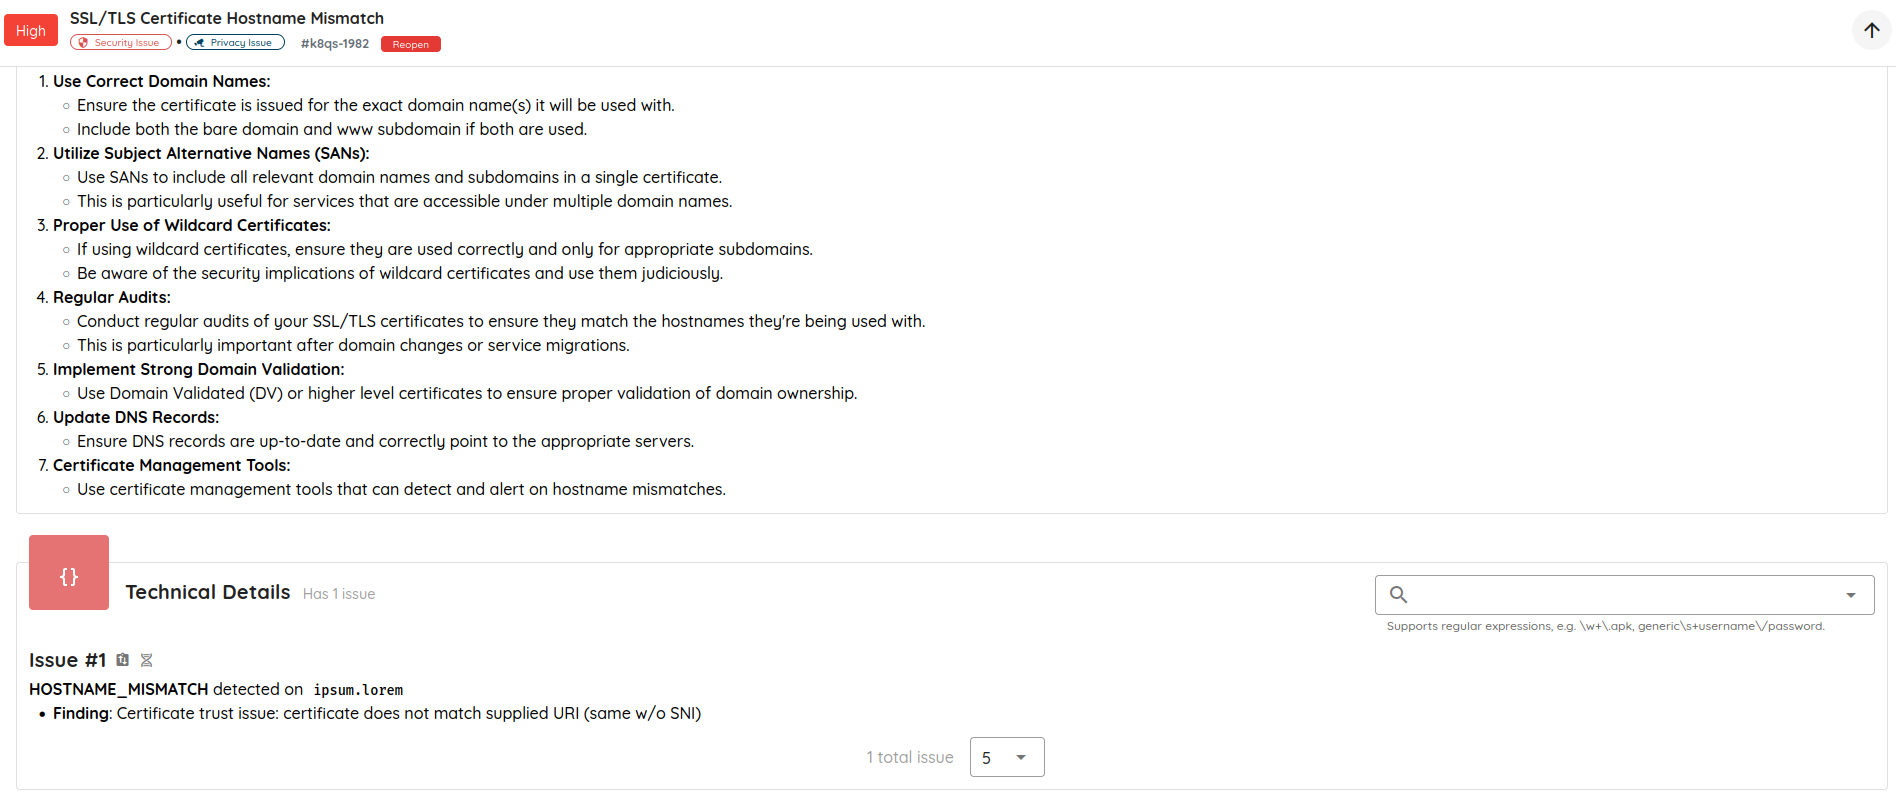
誤検知(フォールスポジティブ)を最小限に抑え、検出精度を高めるため、SSLスキャナーを一から再構築しました。新しいスキャナーは、次のような重大なSSL/TLS脆弱性を幅広く特定します。
-
SSL Bleichenbacher攻撃
-
TLS Fallback SCSV非対応
-
TLS Heartbleed(全世界で500,000台以上のサーバーに影響)
-
脆弱な暗号スイート
-
SSL POODLE攻撃
-
TLS CCS Injection
-
TLS Ticketbleed
-
TLS CRIME攻撃
-
TLS FREAK攻撃
-
TLS Logjam(Common PrimesとFull Attack)
-
TLS DROWN攻撃(重大度「クリティカル」)
-
ホスト名の不一致
-
安全でないForward Secrecy(前方秘匿性)
-
脆弱な鍵(サイズと署名アルゴリズム)
🧬 UIコールカバレッジ(動的スキャン)
Monkey Testerをアップグレードし、従来のUI自動化ルールに加えてプロンプトベースの入力に対応しました。ユーザーは、テキストを記述してアプリケーション内の特定のユースケースをテストできるようになりました。 たとえば、「Transferメニューに移動し、提供されたカスタム認証情報を使ってアカウントを追加する」のように記述します。
この機能により、次のことが可能になります。
-
複雑な認証フローへの適応性の向上
-
アプリの機能の探索をより正確に制御
-
モバイルアプリとWebアプリの動的スキャン結果の改善
📱 iOSとAndroidのセキュリティ分析
データ保護分析の強化(iOS)
IPAアプリケーションのエンタイトルメントに含まれるcom.apple.developer.default-data-protection属性の値を分析し、ファイル保護クラスの不適切な設定を検出するルールを追加しました。この属性の設定ミスはiOS端末上のデータ保護を弱める可能性があり、機密性の高いユーザーデータが不正アクセスや侵害にさらされるおそれがあります。
動的スキャナーの強化(iOSとAndroid)
モバイルアプリケーションのデータファイルを端末から直接取得してスキャンします。この機能により、データベース、shared preferences、plistファイルをスキャンし、保存データが暗号化されていること、端末内に機密情報が存在しないことを確認できます。
新しいiOS脆弱性の検出
次のような主要なモバイルの設定ミスの検出を追加しました。
- ファイル共有の設定ミス
- ドキュメント編集の脆弱性
- 機密性の高い権限の過剰使用(IDFAによるアクセストラッキング)
- 強力な暗号化の宣言の欠如
⚡ パフォーマンスとIDEの改善
IDEのパフォーマンスを大幅に向上
Analysis IDE全体にわたって広範なパフォーマンス最適化を実施しました。アプリから収集した数十万件のアーティファクトを、ログやリバースしたアプリケーションデータとあわせて効率的に読み込めるようになり、包括的な可視性を損なうことなく応答性が大幅に向上しました。
🧠 AIを活用したシークレット検出
シークレットのカバレッジ拡大
-
検出範囲の拡大:Salesforceのトークン、FilestackのAPIキー、SmartyStreetsの認証情報など、機密性の高い認証情報を特定する新しいルールを追加しました。コードや設定に潜む、これまで検出されなかったシークレットの発見に役立ちます。
-
精度の向上:高度なシークレット検証技術を実装し、誤検知のアラートを大幅に削減しました。アラート疲れを最小限に抑え、セキュリティチームが本当のリスクに集中できるようにします。
🛡️ Threat Centerのアップデート
新しいCVEの検出
影響の大きい2025年のCVEについて、次のような検出を追加しました。
-
CVE-2025-48827:PHP 8.1+上のvBulletinにおける認証不要のAPIアクセス。50,000件以上のインストールに影響
-
CVE-2025-4322:Motors WordPressテーマにおけるアカウント乗っ取り。100,000以上のアクティブなサイトに影響
-
CVE-2025-32756:HTTPのオーバーフローによるFortinet製品のRCE
-
CVE-2025-23016:astCGI fcgi2(2.xから2.4.4)におけるヒープオーバーフロー
Cisco ISEのフィンガープリント
偵察スキャンでCisco Identity Services Engine(ISE)を検出する、新しいフィンガープリントモジュールを導入しました。
🔍 プライバシー分析の強化
高度なボット検知の回避
クローラーのロジックを改善して人間の操作を模倣するようにし、ボット対策で保護されたプライバシーポリシーも収集できるようにしました。
複数形式のプライバシーポリシーの解析
ドキュメントの解析機能を拡張してPDFなどの形式に対応し、プライバシーコンプライアンス監査のカバレッジを向上させました。
⚙️ テイント解析の最適化
- 大規模コードベースのスキャンを高速化:エンタープライズ規模のアプリケーション向けに最適化
- JavaScript Interfaceのサポート:ハイブリッドモバイルアプリを完全にカバー
- 検出ルールの改良:重大な脆弱性の検出を維持しながらノイズを最小化
🧰 APIとプラットフォームの安定性
バックエンドの修正
APIの稼働時間とワークフローの一貫性に影響していた、バックエンドの複数の問題を解決しました。これらの修正により、連携の安定性が高まり、スキャンの中断が減り、プラットフォーム全体の応答性が向上します。
📚 ドキュメントの改善
Webスキャンとカスタムユーザーエージェントのサポート
カスタムユーザーエージェントを使った認証付きWebスキャンの実行方法を説明するよう、ドキュメントを更新しました。内容は次のとおりです。
-
新たにサポートされた認証情報タイプ
HTTP Headerの使用方法 -
解説動画を埋め込むための正しい構文
-
カスタムユーザーエージェントの使用方法:
認証付きスキャンのチュートリアル →
Webスキャンの一般ガイド →
アクセス管理のドキュメント
アクセス権限の管理とAttack Surface Auditorsの扱いに関する新しいガイドを追加しました。
アクセス管理のチュートリアル →