
Mejoras en superficie de ataque, corrección, reglas de automatización y detección
Esta actualización introduce una serie de novedades destinadas a mejorar la experiencia de usuario y la plataforma, y corrige errores en varias funcionalidades.
Esta actualización introduce una serie de novedades destinadas a mejorar la experiencia de usuario y la plataforma, y corrige errores en varias funcionalidades.
🕸️ Mejoras en la superficie de ataque y el inventario
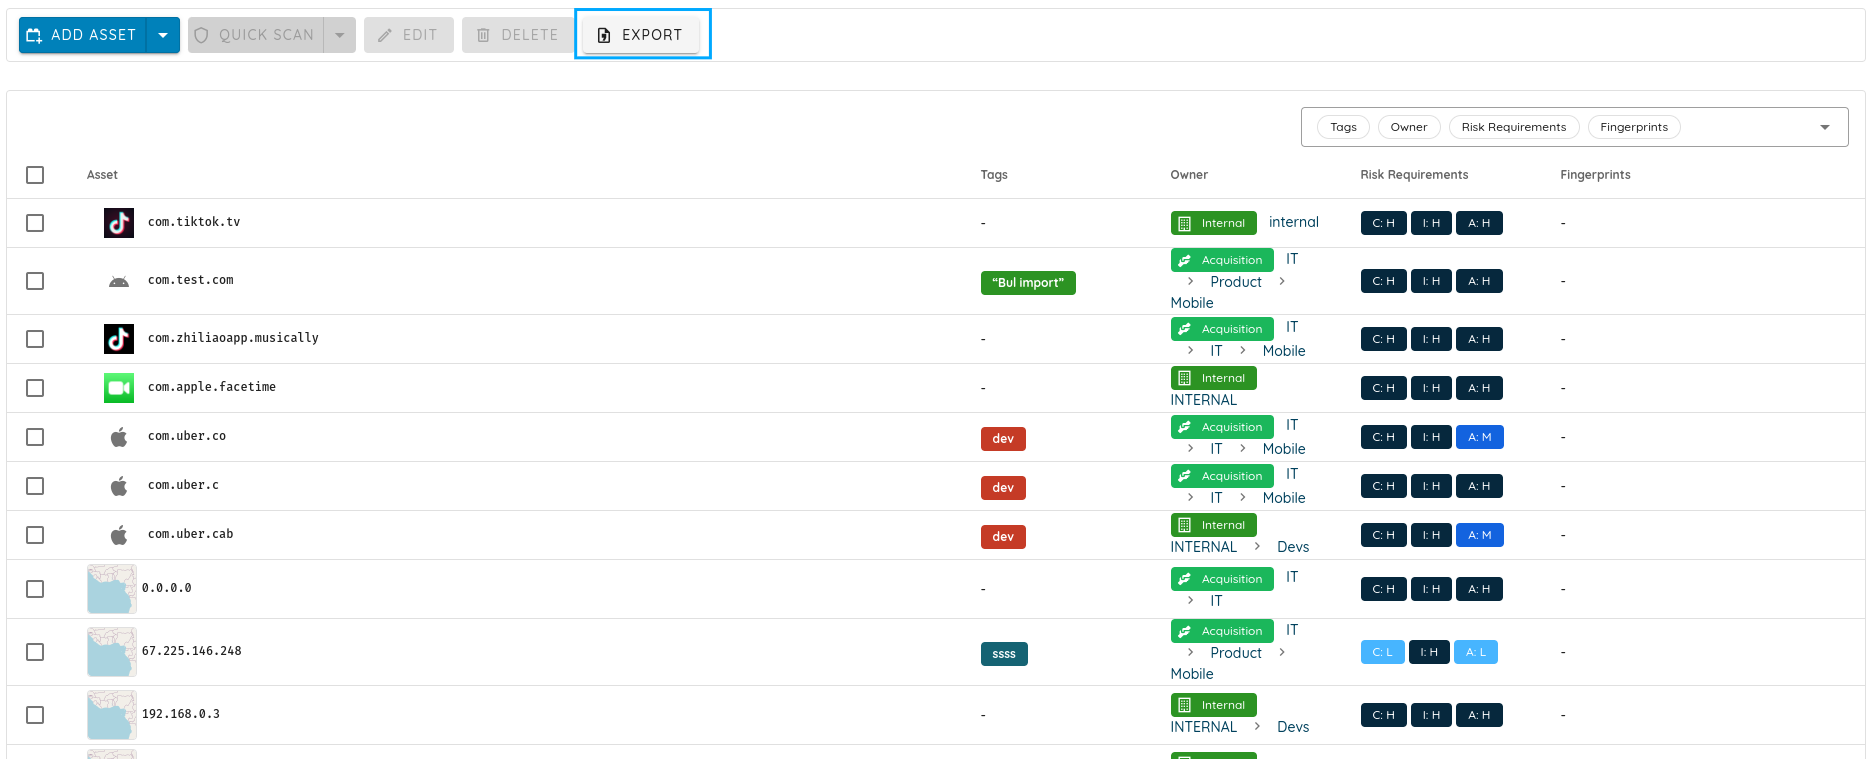
- Los usuarios ahora pueden exportar los activos del inventario a un archivo CSV para facilitar la manipulación y el análisis de los datos.
- El campo de propietario del activo ahora se rellena previamente al editar uno o varios activos, así como al confirmar nodos potenciales.
- Se corrigió un error por el cual fallaba la asignación de propietarios de la superficie de ataque a un auditor de la superficie de ataque cuando los usuarios creaban un propietario nuevo dentro del modal.
📄 Mejoras en la corrección
- Ahora se admiten expresiones regulares para filtrar datos en Remediation, Inventory y Attack Surface, lo que permite búsquedas más granulares.
- Se corrigió el funcionamiento del filtro de exclusión para los tickets asignados y los autoinformados.
- Se corrigieron las métricas de tickets para que se basen en la fecha de cierre en lugar de la fecha de modificación.
- Los usuarios ahora pueden abrir los tickets creados en nuevas pestañas al usar la opción «Save & Add Another», para un acceso más cómodo.
⚙️ Novedades en las reglas de automatización
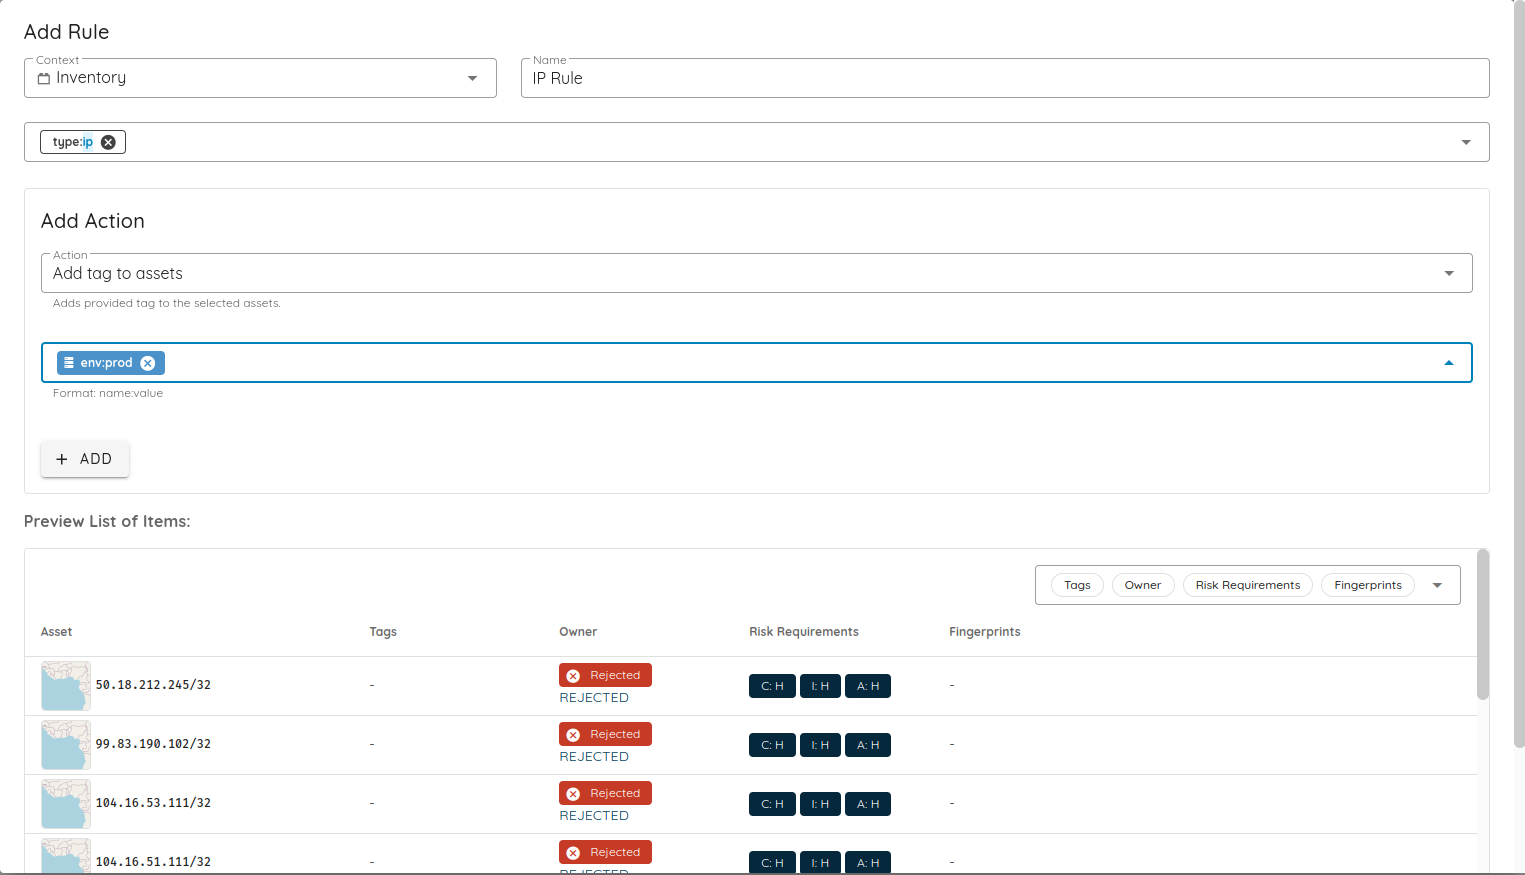
- Se introduce una nueva acción de regla de automatización que permite eliminar las etiquetas asignadas a los tickets o activos seleccionados, lo que mejora la personalización y el control.
- Ahora puede ver una lista de los elementos a los que se aplicará una nueva regla antes de crearla.
🛡️ Mejoras en los escaneos
- Se corrigió un problema con las descargas múltiples de escaneos exportados.
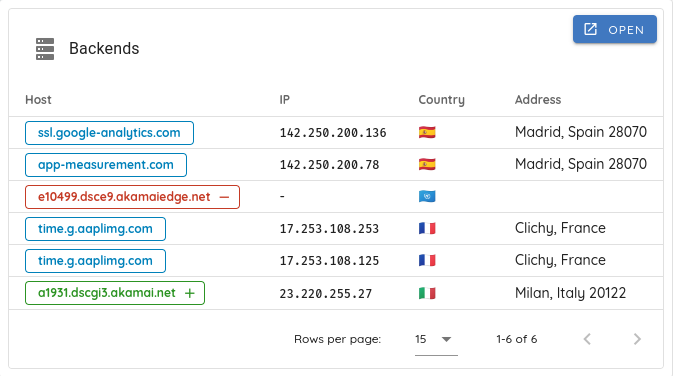
- Los resúmenes de escaneos móviles ahora muestran las direcciones IP en la vista previa de los enlaces del backend para ofrecer más contexto.
📦 Detección y base de conocimiento
- Se añadió la detección de vulnerabilidades de almacenamiento inseguro en aplicaciones móviles.
- Se mejoraron las descripciones y recomendaciones de las vulnerabilidades de información de identificación personal (PII), con fragmentos de código ilustrativos.
- También se refinaron las detecciones de inyección de HTML y de carga dinámica de código para aumentar su precisión.
🤖 Código abierto
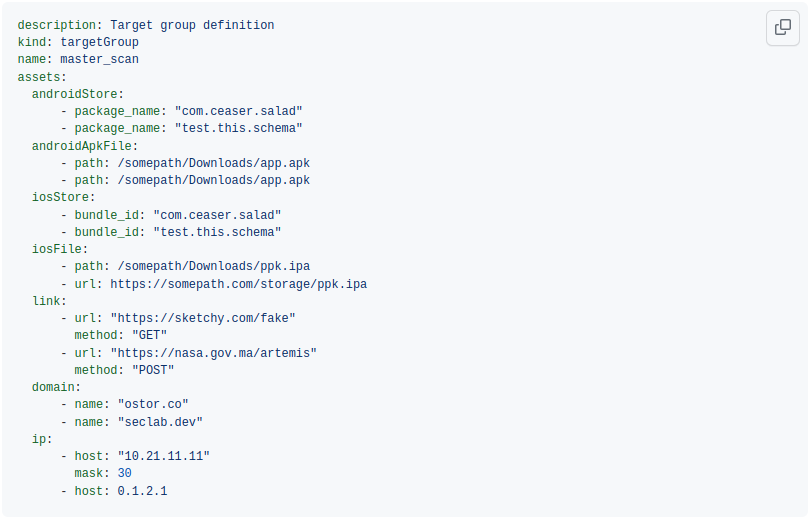
- Se añadió compatibilidad para escanear una lista de activos mediante un archivo de definición de activos en YAML. Puede pasar un archivo de definición de activos
con la opción
-a, por ejemplo:
oxo scan run --install -g agent_group.yaml -a assets_group.yaml
KeyError que solía producirse
por problemas de red al instalar agentes. Por este error, la instalación de agentes a veces fallaba. Ahora el error se gestiona
correctamente, de modo que la instalación de agentes no falla.
🗝️ Página de claves de API mejorada
La página de claves de API se ha rediseñado para facilitar su uso.