Cómo mapear su superficie de ataque, parte 1
El mapeo de la superficie de ataque se ha convertido en el mayor quebradero de cabeza de los CISO de la mayoría de las grandes organizaciones; este artículo repasa las técnicas y herramientas que utiliza Ostorlab para lograr un descubrimiento y un monitoreo de la superficie de ataque potentes y precisos.
Casi la mitad de los ataques de ransomware aprovechan servicios vulnerables expuestos a Internet para obtener el primer punto de apoyo en una organización.
Cuando no se trata de ransomware, los atacantes comprometen equipos expuestos a Internet para minar criptomonedas, robar datos, participar en ataques DDoS o usarlos como relé para ataques futuros.
El principal problema al que se enfrentan hoy las organizaciones con la adopción de la nube y la era pos-COVID es el aumento de la complejidad de la infraestructura, repartida entre múltiples nubes y proveedores de SaaS.
Conocer el perímetro de ataque de una organización es una tarea abrumadora y se ha convertido en la prioridad número uno de los CISO de las grandes organizaciones. Algunos incluso recurren a tácticas como rastrear las compras con tarjeta de crédito para identificar despliegues en la nube o de SaaS desconocidos.
Este artículo repasa la implementación técnica de las nuevas capacidades de descubrimiento de la superficie de ataque de Ostorlab, que han logrado un aumento medio de más del 400% en la infraestructura conocida de las organizaciones.
Estas incluyen infraestructura olvidada o faltante procedente de adquisiciones, que no se dio de baja o no se migró, e incluyen equipos de desarrollo y producción no contabilizados que se perdieron durante reestructuraciones internas o cambios de personal.
Estos entornos sufrían vulnerabilidades críticas como credenciales débiles, secuestro de dominios, vulnerabilidades de ejecución remota de código o secuestro de sesiones de servicio debido a un alcance inadecuado de las cookies de sesión.
¿Qué es una superficie de ataque?
En primer lugar, ¿qué compone la superficie de ataque de una organización? Incluye todo lo que posee una organización: desde direcciones IP, nombres de dominio, repositorios de código fuente, cuentas de servicios SaaS, aplicaciones móviles y endpoints de API, hasta muchos otros elementos.
Cualquiera de ellos puede ser aprovechado, y de hecho lo ha sido, por los atacantes para comprometer una organización, desde credenciales filtradas y vulnerabilidades de RCE hasta credenciales débiles y vulnerabilidades de secuestro de dominios.
Las técnicas de superficie de ataque se limitan a la enumeración de dominios, como se suele hacer, lo que solo examina una parte limitada del problema.
Entonces, ¿cómo mapeo mi superficie de ataque?
A los atacantes les encanta mirar donde nadie mira; si revisa cualquier contenido público de bug bounty, se sorprenderá de la gran cantidad de técnicas utilizadas para encontrar estos puntos ciegos: desde listados de adquisiciones, Wayback machines, búsquedas inversas y búsquedas de ID de analítica, hasta muchas más.
Curiosamente, los entornos que se encuentran con frecuencia están fuera del alcance de los programas de bug bounty, lo que deja a los atacantes mucho margen para causar daño.
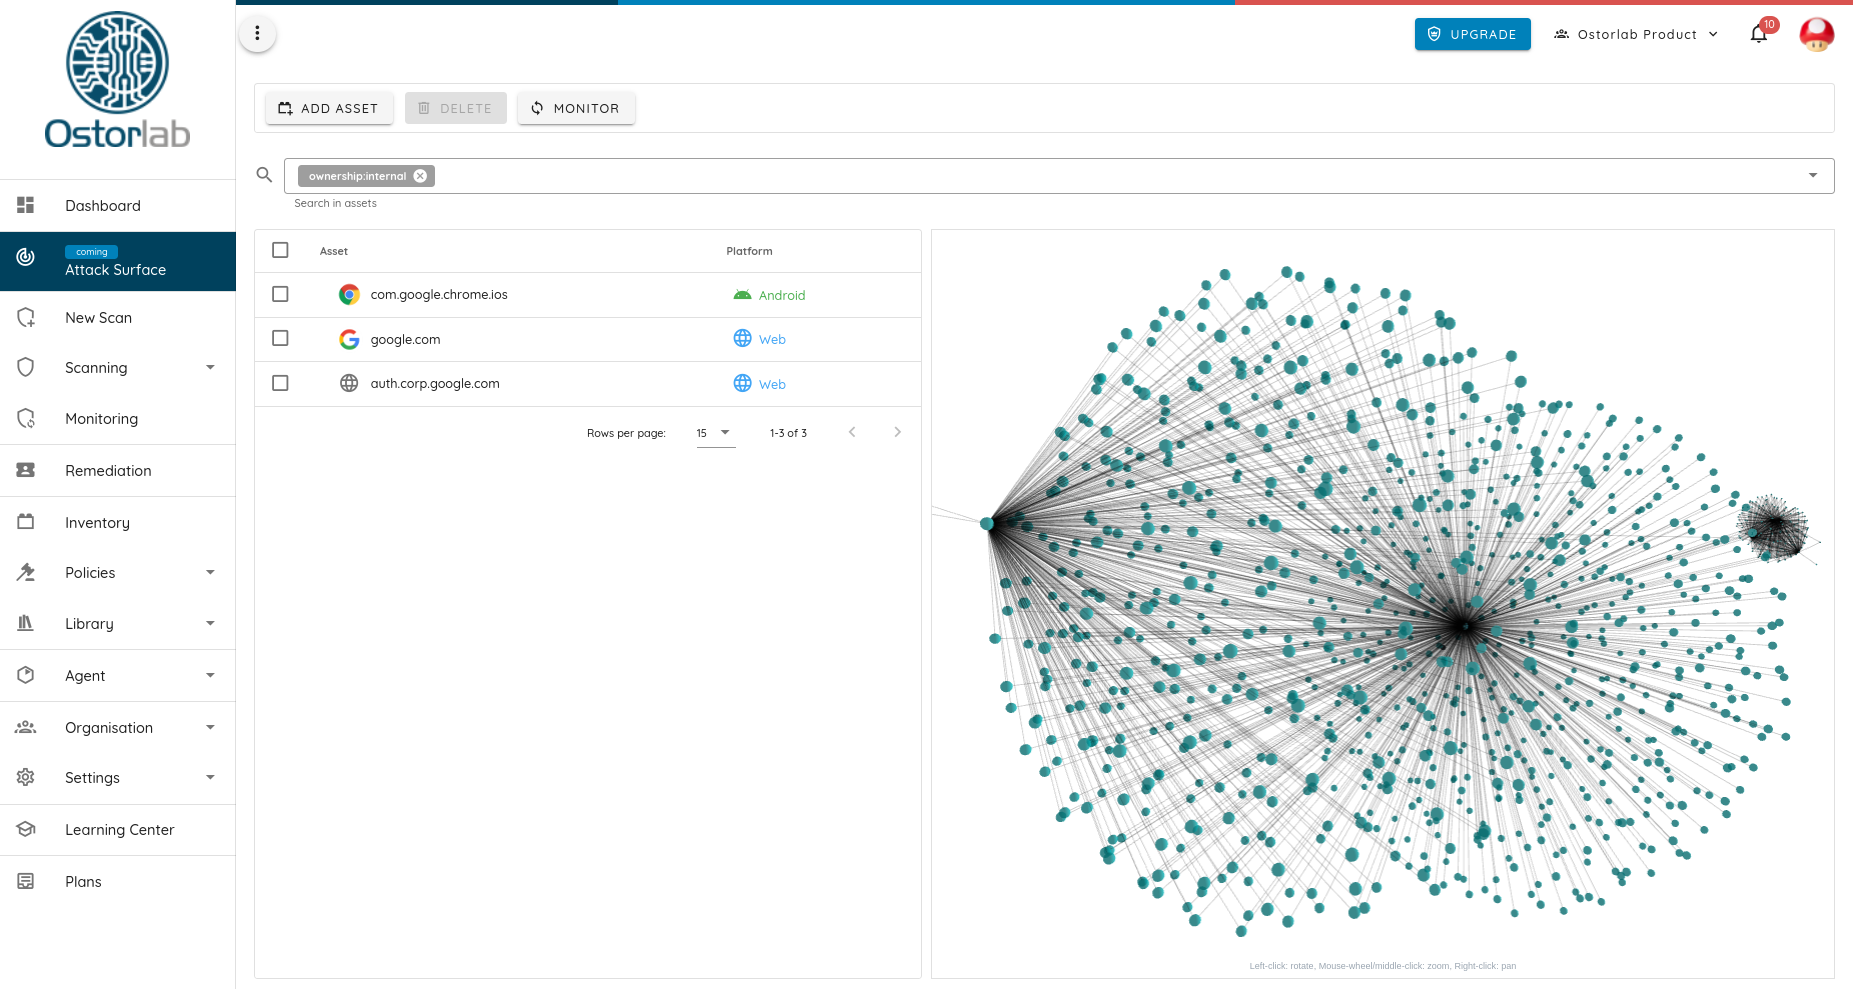
Para lograr una cobertura exhaustiva, Ostorlab ha implementado todos los trucos del manual para generar un grafo de mil millones de nodos de la malla de Internet y sus conexiones ocultas.
Algunas de ellas están disponibles como parte de herramientas de código abierto como Subfinder, Amass, Nmap, Wappaylzer, Whatweb y Dnsx, y también hemos publicado como código abierto varias herramientas nuevas que ayudan a correlacionar estas herramientas para ofrecer una cobertura verdaderamente inigualable.
El uso combinado de estas herramientas permite:
- Enumeración de subdominios por fuerza bruta
- Enumeración de subdominios con recursos públicos, como bases de datos de transparencia de certificados, rastreadores de dominios de malware, listados públicos
- de rastreadores web, archivos de Internet, etc.
- Mapeo de Whois de dominios y búsqueda inversa
- Búsqueda de DNS y búsqueda inversa
- Listado de adquisiciones
- Whois de IP y búsqueda de BGP ASN
- Recopilación y correlación de ID de analítica
- Recopilación y correlación de la pila tecnológica
- Geolocalización de IP y correlación de distancias
- Listado de aplicaciones móviles y extracción de enlaces
Estas técnicas han dado lugar a la generación de grafos con miles de millones de nodos que crecen constantemente y detectan más conexiones, dominios y sus vínculos ocultos, y algunos incluso arrojan millones de activos propios confirmados.
Si desea combinar estas técnicas y utilizarlas con herramientas de escaneo de seguridad de código abierto como Nuclei, Openvas o tsunami, puede utilizar la siguiente definición de grupo de agentes de Ostorlab para realizar la enumeración de DNS, la resolución de IP y canalizar automáticamente los resultados a sus herramientas de red o de escaneo favoritas.
kind: AgentGroup
description: Grouping of 6 agents.
agents:
  - key: agent/ostorlab/nmap
  - key: agent/ostorlab/tsunami
    args: [ ]
  - key: agent/ostorlab/openvas
    args: [ ]
  - key: agent/ostorlab/nuclei
oxo scan run --install -g agent_group.yaml ip 8.8.8.8 8.8.4.4
También puede ajustarlas aumentando el número de instancias en ejecución de estas herramientas para lograr una cobertura más rápida.
kind: AgentGroup
description: Grouping of 6 agents.
agents:
  - key: agent/ostorlab/nmap
    replicas: 10
La mayoría de estos agentes aceptan argumentos para ajustar su comportamiento, como establecer los puertos predeterminados de Nmap o cambiar la lista de palabras que se usa en la fuerza bruta de DNS
kind: AgentGroup
description: Grouping of 6 agents.
agents:
  - key: agent/ostorlab/nmap
    replicas: 10
    args:
      - name: ports
        type: string
        description: List of ports to scan.
        value: '22,443,80'
En la siguiente parte repasaremos las iteraciones del algoritmo que utilizamos para aumentar la precisión en la detección de activos conocidos, también hablaremos del almacenamiento eficiente de datos para aplicar estos algoritmos a esta escala y, por último, abordaremos el reto de visualizar estos datos en un formato inteligible para las personas, especialmente en el caso de organizaciones muy grandes.