Améliorations de la surface d’attaque, de la remédiation, des règles d’automatisation et de la détection
Cette mise à jour apporte une série d’évolutions visant à améliorer l’expérience utilisateur et la plateforme, ainsi que des corrections de bugs dans diverses fonctionnalités.
Cette mise à jour apporte une série d’évolutions visant à améliorer l’expérience utilisateur et la plateforme, ainsi que des corrections de bugs dans diverses fonctionnalités.
🕸️ Améliorations de la surface d’attaque et de l’inventaire
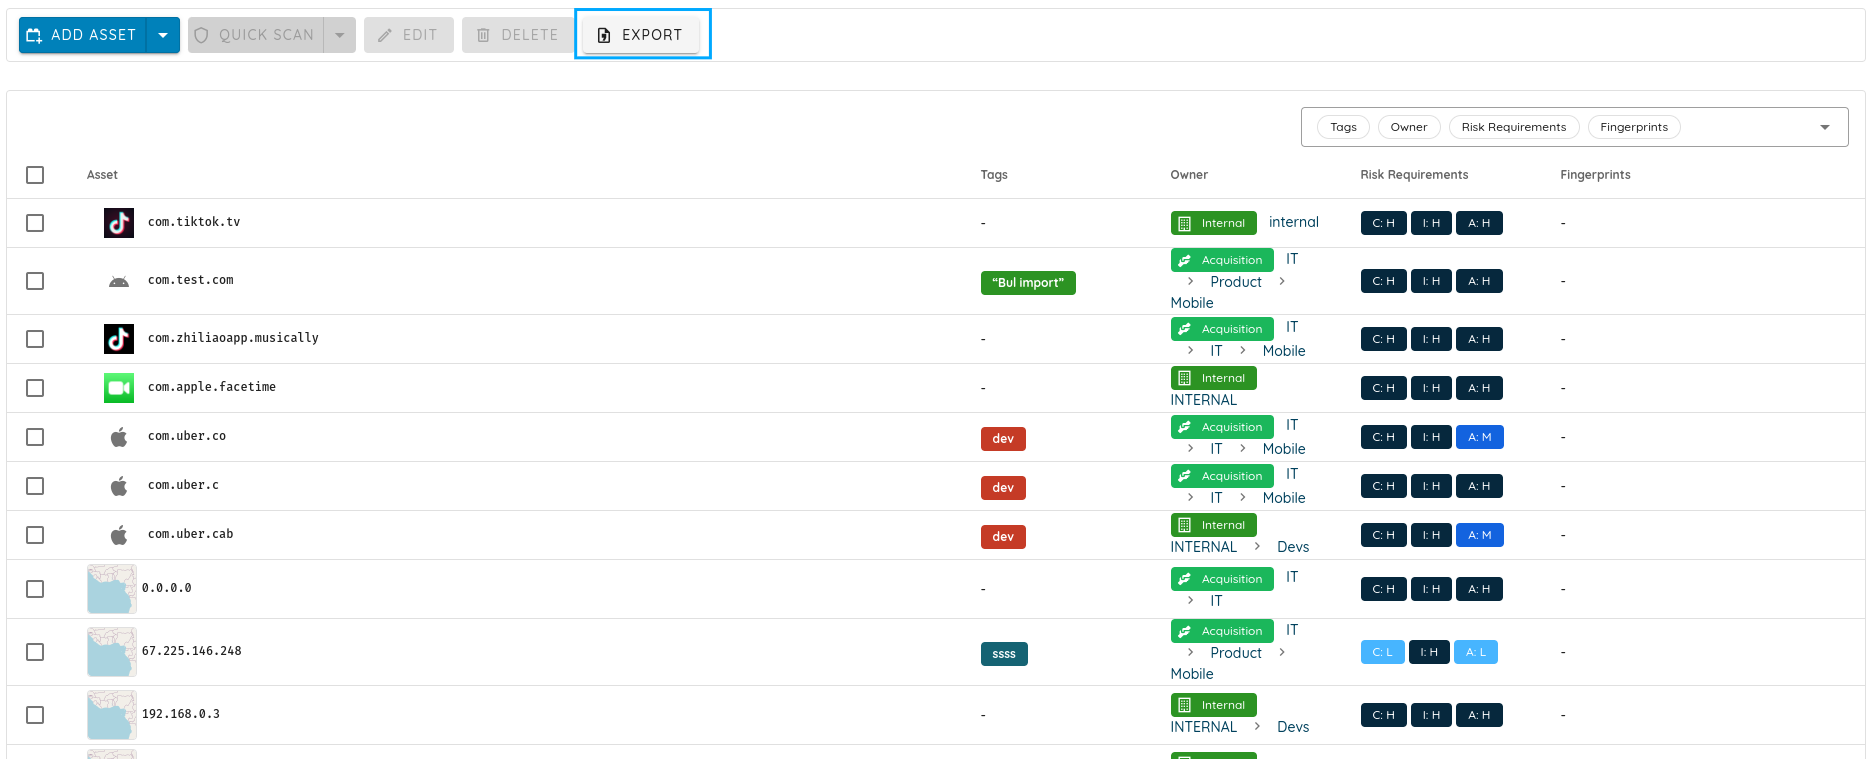
- Les utilisateurs peuvent désormais exporter les actifs de l’inventaire vers un fichier CSV pour faciliter la manipulation et l’analyse des données.
- Le champ propriétaire de l’actif est désormais prérempli lors de la modification d’un ou de plusieurs actifs, ainsi que lors de la confirmation de nœuds potentiels.
- Correction d’un bug qui faisait échouer l’attribution de propriétaires de la surface d’attaque à un auditeur de la surface d’attaque lorsque l’utilisateur créait un nouveau propriétaire dans la fenêtre modale.
📄 Améliorations de la remédiation
- Les expressions régulières sont désormais prises en charge pour filtrer les données dans Remediation, Inventory et Attack Surface, pour des recherches plus fines.
- Correction du fonctionnement du filtre d’exclusion pour les tickets assignés et auto-déclarés.
- Correction des métriques des tickets, désormais calculées d’après la date de clôture plutôt que la date de modification.
- Les utilisateurs peuvent désormais ouvrir les tickets créés dans de nouveaux onglets lorsqu’ils utilisent la fonction « Save & Add Another », pour un accès pratique.
⚙️ Mises à jour des règles d’automatisation
- Nouvelle action de règle d’automatisation permettant de supprimer les tags attribués aux tickets ou aux actifs sélectionnés, pour plus de personnalisation et de contrôle.
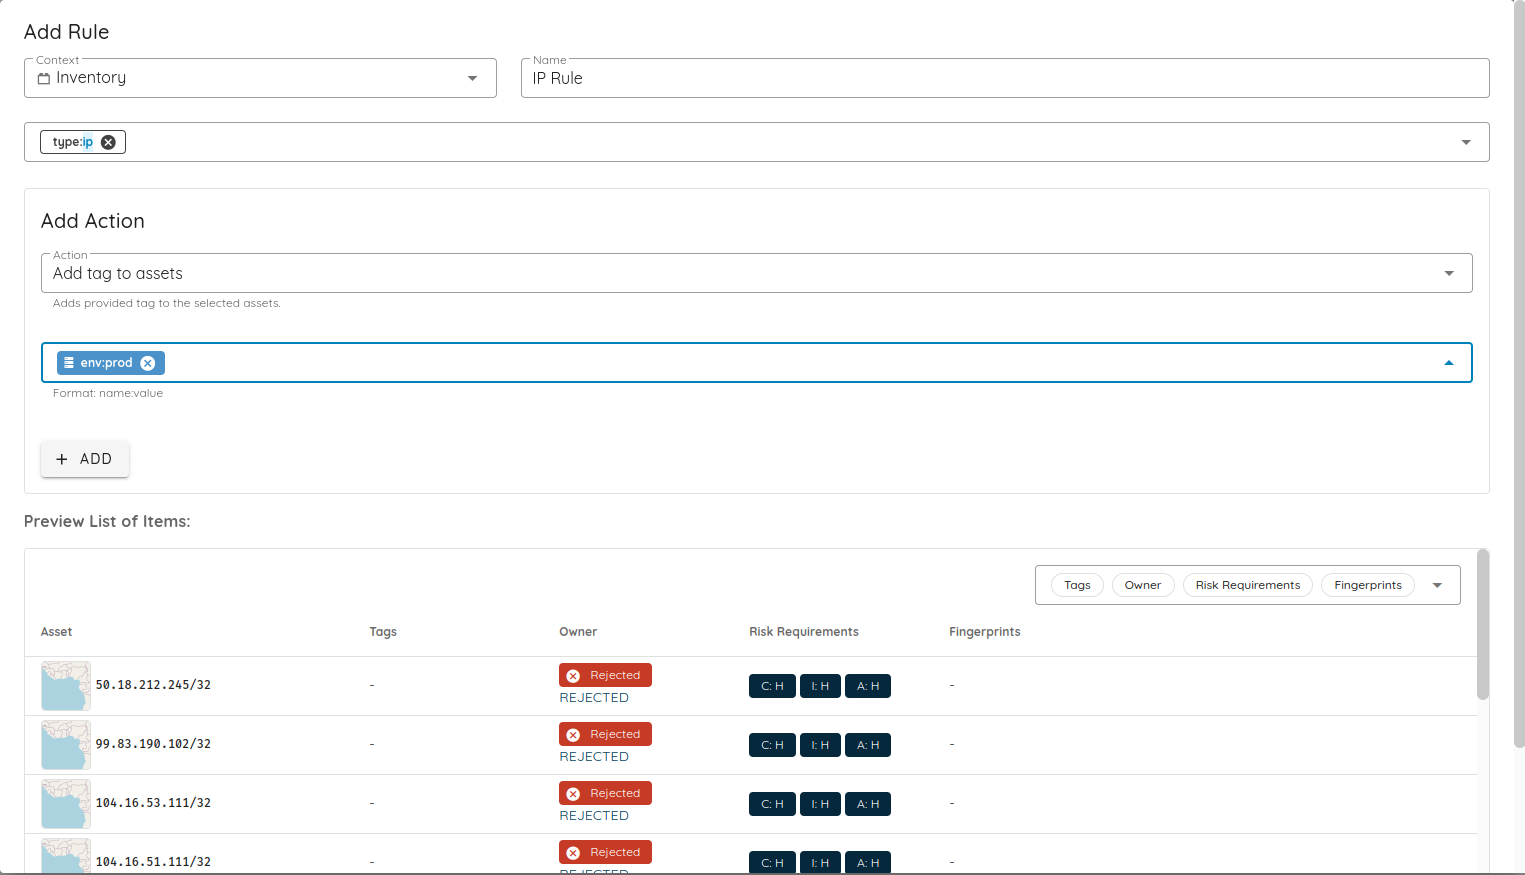
- Vous pouvez désormais voir la liste des éléments auxquels une nouvelle règle s’appliquera avant de la créer.
🛡️ Améliorations des scans
- Correction d’un problème de téléchargements multiples des scans exportés.
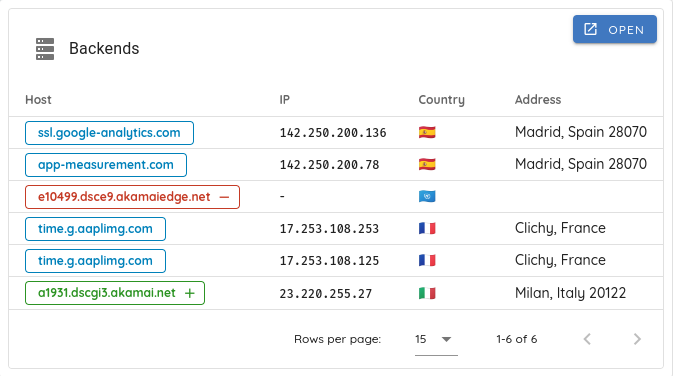
- Les résumés de scans mobiles affichent désormais les adresses IP dans l’aperçu des liens du backend, pour un meilleur contexte.
📦 Détection et base de connaissances
- Ajout de la détection des vulnérabilités de stockage non sécurisé dans les applications mobiles.
- Descriptions et recommandations améliorées pour les vulnérabilités liées aux informations personnelles identifiables (PII), avec des extraits de code éclairants.
- Les détections d’injection HTML et de chargement dynamique de code ont également été affinées pour gagner en précision.
🤖 Open source
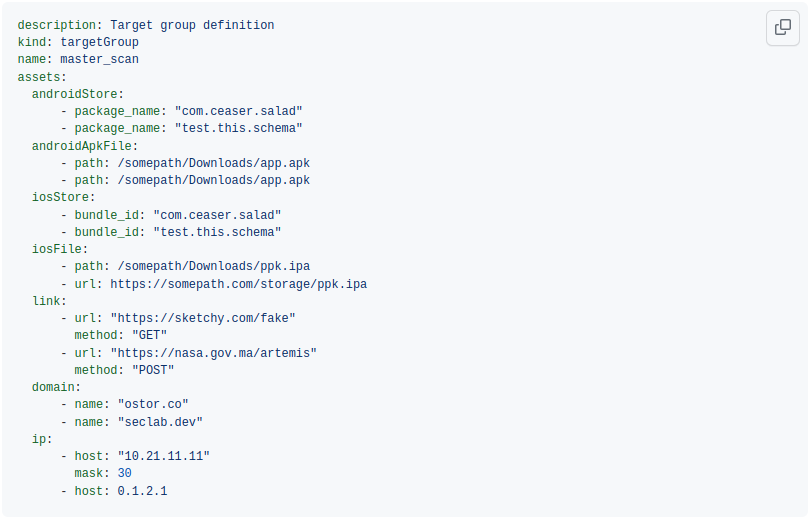
- Ajout de la prise en charge du scan d’une liste d’actifs à l’aide d’un fichier de définition d’actifs Yaml. Vous pouvez passer un fichier de définition d’actifs
avec l’option
-a, par exemple :
oxo scan run --install -g agent_group.yaml -a assets_group.yaml
KeyError qui survenait généralement
à cause de problèmes réseau pendant l’installation des agents. À cause de ce bug, l’installation d’un agent échouait parfois. L’erreur est
désormais gérée proprement, de sorte que l’installation des agents n’échoue plus.
🗝️ Page des clés d’API améliorée
La page des clés d’API a été repensée pour être plus facile à utiliser.