
アタックサーフェス、修復、Automation Rules、検出の改善
今回のアップデートでは、ユーザー体験の向上、プラットフォームの改善、さまざまな機能のバグ修正を目的とした一連の更新を行いました。
今回のアップデートでは、ユーザー体験の向上、プラットフォームの改善、さまざまな機能のバグ修正を目的とした一連の更新を行いました。
🕸️ アタックサーフェスとインベントリの改善
- インベントリのアセットをCSVファイルにエクスポートできるようになり、データの加工や分析がしやすくなりました。
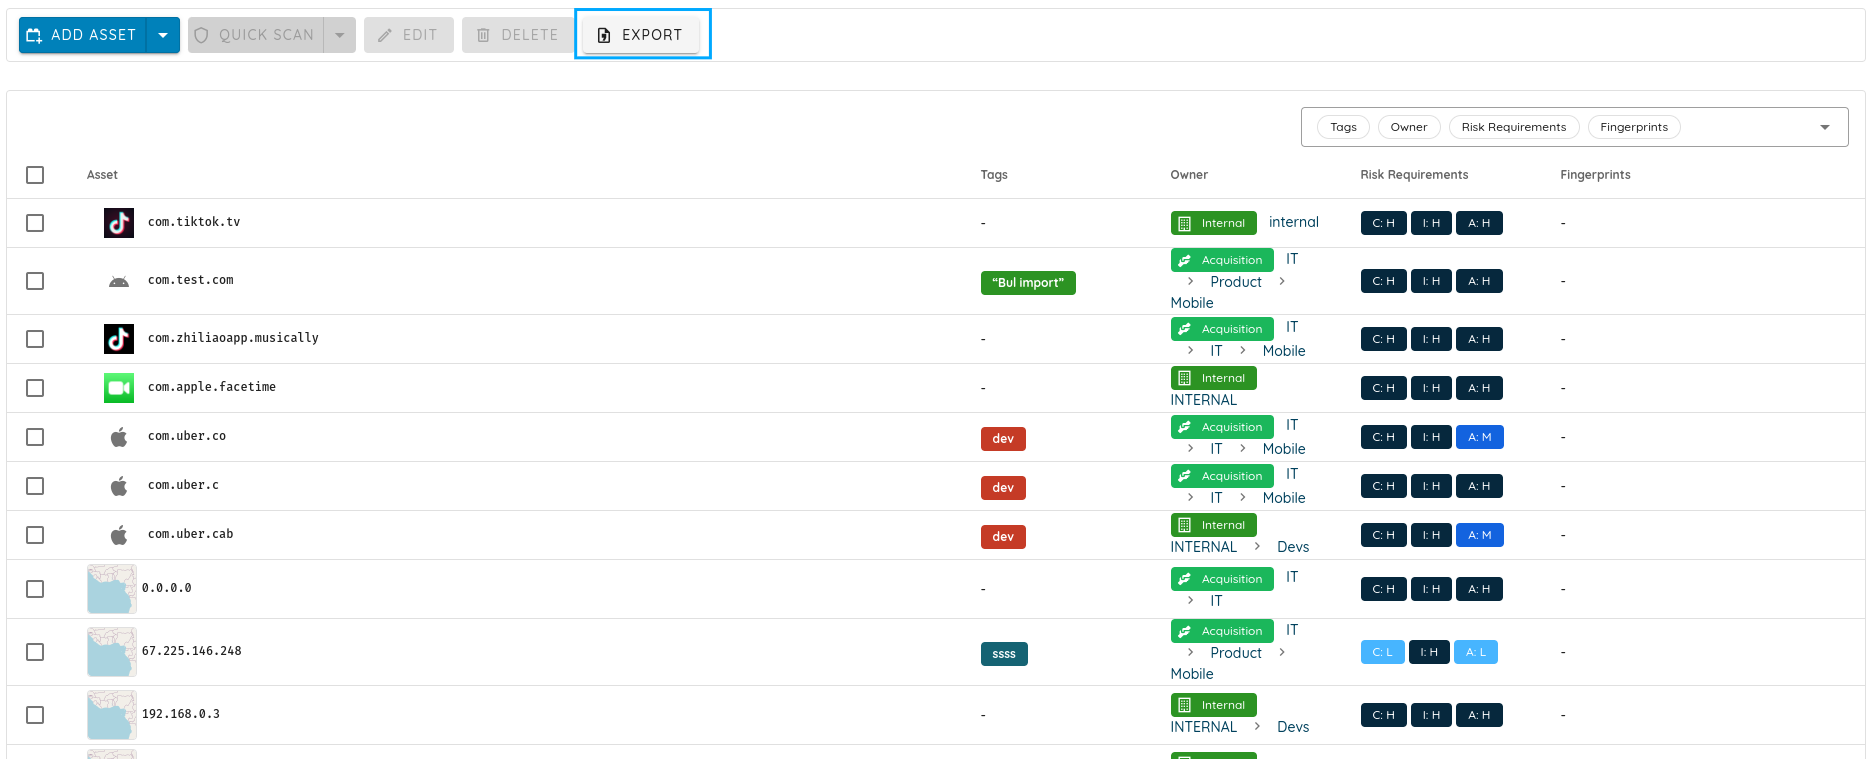
- 1つ以上のアセットを編集するときや、ポテンシャルノードを確定するときに、アセットの所有者フィールドがあらかじめ入力されるようになりました。
- ユーザーがモーダル内で新しい所有者を作成した場合に、Attack Surface Auditorへのアタックサーフェスの所有者の割り当てが失敗するバグを修正しました。
📄 修復機能の強化
- Remediation、Inventory、Attack Surfaceでのデータのフィルタリングに正規表現が使えるようになり、より細かな検索が可能になりました。
- 割り当てられたチケットと自己報告のチケットに対する除外フィルターの機能を修正しました。
- チケットの指標が、更新日時ではなくクローズ日時に基づくよう修正しました。
- 「Save & Add Another」機能を使うときに、作成したチケットを新しいタブで開けるようになり、すぐにアクセスできます。
⚙️ Automation Rulesの更新
- 選択したチケットやアセットに割り当てられたタグを削除できる新しい自動化ルールのアクションを導入し、カスタマイズ性と制御性を高めました。
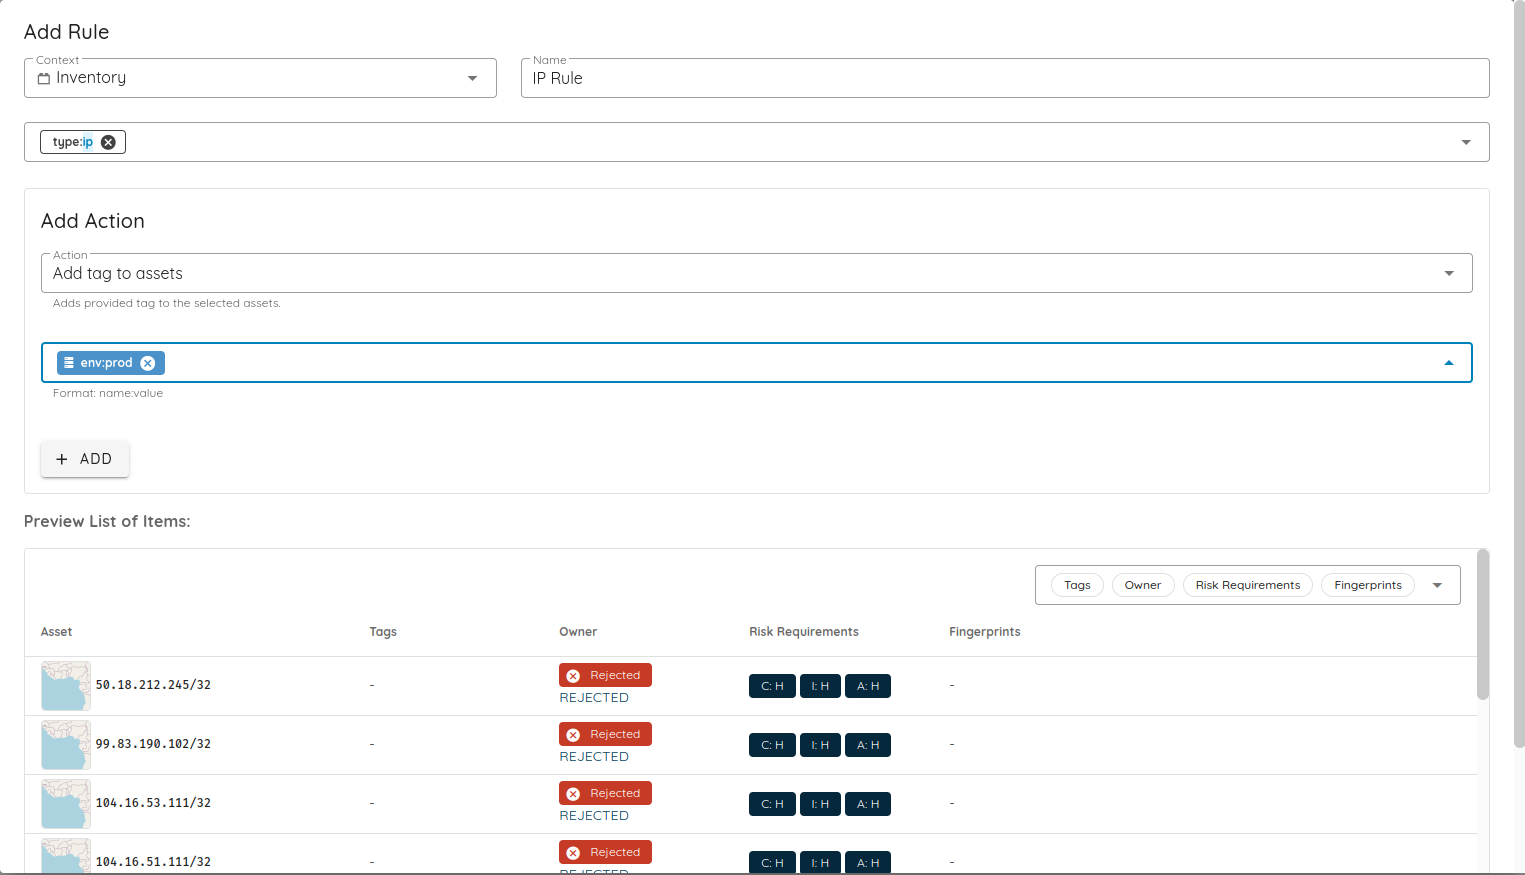
- 新しいルールを作成する前に、そのルールが適用される項目の一覧を確認できるようになりました。
🛡️ スキャンの強化
- エクスポートしたスキャンを複数回ダウンロードする際の問題を修正しました。
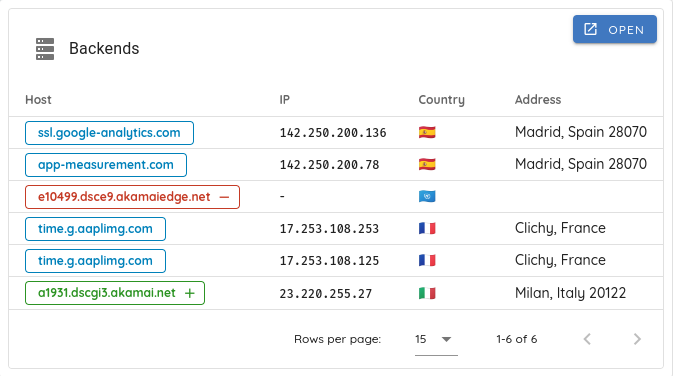
- モバイルスキャンのサマリーで、バックエンドのリンクのプレビューにIPアドレスが表示されるようになり、状況を把握しやすくなりました。
📦 検出とナレッジベース
- モバイルアプリケーションにおける安全でないストレージ(Insecure Storage)の脆弱性の検出を追加しました。
- 個人を特定できる情報(PII)の脆弱性について、説明と推奨事項を改善し、理解に役立つコードスニペットも加えました。
- HTMLインジェクションと動的コードロードの検出も改良し、精度を高めました。
🤖 オープンソース
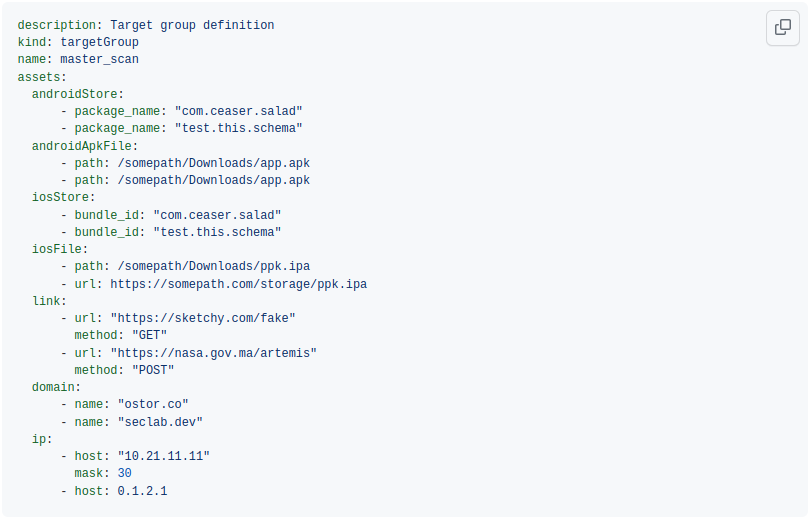
- YAMLのアセット定義ファイルを使ったアセットの一覧のスキャンをサポートしました。アセット定義ファイルは
-aフラグで渡せます。例:
oxo scan run --install -g agent_group.yaml -a assets_group.yaml
KeyErrorで、通常はエージェントのインストール時の
ネットワークの問題が原因で発生していました。このバグにより、エージェントのインストールが失敗することがありました。現在はこのエラーを
適切に処理し、エージェントのインストールが失敗しないようにしています。
🗝️ API Keysページの改善
API keysページを再設計し、使いやすくしました。