
Détection du Privacy Manifest d’Apple, de la porte dérobée liblzma et correctifs de la surface d’attaque.
Cette mise à jour apporte des correctifs pour la surface d’attaque, la détection de la porte dérobée liblzma et un store public pour les agents.
Cette mise à jour apporte des correctifs pour la surface d’attaque, la détection de la porte dérobée liblzma et un store public pour les agents.
📦 Détection
- Ajout de la détection des fichiers Privacy Manifest d’Apple. Un Privacy Manifest décrit les données qu’une application ou un SDK tiers collecte, ainsi que les raisons pour lesquelles il utilise les API concernées. Les développeurs doivent l’inclure dans leurs applications avant le 1er mai 2024. La règle de détection vérifie que les applications respectent cette nouvelle exigence et si leur implémentation est sécurisée ou non.
- Ajout de la détection du mode DEBUG de Django activé.
- Ajout de la détection de la fuite de secrets dans les applications Web.
- Ajout de la détection de la porte dérobée
liblzma. - Ajout de la détection de
CVE-2023-48788,CVE-2021-44529,CVE-2019-7256,CVE-2022-20767,CVE-2022-0412etCVE-2024-1212. - Amélioration de la détection des informations personnelles identifiables (PII). La règle détecte désormais beaucoup plus de méthodes vulnérables qui divulguent des données PII. La détection des fuites de PII s’appuie désormais aussi sur une règle statique.
- Amélioration de la détection des paramètres WebView de contenu mixte, grâce à l’analyse et à la détection de davantage de paramètres WebView dangereux.
🤖 Open source
- Le store d’agents OXO est désormais public.
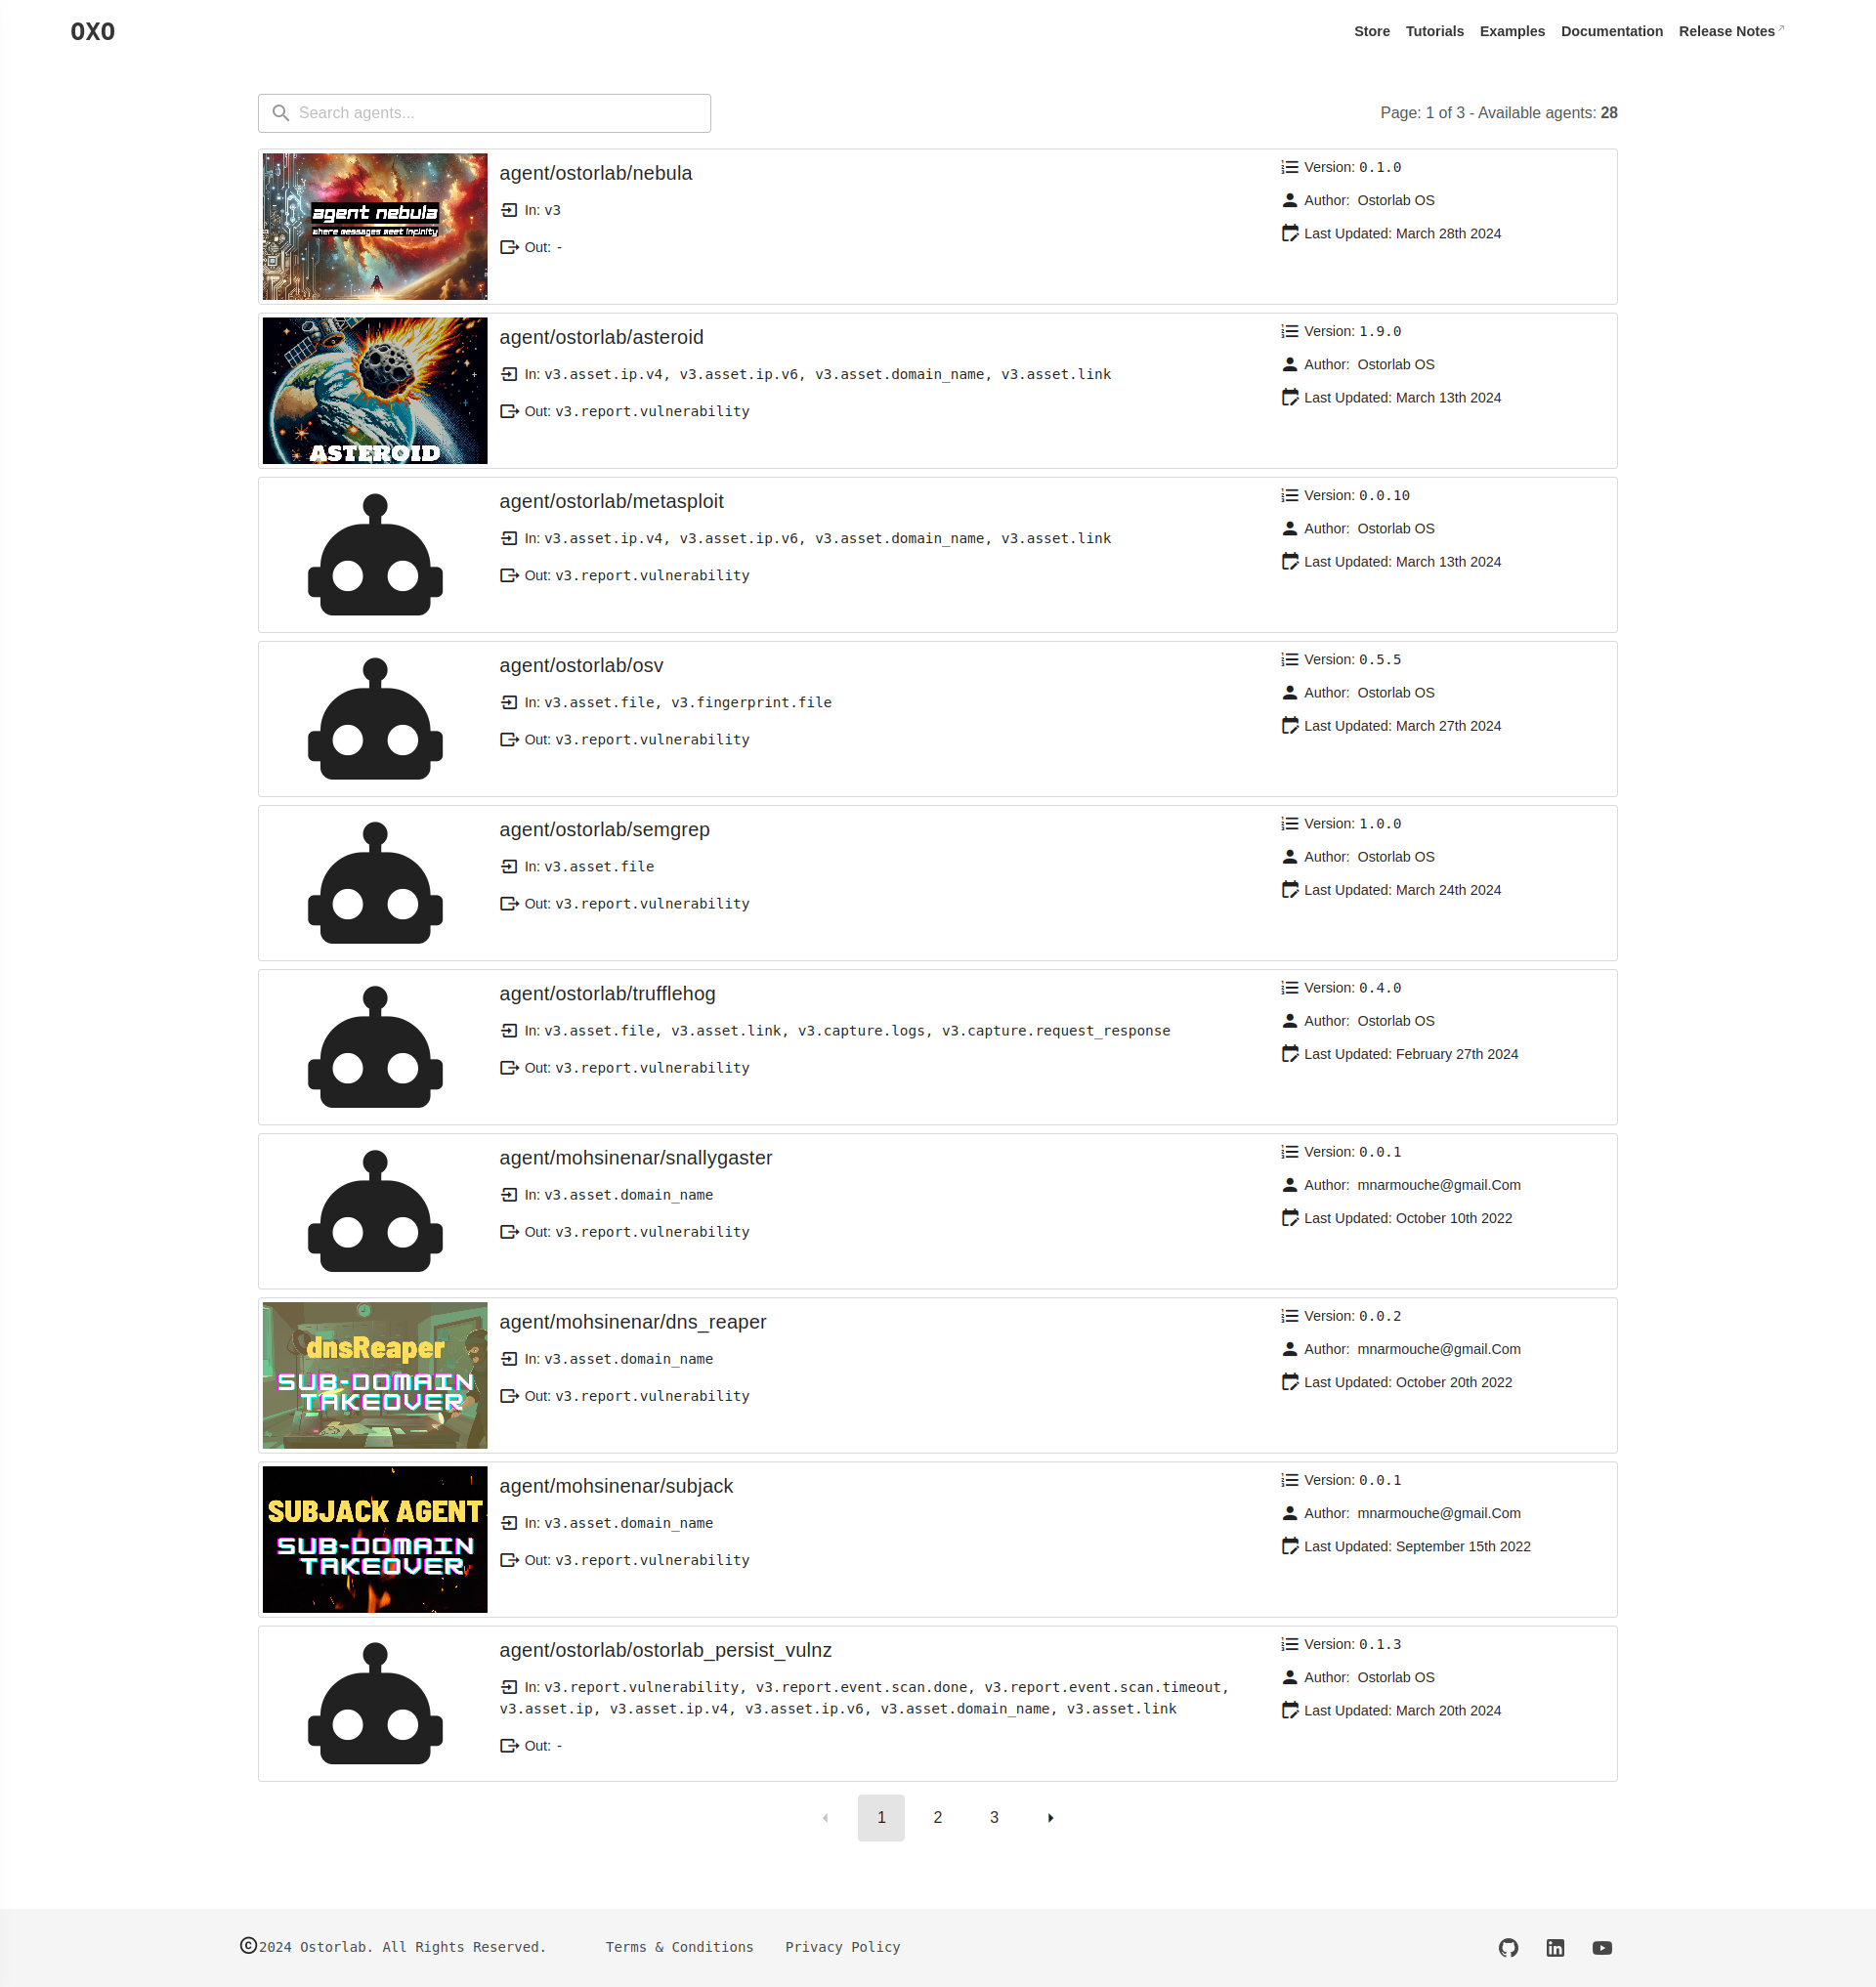
Store d’agents OXO
🐞 Corrections de bugs
- Correction de la confirmation des actifs, qui prenait le rouge comme couleur personnalisée par défaut.
- Correction des filtres de recherche Android et iOS qui ne fonctionnaient pas pour les actifs potentiels.
- Correction de l’ADN du matcher de CVE pour prendre en compte les dernières CVE.