
Interface améliorée, rapport de scan plus concis, meilleure détection de l’usage non sécurisé des webviews et nombreuses corrections de bugs.
Cette mise à jour améliore l’interface utilisateur de la plateforme, ajoute de nouvelles détections pour les vulnérabilités liées aux Webviews et apporte de nombreuses corrections de bugs.
Cette mise à jour améliore l’interface utilisateur de la plateforme, ajoute de nouvelles détections pour les vulnérabilités liées aux Webviews et apporte de nombreuses corrections de bugs.
📦 Détection
- Ajout de la détection de
CVE-2023-50969,CVE-2024-2879,CVE-2024-3273,CVE-2024-29269,CVE-2024-3400etCVE-2023-24955. - Ajout de capacités de détection des pratiques non sécurisées liées aux Webviews dans les applications iOS.
- Ajout d’une détection concise et pertinente de l’utilisation d’API dépréciées dangereuses.
🛠️ Améliorations de la plateforme
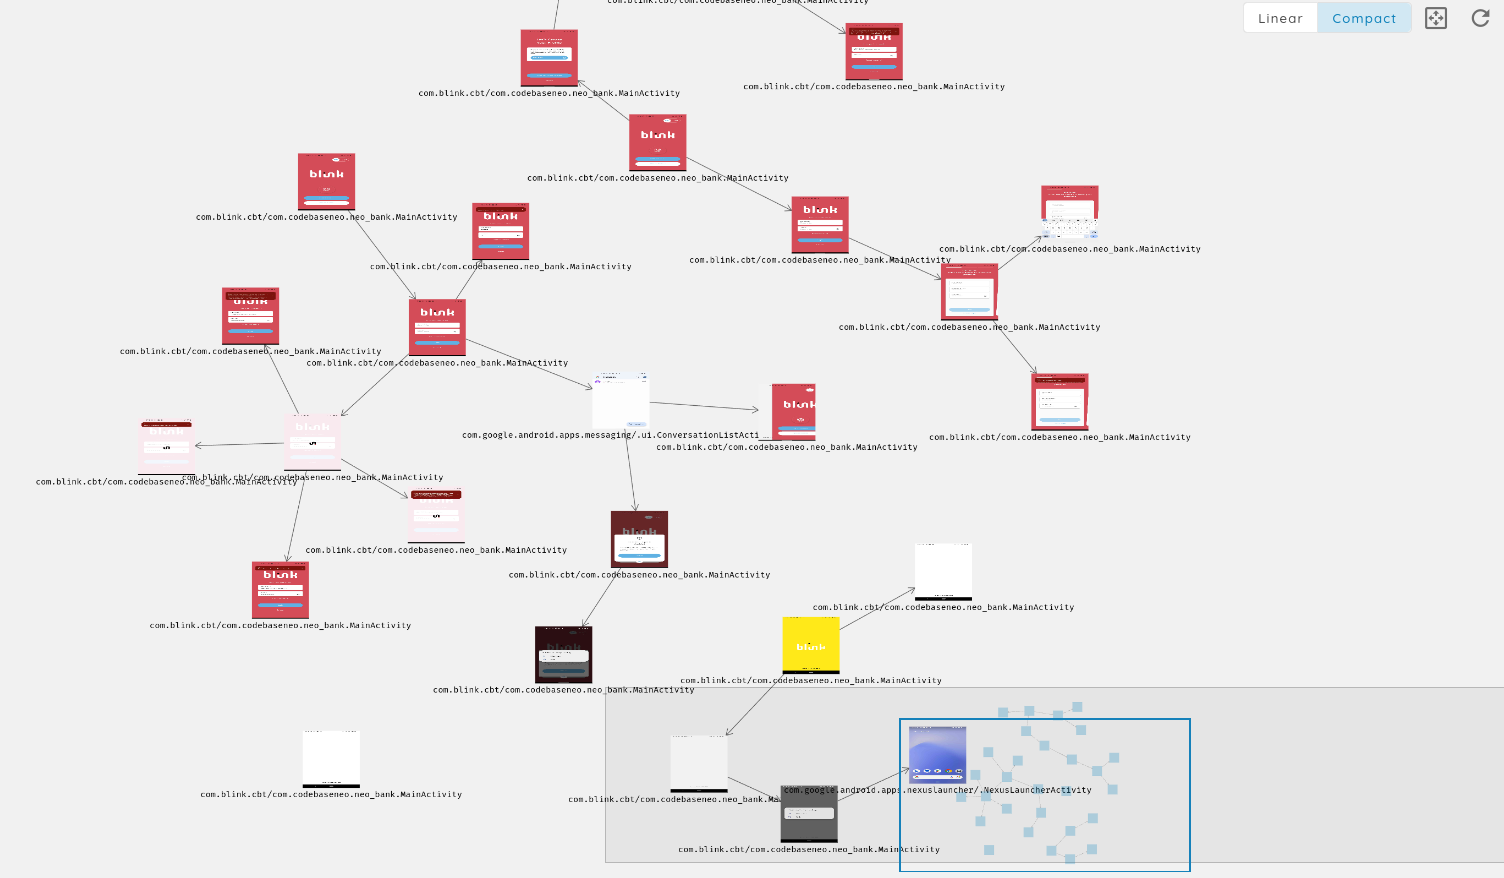
- Ajout d’une vue Compact à la couverture des appels :
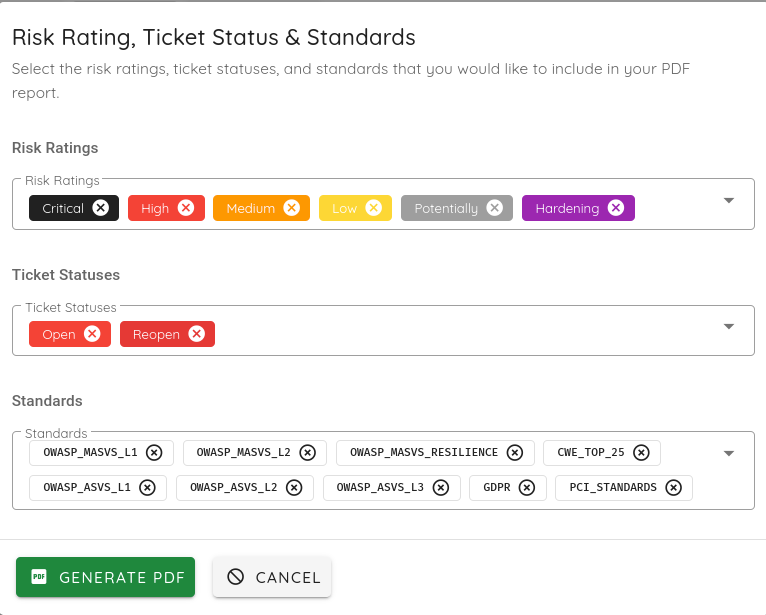
- Ajout de la possibilité de préciser les standards pertinents lors de la génération des rapports de scan :
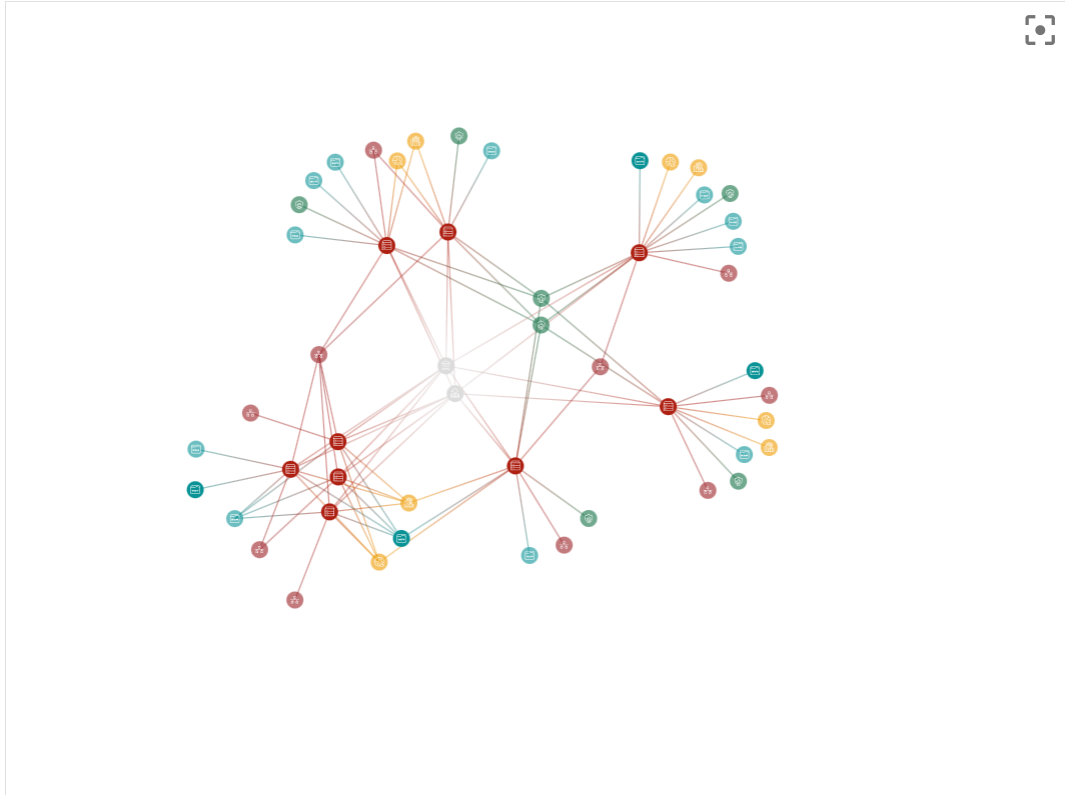
- Amélioration de l’apparence des nœuds du graphe :
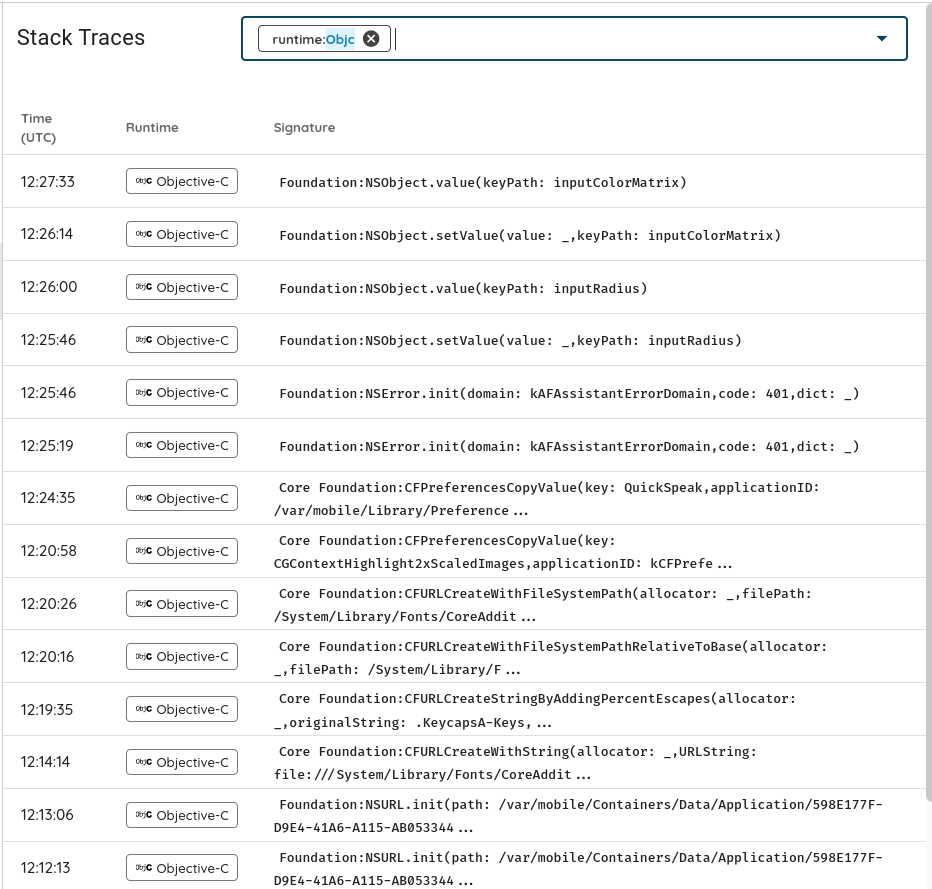
- Ajout de la possibilité de rechercher par runtime Objective-C dans l’IDE :
- Ajout du filtrage des nœuds potentiels :
🐞 Corrections de bugs et petites améliorations
- Le rôle par défaut des nouveaux utilisateurs est désormais Reader, au lieu du rôle User, plus privilégié. Ce changement concerne la configuration des accès SSO / SAML et la valeur par défaut de l’interface.
- Amélioration de la documentation d’utilisation d’OXO.