Ostorlab vs Aikido : comparatif des plateformes AppSec
Ostorlab vs Aikido sur le SAST, le pentest web et API, le test de binaires mobiles, la posture cloud, le BYOK et la remédiation, avec un tableau comparatif et une FAQ.
Ostorlab vs Aikido : sécuriser toute la pile applicative
Réponse rapide : Aikido et Ostorlab résolvent des problèmes de fond différents. Aikido regroupe dans un seul tableau de bord la posture de sécurité du cloud, l'analyse des conteneurs et l'AppSec au niveau des dépôts, un atout pour les équipes dont le principal risque se situe dans l'infrastructure cloud et l'hygiène du code source. Ostorlab est une plateforme agentique d'AppSec et de pentest conçue d'abord pour faire de la rétro-ingénierie et exploiter des binaires mobiles compilés, puis étendue au web, aux API et au code source, un atout pour les équipes dont le risque se situe dans les applications elles-mêmes. Le test de binaires mobiles d'Aikido ne concerne qu'Android et exige le code source, et Aikido n'offre pas de BYOK ; Ostorlab ne propose ni CSPM ni sécurité des conteneurs.
À propos de cette comparaison
Cette comparaison est publiée par Ostorlab, qui développe et commercialise la plateforme Ostorlab comparée ici. Les descriptions d'Aikido s'appuient sur le site web public et la documentation produit d'Aikido ; celles d'Ostorlab s'appuient sur la documentation produit d'Ostorlab. Les informations sur les autres éditeurs reflètent leurs sites web publics et leur documentation au 3 août 2026. L'offre de pentest mobile et l'offre sur site d'Aikido ont été revérifiées le 2 octobre 2026, et chaque affirmation sur Aikido figurant dans le tableau et la FAQ le 6 octobre 2026.
Mise à jour du 2 octobre 2026 : Aikido a lancé des pentests Android en boîte blanche le 26 août 2026, et Aikido Machine fonctionne sur site sans aucune connexion sortante. Les affirmations sur le DAST mobile et le traitement des données ont été corrigées, avec des liens vers les pages d'Aikido.
Mise à jour du 6 octobre 2026 : chaque affirmation sur Aikido renvoie désormais vers la page d'Aikido correspondante. Aikido Attack teste aussi les applications Android ; Aikido retest chaque vulnérabilité de pentest individuellement ; le BYOK, l'ingestion depuis les app stores, la sélection du pays et les SBOM compilés ont été revérifiés.
Critères d'évaluation : analyse du code source (SAST), pentest agentique web et API, SAST/SCA mobile, DAST mobile sur binaires compilés, ingestion depuis les app stores, test d'applications soumises à des restrictions géographiques, SBOM compilé, prise en charge du Bring Your Own Key (BYOK), validation d'un correctif isolé, gestion de la posture de sécurité du cloud (CSPM) et sécurité des conteneurs.
Comparaison en un coup d'œil
| Capacité | Aikido | Ostorlab | Pourquoi c'est important |
|---|---|---|---|
| Code source (SAST) | ✅ Oui, large prise en charge des langages, AutoTriage filtre le bruit après le scan | ✅ Oui, les vulnérabilités sont reliées directement au moteur dynamique pour une preuve d'exploitabilité en direct | Aikido valide après coup ; Ostorlab valide pendant la même passe |
| Pentest agentique web/API | ✅ Oui, Aikido Attack, véritable agent autonome pour les applications web et les API, et Android en boîte blanche depuis le 26 août 2026 | ✅ Oui, Agentic Deep Scan, Monkey Tester navigue dans les SPA, le SSO et la logique en plusieurs étapes | Les deux sont de vrais produits agentiques ; le périmètre et l'origine diffèrent |
| SAST/SCA mobile (niveau code source) | ✅ Oui, Swift, Kotlin et Dart pris en charge | ✅ Oui | Les deux couvrent les contrôles mobiles au niveau du dépôt |
| DAST mobile (test de binaires compilés) | ⚠️ Android uniquement, en boîte blanche : les pentests Android exigent l'APK et la base de code, et le build ne peut pas utiliser le certificate pinning, la détection du root ou de l'émulateur, ni le RASP ; iOS « bientôt disponible » | ✅ Oui, teste directement l'APK/IPA livré | L'analyse des dépôts passe à côté de ce qui se trouve réellement dans le binaire que téléchargent les utilisateurs |
| Ingestion depuis les app stores | ❌ Non proposée : le pentest Android prend un APK importé et la base de code | ✅ Oui, récupération par bundle ID depuis l'App Store ou Google Play, sans connexion à un dépôt | Évite la recherche manuelle pour les correctifs urgents ou les applications tierces |
| Test d'applications à restriction géographique | ❌ Non proposé : le trafic du pentest provient de la région de l'espace de travail (UE, États-Unis ou Australie), et non d'un pays choisi | ✅ Oui, sélection native du pays | Nécessaire pour les applications fintech/bancaires dont la logique dépend de la région |
| SBOM compilé | ⚠️ Conteneurs uniquement : des SBOM pour les dépôts et les images de conteneurs ; pour les exécutables, Aikido demande un SBOM déclaré par le client | ✅ Oui, extrait les dépendances directement du binaire livré, pas seulement d'un manifeste | Montre ce qui est réellement en production, pas seulement ce qui est déclaré dans le code source |
| BYOK (Bring Your Own Key) | ❌ Non proposé : les fonctionnalités d'IA s'exécutent sur des modèles hébergés sur AWS Bedrock ; l'Aikido Machine sur site exécute son propre modèle | ✅ Oui, connectez vos propres clés de fournisseur d'IA (OpenAI, Anthropic, Google Vertex) | Important pour les secteurs réglementés qui ne peuvent pas envoyer de code ou de trafic vers un modèle partagé |
| Validation d'un correctif isolé | ✅ Oui, pour les vulnérabilités de pentest : Aikido retest une vulnérabilité à la fois, pour les évaluations démarrées au cours des 6 derniers mois | ✅ Oui, SVA valide un correctif urgent en quelques minutes sans nouveau scan complet | Les deux retestent une vulnérabilité isolée ; le SVA d'Ostorlab fonctionne aussi sur les vulnérabilités issues de scans continus |
| Gestion de la posture de sécurité du cloud (CSPM) | ✅ Oui, point fort | ❌ Non proposée | Aikido convient mieux si la posture de l'infrastructure est la priorité |
| Sécurité des conteneurs | ✅ Oui, analyse des images de conteneurs | ❌ Non proposée | Idem |
Une concession nette : posture cloud et conteneurs
Il est important d'indiquer clairement ce pour quoi une plateforme n'est pas conçue. Ostorlab est une plateforme active d'AppSec et de pentest ; ce n'est pas un outil de gestion de la posture de l'infrastructure.
Si votre objectif immédiat est la gestion de la posture de sécurité du cloud (CSPM), la détection de buckets S3 mal configurés ou l'analyse courante des conteneurs, Aikido est le meilleur choix. Sa plateforme excelle à offrir de la visibilité sur l'infrastructure cloud-native.
Analyse du code source (SAST) : filtrer la théorie ou prouver la réalité
Les deux plateformes offrent une analyse statique (SAST) robuste et multilangage. Aikido mérite ici tout le crédit : son moteur SAST prend en charge un large éventail de langages (dont Swift, Kotlin et Dart) et s'appuie sur une puissante fonctionnalité AutoTriage. AutoTriage utilise l'analyse d'atteignabilité et des modèles de raisonnement IA pour filtrer le bruit et les faux positifs typiques des scanners statiques.
La divergence d'architecture tient à ce qui se passe une fois la vulnérabilité signalée. Aikido utilise l'IA pour trier et noter les vulnérabilités statiques après coup. Ostorlab aborde le SAST comme la première étape d'une chaîne dynamique : il relie les vulnérabilités directement à son moteur dynamique pour prouver l'exploitabilité en direct. Plutôt que de fournir une liste très filtrée de failles théoriques, Ostorlab produit des preuves de niveau probant, qui montrent précisément comment une faille du code source s'exécute dans l'application en fonctionnement.
Pentest web et API : agents autonomes et Monkey Tester
Aikido a récemment lancé Aikido Attack, un véritable agent de pentest autonome qui teste et exploite des applications web et des API en production et, depuis le 26 août 2026, des applications Android en boîte blanche. C'est un produit très performant.
Cependant, la distinction entre les deux agents tient à leurs origines. L'agent d'Aikido est parti de l'application web qu'il avait devant lui et a ajouté Android plus tard, avec le code source obligatoire. Le moteur d'Ostorlab a d'abord été conçu pour la machine à états bien moins prévisible d'une application mobile compilée. Parce qu'Ostorlab a dû résoudre la navigation mobile chaotique, les interfaces dynamiques et les contraintes des appareils physiques, il aborde le test web et API avec un Monkey Tester conçu pour gérer cette navigation mobile chaotique. Cela permet à Ostorlab de naviguer de façon autonome dans des Single Page Applications (SPA) complexes, du SSO web en plusieurs étapes et une logique métier complexe, sans script humain.
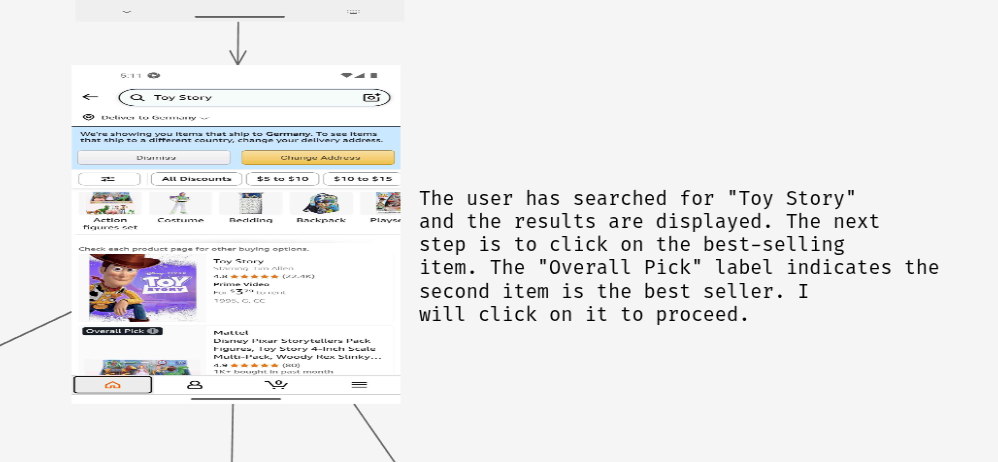
Cette profondeur est très visible dans le test des API. Dans une étude de cas documentée, l'Agentic Deep Scan d'Ostorlab a découvert un identifiant machine à machine (M2M) Auth0 à portée limitée. Au lieu de simplement signaler la clé divulguée, l'agent a cartographié de façon autonome la surface d'autorisation de l'identifiant, en élevant avec succès un jeton read:TSC à portée limitée en accès complet à l'API Management, et en extrayant un annuaire de 1 000 utilisateurs.
L'écart de réalité côté mobile : tester la production, pas seulement les dépôts
Aikido prend en charge Swift, Kotlin et Dart pour le SAST et l'analyse de la composition logicielle (SCA). C'est une capacité réelle et utile pour les développeurs iOS et Android qui veulent des contrôles au niveau du dépôt.
Depuis le 26 août 2026, Aikido réalise aussi des pentests Android sur l'APK, mais uniquement en boîte blanche : la base de code est obligatoire. Le pentest iOS est annoncé comme bientôt disponible. Ostorlab teste l'application Android et iOS compilée sans son code source, y compris les applications récupérées depuis les stores. Pour les secteurs réglementés, tester le binaire livré est une exigence stricte.
Ostorlab est un véritable DAST mobile, optimisé pour la réalité de la production :
- Ingestion depuis les stores sans configuration : saisissez un bundle ID et Ostorlab récupère l'application directement depuis l'App Store ou Google Play. Aucune connexion à un dépôt ni câblage de pipeline n'est nécessaire.
- Géorestriction : sélection native du pays pour récupérer et tester les variantes de production soumises à des restrictions géographiques.
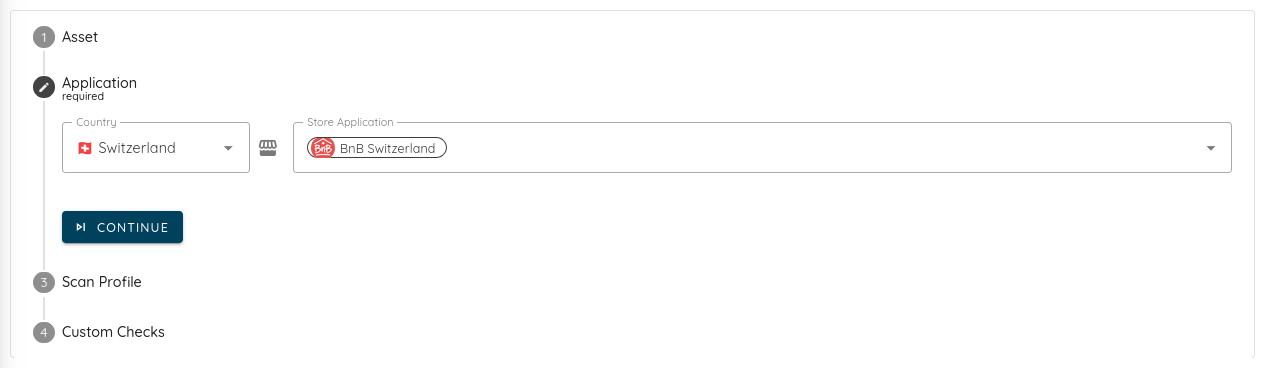
- SBOM compilés : plutôt que d'analyser un manifeste ou un lockfile, Ostorlab extrait les dépendances et les composants natifs liés statiquement directement du binaire APK ou IPA livré, et montre exactement ce qui est parti en production.
Confidentialité des données et BYOK (Bring Your Own Key)
Pour les secteurs très réglementés, comme la banque, la santé et le jeu vidéo, envoyer du code propriétaire sensible ou de la télémétrie de trafic à des LLM publics partagés est exclu d'emblée.
C'est là qu'Ostorlab offre un avantage d'architecture décisif : le Bring Your Own Key (BYOK). Ostorlab permet aux équipes de sécurité de connecter leurs propres clés privées de fournisseur d'IA, comme OpenAI, Anthropic ou Google Vertex, de sorte que tout le raisonnement sur les données reste strictement au sein d'une infrastructure que l'entreprise contrôle déjà. Nous n'avons trouvé aucune option BYOK sur les pages publiques d'Aikido : Aikido indique que ses fonctionnalités d'IA utilisent des modèles hébergés sur AWS Bedrock. Pour les besoins d'environnements isolés (air-gapped), Aikido propose Aikido Machine, un serveur sur site qui peut fonctionner sans connexion sortante ; Ostorlab propose un déploiement sur site avec Enterprise.
Remédiation de précision : SVA
Les workflows des développeurs doivent suivre la cadence des déploiements modernes. Lorsqu'un développeur pousse un correctif urgent, il ne peut pas attendre des heures un nouveau scan complet du pipeline pour savoir si le correctif a fonctionné. Ostorlab propose le Single Vulnerability Assessment (SVA), qui permet aux équipes d'ingénierie de valider un correctif urgent précis sur l'application en production en quelques minutes, ce qui crée une boucle de remédiation rapide et peu contraignante. Aikido retest aussi une vulnérabilité de pentest isolée après un correctif, pour les évaluations démarrées au cours des 6 derniers mois.
FAQ
Aikido teste-t-il les applications mobiles ? Aikido prend en charge le SAST et la SCA pour le code source mobile, y compris Swift, Kotlin et Dart, ainsi que des pentests Android en boîte blanche qui exigent le code source de l'application. Le pentest iOS est annoncé comme bientôt disponible. Ostorlab teste l'application Android et iOS compilée sans code source.
Ostorlab fait-il de la gestion de la posture de sécurité du cloud (CSPM) ? Non. Ostorlab est une plateforme de sécurité applicative et de pentest ; pour le CSPM ou l'analyse des conteneurs, Aikido est le meilleur choix.
Aikido propose-t-il le BYOK (Bring Your Own Key) ? Nous n'avons trouvé aucune option BYOK sur les pages d'Aikido (vérifié le 6 octobre 2026) : les fonctionnalités d'IA d'Aikido utilisent des modèles hébergés sur AWS Bedrock, et l'Aikido Machine sur site exécute son propre modèle. Ostorlab permet de connecter vos propres clés de fournisseur d'IA, notamment OpenAI, Anthropic et Google Vertex.
Quelle est la différence entre Aikido Attack et l'Agentic Deep Scan d'Ostorlab ? Les deux sont de véritables agents de pentest autonomes. Aikido Attack teste les applications web et les API, ainsi que les applications Android en boîte blanche depuis le 26 août 2026 ; le moteur d'Ostorlab a d'abord été conçu pour la machine à états plus complexe et chaotique des applications mobiles compilées, et cette même capacité de navigation s'étend désormais aux SPA web, au SSO et à la logique métier en plusieurs étapes.
Ostorlab peut-il tester une application sans se connecter à un dépôt de code source ? Oui. Ostorlab peut récupérer une application directement depuis l'App Store ou Google Play par bundle ID, y compris les variantes verrouillées par région, sans connexion à un dépôt.
Comment Ostorlab valide-t-il la correction d'un seul bug ? Le Single Vulnerability Assessment (SVA) valide un correctif urgent sur l'application en production en quelques minutes, sans nouveau scan complet du pipeline.
Limites de cette comparaison
- Les capacités, les tarifs et la documentation des éditeurs changent fréquemment. Les informations sur Aikido ont pu évoluer depuis le 3 août 2026.
- Aucun benchmark indépendant des taux de détection, des taux de faux positifs ou de la vitesse de scan n'a été réalisé pour cet article.
- Cet article ne rend pas compte de tests pratiques d'Aikido. Les affirmations sur Aikido reflètent ses documents publics ; celles sur Ostorlab reflètent la documentation produit d'Ostorlab.
- Vérifiez les capacités, les tarifs et les options de déploiement actuels directement auprès de chaque éditeur, idéalement en testant les deux plateformes sur vos propres applications.
L'essentiel à retenir
Le choix entre ces plateformes dépend de l'endroit où se situe votre risque principal. Si votre priorité est de verrouiller l'infrastructure cloud, de gérer la posture Kubernetes et de garder propres les dépendances des dépôts, Aikido est une excellente plateforme. Si vos joyaux de la couronne sont la pile applicative elle-même, des SPA web complexes, des API enchaînées et des applications mobiles compilées, il vous faut un moteur plus profond. Ostorlab offre la navigation autonome dans l'interface, la génération de preuves en direct et les contrôles de confidentialité BYOK stricts nécessaires pour sécuriser les parties les plus difficiles de l'application moderne.
Voyez par vous-même : lancez un Agentic Deep Scan sur votre propre application web ou mobile et constatez la différence de profondeur.
Vous utilisez déjà Aikido ? Comparez Ostorlab et Aikido sur la même application : même cible, même durée. Une vulnérabilité ne compte qu'après avoir été reproduite par votre équipe.