Ostorlab frente a Aikido: comparativa de plataformas de AppSec
Ostorlab frente a Aikido en SAST, pentesting web y de API, pruebas de binarios móviles, postura de la nube, BYOK y corrección, con tabla comparativa y preguntas frecuentes.
Ostorlab frente a Aikido: proteger toda la pila de aplicaciones
Respuesta rápida: Aikido y Ostorlab resuelven problemas centrales distintos. Aikido reúne en un único panel la postura de seguridad en la nube, el escaneo de contenedores y la AppSec a nivel de repositorio, y es una opción sólida para los equipos cuyo principal riesgo reside en la infraestructura en la nube y la higiene del código fuente. Ostorlab es una plataforma agéntica de AppSec y pentesting creada primero para aplicar ingeniería inversa y explotar binarios móviles compilados, y ampliada después a web, API y código fuente; es una opción sólida para los equipos cuyo riesgo reside en las propias aplicaciones. Las pruebas de binarios móviles de Aikido son solo para Android y necesitan el código fuente, y no tiene opción BYOK; Ostorlab no ofrece CSPM ni seguridad de contenedores.
Acerca de esta comparativa
Esta comparativa la publica Ostorlab, que desarrolla y vende la plataforma Ostorlab que aquí se compara. Las descripciones de Aikido se basan en el sitio web público y la documentación de producto de Aikido; las descripciones de Ostorlab se basan en la documentación de producto de la propia Ostorlab. La información sobre otros proveedores refleja sus sitios web y su documentación públicos a 3 de agosto de 2026. El pentesting móvil y la oferta on-premises de Aikido se volvieron a comprobar el 2 de octubre de 2026, y cada afirmación sobre Aikido en la tabla y en las preguntas frecuentes, el 6 de octubre de 2026.
Actualizado el 2 de octubre de 2026: Aikido lanzó pentests de Android de caja blanca el 26 de agosto de 2026, y Aikido Machine se ejecuta on-premises sin conexión saliente. Se corrigieron las afirmaciones sobre DAST móvil y tratamiento de datos, con enlaces a las páginas de Aikido.
Actualizado el 6 de octubre de 2026: cada afirmación sobre Aikido enlaza ahora a la propia página de Aikido. Aikido Attack también prueba aplicaciones de Android; Aikido vuelve a probar hallazgos individuales de pentest; se volvieron a comprobar BYOK, la ingesta desde tiendas de aplicaciones, la selección de país y las SBOM compiladas.
Criterios de evaluación: escaneo de código fuente (SAST), pentesting agéntico web y de API, SAST/SCA móvil, DAST móvil sobre binarios compilados, ingesta desde tiendas de aplicaciones, pruebas de aplicaciones con restricciones geográficas, SBOM compilada, compatibilidad con Bring Your Own Key (BYOK), validación de correcciones individuales, gestión de la postura de seguridad en la nube (CSPM) y seguridad de contenedores.
Comparativa de un vistazo
| Capacidad | Aikido | Ostorlab | Por qué importa |
|---|---|---|---|
| Código fuente (SAST) | ✅ Sí, amplia compatibilidad de lenguajes, AutoTriage filtra el ruido tras el escaneo | ✅ Sí, los hallazgos se enlazan directamente con el motor dinámico para obtener una prueba de explotabilidad en vivo | Aikido valida a posteriori; Ostorlab valida durante la misma pasada |
| Pentesting agéntico web/API | ✅ Sí, Aikido Attack, un agente autónomo genuino para aplicaciones web y API, y Android de caja blanca desde el 26 de agosto de 2026 | ✅ Sí, Agentic Deep Scan, Monkey Tester navega por SPA, SSO y lógica de varios pasos | Ambos son productos agénticos reales; difieren el alcance y el origen |
| SAST/SCA móvil (a nivel de código fuente) | ✅ Sí, compatible con Swift, Kotlin y Dart | ✅ Sí | Ambos cubren las comprobaciones móviles a nivel de repositorio |
| DAST móvil (pruebas de binarios compilados) | ⚠️ Solo Android, caja blanca: los pentests de Android necesitan el APK y la base de código, y la compilación no puede usar certificate pinning, detección de root o de emulador, ni RASP; iOS «próximamente» | ✅ Sí, prueba directamente el APK/IPA publicado | El escaneo del repositorio no detecta lo que realmente hay en el binario que descargan los usuarios |
| Ingesta desde tiendas de aplicaciones | ❌ No se ofrece: el pentest de Android toma un APK subido y la base de código | ✅ Sí, se obtiene por ID de paquete desde App Store o Google Play, sin conexión a repositorio | Elimina la obtención manual en correcciones urgentes o aplicaciones de terceros |
| Pruebas de aplicaciones con restricciones geográficas | ❌ No se ofrece: el tráfico del pentest procede de la región del espacio de trabajo (UE, EE. UU. o AU), no de un país elegido | ✅ Sí, selección nativa de país | Necesario para aplicaciones fintech y bancarias con lógica restringida por región |
| SBOM compilada | ⚠️ Solo contenedores: SBOM para repositorios e imágenes de contenedor; para ejecutables, Aikido pide una SBOM autodeclarada | ✅ Sí, extrae las dependencias directamente del binario publicado, no solo de un manifiesto | Muestra lo que realmente hay en producción, no solo lo que se declara en el código fuente |
| BYOK (Bring Your Own Key) | ❌ No se ofrece: las funciones de IA se ejecutan en modelos alojados en AWS Bedrock; Aikido Machine, que se ejecuta on-premises, utiliza su propio modelo | ✅ Sí, conecte sus propias claves de proveedores de IA (OpenAI, Anthropic, Google Vertex) | Importa en sectores regulados que no pueden enviar código o tráfico a un modelo compartido |
| Validación de correcciones individuales | ✅ Sí, para los hallazgos de pentest: Aikido vuelve a probar un hallazgo cada vez, para evaluaciones iniciadas en los últimos 6 meses | ✅ Sí, SVA valida una corrección urgente en minutos sin un reescaneo completo | Ambos vuelven a probar un único hallazgo; SVA de Ostorlab también funciona con hallazgos de escaneos continuos |
| Gestión de la postura de seguridad en la nube (CSPM) | ✅ Sí, punto fuerte principal | ❌ No se ofrece | Aikido es la mejor opción si la prioridad es la postura de la infraestructura |
| Seguridad de contenedores | ✅ Sí, escaneo de imágenes de contenedor | ❌ No se ofrece | Igual que arriba |
La concesión clara: postura de la nube y contenedores
Es importante indicar con claridad lo que una plataforma no está diseñada para hacer. Ostorlab es una plataforma activa de AppSec y pentesting; no es una herramienta de gestión de la postura de la infraestructura.
Si su objetivo inmediato es la gestión de la postura de seguridad en la nube (CSPM), detectar buckets de S3 mal configurados o realizar un escaneo rutinario de contenedores, Aikido es la mejor opción. Su plataforma destaca por ofrecer visibilidad sobre la infraestructura nativa de la nube.
Escaneo de código fuente (SAST): filtrar la teoría frente a demostrar la realidad
Ambas plataformas ofrecen un análisis estático (SAST) sólido y multilenguaje. Aikido merece todo el reconocimiento en este punto: su motor de SAST admite una amplia gama de lenguajes (incluidos Swift, Kotlin y Dart) y utiliza una potente función de AutoTriage. AutoTriage emplea análisis de alcanzabilidad y modelos de razonamiento de IA para filtrar el ruido y los falsos positivos típicos de los escáneres estáticos.
La divergencia arquitectónica está en lo que ocurre después de señalar un hallazgo. Aikido utiliza IA para clasificar y puntuar a posteriori los hallazgos estáticos. Ostorlab aborda el SAST como el primer paso de una cadena dinámica y enlaza los hallazgos directamente con su motor dinámico para demostrar la explotabilidad en vivo. En lugar de entregar una lista muy filtrada de fallos teóricos, Ostorlab genera evidencias de nivel probatorio que demuestran exactamente cómo se ejecuta en la aplicación en funcionamiento un fallo del código fuente.
Pentesting web y de API: agentes autónomos y Monkey Tester
Aikido introdujo recientemente Aikido Attack, un agente de pentesting autónomo genuino que prueba y explota aplicaciones web y API en producción y, desde el 26 de agosto de 2026, aplicaciones de Android de caja blanca. Es un producto muy capaz.
Sin embargo, la distinción entre ambos agentes vuelve a su origen. El agente de Aikido empezó con la aplicación web que tenía delante y añadió Android más tarde, con el código fuente como requisito. El motor de Ostorlab se creó primero para la máquina de estados, mucho menos predecible, de una aplicación móvil compilada. Como Ostorlab tuvo que resolver la navegación móvil caótica, las interfaces dinámicas y las restricciones de los dispositivos físicos, aborda las pruebas web y de API con un Monkey Tester diseñado para gestionar la navegación móvil caótica. Esto permite a Ostorlab navegar de forma autónoma por aplicaciones de una sola página (SPA) complejas, por SSO web de varios pasos y por lógica de negocio compleja sin necesidad de scripts humanos.
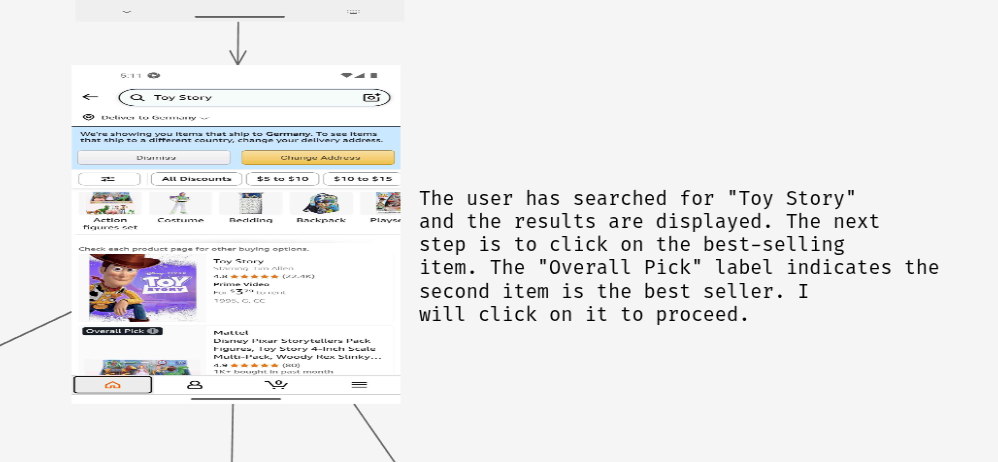
Esta profundidad es muy visible en las pruebas de API. En un caso de estudio documentado, el Agentic Deep Scan de Ostorlab descubrió una credencial máquina a máquina (M2M) de Auth0 con alcance limitado. En lugar de limitarse a informar de la clave filtrada, el agente mapeó de forma autónoma la superficie de autorización de la credencial y escaló con éxito un token read:TSC de alcance limitado hasta el acceso completo a la Management API, extrayendo un directorio de usuarios de 1,000 registros.
La brecha de la realidad móvil: probar producción, no solo repositorios
Aikido admite Swift, Kotlin y Dart para SAST y análisis de composición de software (SCA). Es una capacidad real y valiosa para los desarrolladores de iOS y Android que quieren comprobaciones a nivel de repositorio.
Desde el 26 de agosto de 2026, Aikido también ejecuta pentests de Android sobre el APK, pero solo de caja blanca: se requiere la base de código. El pentesting de iOS figura como próximamente. Ostorlab prueba la aplicación compilada de Android e iOS sin su código fuente, incluidas las aplicaciones obtenidas de las tiendas. Para los sectores regulados, probar el binario publicado es un requisito indispensable.
Ostorlab es un auténtico DAST móvil optimizado para la realidad de producción:
- Ingesta desde tiendas sin configuración: introduzca un ID de paquete y Ostorlab obtiene la aplicación directamente de App Store o Google Play. No se necesita conexión a repositorio ni integración en el pipeline.
- Geovallado: selección nativa de país para obtener y probar variantes de producción con restricciones geográficas.
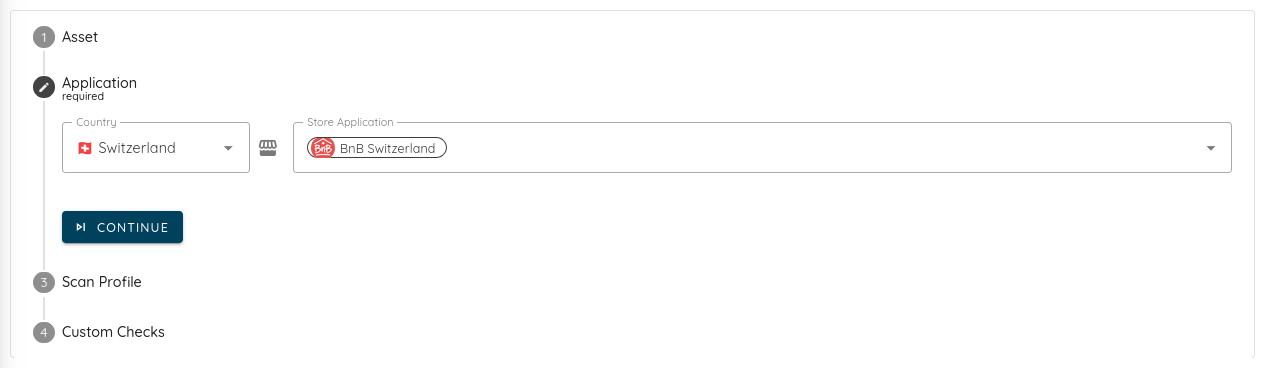
- SBOM compiladas: en lugar de escanear un manifiesto o un archivo de bloqueo, Ostorlab extrae las dependencias y los componentes nativos enlazados estáticamente directamente del binario APK o IPA publicado, y muestra exactamente lo que llegó a producción.
Privacidad de los datos y BYOK (Bring Your Own Key)
Para los sectores muy regulados, como la banca, la sanidad y los videojuegos, enviar código propietario sensible o telemetría de tráfico a través de LLM públicos y compartidos es inaceptable.
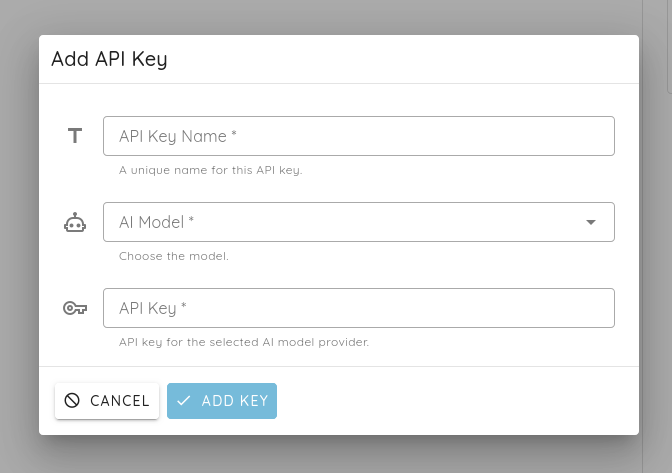
Aquí es donde Ostorlab ofrece una ventaja arquitectónica crítica: Bring Your Own Key (BYOK). Ostorlab permite a los equipos de seguridad conectar sus propias claves privadas de proveedores de IA, como OpenAI, Anthropic o Google Vertex, de modo que todo el razonamiento sobre los datos se mantenga estrictamente dentro de una infraestructura que la empresa ya controla. No encontramos ninguna opción BYOK en las páginas públicas de Aikido: Aikido afirma que sus funciones de IA utilizan modelos alojados en AWS Bedrock. Para necesidades de entornos aislados de la red (air-gapped), Aikido ofrece Aikido Machine, un servidor on-premises que puede ejecutarse sin conexión saliente; Ostorlab ofrece despliegue on-premises en Enterprise.
Corrección de precisión: SVA
Los flujos de trabajo de los desarrolladores deben seguir el ritmo de los despliegues modernos. Cuando un desarrollador publica una corrección urgente, no puede esperar horas a que un reescaneo completo del pipeline le diga si el parche ha funcionado. Ostorlab ofrece Single Vulnerability Assessment (SVA), que permite a los equipos de ingeniería validar en minutos una corrección urgente concreta frente a la aplicación en producción, con lo que se crea un ciclo de corrección rápido y de baja fricción. Aikido también vuelve a probar un único hallazgo de pentest tras una corrección, para evaluaciones iniciadas en los últimos 6 meses.
Preguntas frecuentes
¿Prueba Aikido aplicaciones móviles? Aikido admite SAST y SCA para el código fuente móvil, incluidos Swift, Kotlin y Dart, y pentests de Android de caja blanca que necesitan el código fuente de la aplicación. El pentesting de iOS figura como próximamente. Ostorlab prueba la aplicación compilada de Android e iOS sin código fuente.
¿Hace Ostorlab gestión de la postura de seguridad en la nube (CSPM)? No. Ostorlab es una plataforma de seguridad de aplicaciones y pentesting; para CSPM o escaneo de contenedores, Aikido es la mejor opción.
¿Ofrece Aikido BYOK (Bring Your Own Key)? No encontramos ninguna opción BYOK en las páginas de Aikido (consultadas el 6 de octubre de 2026): las funciones de IA de Aikido utilizan modelos alojados en AWS Bedrock, y Aikido Machine, que se ejecuta on-premises, utiliza su propio modelo. Ostorlab permite conectar sus propias claves de proveedores de IA, incluidos OpenAI, Anthropic y Google Vertex.
¿Cuál es la diferencia entre Aikido Attack y el Agentic Deep Scan de Ostorlab? Ambos son agentes de pentesting autónomos genuinos. Aikido Attack prueba aplicaciones web y API y, desde el 26 de agosto de 2026, aplicaciones de Android de caja blanca; el motor de Ostorlab se creó primero para la máquina de estados, más compleja y caótica, de las aplicaciones móviles compiladas, y esa misma capacidad de navegación se extiende ahora a las SPA web, el SSO y la lógica de negocio de varios pasos.
¿Puede Ostorlab probar una aplicación sin conectarse a un repositorio de código fuente? Sí. Ostorlab puede obtener una aplicación directamente de App Store o Google Play por ID de paquete, incluidas las variantes bloqueadas por región, sin necesidad de conexión a un repositorio.
¿Cómo valida Ostorlab la corrección de un único error? Single Vulnerability Assessment (SVA) valida en minutos una corrección urgente frente a la aplicación en producción, sin necesidad de un reescaneo completo del pipeline.
Limitaciones de esta comparativa
- Las capacidades, los precios y la documentación de los proveedores cambian con frecuencia. Los detalles sobre Aikido pueden haber cambiado desde el 3 de agosto de 2026.
- Para este artículo no se ejecutó ningún benchmark independiente de tasas de detección, tasas de falsos positivos o velocidad de escaneo.
- Este artículo no informa de pruebas prácticas de Aikido. Las afirmaciones sobre Aikido reflejan sus materiales públicos; las afirmaciones sobre Ostorlab reflejan la documentación de producto de la propia Ostorlab.
- Verifique directamente con cada proveedor las capacidades, los precios y las opciones de despliegue actuales, idealmente probando ambas plataformas con sus propias aplicaciones.
Conclusión
Elegir entre estas plataformas depende de dónde reside su riesgo principal. Si su prioridad es proteger la infraestructura en la nube, gestionar la postura de Kubernetes y mantener limpias las dependencias de los repositorios, Aikido es una plataforma excepcional. Si sus joyas de la corona son la propia pila de aplicaciones, las SPA web complejas, las API encadenadas y las aplicaciones móviles compiladas, necesita un motor más profundo. Ostorlab ofrece la navegación autónoma de la interfaz, la generación de pruebas en vivo y los estrictos controles de privacidad BYOK necesarios para proteger las partes más difíciles de la aplicación moderna.
Compruébelo usted mismo: ejecute un Agentic Deep Scan sobre su propia aplicación web o móvil y vea la diferencia de profundidad.
¿Ya utiliza Aikido? Compare Ostorlab con Aikido sobre la misma aplicación: mismo objetivo, misma ventana de tiempo. Un hallazgo solo cuenta una vez que su equipo lo ha reproducido.