Ostorlab vs Aikido:AppSec 平台对比
从 SAST、Web 与 API 渗透测试、移动二进制测试、云安全态势、BYOK 和修复等方面对比 Ostorlab 与 Aikido,并附有并排对照表和 FAQ。
Ostorlab vs Aikido:守护完整的应用栈
快速答案:Aikido 与 Ostorlab 解决的是不同的核心问题。Aikido 将云安全态势、容器扫描和仓库级 AppSec 整合到一个控制台中,对于主要风险存在于云基础设施和源代码卫生状况的团队尤为出色。Ostorlab 是一个智能体式的 AppSec 与渗透测试平台,最初即为逆向工程和利用已编译的移动二进制文件而构建,随后扩展到 Web、API 和源代码,对于风险存在于应用本身的团队尤为出色。Aikido 的移动二进制测试仅支持 Android,且需要源代码,也没有 BYOK 选项;Ostorlab 不提供 CSPM 或容器安全。
关于本次对比
本次对比由 Ostorlab 发布,该公司开发并销售此处所比较的 Ostorlab 平台。关于 Aikido 的描述基于 Aikido 的公开网站和产品文档;关于 Ostorlab 的描述基于 Ostorlab 自己的产品文档。关于其他厂商的信息反映的是截至 2026 年 8 月 3 日其公开网站和文档的内容。Aikido 的移动渗透测试和本地部署方案已于 2026 年 10 月 2 日重新核查,表格和 FAQ 中关于 Aikido 的每一项陈述则于 2026 年 10 月 6 日重新核查。
2026 年 10 月 2 日更新:Aikido 于 2026 年 8 月 26 日推出了白盒 Android 渗透测试,Aikido Machine 可在本地运行且无对外连接。移动 DAST 和数据处理相关的陈述已更正,并附上了 Aikido 页面的链接。
2026 年 10 月 6 日更新:关于 Aikido 的每一项陈述现在都链接到 Aikido 自己的页面。Aikido Attack 也可测试 Android 应用;Aikido 会对单个渗透测试发现进行复测;BYOK、应用商店摄取、国家/地区选择和已编译 SBOM 均已重新核查。
评估标准:源代码扫描(SAST)、智能体式 Web 与 API 渗透测试、移动 SAST/SCA、针对已编译二进制文件的移动 DAST、应用商店摄取、受地域限制的应用测试、已编译 SBOM、自带密钥(BYOK)支持、单项修复验证、云安全态势管理(CSPM),以及容器安全。
一览对比
| 能力 | Aikido | Ostorlab | 为何重要 |
|---|---|---|---|
| 源代码(SAST) | ✅ 支持,广泛的语言支持,AutoTriage 在扫描后过滤噪声 | ✅ 支持,检测结果直接链接到动态引擎以获得实时可利用性证明 | Aikido 事后验证;Ostorlab 在同一遍扫描中验证 |
| 智能体式 Web/API 渗透测试 | ✅ 支持,Aikido Attack,面向 Web 应用和 API 的真正自主智能体,自 2026 年 8 月 26 日起支持白盒 Android | ✅ 支持,Agentic Deep Scan,Monkey Tester 可导航 SPA、SSO、多步骤逻辑 | 两者都是真正的智能体式产品;范围和起源不同 |
| 移动 SAST/SCA(源代码级) | ✅ 支持,支持 Swift、Kotlin、Dart | ✅ 支持 | 两者都覆盖仓库级的移动检查 |
| 移动 DAST(已编译二进制测试) | ⚠️ 仅 Android,白盒:Android 渗透测试需要 APK 和代码库,且构建版本不能使用证书锁定、Root 或模拟器检测、RASP;iOS“即将推出” | ✅ 支持,直接测试交付的 APK/IPA | 仓库扫描会遗漏用户实际下载的二进制文件中的内容 |
| 应用商店摄取 | ❌ 不提供:Android 渗透测试需要上传的 APK 和代码库 | ✅ 支持,通过 bundle ID 从 App Store 或 Google Play 拉取,无需连接仓库 | 免去为热修复或第三方应用手动获取样本的麻烦 |
| 受地域限制的应用测试 | ❌ 不提供:渗透测试流量来自工作区所在区域(欧盟、美国或澳大利亚),而非所选国家/地区 | ✅ 支持,原生的国家/地区选择 | 对于具有按地域设限逻辑的金融科技/银行应用是必需的 |
| 已编译 SBOM | ⚠️ 仅容器:针对仓库和容器镜像的 SBOM;对于可执行文件,Aikido 要求提供自行申报的 SBOM | ✅ 支持,直接从交付的二进制文件中提取依赖,而不只是依据清单文件 | 展示生产环境中实际包含的内容,而不只是源代码中声明的内容 |
| BYOK(自带密钥) | ❌ 不提供:AI 功能运行在托管于 AWS Bedrock 的模型上;本地部署的 Aikido Machine 运行自有模型 | ✅ 支持,可接入您自己的 AI 提供商密钥(OpenAI、Anthropic、Google Vertex) | 对于无法将代码/流量发送到共享模型的受监管行业至关重要 |
| 单项修复验证 | ✅ 支持,针对渗透测试发现:Aikido 可逐个复测单个发现,适用于过去 6 个月内开始的评估 | ✅ 支持,SVA 可在数分钟内验证单个热修复,无需完整重新扫描 | 两者都能复测单个发现;Ostorlab 的 SVA 还适用于持续扫描产生的发现 |
| 云安全态势管理(CSPM) | ✅ 支持,核心优势 | ❌ 不提供 | 如果基础设施态势是优先事项,Aikido 更合适 |
| 容器安全 | ✅ 支持,容器镜像扫描 | ❌ 不提供 | 同上 |
坦诚的让步:云态势与容器
明确说明一个平台不是为何而设计的,这一点很重要。Ostorlab 是一个主动的 AppSec 与渗透测试平台;它不是基础设施态势管理工具。
如果您的当务之急是云安全态势管理(CSPM)、检测配置错误的 S3 存储桶,或执行常规的容器扫描,那么 Aikido 更合适。他们的平台在提供云原生基础设施可见性方面表现出色。
源代码扫描(SAST):过滤理论 vs. 证明现实
两个平台都提供强大的多语言静态分析(SAST)。Aikido 在这方面当之无愧:他们的 SAST 引擎支持广泛的语言(包括 Swift、Kotlin 和 Dart),并运用了强大的 AutoTriage 功能。AutoTriage 利用可达性分析和 AI 推理模型,过滤掉静态扫描器常见的噪声和误报。
架构上的分歧在于一个发现被标记之后会发生什么。Aikido 使用 AI 对静态发现进行事后的分级处理和评分。Ostorlab 则将 SAST 视为动态链条中的第一步,把发现直接链接到其动态引擎,实时证明可利用性。Ostorlab 不是交付一份经过高度过滤的理论性缺陷清单,而是生成实证级别的证据,精确演示源代码中的某个缺陷如何在运行中的应用里执行。
Web 与 API 渗透测试:自主智能体与 Monkey Tester
Aikido 近期推出了 Aikido Attack,这是一个真正自主的渗透测试智能体,可测试并利用实时的 Web 应用和 API,并自 2026 年 8 月 26 日起支持白盒 Android 应用。它是一款能力很强的产品。
然而,两种智能体之间的区别可以追溯到它们的起源。Aikido 的智能体起步于面前的 Web 应用,之后才加入 Android,且需要源代码。Ostorlab 的引擎则是首先为可预测性低得多的已编译移动应用状态机而构建的。由于 Ostorlab 必须解决混乱的移动端导航、动态 UI 和物理设备约束等问题,它以一个为应对混乱移动端导航而打造的 Monkey Tester 来处理 Web 与 API 测试。这使得 Ostorlab 能够在无需人工编写脚本的情况下,自主导航复杂的单页应用(SPA)、多步骤的 Web SSO 和复杂的业务逻辑。
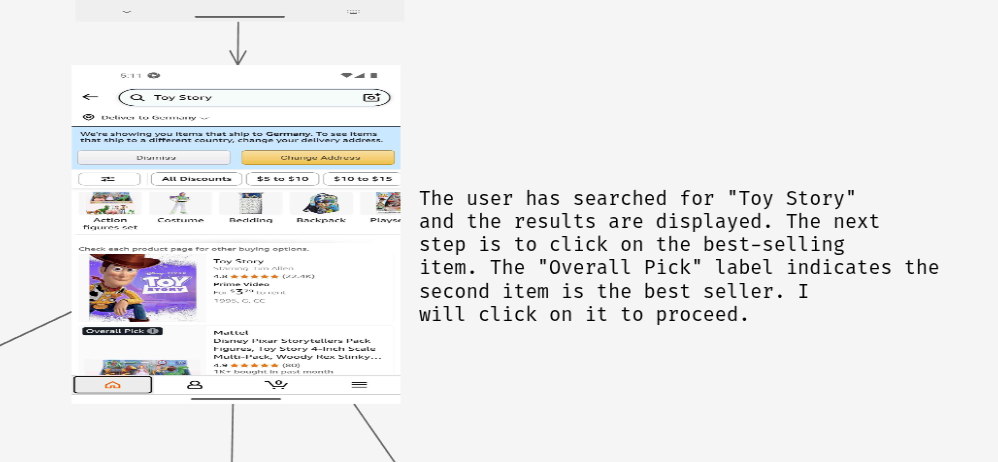
这种深度在 API 测试中尤为明显。在一份有记录的案例研究中,Ostorlab 的 Agentic Deep Scan 发现了一个受限范围的 Auth0 机器对机器(M2M)凭据。该智能体并没有仅仅报告这个泄露的密钥,而是自主绘制了该凭据的授权范围,成功将一个受限范围的 read:TSC 令牌提升为对 Management API 的完全访问权限,并提取出一份包含 1,000 条记录的用户目录。
移动端的现实差距:测试生产版本,而不只是仓库
Aikido 的 SAST 和软件成分分析(SCA)支持 Swift、Kotlin 和 Dart。对于希望进行仓库级检查的 iOS 和 Android 开发者而言,这是一项真实且有价值的能力。
自 2026 年 8 月 26 日起,Aikido 也可对 APK 运行 Android 渗透测试,但仅限白盒:需要代码库。iOS 渗透测试被列为即将推出。Ostorlab 则在无需源代码的情况下测试已编译的 Android 和 iOS 应用,包括从应用商店拉取的应用。对于受监管行业而言,测试交付的二进制文件是一项硬性要求。
Ostorlab 是一个真正的移动 DAST,针对生产环境的现实进行了优化:
- 零配置商店摄取:只需填入一个 bundle ID,Ostorlab 便会直接从 App Store 或 Google Play 拉取应用。无需连接仓库或接入流水线。
- 地域围栏:原生的国家/地区选择,用于获取并测试受地域限制的生产版本变体。
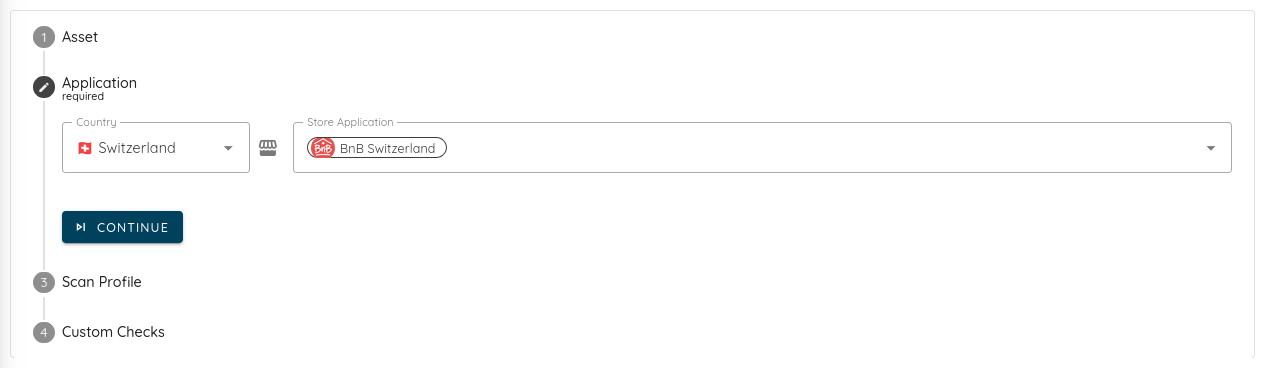
- 已编译 SBOM:Ostorlab 不是扫描清单文件或锁文件,而是直接从交付的 APK 或 IPA 二进制文件中提取依赖和静态链接的原生组件,精确展示进入生产环境的内容。
数据隐私与 BYOK(自带密钥)
对于银行、医疗和游戏等高度受监管的行业,将敏感的专有代码或流量遥测数据通过共享的公共 LLM 传输是根本行不通的。
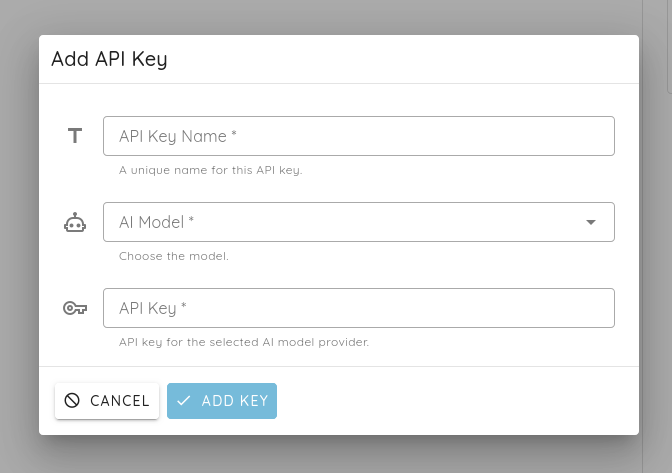
Ostorlab 在这里提供了一项关键的架构优势:自带密钥(BYOK)。Ostorlab 允许安全团队接入自己私有的 AI 提供商密钥,例如 OpenAI、Anthropic 或 Google Vertex,确保所有的数据推理都严格保留在企业已经掌控的基础设施之内。我们在 Aikido 的公开页面上没有找到 BYOK 选项:Aikido 表示其 AI 功能使用托管于 AWS Bedrock 的模型。针对气隙(air-gapped)需求,Aikido 提供 Aikido Machine,这是一个可在无对外连接的情况下运行的本地服务器;Ostorlab 则在企业版(Enterprise)中提供本地部署。
精准修复:SVA
开发者的工作流必须跟得上现代部署的速度。当开发者推送一个热修复时,他们无法等上几个小时让完整的流水线重新扫描,才能知道补丁是否成功。Ostorlab 提供单漏洞评估(SVA),使工程团队能够在数分钟内针对实时应用验证某个特定的热修复,形成一个快速、低摩擦的修复闭环。Aikido 同样会在修复后复测单个渗透测试发现,适用于过去 6 个月内开始的评估。
FAQ
Aikido 测试移动应用吗? Aikido 的 SAST 和 SCA 支持移动端源代码,包括 Swift、Kotlin 和 Dart,以及需要应用源代码的白盒 Android 渗透测试。iOS 渗透测试被列为即将推出。Ostorlab 则在无需源代码的情况下测试已编译的 Android 和 iOS 应用。
Ostorlab 提供云安全态势管理(CSPM)吗? 不提供。Ostorlab 是一个应用安全与渗透测试平台;对于 CSPM 或容器扫描,Aikido 更合适。
Aikido 提供 BYOK(自带密钥)吗? 我们在 Aikido 的页面上没有找到 BYOK 选项(于 2026 年 10 月 6 日核查):Aikido 的 AI 功能使用托管于 AWS Bedrock 的模型,本地部署的 Aikido Machine 运行自有模型。Ostorlab 支持接入您自己的 AI 提供商密钥,包括 OpenAI、Anthropic 和 Google Vertex。
Aikido Attack 与 Ostorlab 的 Agentic Deep Scan 有何区别? 两者都是真正自主的渗透测试智能体。Aikido Attack 测试 Web 应用和 API,并自 2026 年 8 月 26 日起支持白盒 Android 应用;Ostorlab 的引擎则是首先为更复杂、更混乱的已编译移动应用状态机而构建的,而同样的导航能力如今已扩展到 Web SPA、SSO 和多步骤业务逻辑。
Ostorlab 能在不连接源代码仓库的情况下测试应用吗? 可以。Ostorlab 能够通过 bundle ID 直接从 App Store 或 Google Play 拉取应用,包括受地域限制的版本变体,无需连接仓库。
Ostorlab 如何验证单个漏洞修复? 单漏洞评估(SVA)可在数分钟内针对实时应用验证单个热修复,无需进行完整的流水线重新扫描。
本次对比的局限
- 厂商的能力、定价和文档会频繁变化。关于 Aikido 的细节自 2026 年 8 月 3 日以来可能已发生变化。
- 本文未针对检测率、误报率或扫描速度进行独立的基准测试。
- 本文未报告对 Aikido 的实际动手测试。关于 Aikido 的陈述反映其公开材料;关于 Ostorlab 的陈述反映 Ostorlab 自己的产品文档。
- 请直接向各厂商核实其当前的能力、定价和部署选项,最好针对您自己的应用对两个平台进行测试。
结论
在这两个平台之间做选择,归根结底取决于您的核心风险所在。如果您的首要关注点是锁定云基础设施、管理 Kubernetes 态势并保持仓库依赖干净,那么 Aikido 是一个出色的平台。如果您最宝贵的资产正是应用栈本身——复杂的 Web SPA、链式 API 和已编译的移动应用——那么您需要一个更深入的引擎。Ostorlab 提供了保护现代应用中最困难部分所必需的自主 UI 导航、实时证明生成和严格的 BYOK 隐私控制。
亲眼见证:针对您自己的 Web 或移动应用运行一次 Agentic Deep Scan,感受深度上的差异。
已经在使用 Aikido?在同一个应用上对比 Ostorlab 与 Aikido:相同的目标,相同的时间窗口。只有当您的团队复现了某个发现之后,它才算数。