Ostorlab vs Aikido:AppSecプラットフォーム比較
SAST、WebとAPIのペンテスト、モバイルバイナリのテスト、クラウドの態勢管理、BYOK、修復の観点でOstorlabとAikidoを比較します。比較表とFAQ付きです。
Ostorlab vs Aikido:アプリケーションスタック全体を保護する
簡潔な回答:AikidoとOstorlabは、異なる中核的な課題を解決します。Aikidoは、クラウドセキュリティの態勢管理、コンテナスキャン、リポジトリレベルのAppSecを一つのダッシュボードに統合しており、主なリスクがクラウドインフラとソースコードの衛生状態にあるチームに適しています。Ostorlabは、コンパイル済みのモバイルバイナリをリバースエンジニアリングして悪用することを第一の目的として構築され、その後Web、API、ソースコードへと拡張されたエージェント型のAppSecおよびペンテストプラットフォームであり、リスクがアプリケーションそのものにあるチームに適しています。AikidoのモバイルバイナリのテストはAndroid専用でソースコードを必要とし、BYOKのオプションはありません。一方、OstorlabはCSPMやコンテナセキュリティを提供していません。
本比較について
本比較は、ここで比較しているOstorlabプラットフォームを開発・販売するOstorlabが公開しています。Aikidoに関する記述はAikidoの公開Webサイトと製品ドキュメントに基づき、Ostorlabに関する記述はOstorlab自身の製品ドキュメントに基づいています。他のベンダーに関する情報は、2026年8月3日時点の各社の公開Webサイトとドキュメントを反映しています。Aikidoのモバイルペンテストとオンプレミスの提供内容は2026年10月2日に、表とFAQにおけるAikidoに関するすべての記述は2026年10月6日に再確認しました。
2026年10月2日更新:Aikidoは2026年8月26日にホワイトボックス型のAndroidペンテストを開始し、Aikido Machineは外部への接続なしにオンプレミスで動作します。モバイルDASTとデータの取り扱いに関する記述を、Aikidoのページへのリンクとともに修正しました。
2026年10月6日更新:Aikidoに関するすべての記述に、Aikido自身のページへのリンクを付けました。Aikido AttackはAndroidアプリもテストします。Aikidoはペンテストの検出結果を個別に再テストします。BYOK、アプリストアからの取り込み、国の選択、コンパイル済みSBOMについて再確認しました。
評価基準:ソースコードスキャン(SAST)、エージェント型のWebとAPIのペンテスト、モバイルSAST/SCA、コンパイル済みバイナリに対するモバイルDAST、アプリストアからの取り込み、地域制限のあるアプリのテスト、コンパイル済みSBOM、Bring Your Own Key(BYOK)のサポート、単一修正の検証、クラウドセキュリティ態勢管理(CSPM)、コンテナセキュリティ。
比較の概要
| 機能 | Aikido | Ostorlab | 重要な理由 |
|---|---|---|---|
| ソースコード(SAST) | ✅ あり、幅広い言語に対応、AutoTriageがスキャン後にノイズを除外 | ✅ あり、検出結果を動的エンジンに直接つなぎ、悪用可能性を実環境で実証 | Aikidoは事後に検証し、Ostorlabは同じパスの中で検証する |
| エージェント型のWeb/APIペンテスト | ✅ あり、Aikido Attack、WebアプリとAPI向けの本物の自律型エージェント、2026年8月26日からはホワイトボックス型のAndroidにも対応 | ✅ あり、Agentic Deep Scan、Monkey TesterがSPA、SSO、複数ステップのロジックを操作 | どちらも本物のエージェント型製品だが、スコープと出自が異なる |
| モバイルSAST/SCA(ソースレベル) | ✅ あり、Swift、Kotlin、Dartに対応 | ✅ あり | どちらもリポジトリレベルのモバイルチェックをカバー |
| モバイルDAST(コンパイル済みバイナリのテスト) | ⚠️ Androidのみ、ホワイトボックス型:AndroidペンテストにはAPKとコードベースが必要で、ビルドでは証明書ピンニング、root検知やエミュレーター検知、RASPを使用できない。iOSは「近日公開」 | ✅ あり、出荷されたAPK/IPAを直接テスト | リポジトリのスキャンでは、ユーザーが実際にダウンロードするバイナリの中身を見逃す |
| アプリストアからの取り込み | ❌ 提供なし:AndroidペンテストはアップロードされたAPKとコードベースを受け取る | ✅ あり、バンドルIDでApp StoreまたはGoogle Playから取得、リポジトリ連携は不要 | ホットフィックスやサードパーティアプリのための手作業での入手が不要になる |
| 地域制限のあるアプリのテスト | ❌ 提供なし:ペンテストのトラフィックは、選択した国ではなくワークスペースのリージョン(EU、US、AU)から送信される | ✅ あり、国の選択をネイティブにサポート | 地域で制御されるロジックを持つフィンテックや銀行のアプリに必要 |
| コンパイル済みSBOM | ⚠️ コンテナのみ:リポジトリとコンテナイメージのSBOM。実行ファイルについては、Aikidoは自己申告のSBOMを求める | ✅ あり、マニフェストだけでなく、出荷されたバイナリから依存関係を直接抽出 | ソースで宣言されたものだけでなく、本番環境に実際に含まれるものを示す |
| BYOK(Bring Your Own Key) | ❌ 提供なし:AI機能はAWS Bedrockでホストされたモデルで動作し、オンプレミスのAikido Machineは独自のモデルを実行 | ✅ あり、自社のAIプロバイダーのキー(OpenAI、Anthropic、Google Vertex)を接続 | コードやトラフィックを共有モデルに送れない規制業界にとって重要 |
| 単一修正の検証 | ✅ あり、ペンテストの検出結果が対象:Aikidoは過去6か月以内に開始された評価について、検出結果を一つずつ再テスト | ✅ あり、SVAがフルリスキャンなしで一つのホットフィックスを数分で検証 | どちらも単一の検出結果を再テストできる。OstorlabのSVAは継続的スキャンの検出結果にも使える |
| クラウドセキュリティ態勢管理(CSPM) | ✅ あり、中核的な強み | ❌ 提供なし | インフラの態勢が優先事項ならAikidoのほうが適している |
| コンテナセキュリティ | ✅ あり、コンテナイメージのスキャン | ❌ 提供なし | 同上 |
率直に認める点:クラウドの態勢とコンテナ
プラットフォームが何のために設計されていないかを、はっきり述べておくことは重要です。Ostorlabは能動的なAppSecおよびペンテストのプラットフォームであり、インフラの態勢管理ツールではありません。
当面の目標がクラウドセキュリティ態勢管理(CSPM)、設定ミスのあるS3バケットの検出、定期的なコンテナスキャンであれば、Aikidoのほうが適しています。同社のプラットフォームは、クラウドネイティブなインフラの可視化に優れています。
ソースコードスキャン(SAST):理論の絞り込みか、現実の実証か
どちらのプラットフォームも、堅牢な多言語対応の静的解析(SAST)を提供しています。この点ではAikidoは十分に評価されるべきです。同社のSASTエンジンは幅広い言語(Swift、Kotlin、Dartを含む)をサポートし、強力なAutoTriage機能を活用しています。AutoTriageは、到達可能性解析とAIの推論モデルを使って、静的スキャナーに典型的なノイズと誤検知(フォールスポジティブ)を除外します。
アーキテクチャ上の違いは、検出結果にフラグが立てられた後に何が起きるかにあります。Aikidoは、AIを使って静的な検出結果を事後にトリアージしてスコア付けします。Ostorlabは、SASTを動的なチェーンの最初のステップと捉え、検出結果を動的エンジンに直接つないで悪用可能性を実環境で実証します。高度に絞り込まれた理論上の欠陥のリストを届けるのではなく、Ostorlabは実証レベルのエビデンスを生成し、ソースコードの欠陥が実行中のアプリケーションでどのように実行されるかを正確に示します。
WebとAPIのペンテスト:自律型エージェントとMonkey Tester
Aikidoは最近、Aikido Attackを投入しました。稼働中のWebアプリとAPI、そして2026年8月26日からはホワイトボックス型のAndroidアプリをテストして悪用する、本物の自律型ペンテストエージェントです。非常に高性能な製品です。
しかし、2つのエージェントの違いは、その出自に帰着します。Aikidoのエージェントは目の前のWebアプリケーションから出発し、後からソースコードを必須とする形でAndroidを追加しました。Ostorlabのエンジンは、はるかに予測しにくいコンパイル済みモバイルアプリのステートマシンのために最初に構築されました。Ostorlabは、混沌としたモバイルのナビゲーション、動的なUI、物理端末の制約を解決する必要があったため、混沌としたモバイルのナビゲーションに対応するよう構築されたMonkey Testerを使ってWebとAPIのテストに取り組みます。これにより、Ostorlabは人間によるスクリプト作成なしに、複雑なシングルページアプリケーション(SPA)、複数ステップのWeb SSO、複雑なビジネスロジックを自律的に操作できます。
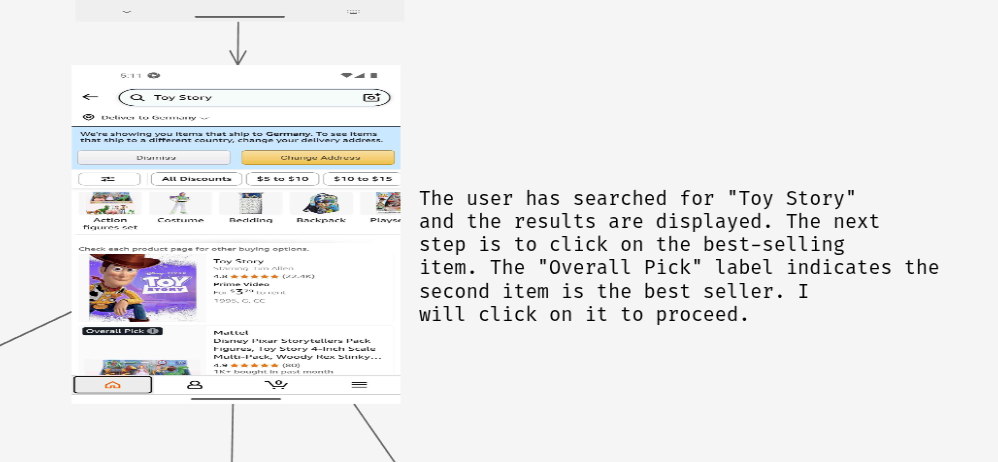
この深さは、APIのテストで顕著に表れます。記録された事例研究では、OstorlabのAgentic Deep Scanが、スコープの限定されたAuth0のマシン間(M2M)認証情報を発見しました。エージェントは漏えいしたキーを報告するだけでなく、その認証情報の認可の範囲を自律的にマッピングし、スコープの限定されたread:TSCトークンをManagement APIへの完全なアクセスへと昇格させることに成功し、1,000件のレコードからなるユーザーディレクトリを抽出しました。
モバイルの現実とのギャップ:リポジトリだけでなく本番をテストする
Aikidoは、SASTとソフトウェア構成分析(SCA)でSwift、Kotlin、Dartをサポートしています。これは、リポジトリレベルのチェックを求めるiOSとAndroidの開発者にとって、実在する価値ある機能です。
2026年8月26日からは、AikidoはAPKに対するAndroidペンテストも実施していますが、ホワイトボックス型のみで、コードベースが必要です。iOSのペンテストは近日公開と記載されています。Ostorlabは、ストアから取得したアプリを含め、コンパイル済みのAndroidアプリとiOSアプリをソースコードなしでテストします。規制業界にとって、出荷されたバイナリのテストは必須の要件です。
Ostorlabは、本番環境の現実に最適化された真のモバイルDASTです。
- セットアップ不要のストアからの取り込み:バンドルIDを入力するだけで、OstorlabがApp StoreまたはGoogle Playからアプリを直接取得します。リポジトリ連携やパイプラインの設定は不要です。
- ジオフェンシング:国の選択をネイティブにサポートし、地域制限のある本番バリアントを取得してテストします。
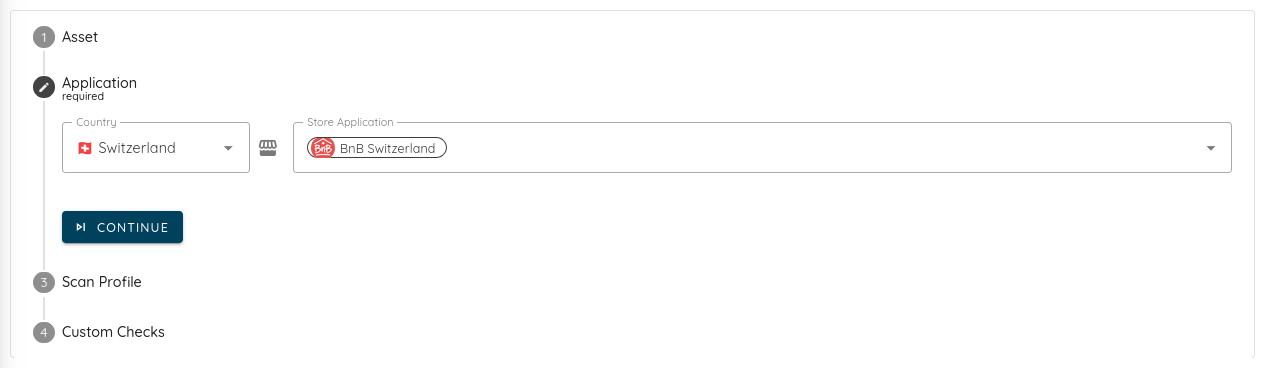
- コンパイル済みSBOM:マニフェストやロックファイルをスキャンするのではなく、出荷されたAPKまたはIPAのバイナリから依存関係と静的リンクされたネイティブコンポーネントを直接抽出し、本番環境に何が入ったかを正確に示します。
データプライバシーとBYOK(Bring Your Own Key)
銀行、ヘルスケア、ゲームなどの厳しく規制された業界にとって、機密性の高い独自コードやトラフィックのテレメトリを共有の公開LLMに送ることは論外です。
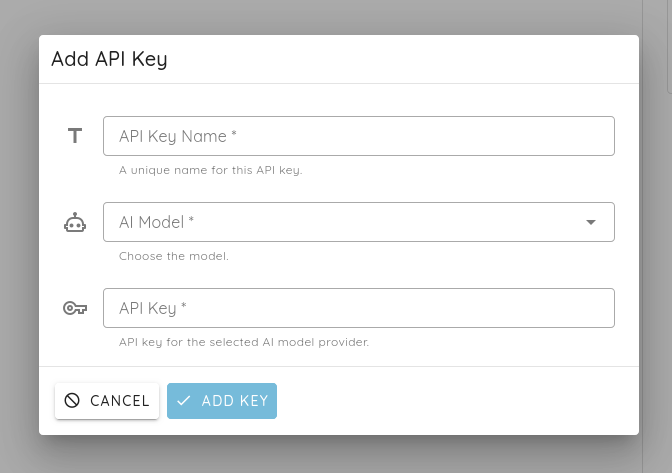
ここでOstorlabは、アーキテクチャ上の決定的な利点であるBring Your Own Key(BYOK)を提供します。Ostorlabでは、セキュリティチームがOpenAI、Anthropic、Google Vertexなど、自社のプライベートなAIプロバイダーのキーを接続でき、データに関する推論はすべて企業がすでに管理しているインフラの中に厳格にとどまります。Aikidoの公開ページではBYOKのオプションは見つかりませんでした。Aikidoは、AI機能にAWS Bedrockでホストされたモデルを使用していると述べています。エアギャップ環境のニーズに対しては、Aikidoは外部への接続なしで動作できるオンプレミスのサーバーであるAikido Machineを提供しています。Ostorlabは、Enterpriseでオンプレミス導入を提供しています。
精密な修復:SVA
開発者のワークフローは、現代のデプロイのスピードに見合っていなければなりません。開発者がホットフィックスをプッシュしたとき、パッチが成功したかどうかを知るためにパイプラインのフルリスキャンを何時間も待つことはできません。OstorlabはSingle Vulnerability Assessment(SVA)を提供しており、エンジニアリングチームは特定の一つのホットフィックスを稼働中のアプリケーションに対して数分で検証でき、高速で摩擦の少ない修復ループを実現できます。Aikidoも、過去6か月以内に開始された評価について、修正後にペンテストの単一の検出結果を再テストします。
FAQ
Aikidoはモバイルアプリをテストしますか? Aikidoは、Swift、Kotlin、Dartを含むモバイルのソースコードに対するSASTとSCA、そしてアプリのソースコードを必要とするホワイトボックス型のAndroidペンテストをサポートしています。iOSのペンテストは近日公開と記載されています。Ostorlabは、コンパイル済みのAndroidアプリとiOSアプリをソースコードなしでテストします。
Ostorlabはクラウドセキュリティ態勢管理(CSPM)を行いますか? いいえ。Ostorlabはアプリケーションセキュリティおよびペンテストのプラットフォームです。CSPMやコンテナスキャンには、Aikidoのほうが適しています。
AikidoはBYOK(Bring Your Own Key)を提供していますか? Aikidoのページ(2026年10月6日確認)ではBYOKのオプションは見つかりませんでした。AikidoのAI機能はAWS Bedrockでホストされたモデルを使用し、オンプレミスのAikido Machineは独自のモデルを実行します。Ostorlabは、OpenAI、Anthropic、Google Vertexを含め、自社のAIプロバイダーのキーの接続をサポートしています。
Aikido AttackとOstorlabのAgentic Deep Scanの違いは何ですか? どちらも本物の自律型ペンテストエージェントです。Aikido Attackは、WebアプリとAPI、そして2026年8月26日からはホワイトボックス型のAndroidアプリをテストします。Ostorlabのエンジンは、より複雑で混沌としたコンパイル済みモバイルアプリのステートマシンのために最初に構築され、その同じナビゲーション能力が現在ではWebのSPA、SSO、複数ステップのビジネスロジックにまで広がっています。
Ostorlabは、ソースコードリポジトリに接続せずにアプリをテストできますか? はい。Ostorlabは、地域限定のバリアントを含め、バンドルIDによってApp StoreまたはGoogle Playからアプリを直接取得でき、リポジトリ連携は必要ありません。
Ostorlabは単一のバグ修正をどのように検証しますか? Single Vulnerability Assessment(SVA)は、パイプラインのフルリスキャンを必要とせずに、一つのホットフィックスを稼働中のアプリケーションに対して数分で検証します。
本比較の制限事項
- ベンダーの機能、価格、ドキュメントは頻繁に変わります。Aikidoに関する詳細は、2026年8月3日以降に変わっている可能性があります。
- 本記事のために、検出率、誤検知率、スキャン速度に関する独立したベンチマークは実施していません。
- 本記事は、Aikidoの実地テストについて報告するものではありません。Aikidoに関する記述は同社の公開資料を、Ostorlabに関する記述はOstorlab自身の製品ドキュメントを反映しています。
- 現在の機能、価格、導入オプションは各ベンダーに直接確認してください。理想的には、自社のアプリケーションに対して両方のプラットフォームをテストしてください。
結論
これらのプラットフォームのどちらを選ぶかは、中核的なリスクがどこにあるかで決まります。主な焦点がクラウドインフラの防御、Kubernetesの態勢管理、リポジトリの依存関係をクリーンに保つことであれば、Aikidoは優れたプラットフォームです。最も重要な資産がアプリケーションスタックそのもの、つまり複雑なWebのSPA、連鎖するAPI、コンパイル済みのモバイルアプリであれば、より深いエンジンが必要です。Ostorlabは、現代のアプリケーションの最も難しい部分を保護するために必要な、自律的なUIナビゲーション、実環境での実証の生成、厳格なBYOKによるプライバシー制御を提供します。
ご自身で確かめてください:自社のWebアプリケーションやモバイルアプリケーションに対してAgentic Deep Scanを実行し、深さの違いを確認してください。
すでにAikidoをお使いですか? 同じアプリでOstorlabとAikidoを比較してください。同じ対象、同じ時間枠で比較します。検出結果は、自社チームが再現できた場合にのみカウントされます。