Ostorlab 2025年の振り返り
2025年は、サイバーセキュリティにおけるAIが実験的なプロトタイプから本番レベルのエンジンへと移行した転換点でした。この振り返りでは、OstorlabのAI Pentest EngineとAI Monkey Testerが、Signal for Androidにおける複雑な任意ファイル読み取りのチェーンをはじめ、実環境でクリティカルな脆弱性をすでに明らかにしている様子を紹介します。世界の銀行のリスクのマッピングからOXO Titanによるスキャンのオーケストレーションまで、自動セキュリティテストで実際に何ができるかを再定義した1年を振り返ります。
Ostorlab 2025年の振り返り
2025年は、Ostorlabで「多くの」アイデアを実践に移した年でした。AIは実験やプロトタイプの段階から、実際のテストを実行し、実際の自動化を推進し、本番レベルのシステムにおける実際の問題を明らかにするエンジンへと移行しました。
同時に、当社の焦点は、個別の機能を構築することから、それらをどう連携させるかに取り組むことへと進化し続けました。当社は3つの領域に並行して投資しました。
主要なコンポーネントには、AI Pentest Engine、AI Monkey Tester、そしてワークフロー連携のためのTicket Aggregationがあります。分析の対象は、モバイルバンキングのリスク、アタックサーフェス検出、プライバシーに関する振る舞い、そしてSignal Androidのチェーンのようなケーススタディにまで及びます。インフラストラクチャは、オーケストレーションのためのOXOとOXO Titan、そしてオープンなエージェントとベンチマークのエコシステムで構成されています。
以降のセクションでは、これらの取り組みがこの数年でどのように一つにまとまってきたかを紹介します。
AI Pentest Engine
好むと好まざるとにかかわらず、AIはさまざまな業界を変えつつあり、何十年も続いてきたプロセス、ツール、プラットフォームを作り変えています。セキュリティテストも例外ではありません。LLMの登場、エージェント型AIの進化、そしてツール呼び出しは、これまで不可能だった、あるいは途方もない人的リソースを必要としていた扉を開きつつあります。
脆弱性スキャンも、人間が主導する手動のペンテストも、今後数年で根本的に作り変えられつつあり、これからもそうなっていくでしょう。
この信念のもとでAI Pentest Engineは始まり、2025年12月に最初のバージョンをリリースしました。すでに卓越した能力を示していますが、同時に将来の大きな可能性も示しています。2026年は、Ostorlabが地球上で最も先進的なモバイルセキュリティテストプラットフォームとなるべきものに照準を定める年です。以上です。
Ticket Aggregationと自動化
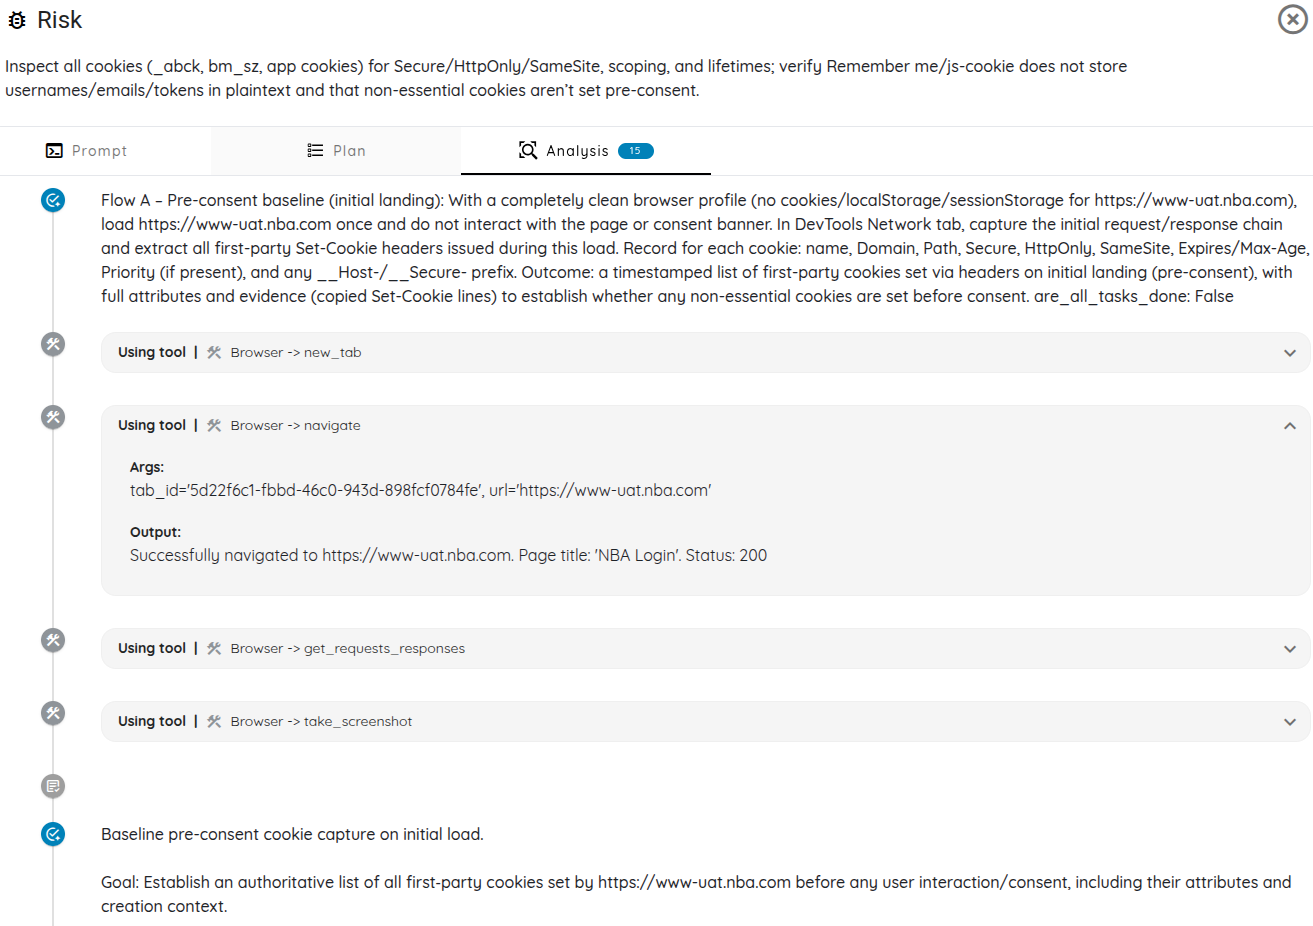
Ticket Aggregation v2は、お客様からのフィードバックから生まれたものです。脆弱性管理のために設計されたチケットシステムで、小規模な組織から非常に大規模な組織まで、どちらに合わせてもカスタマイズできます。
当社は多くの時間をかけてチームの声に耳を傾け、議論を重ね、組織内で脆弱性をどのように管理しているかを調べました。アプリ単位でまとめるチームもあれば、アセット単位、あるいは根本原因や環境単位でまとめるチームもありました。Ticket Aggregation v2:あるユーザーが、自社のフローでは脆弱性をプラットフォーム単位でまとめているが、開発環境、本番環境、テスト環境のすべてがあり、本番環境で修正されて初めて修正済みとみなすべきなので、手作業で対応しなければならないと説明してくれたとします。そのフローは完全に自動化されていて、何もする必要はなく、本番環境で修正されたバグを検出し、開発環境から追跡できると伝えたときの彼らの表情を想像してみてください。
AI Monkey Tester
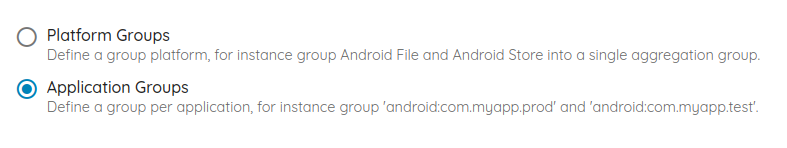
Monkey Testerの歩みは、Ostorlabの初期から始まりました。その目標は、あらゆるフレームワークのあらゆるユースケースについて、アプリケーションの操作を自動化することです。
時間とともにカスタマイズ可能にする必要が生じました。当初はAppiumスクリプトから始めましたが、それらは壊れやすく、遅く、UIのわずかな変更のたびに動かなくなり、さらに複雑なUIでは実装することすら不可能でした。
AI Monkey Testerはこれらすべてを解決しました。複雑なUIについて推論し、テスト用のプロンプトを使ってCI/CDから、文字どおりあらゆる場所で高度な自動化を実現しました。

チームが成長した年
2025年は、Ostorlabの内部でも違った手応えのある年でした。単に人数を増やしただけではありません。多様な個性、経歴、意見を持つ新しいメンバーを迎え入れました。チームはエンジニアリング、リサーチ、プロダクト、マーケティングの各分野で成長し、それが日々の雰囲気を何よりも大きく変えました。
とはいえ、成長するチームには新たな課題がつきものであり、その中には今なお取り組んでいるものもあります。それでも、会社にとって最初の顧客はそのメンバーであるという当社の強い信念は、より確かなものになりました。聡明で才能があり、献身的な人材を確実に迎え入れることは、すべてのお客様に並外れた卓越性をもって真に貢献しようと努力し続けるうえで、引き続き当社の最優先事項です。
モバイルバンキングセキュリティレポート2025
2025年、当社は自社のエンジンを使って実世界のリスクを評価しました。主な成果の一つが「Banking Report 2025: Security at the Core of Mobile Finance」です。これは、モバイルバンキングアプリが自動テストのもとでどのように振る舞うかを詳しく調べたものです。
この調査では、世界のトップクラスのモバイルバンキングアプリ500以上を分析しました。クライアントサイドとサーバーサイドの両方の露出、コードベースと依存関係の古さと健全性、そしてバックエンドのインフラストラクチャが金融機関の間でどの程度共有、集約、再利用されているかを調べました。
金融取引や機密データを扱うコンポーネントで繰り返し発生する脆弱性が見つかったほか、日常的に使われている銀行アプリに古いコードや依存関係が存在することも判明しました。
このレポートは、プラットフォームのいくつかの機能を組み合わせて作成されました。Monkey Testerによるフローを含むモバイルの静的解析と動的解析により、クライアントサイドの欠陥と操作経路を明らかにします。Attack SurfaceとThreat Centerによるバックエンドの偵察、フィンガープリンティング、CVEの照合により、サーバーサイドの脆弱なサービスや古いコンポーネントをマッピングします。
レポート全文のダウンロードはこちら:Banking Report 2025 PDF
AIで自動化されたアタックサーフェスと脅威主導の検出
2025年、当社はアタックサーフェス管理において、特定時点のグラフや静的な表から、AI支援型の検出と脅威主導の検出へと切り替えることに注力しました。目標は、手作業によるアセットの整理を減らし、検出のカバレッジを向上させることでした。
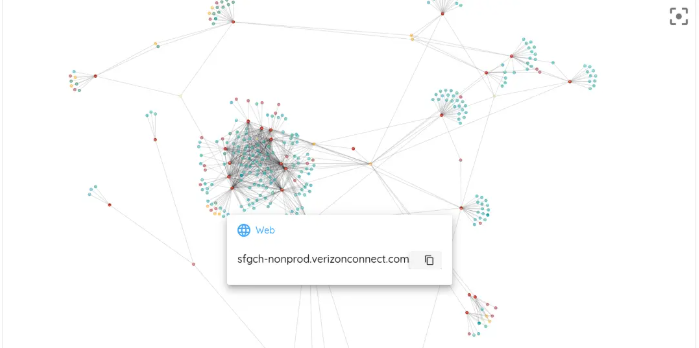
AI-Automated Attack Surface機能では、「Microsoftとその買収企業をすべて見つける」といった依頼のように、プロンプトを使って検出の起点を与えることができます。するとシステムは、ドメイン、サブドメイン、クラウドリソース、モバイルアプリ、SaaSの各サーフェスを含む候補セットを生成します。
並行して、Threat Centerの開発も続けました。最初のリリースでは、リスクの高いCVEを自社のアセットにマッピングするUIを導入しました。2025年には、自社の環境に影響するCVEに絞り込むフィルタリング機能を追加し、新たに悪用された脆弱性や更新されたフィンガープリントでシステムを継続的に拡充しました。これらは、Ivanti、CrushFTP、Craft CMS、Cisco ISE、Fortinet、Next.jsなどの製品の問題をカバーしています。
OstorlabのAI-Automated Attack SurfaceとThreat Centerを組み合わせることで、現在の悪用活動を踏まえたインベントリが得られます。検出、情報の拡充、スキャンの振り分けが、攻撃者が実際に使っているものと結び付けられます。
第一級のテストプロファイルとしてのプライバシー
世界中で規制が厳しくなる中、2025年はプライバシーがOstorlabの主要なスキャンタイプとなった年でした。プライバシーは時折行うチェックから、チームが定期的な評価に組み込めるプロファイルへと変わりました。
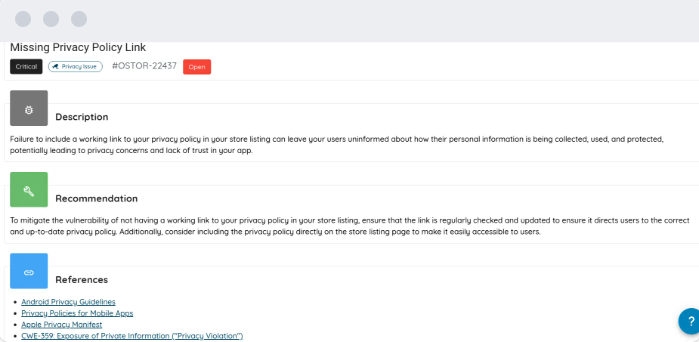
当社は、表明されたポリシーと実際の振る舞いの両方を評価するプライバシープロファイルシステムを開発しました。HTMLまたはPDF形式のプライバシーポリシーを、GDPR、CCPA、CPRA、HIPAA、LGPDなどの規制に照らして処理します。さらに、アプリのリクエストと送信内容、すなわち権限、組み込まれたSDK、データ収集API、ネットワークトラフィック、サードパーティのデータ受信者を監視し、これら2つの視点を比較することでプライバシーリスクを特定します。
その後のバージョンでは、Privacy Compliance Testingを強化してより幅広い種類のアセットに対応させ、生体情報、金融データ、位置情報の履歴、メディアの利用状況、閲覧パターンなど、20種類以上の個人データや機密データを含む広範なデータカテゴリのモデルを導入しました。検出結果は、ポリシーとアプリケーションのトレースの両方から得られる詳細なエビデンスに裏付けられ、レポートはCCPA、CNIL、MASVSなどの基準に直接対応しています。
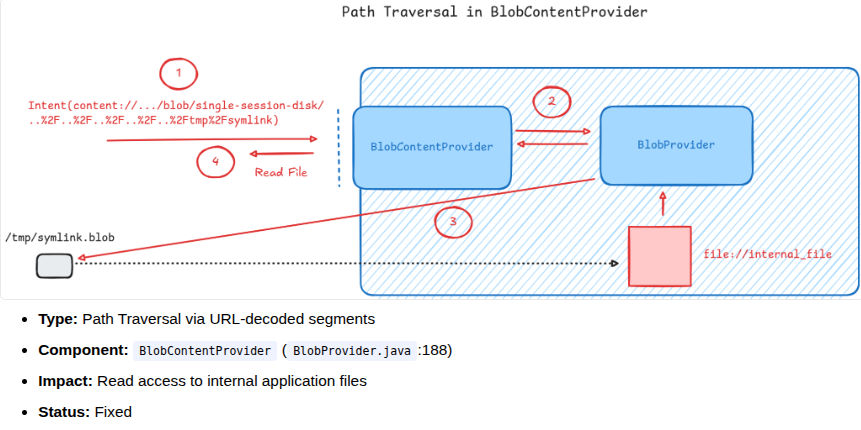
Signal Androidにおける任意ファイル読み取りの脆弱性チェーン
新機能の構築と並行して、当社は広く使われているアプリの調査を続け、複雑でセキュリティ上重要な対象に対して自社のツールを検証しました。2025年の主要なケーススタディの一つが、複数の問題を組み合わせて任意ファイル読み取りに至る、Signal for Androidに対する多段階の攻撃チェーンです。
自動分析プラットフォームを使用して、いくつかの弱点が特定されました。その一つがBlobContentProviderのパストラバーサルのバグで、細工したURIによってSignalのプライベートストレージ内の場所にアクセスできるものでした。さらに、ShareActivityのファイル読み取りの問題により、file:// URIを含むACTION_SEND_MULTIPLEインテントが検証をバイパスでき、内部ファイルがSignalのblobストレージに露出しました。Android SDKにおけるfile:// URIとMIMEタイプ解決の扱いによって、これらの内部ファイルはプラットフォームのチェックとSignalのタイプフィルターの両方を回避することも可能になっていました。
このケーススタディは、パストラバーサル、MIMEの混同、検証の抜けが重大なエクスプロイトにつながり得ることを示し、多層防御の仕組みの重要性を強調しています。Signalが多層暗号化とAndroid Keystoreを使用していたことは、アカウント乗っ取りの防止と、開示後の迅速な対応に役立ちました。また、ファイルURIとディスクリプターの振る舞いに関するAndroid SDKの設計上の欠陥も特定されました。これはほかのアプリケーションにも影響するものであり、ファイルとURIの管理戦略の改善につながります。
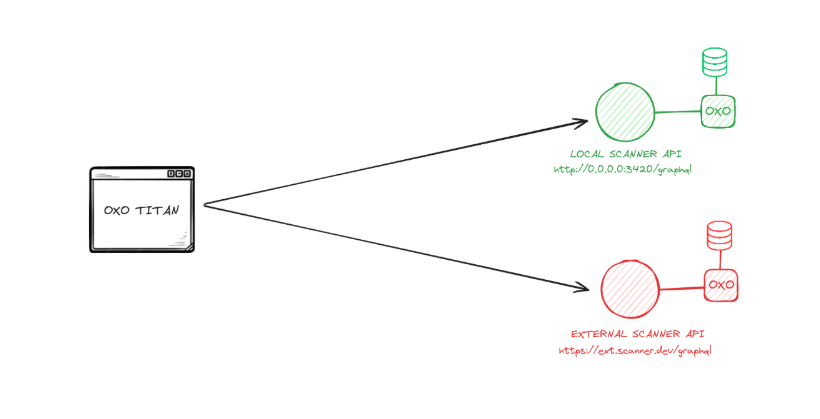
OXOエコシステム:OXO v1、OXO Titan、オープンなエージェントストア
2025年には、スキャン、エージェント、AIワークフローをつなぐコネクターとして機能するOXOオーケストレーションレイヤーが強化されました。OXO v1.0のリリースでは、スキャン処理が大幅に最適化され、起動時間が約16.5秒に短縮されたほか、主要なオペレーティングシステム向けのスタンドアロンバイナリがARM64互換でサポートされました。
YAMLによる複数アセットのオーケストレーションが可能になり、公開エージェントストアが提供され、コマンドラインの使い勝手が向上しています。オープンソースのエンジンと並んで、OXO Titanは各種フローをローカルで実行するためのグラフィカルインターフェースを提供し、コンプライアンスとスケーラビリティのニーズに応えます。
エコシステムはNebulaなどのエージェントによって拡大し、さまざまな領域で脆弱性の検出を強化しています。OstorlabはAI PentestをCIパイプラインに組み込むための柔軟なプラットフォームを提供し、オーケストレーションとAIのロジックを維持しながらオンプレミスでの実行を可能にします。
まとめ
これらを総合すると、1年前よりも幅広く、より連携したプラットフォームの姿が見えてきます。
AIは今や、ペンテストにおけるアセットの検出、脅威の優先順位付け、対応可能な検出結果に影響を与えています。実用的な応用に関する研究によって脆弱性に関するツールの推論が強化され、プライバシーには新たな専用プロファイルが加わりました。
取り組みは続いています。2025年にチームが成長したことで、これらの機能の構築とレビューの方法が変わり、それらをテストして出荷する際に求める水準も引き上げられました。
とはいえ、方向性は明確です。
- 役立つところでは、さらなる自動化を
- あらゆる検出結果に、より多くのコンテキストを
- そして、チームがOstorlabを自社の環境に組み込むための、より多くの手段を
来年の目標は、こうしたループを引き締め続け、現代のセキュリティチームの運用の仕方に沿ったものであり続けることです。
タグ:
Ostorlab