Ostorlab: resumen del año 2025
2025 marcó el punto de inflexión en el que la IA en ciberseguridad pasó de prototipos experimentales a motores de nivel de producción. En esta retrospectiva exploramos cómo el nuevo AI Pentest Engine y el AI Monkey Tester de Ostorlab ya están descubriendo vulnerabilidades críticas en entornos reales, entre ellas una compleja cadena de lectura arbitraria de archivos en Signal para Android. Del mapeo de los riesgos de la banca mundial a la orquestación de escaneos con OXO Titan, acompáñenos en el año en que redefinimos lo que las pruebas de seguridad automatizadas pueden lograr realmente.
Ostorlab: resumen del año 2025
2025 fue para Ostorlab un año en el que «muchas» ideas se llevaron a la práctica. La IA pasó de los experimentos y los prototipos a motores que ejecutan pruebas reales, impulsan una automatización real y sacan a la luz problemas reales en sistemas de nivel de producción.
Al mismo tiempo, nuestro enfoque siguió evolucionando: dejamos de construir funcionalidades aisladas para centrarnos en cómo se combinan entre sí. Invertimos en tres áreas en paralelo.
Entre los componentes clave figuran el AI Pentest Engine, el AI Monkey Tester y la Ticket Aggregation para la integración con los flujos de trabajo. El análisis abarca el riesgo de la banca móvil, el descubrimiento de la superficie de ataque, el comportamiento en materia de privacidad y casos de estudio como la cadena de Signal para Android. La infraestructura comprende OXO y OXO Titan para la orquestación, junto con un ecosistema abierto de agentes y benchmarks.
Las secciones siguientes son una instantánea de cómo se fueron uniendo estos hilos a lo largo de los años.
AI Pentest Engine
La IA está transformando los sectores, nos guste o no; está remodelando procesos, herramientas y plataformas con décadas de antigüedad. Las pruebas de seguridad no son una excepción. La llegada de los LLM, la evolución de la IA agéntica y la llamada a herramientas están abriendo puertas que antes eran imposibles o exigían recursos humanos enormes.
Tanto el escaneo de vulnerabilidades como las pruebas de penetración manuales, dirigidas por personas, se están remodelando radicalmente y seguirán haciéndolo en los próximos años.
Con esta convicción nació el AI Pentest Engine, que lanzó su primera versión en diciembre de 2025. Ya ha demostrado capacidades excepcionales, pero también enormes posibilidades de futuro. En 2026, Ostorlab se concentra en construir la que debería ser la plataforma de pruebas de seguridad móvil más avanzada del planeta. Punto.
Ticket Aggregation y automatización
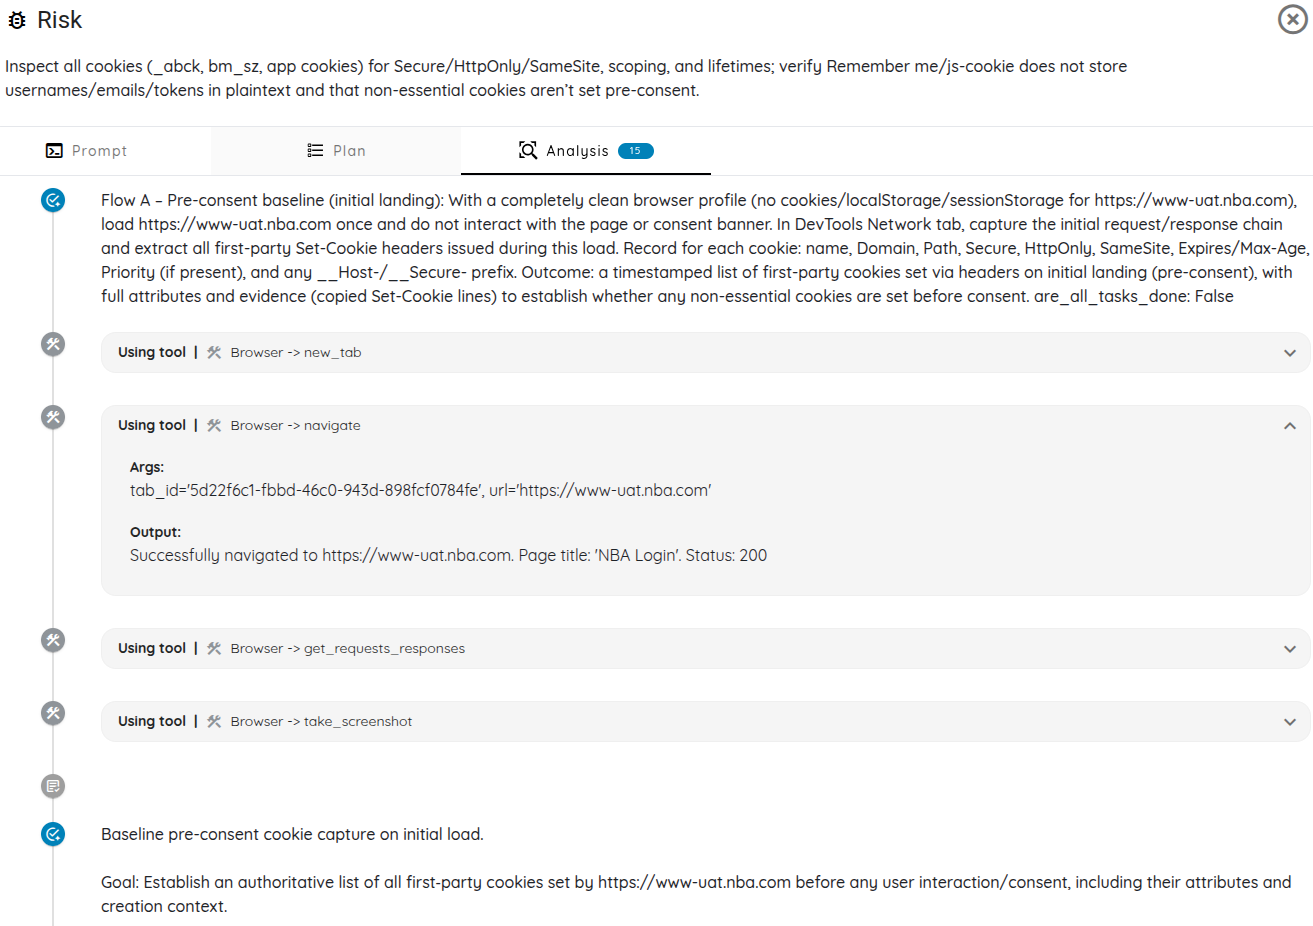
Ticket Aggregation v2 es el resultado de los comentarios de nuestros clientes. Es un sistema de tickets diseñado para la gestión de vulnerabilidades y personalizable tanto para organizaciones pequeñas como para las excepcionalmente grandes.
Dedicamos mucho tiempo a escuchar a los equipos, a conversar con ellos y a observar cómo gestionan las vulnerabilidades dentro de sus organizaciones. Unos agrupaban por aplicación, otros por activo, otros por causa raíz o por entorno. Ticket Aggregation v2: cada vez que un usuario nos explica que su flujo agrupa las vulnerabilidades por plataforma, pero que tienen entornos de desarrollo, producción y pruebas, y que solo deben considerarlas corregidas cuando lo están en producción, así que tienen que hacerlo a mano. Imagine sus caras cuando les decimos que ese flujo está totalmente automatizado, que no hay nada que hacer: podemos detectar los errores corregidos en producción y hacerles seguimiento desde desarrollo.
AI Monkey Tester
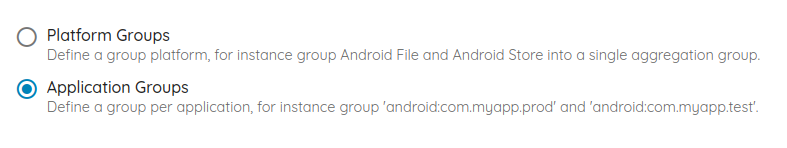
El recorrido del Monkey Tester comenzó pronto en Ostorlab. Su objetivo es automatizar la interacción con las aplicaciones para cada caso de uso y cada framework.
Con el tiempo surgió la necesidad de hacerlo personalizable; aunque empezamos con un script de Appium, estos eran frágiles, lentos y dejaban de funcionar con cualquier cambio menor de la interfaz, además de ser imposibles de implementar en una interfaz compleja.
AI Monkey Tester resolvió todo esto; razonaba sobre interfaces complejas y hacía posible una automatización avanzada, de verdad, en todas partes, incluso desde su CI/CD, con instrucciones de prueba.

El año en que el equipo maduró
2025 se sintió distinto dentro de Ostorlab. No solo sumamos nombres; incorporamos a la sala una amplia diversidad de personalidades, trayectorias y opiniones. El equipo creció en ingeniería, investigación, producto y marketing, y eso cambió el ambiente del día a día tanto como cualquier otra cosa.
Los equipos en crecimiento traen, sin embargo, nuevos desafíos, algunos de los cuales seguimos afrontando. Con todo, esto reforzó nuestra firme convicción de que los primeros clientes de una empresa son sus miembros. Asegurarnos de incorporar a personas inteligentes, talentosas y comprometidas sigue siendo nuestra mayor prioridad, mientras seguimos esforzándonos de verdad por servir a todos nuestros clientes con una excelencia desmedida.
Informe de seguridad de la banca móvil 2025
En 2025 utilizamos nuestros motores para evaluar el riesgo en el mundo real. Uno de los principales resultados fue el «Banking Report 2025: Security at the Core of Mobile Finance», un análisis detallado de cómo se comportan las aplicaciones de banca móvil sometidas a pruebas automatizadas.
Para este estudio analizamos más de 500 de las principales aplicaciones de banca móvil del mundo. Examinamos tanto la exposición del lado del cliente como la del lado del servidor, la antigüedad y el estado de las bases de código y de las dependencias, y en qué medida la infraestructura de backend se comparte, se centraliza o se reutiliza entre instituciones.
Se descubrieron vulnerabilidades recurrentes en componentes que gestionan transacciones financieras y datos sensibles, así como la presencia de código y dependencias obsoletos en aplicaciones bancarias de uso habitual.
El informe reunió varias capacidades de la plataforma. El análisis estático y dinámico de aplicaciones móviles, incluidos los flujos dirigidos por el Monkey Tester, descubre fallos del lado del cliente y rutas de interacción. El reconocimiento del backend, la identificación de huellas (fingerprinting) y la correlación con CVE de Attack Surface y Threat Center mapean los servicios vulnerables y los componentes desactualizados del lado del servidor.
Descargue aquí el informe completo: Banking Report 2025 PDF
Superficie de ataque automatizada con IA y descubrimiento basado en amenazas
En 2025 nos concentramos en pasar de los grafos puntuales y las tablas estáticas a un descubrimiento asistido por IA y basado en amenazas para la gestión de la superficie de ataque. Los objetivos eran reducir la curación manual de activos y mejorar la cobertura del descubrimiento.
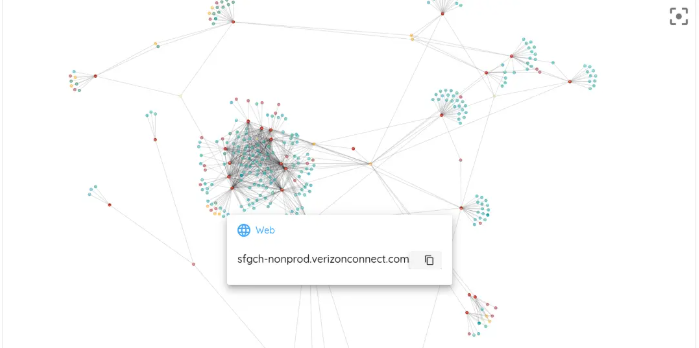
La funcionalidad AI-Automated Attack Surface permite iniciar el descubrimiento mediante prompts, por ejemplo solicitando «encontrar todo Microsoft y sus adquisiciones». El sistema genera entonces un conjunto de candidatos que incluye dominios, subdominios, recursos en la nube, aplicaciones móviles y superficies SaaS.
En paralelo, el Threat Center siguió desarrollándose. La versión inicial introdujo una interfaz para asociar las CVE de alto riesgo con sus propios activos. En 2025 añadimos la posibilidad de filtrar solo las CVE que afectan a su entorno y seguimos enriqueciendo el sistema con vulnerabilidades explotadas recientemente y con huellas (fingerprints) actualizadas. Estas abarcan problemas en productos como Ivanti, CrushFTP, Craft CMS, Cisco ISE, Fortinet, Next.js y otros.
En conjunto, AI-Automated Attack Surface y Threat Center de Ostorlab ofrecen un inventario informado por la actividad de explotación actual. El descubrimiento, el enriquecimiento y el enrutamiento de los escaneos están vinculados a lo que los atacantes utilizan en la práctica.
La privacidad como perfil de pruebas de primer nivel
Con la normativa endureciéndose en todo el mundo, 2025 fue el año en que la privacidad pasó a ser un tipo de escaneo principal en Ostorlab. La privacidad dejó de ser una comprobación ocasional para convertirse en un perfil que los equipos pueden incluir en sus evaluaciones periódicas.
Desarrollamos un sistema de perfiles de privacidad que evalúa tanto las políticas declaradas como los comportamientos reales. Procesa políticas de privacidad en formato HTML o PDF frente a normativas como GDPR, CCPA, CPRA, HIPAA y LGPD. Además, supervisa las solicitudes y transmisiones de la aplicación (permisos, SDK integrados, API de recopilación de datos, tráfico de red y destinatarios externos de los datos) para identificar riesgos de privacidad comparando ambas perspectivas.
Las versiones posteriores ampliaron Privacy Compliance Testing para abarcar una gama más amplia de tipos de activos e introdujeron un modelo extenso de categorías de datos, con más de veinte tipos de datos personales y sensibles, como biometría, datos financieros, historial de ubicaciones, consumo de contenidos multimedia y patrones de navegación. Los hallazgos están respaldados por evidencias detalladas, tanto de la política como de las trazas de la aplicación, y los informes se alinean directamente con estándares como CCPA, CNIL y MASVS.
Cadena de vulnerabilidades de lectura arbitraria de archivos en Signal para Android
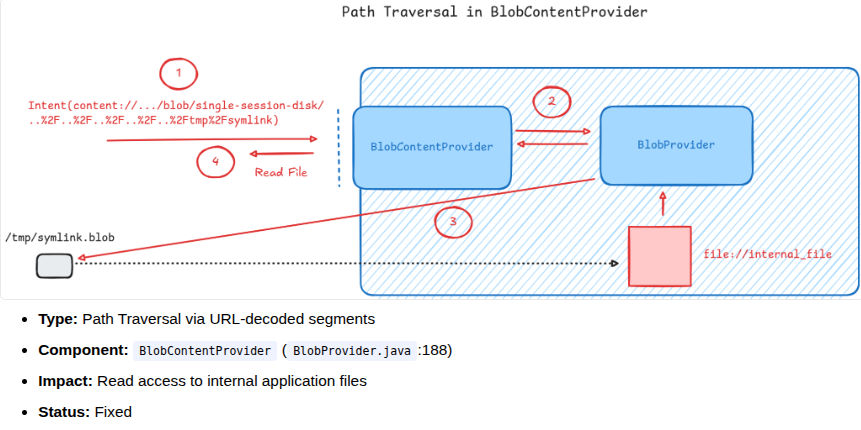
Además de desarrollar nuevas funcionalidades, seguimos investigando aplicaciones de uso generalizado para validar nuestras herramientas en objetivos complejos y sensibles desde el punto de vista de la seguridad. Uno de los principales casos de estudio de 2025 fue una cadena de ataque de varios pasos contra Signal para Android que combinaba varios problemas hasta lograr una lectura arbitraria de archivos.
Mediante una plataforma de análisis automatizado se identificaron varias debilidades, entre ellas un error de path traversal en BlobContentProvider, que permitía que unos URI manipulados accedieran a ubicaciones del almacenamiento privado de Signal. Además, un problema de lectura de archivos en ShareActivity permitía que los intents ACTION_SEND_MULTIPLE con URI file:// eludieran la validación y expusieran archivos internos al almacenamiento de blobs de Signal. El tratamiento que el SDK de Android da a los URI file:// y a la resolución de tipos MIME también permitía que estos archivos internos evadieran tanto las comprobaciones de la plataforma como los filtros de tipos de Signal.
El caso de estudio pone de relieve cómo el path traversal, la confusión de tipos MIME y las lagunas de validación pueden dar lugar a exploits significativos, y subraya la importancia de los mecanismos de defensa en varias capas. El uso que hace Signal del cifrado en varias capas y de Android Keystore contribuyó a evitar la toma de control de cuentas y facilitó respuestas rápidas tras la divulgación. También se identificaron fallos de diseño en el SDK de Android relacionados con los URI de archivo y el comportamiento de los descriptores, que afectan a otras aplicaciones y refuerzan las estrategias de gestión de archivos y URI.
Ecosistema OXO: OXO v1, OXO Titan y la tienda abierta de agentes
En 2025 se mejoró la capa de orquestación de OXO, que actúa como conector de escaneos, agentes y flujos de trabajo de IA. El lanzamiento de OXO v1.0 optimizó de forma significativa las operaciones de escaneo, al reducir el tiempo de arranque a unos 16.5 segundos, y admite binarios independientes para los principales sistemas operativos con compatibilidad con ARM64.
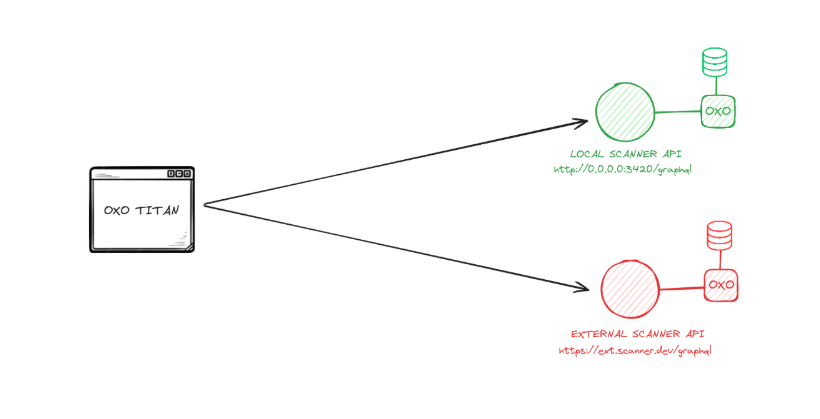
Permite orquestar varios activos mediante YAML y ofrece una tienda pública de agentes, lo que mejora la usabilidad de la línea de comandos. Junto con el motor de código abierto, OXO Titan ofrece una interfaz gráfica para la ejecución local de diversos flujos, y responde a necesidades de cumplimiento normativo y de escalabilidad.
El ecosistema se amplió con agentes como Nebula y otros para mejorar la detección de vulnerabilidades en distintos ámbitos. Ostorlab ofrece una plataforma versátil para incorporar AI Pentest a los pipelines de CI, lo que facilita la ejecución on-prem sin perder la orquestación ni la lógica de IA.
Conclusión
En conjunto, estas piezas muestran una plataforma más amplia y más conectada que hace un año.
La IA influye ahora en el descubrimiento de activos, la priorización de amenazas y los hallazgos accionables en el pentesting. La investigación sobre aplicaciones prácticas mejora el razonamiento de las herramientas en torno a las vulnerabilidades, mientras que la privacidad gana un nuevo perfil especializado.
El trabajo continúa. El crecimiento del equipo en 2025 cambió la forma en que construimos y revisamos estas capacidades, y elevó el listón de cómo queremos probarlas y publicarlas.
La dirección, sin embargo, es clara:
- más automatización donde ayude,
- más contexto en torno a cada hallazgo,
- y más formas de que los equipos integren Ostorlab en sus propios entornos.
El objetivo para el próximo año es seguir afinando esos ciclos para que se mantenga alineado con el modo de operar de los equipos de seguridad modernos.
Etiquetas:
Ostorlab