Ostorlab 2025 年度回顾
2025 年是网络安全领域的 AI 从实验性原型走向生产级引擎的转折之年。在这篇年度回顾中,我们将介绍 Ostorlab 全新的 AI Pentest Engine 和 AI Monkey Tester 如何已经在真实环境中发现严重漏洞,其中包括 Signal for Android 中一条复杂的任意文件读取漏洞链。从描绘全球银行业风险,到借助 OXO Titan 编排扫描,带您回顾我们重新定义自动化安全测试能力的这一年。
Ostorlab 2025 年度回顾
2025 年是 Ostorlab 将“众多”想法付诸实践的一年。AI 从实验和原型走向了引擎:它们运行真实的测试,驱动真实的自动化,并在生产级系统中发现真实的问题。
与此同时,我们的重心也在持续演进:从构建孤立的功能,转向研究这些功能如何协同运作。我们在三个领域同步投入。
关键组件包括 AI Pentest Engine、AI Monkey Tester,以及用于工作流集成的 Ticket Aggregation。分析工作涵盖移动银行风险、攻击面发现、隐私行为,以及 Signal Android 漏洞链等案例研究。基础设施则包括用于编排的 OXO 和 OXO Titan,以及一个开放的 Agent 与基准测试生态系统。
以下各节简要呈现了这些主线在这些年中是如何汇聚到一起的。
AI Pentest Engine
无论我们是否愿意,AI 都在改变各个行业;它正在重塑沿用了数十年的流程、工具和平台。安全测试也不例外。LLM 的出现、智能体式 AI 的演进以及工具调用(Tool Calling),正在打开过去无法实现、或需要投入巨大人力才能实现的大门。
漏洞扫描和由人工主导的手动渗透测试,都正在并将在未来几年中被彻底重塑。
正是基于这一信念,AI Pentest Engine 应运而生,并于 2025 年 12 月发布了第一个版本。它已经展现出卓越的能力,同时也显示出巨大的未来潜力。2026 年,Ostorlab 将全力打造理应成为全球最先进的移动安全测试平台。就是这样。
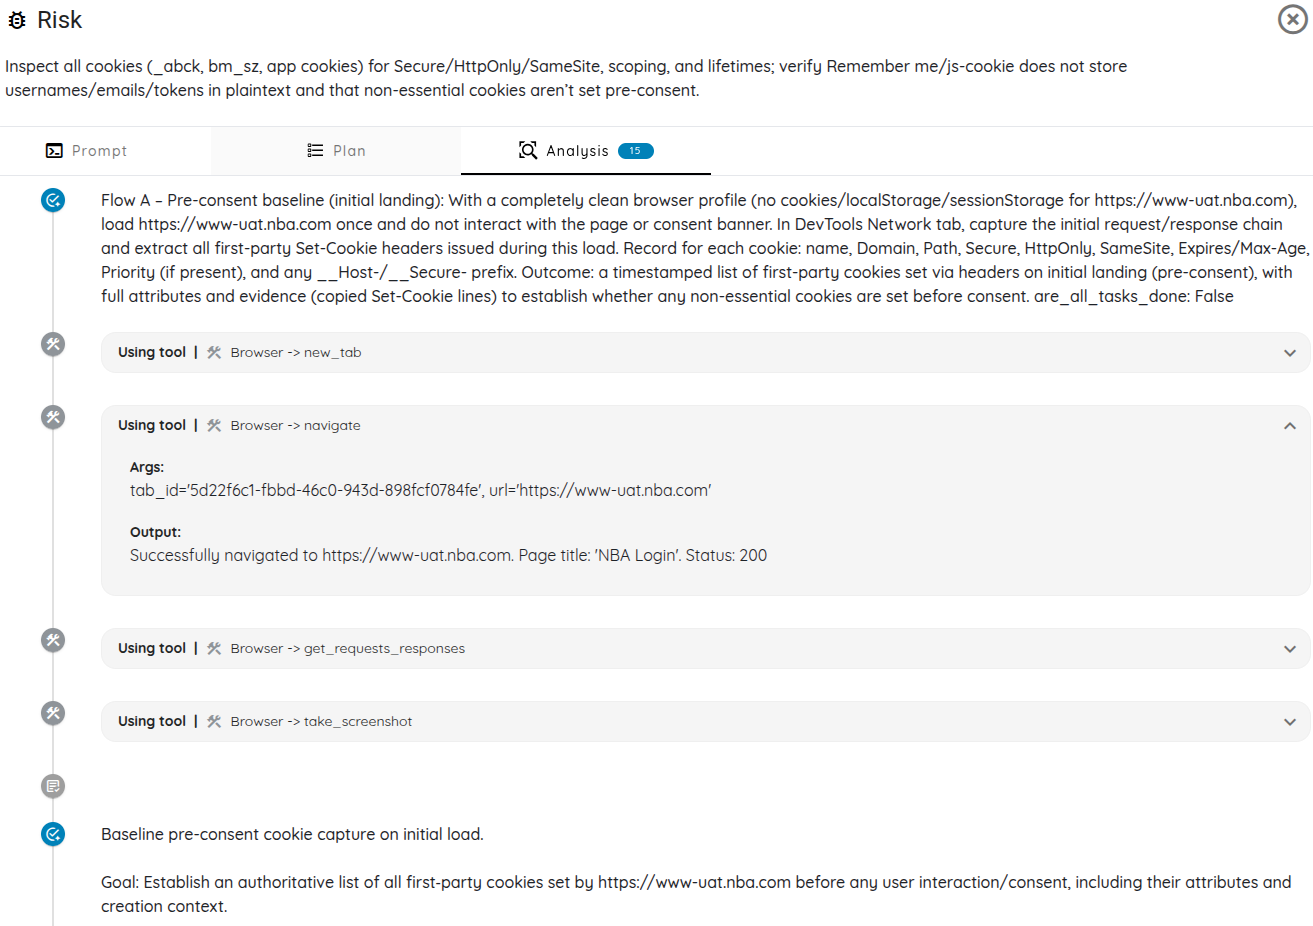
工单聚合与自动化
Ticket Aggregation v2 是客户反馈的成果。它是一个专为漏洞管理设计的工单系统,既适用于小型组织,也适用于规模极大的组织,并且可以灵活定制。
我们花了大量时间倾听团队的声音、与他们交流,并观察他们在组织内部如何管理漏洞。有的按应用分组,有的按资产分组,还有的按根本原因或环境分组。Ticket Aggregation v2:每当有用户向我们解释,他们的流程按平台对漏洞分组,但同时存在开发、生产和测试环境,只有当问题在生产环境中修复后才能视为已修复,因此只能手动处理时——想象一下,当我们告诉他们这个流程已经完全自动化、无需任何操作,我们能够检测生产环境中已修复的缺陷并从开发环境开始跟踪时,他们脸上的表情。
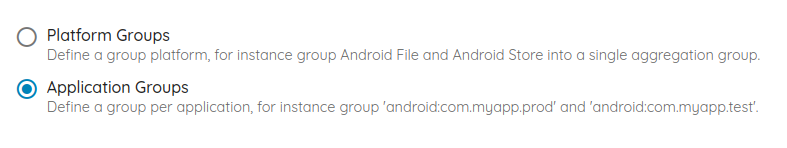
AI Monkey Tester
Monkey Tester 的历程在 Ostorlab 很早就开始了。它的目标是针对每一种框架、每一种使用场景实现应用交互的自动化。
随着时间推移,我们需要让它可以定制。最初我们使用 Appium 脚本,但这些脚本脆弱、缓慢,UI 每有细微变化就会失效,而且在复杂的 UI 中甚至根本无法实现。
AI Monkey Tester 解决了所有这些问题;它能够对复杂的 UI 进行推理,让高级自动化真正做到无处不在,甚至可以在您的 CI/CD 中通过测试提示词运行。

团队成长的一年
2025 年,Ostorlab 内部的感觉有所不同。我们不只是增加了更多的成员;我们为团队带来了各种新的个性、背景和观点。团队在工程、研究、产品和市场等方面都有所壮大,这对日常氛围的改变丝毫不亚于其他任何事情。
不过,成长中的团队也会带来新的挑战,其中一些我们仍在应对之中。但这也进一步坚定了我们的信念:一家公司的第一批客户是它的成员。确保吸纳聪明、有才华且有担当的人才,始终是我们的首要任务,因为我们将继续以超乎寻常的卓越标准,真诚地服务于我们所有的客户。
2025 年移动银行安全报告
2025 年,我们利用自己的引擎评估了真实世界中的风险。主要成果之一是《Banking Report 2025: Security at the Core of Mobile Finance》,它详细考察了移动银行应用在自动化测试下的表现。
在这项研究中,我们分析了全球排名靠前的 500 多款移动银行应用。我们考察了客户端和服务器端的暴露面、代码库和依赖的陈旧程度与健康状况,以及有多少后端基础设施在各机构之间被共享、集中或复用。
我们在处理金融交易和敏感数据的组件中发现了反复出现的漏洞,并在常用的银行应用中发现了过时的代码和依赖。
这份报告汇集了平台的多项能力。移动端静态和动态分析(包括由 Monkey Tester 驱动的交互流程)能够发现客户端缺陷和交互路径。来自 Attack Surface 和 Threat Center 的后端侦察、指纹识别和 CVE 匹配,则在服务器端识别出存在漏洞的服务和过时组件。
在此下载完整报告:Banking Report 2025 PDF
AI 自动化攻击面与威胁驱动的发现
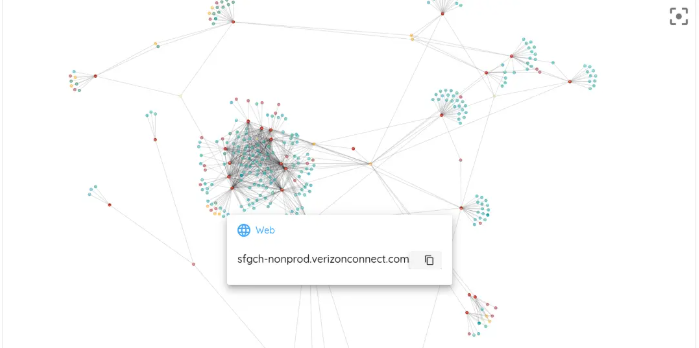
2025 年,我们专注于在攻击面管理中,从时间点式的图表和静态表格,转向 AI 辅助发现和威胁驱动的发现。目标是减少人工整理资产的工作量,并提高发现的覆盖率。
AI-Automated Attack Surface 功能允许通过提示词启动发现,例如要求“查找 Microsoft 及其所有收购公司”。随后,系统会生成一个候选集合,其中包括域名、子域名、云资源、移动应用和 SaaS 暴露面。
与此同时,Threat Center 也在持续发展。最初的版本引入了一个 UI,用于将高风险 CVE 映射到您自己的资产。2025 年,我们新增了筛选出影响您环境的 CVE 的能力,并不断用新近遭到利用的漏洞和更新的指纹丰富该系统。这些问题涉及 Ivanti、CrushFTP、Craft CMS、Cisco ISE、Fortinet、Next.js 等产品。
Ostorlab 的 AI-Automated Attack Surface 与 Threat Center 相结合,提供了一份以当前漏洞利用活动为依据的资产清单。发现、信息丰富和扫描路由都与攻击者在实践中所使用的手段相关联。
将隐私作为一等测试配置
随着全球监管日益收紧,2025 年隐私成为了 Ostorlab 的主要扫描类型之一。隐私从偶尔进行的检查,变成了团队可以纳入常规评估的一个配置。
我们开发了一套隐私配置系统,同时评估声明的政策和实际行为。它会依据 GDPR、CCPA、CPRA、HIPAA 和 LGPD 等法规,处理 HTML 或 PDF 格式的隐私政策。此外,它还会监控应用发出的请求和传输——权限、内嵌 SDK、数据收集 API、网络流量以及第三方数据接收方——通过对比这两个视角来精准定位隐私风险。
后续版本增强了 Privacy Compliance Testing,使其覆盖更广泛的资产类型,并引入了一个全面的数据类别模型,其中包括二十多种个人和敏感数据类型,例如生物特征、财务数据、位置历史、媒体使用情况和浏览习惯。检测结果有来自政策和应用追踪两方面的详细证据支撑,报告直接对应 CCPA、CNIL 和 MASVS 等标准。
Signal Android 中的任意文件读取漏洞链
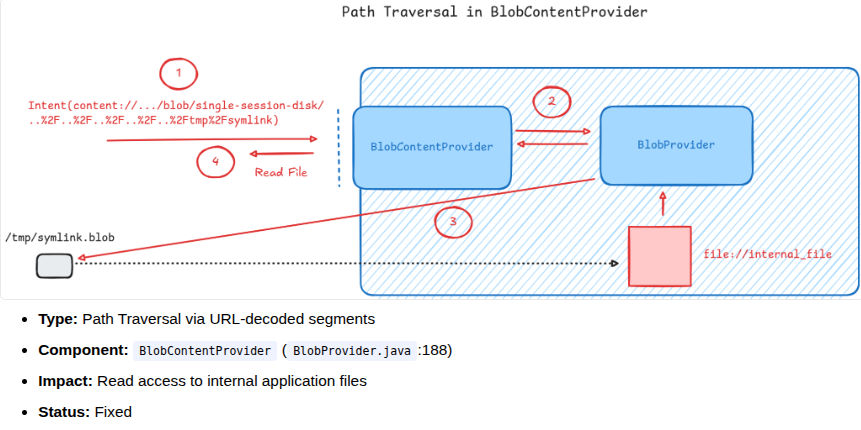
在构建新功能的同时,我们继续研究广泛使用的应用,以便在复杂且安全敏感的目标上验证我们的工具。2025 年的重点案例研究之一,是一条针对 Signal for Android 的多步骤攻击链,它将多个问题组合成了任意文件读取。
借助自动化分析平台,我们识别出了多个弱点,其中包括 BlobContentProvider 中的路径遍历缺陷,它允许精心构造的 URI 访问 Signal 私有存储中的位置。此外,ShareActivity 中的一个文件读取问题允许带有 file:// URI 的 ACTION_SEND_MULTIPLE Intent 绕过校验,从而将内部文件暴露到 Signal 的 blob 存储中。Android SDK 对 file:// URI 和 MIME 类型解析的处理方式,也使这些内部文件能够同时规避平台检查和 Signal 的类型过滤。
该案例研究表明,路径遍历、MIME 混淆和校验缺口如何能够导致严重的漏洞利用,凸显了多层防御机制的重要性。Signal 使用的多层加密和 Android Keystore 有助于防止账户接管,并促成了披露后的快速响应。该研究还发现了 Android SDK 在文件 URI 和描述符行为方面的设计缺陷,这些缺陷会影响其他应用,也有助于完善文件和 URI 管理策略。
OXO 生态系统:OXO v1、OXO Titan 与开放 Agent 商店
2025 年,OXO 编排层得到了增强,成为连接扫描、Agent 和 AI 工作流的纽带。OXO v1.0 的发布显著优化了扫描操作,将启动时间缩短至约 16.5 秒,并为主流操作系统提供支持 ARM64 的独立二进制文件。
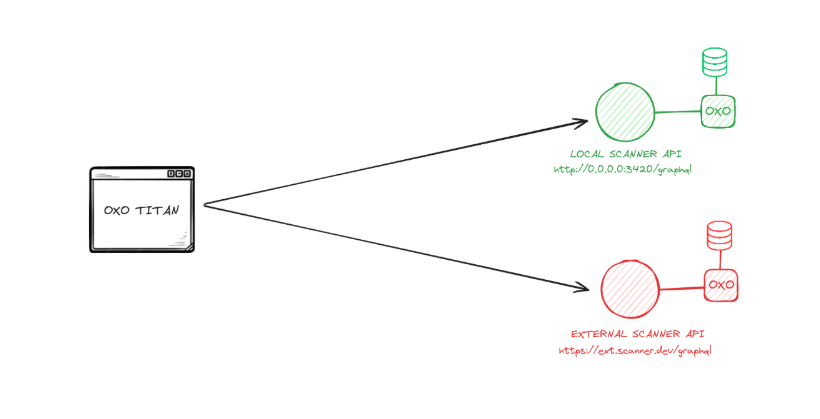
它支持通过 YAML 编排多个资产,并提供公开的 Agent 商店,提升了命令行的易用性。除开源引擎之外,OXO Titan 还提供了图形界面,用于在本地执行各种流程,以满足合规和可扩展性需求。
生态系统也随着 Nebula 等 Agent 的加入而扩展,以增强不同领域的漏洞检测能力。Ostorlab 提供了一个灵活的平台,可将 AI Pentest 纳入 CI 流水线,在保留编排和 AI 逻辑的同时支持本地部署执行。
结语
综合来看,这些成果展示了一个比一年前更广泛、联系更紧密的平台。
如今,AI 影响着渗透测试中的资产发现、威胁优先级排序和可操作的发现。针对实际应用的研究增强了工具对漏洞的推理能力,而隐私也有了一个全新的专门配置。
这项工作仍在继续。2025 年团队的壮大改变了我们构建和审查这些能力的方式,也提高了我们对测试和交付它们的标准。
不过,方向是明确的:
- 在有帮助的地方实现更多自动化,
- 为每一项发现提供更多上下文,
- 并为团队提供更多将 Ostorlab 接入自身环境的方式。
明年的目标是继续收紧这些闭环,使其始终与现代安全团队的运作方式保持一致。
标签:
Ostorlab