Ostorlab, bilan de l'année 2025
2025 a marqué le tournant où l'IA appliquée à la cybersécurité est passée du stade de prototype expérimental à celui de moteur de niveau production. Dans cette rétrospective, nous voyons comment le nouvel AI Pentest Engine et l'AI Monkey Tester d'Ostorlab mettent déjà au jour des vulnérabilités critiques en conditions réelles, dont une chaîne complexe de lecture de fichiers arbitraires dans Signal pour Android. De la cartographie des risques bancaires à l'échelle mondiale à l'orchestration des scans avec OXO Titan, découvrez l'année où nous avons redéfini ce que les tests de sécurité automatisés peuvent réellement faire.
Ostorlab, bilan de l'année 2025
2025 a été l'année où chez Ostorlab de « nombreuses » idées sont passées à la pratique. L'IA est sortie des expériences et des prototypes pour devenir des moteurs qui exécutent de vrais tests, pilotent une vraie automatisation et font remonter de vrais problèmes dans des systèmes de niveau production.
Dans le même temps, notre priorité a continué d'évoluer : plutôt que de construire des fonctionnalités isolées, nous travaillons sur la façon dont elles s'articulent. Nous avons investi dans trois domaines en parallèle.
Parmi les composants clés figurent l'AI Pentest Engine, l'AI Monkey Tester et Ticket Aggregation pour l'intégration aux workflows. L'analyse couvre le risque des applications bancaires mobiles, la découverte de la surface d'attaque, le comportement en matière de confidentialité et des études de cas comme la chaîne d'attaque contre Signal Android. L'infrastructure comprend OXO et OXO Titan pour l'orchestration, ainsi qu'un écosystème ouvert d'agents et de benchmarks.
Les sections qui suivent offrent un aperçu de la façon dont ces différents fils se sont rejoints au fil des ans.
AI Pentest Engine
L'IA transforme les industries, que cela nous plaise ou non : elle remodèle des processus, des outils et des plateformes vieux de plusieurs décennies. Les tests de sécurité ne font pas exception. L'arrivée des LLM, l'évolution de l'IA agentique et l'appel d'outils ouvrent des portes qui étaient auparavant fermées ou qui exigeaient des ressources humaines considérables.
L'analyse de vulnérabilités comme le test d'intrusion manuel mené par des humains sont, et seront, radicalement remodelés dans les années à venir.
C'est avec cette conviction que l'AI Pentest Engine a vu le jour et livré sa première version en décembre 2025. Il a déjà démontré des capacités exceptionnelles, mais aussi révélé d'immenses possibilités pour l'avenir. En 2026, Ostorlab se concentre sur ce qui doit devenir la plateforme de test de sécurité mobile la plus avancée de la planète. Point final.
Ticket Aggregation et automatisation
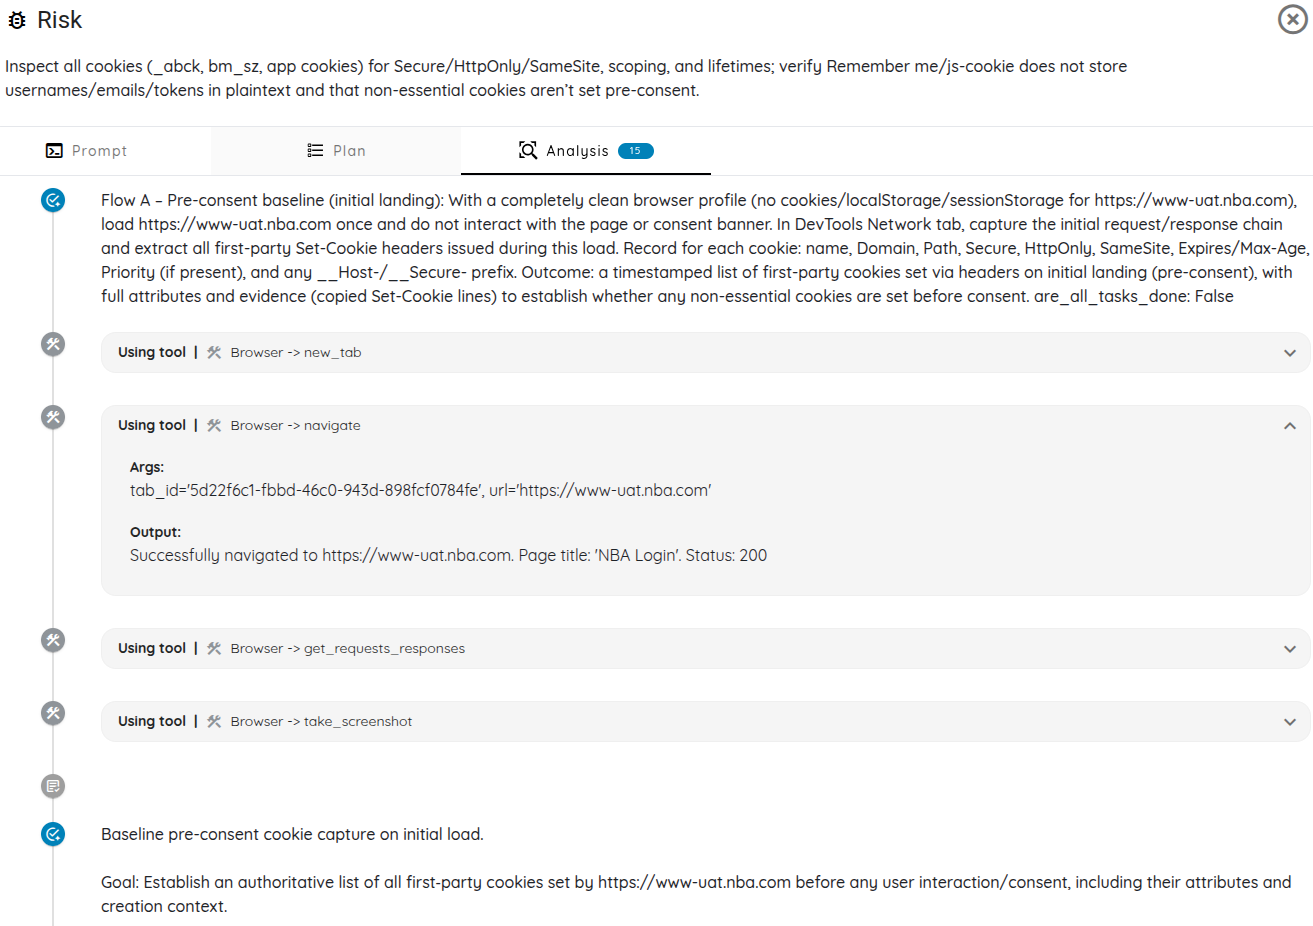
Ticket Aggregation v2 est le fruit des retours de nos clients. Il s'agit d'un système de ticketing conçu pour la gestion des vulnérabilités, personnalisable aussi bien pour les petites organisations que pour les très grandes.
Nous avons passé beaucoup de temps à écouter les équipes, à discuter avec elles et à observer comment elles gèrent les vulnérabilités au sein de leur organisation. Certaines regroupent par application, d'autres par actif, d'autres encore par cause racine ou par environnement. Ticket Aggregation v2 : chaque fois qu'un utilisateur nous explique que son flux regroupe les vulnérabilités par plateforme, mais qu'il a à la fois du dev, de la prod et du test, et qu'il ne faut considérer une vulnérabilité comme corrigée qu'une fois en prod, il doit le faire à la main. Imaginez leur tête quand nous leur disons que ce flux est entièrement automatisé, qu'il n'y a rien à faire : nous pouvons détecter les bugs corrigés en prod et les suivre depuis le dev.
AI Monkey Tester
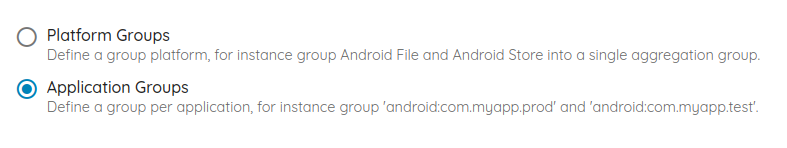
Le parcours du Monkey Tester a commencé très tôt chez Ostorlab. Son objectif est d'automatiser l'interaction avec l'application, pour chaque cas d'usage et chaque framework.
Avec le temps, le besoin de le rendre personnalisable est apparu. Nous avions commencé avec un script Appium, mais ces scripts étaient fragiles, lents et cessaient de fonctionner à la moindre modification de l'interface, sans compter qu'ils étaient impossibles à mettre en œuvre sur une interface complexe.
L'AI Monkey Tester a résolu tous ces problèmes : il raisonne sur des interfaces complexes et rend possible une automatisation avancée, vraiment partout, y compris depuis votre CI/CD grâce à des prompts de test.

L'année où l'équipe a grandi
2025 a été différente à l'intérieur d'Ostorlab. Nous n'avons pas seulement ajouté des noms : nous avons fait entrer dans la pièce une grande diversité de personnalités, de parcours et d'opinions. L'équipe a grandi dans l'ingénierie, la recherche, le produit et le marketing, et cela a changé l'atmosphère du quotidien autant que le reste.
Une équipe qui grandit s'accompagne toutefois de nouveaux défis, dont certains sont encore devant nous. Cela a néanmoins renforcé notre conviction que les premiers clients d'une entreprise sont ses membres. S'assurer de faire entrer des personnes brillantes, talentueuses et engagées reste notre première priorité, alors que nous nous efforçons de servir tous nos clients avec une excellence déraisonnable.
Rapport 2025 sur la sécurité des applications bancaires mobiles
En 2025, nous avons utilisé nos moteurs pour évaluer le risque en conditions réelles. L'un des principaux résultats a été le « Banking Report 2025: Security at the Core of Mobile Finance », un examen détaillé du comportement des applications bancaires mobiles face à des tests automatisés.
Pour cette étude, nous avons analysé plus de 500 des principales applications bancaires mobiles dans le monde. Nous avons examiné l'exposition côté client comme côté serveur, l'âge et la santé des bases de code et des dépendances, ainsi que la part d'infrastructure backend partagée, centralisée ou réutilisée entre les établissements.
Des vulnérabilités récurrentes ont été découvertes dans les composants qui traitent les transactions financières et les données sensibles, de même que la présence de code et de dépendances obsolètes dans des applications bancaires d'usage courant.
Le rapport a réuni plusieurs capacités de la plateforme. L'analyse statique et dynamique mobile, y compris les parcours pilotés par le Monkey Tester, met au jour des failles côté client et des chemins d'interaction. La reconnaissance du backend, le fingerprinting et la correspondance avec les CVE, fournis par Attack Surface et Threat Center, cartographient les services vulnérables et les composants obsolètes côté serveur.
Téléchargez le rapport complet ici : Banking Report 2025 PDF
Surface d'attaque automatisée par l'IA et découverte pilotée par les menaces
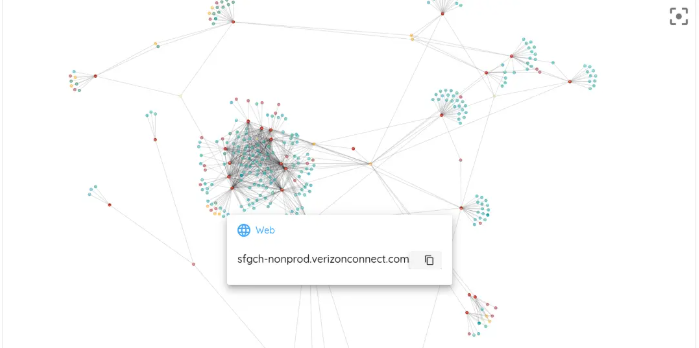
En 2025, nous nous sommes attachés à passer des graphes ponctuels et des tableaux statiques à une découverte assistée par l'IA et pilotée par les menaces pour la gestion de la surface d'attaque. Les objectifs étaient de réduire la curation manuelle des actifs et d'améliorer la couverture de la découverte.
La fonctionnalité AI-Automated Attack Surface permet d'amorcer la découverte à l'aide de prompts, par exemple en demandant de « trouver Microsoft et toutes ses acquisitions ». Le système génère alors un ensemble de candidats comprenant des domaines, des sous-domaines, des ressources cloud, des applications mobiles et des surfaces SaaS.
En parallèle, le Threat Center a continué à se développer. La version initiale proposait une interface pour associer les CVE à haut risque à vos propres actifs. En 2025, nous avons ajouté la possibilité de filtrer uniquement les CVE qui affectent votre environnement, et nous avons continué d'enrichir le système avec les vulnérabilités nouvellement exploitées et des fingerprints mis à jour. Ces éléments couvrent des problèmes dans des produits tels que Ivanti, CrushFTP, Craft CMS, Cisco ISE, Fortinet, Next.js, et d'autres.
Ensemble, l'AI-Automated Attack Surface et le Threat Center d'Ostorlab fournissent un inventaire éclairé par l'activité d'exploitation actuelle. La découverte, l'enrichissement et l'aiguillage des scans sont liés à ce que les attaquants utilisent en pratique.
La confidentialité, un profil de test à part entière
Alors que les réglementations se durcissent partout dans le monde, 2025 a été l'année où la confidentialité est devenue un type de scan principal dans Ostorlab. Elle est passée d'un contrôle occasionnel à un profil que les équipes peuvent intégrer à leurs évaluations régulières.
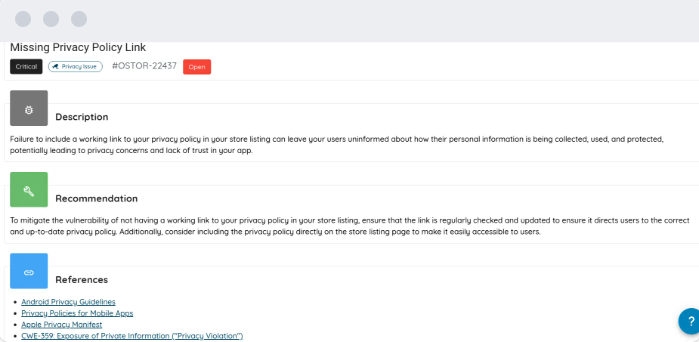
Nous avons développé un système de profil de confidentialité qui évalue à la fois les politiques déclarées et les comportements réels. Il traite les politiques de confidentialité au format HTML ou PDF au regard de réglementations comme le RGPD, le CCPA, le CPRA, HIPAA et la LGPD. Il surveille en outre les requêtes et les transmissions de l'application (autorisations, SDK intégrés, API de collecte de données, trafic réseau et destinataires tiers des données) afin d'identifier les risques pour la confidentialité en confrontant ces deux points de vue.
Les versions suivantes ont amélioré le Privacy Compliance Testing pour couvrir un éventail plus large de types d'actifs, et ont introduit un modèle étendu de catégories de données, comprenant plus de vingt types de données personnelles et sensibles, telles que les données biométriques, les données financières, l'historique de localisation, la consommation de médias et les habitudes de navigation. Les résultats s'appuient sur des preuves détaillées issues à la fois de la politique et des traces de l'application, et les rapports s'alignent directement sur des standards comme le CCPA, la CNIL et le MASVS.
Chaîne de vulnérabilités de lecture de fichiers arbitraires dans Signal Android
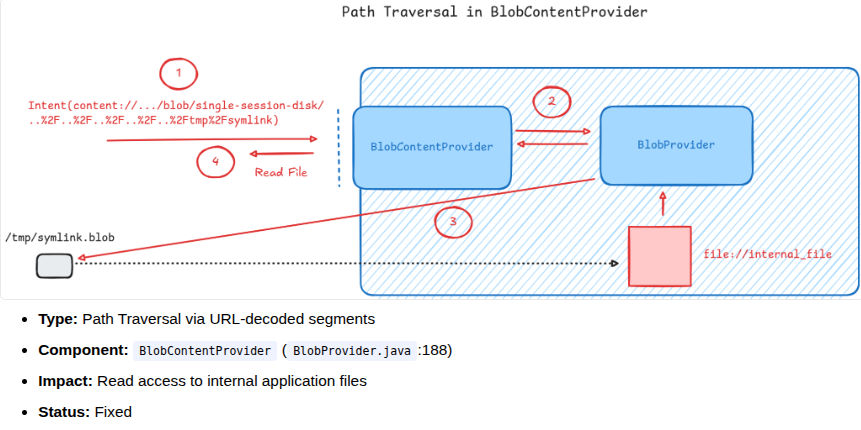
Parallèlement au développement de nouvelles fonctionnalités, nous avons continué d'étudier des applications très utilisées afin de valider nos outils sur des cibles complexes et sensibles du point de vue de la sécurité. L'une des principales études de cas de 2025 est une chaîne d'attaque en plusieurs étapes contre Signal pour Android qui combinait plusieurs problèmes pour aboutir à une lecture de fichiers arbitraires.
Grâce à une plateforme d'analyse automatisée, plusieurs faiblesses ont été identifiées, dont un bug de path traversal dans BlobContentProvider, qui permettait à des URI forgées d'accéder à des emplacements du stockage privé de Signal. Par ailleurs, un problème de lecture de fichiers dans ShareActivity permettait à des intents ACTION_SEND_MULTIPLE contenant des URI file:// de contourner la validation, exposant des fichiers internes au stockage de blobs de Signal. La gestion des URI file:// et la résolution des types MIME par le SDK Android permettaient également à ces fichiers internes d'échapper aux vérifications de la plateforme comme aux filtres de type de Signal.
L'étude de cas montre comment le path traversal, la confusion de types MIME et les lacunes de validation peuvent conduire à des exploits importants, et souligne l'importance de mécanismes de défense à plusieurs couches. L'utilisation par Signal d'un chiffrement multicouche et d'Android Keystore a contribué à empêcher les prises de contrôle de compte et a facilité des réponses rapides après la divulgation. Elle a également mis en évidence des défauts de conception dans le SDK Android concernant les URI de fichiers et le comportement des descripteurs, qui touchent d'autres applications et renforcent les stratégies de gestion des fichiers et des URI.
L'écosystème OXO : OXO v1, OXO Titan et le store d'agents ouvert
En 2025, la couche d'orchestration OXO a été améliorée, et sert de connecteur pour les scans, les agents et les workflows d'IA. La sortie d'OXO v1.0 a considérablement optimisé les opérations de scan, en réduisant le temps de démarrage à environ 16,5 secondes, et en prenant en charge des binaires autonomes pour les principaux systèmes d'exploitation, avec compatibilité ARM64.
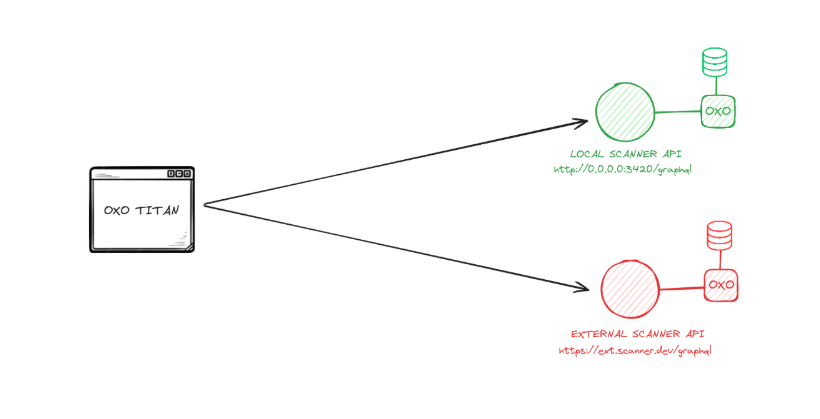
Il permet d'orchestrer plusieurs actifs via YAML et fournit un store d'agents public, ce qui améliore la facilité d'utilisation en ligne de commande. En complément du moteur open source, OXO Titan propose une interface graphique pour l'exécution locale de différents flux, répondant aux besoins de conformité et de passage à l'échelle.
L'écosystème s'est étendu avec des agents comme Nebula et d'autres pour améliorer la détection de vulnérabilités dans différents domaines. Ostorlab fournit une plateforme polyvalente pour intégrer l'AI Pentest dans les pipelines CI, ce qui permet une exécution on-prem tout en conservant l'orchestration et la logique d'IA.
Conclusion
Prises ensemble, ces briques dessinent une plateforme plus étendue et mieux connectée qu'il y a un an.
L'IA influence désormais la découverte des actifs, la priorisation des menaces et les résultats exploitables des pentests. La recherche sur des applications concrètes améliore le raisonnement des outils sur les vulnérabilités, tandis que la confidentialité dispose d'un nouveau profil spécialisé.
Le travail se poursuit. L'agrandissement de l'équipe en 2025 a changé la façon dont nous construisons et passons en revue ces capacités, et il a relevé le niveau d'exigence avec lequel nous voulons les tester et les livrer.
La direction, en revanche, est claire :
- plus d'automatisation là où elle est utile,
- plus de contexte autour de chaque vulnérabilité,
- et plus de moyens pour les équipes d'intégrer Ostorlab à leurs propres environnements.
L'objectif pour l'année prochaine est de continuer à resserrer ces boucles afin que la plateforme reste alignée sur le fonctionnement des équipes de sécurité modernes.
Tags :
Ostorlab