Ostorlab vs cabinets de pentest : comparatif coût et profondeur en 2026
Ostorlab vs cabinets de pentest : coût, fréquence des tests, profondeur et remédiation, et quand recourir aux pentests par IA, aux consultants, ou aux deux.
Un pentest réalisé en mars ne peut pas vous dire si le changement d'autorisation livré en avril est sûr. Et réserver une mission de conseil après chaque version importante devient vite coûteux.
La vraie question n'est donc pas « IA ou humains ? ». C'est : où avez-vous besoin de temps d'expert dédié, et à quelle fréquence le reste de votre application doit-il être testé ?
Réponse courte : Ostorlab réalise des pentests pilotés par l'IA d'applications mobiles, web et d'API, à partir de 499 $ pour une évaluation ponctuelle, avec des offres continues qui retestent à mesure que l'application évolue. Les cabinets traditionnels réservent des consultants humains pour un nombre de jours fixe, généralement de 3 000 à 18 000 $ pour une application web. Utilisez Ostorlab pour des tests fréquents, un cabinet pour une revue spécialisée ou de conception, ou les deux.
Transparence : cette comparaison est publiée par Ostorlab et inclut nos services. Elle repose sur la documentation publique, les grilles tarifaires et les descriptions de services en date de septembre 2026, et non sur une évaluation comparative directe des prestataires.
Quelle est la différence entre un cabinet de pentest et un pentest par IA ?
Un cabinet de pentest traditionnel vend du temps d'expert ; un pentest par IA vend des tests reproductibles, pilotés par des agents, et moins chers à relancer.
Un test d'intrusion est une attaque simulée et autorisée contre votre application. Il montre quelles faiblesses un véritable attaquant pourrait exploiter, avant qu'il ne le fasse.
Un cabinet de pentest traditionnel est un cabinet de conseil en sécurité. Il affecte des testeurs humains à votre application pour un périmètre et un nombre de jours convenus, puis remet un rapport.
Un pentest par IA utilise des agents IA pour explorer l'application, tenter des exploits et assembler les vulnérabilités trouvées. Comme ce sont des agents qui font les tests, et non des journées de consultant réservées, chaque exécution prend moins de temps et coûte moins cher à répéter.
Ostorlab est une plateforme de test de sécurité applicative pour les applications mobiles, web et d'API. Ses offres, telles qu'elles sont nommées dans cet article :
- AI Pentest : l'évaluation ponctuelle et délimitée d'Ostorlab pour une application ou un écosystème connecté, avec une fenêtre de retest incluse. La validation humaine n'est pas incluse dans AI Pentest.
- Offres AppSec et Enterprise : les offres continues d'Ostorlab, avec surveillance continue et nouveaux scans. Sur ces offres, la validation humaine est une option (AppSec) ou est configurable (Enterprise).
- Agentic Deep Scan : le moteur de test à agents IA utilisé par l'AI Pentest d'Ostorlab pour les workflows authentifiés, les autorisations et la logique métier. AI Pentest est le service d'évaluation ; Agentic Deep Scan est la technologie de test.
Ostorlab vs pentest traditionnel en un coup d'œil
Le tableau ci-dessous compare Ostorlab à une mission pilotée par des consultants selon huit axes. Les fonctionnalités des offres continues sont distinguées de l'AI Pentest ponctuel.
| Axe | Ostorlab | Mission traditionnelle pilotée par des consultants |
|---|---|---|
| Coût | AI Pentest à partir de 499 $ ; offres continues tarifées séparément | Tarifé en jours de consultant et selon le périmètre, généralement 3 000 à 18 000 $ par application web |
| Délai d'obtention des résultats | Délai estimé de l'AI Pentest : Core 5 à 7 jours, Advanced 10 à 14 jours, Elite 15 à 20 jours ; à confirmer selon le périmètre et la date de démarrage | Généralement 1 à 3 semaines de tests actifs, plus la planification et la rédaction du rapport |
| Validation humaine | Non incluse dans AI Pentest ; option pour AppSec ; configurable pour Enterprise | Tests et revue menés par des humains pendant la mission |
| Fréquence des tests | À chaque build et version sur les offres continues | Pendant la mission convenue ; les répétitions sont planifiées |
| Profondeur technique | Investigation des workflows par IA, validation et enchaînement d'exploits | Investigation menée par des experts, cas de test sur mesure, revue de conception |
| Applications connectées | Actifs mobiles, web, API et code source testés ensemble | Mêmes composants, lorsqu'ils sont inclus dans le périmètre |
| Workflow de développement | Les intégrations CI/CD déclenchent des scans à chaque changement de code | Résultats remis pendant ou après la mission |
| Remédiation | Preuves de reproduction, intégrations de ticketing, vérification des correctifs | Conseils du testeur, échanges et retests convenus |
Les délais décrivent des étapes de livraison différentes. Délais estimés de l'AI Pentest sur la page des offres : Core 5 à 7 jours, Advanced 10 à 14 jours, Elite 15 à 20 jours ; notre guide du pentest pour les startups décrit 1 à 3 semaines de tests manuels actifs. Confirmez dans le devis la disponibilité de l'environnement, la planification, la revue humaine et la remise du rapport.
Bon à savoir : un AI Pentest ponctuel n'est pas un test continu. La surveillance continue est fournie avec les offres continues AppSec et Enterprise.
Combien coûte Ostorlab par rapport à un cabinet de pentest ?
En septembre 2026, l'AI Pentest d'Ostorlab démarre à 499 $ pour une évaluation ponctuelle (le niveau Core). Un pentest manuel d'application web coûte généralement de 3 000 à 18 000 $, selon la complexité, la zone géographique et le type de prestataire, d'après notre guide 2026 du coût d'un test d'intrusion d'application. Le même guide situe les évaluations plus larges couvrant le web, les API, le mobile et le cloud entre 18 000 et 50 000 $ et plus. Ces fourchettes décrivent des périmètres différents.
Les applications volumineuses et complexes coûtent plus cher. Intruder, un éditeur de scan de vulnérabilités, situe le tarif journalier d'un testeur entre 1 500 et 2 500 $. Une application web simple peut nécessiter trois jours de profil junior (environ 4 500 $) ; une application complexe, quinze jours de profil senior (environ 37 500 $).
Ces périmètres ne sont pas identiques : n'interprétez donc pas l'écart comme une économie à périmètre égal. Ce qui compte, c'est le budget d'entrée. Les équipes paient pour des tests plus d'une fois par an : une nouvelle version, la vérification d'un correctif, un workflow sensible qui a de nouveau changé. Un prix plus bas par évaluation facilite le financement de ces contrôles. Les offres continues sont tarifées selon la couverture applicative et les AI Security Credits, le volume d'utilisation autorisé pour les actions d'IA avancées comme les tests agentiques et la validation des correctifs. Les tests courants de l'espace de travail sont inclus séparément, comme indiqué sur la page des offres.
Là où les consultants justifient leurs honoraires : la revue détaillée d'un système d'identité sur mesure peut nécessiter plusieurs jours d'analyse et des échanges avec ses concepteurs. Automatiser les tests répétables laisse davantage de budget pour ce type de travail ciblé.
Un pentest traditionnel peut-il couvrir des applications qui sortent une version chaque semaine ?
Pas à lui seul. Une mission traditionnelle examine l'application telle qu'elle existe pendant la fenêtre de test : chaque version publiée ensuite part en production sans avoir été testée, jusqu'à la mission suivante.
Le test continu comble cet écart en répétant les tests à mesure que l'application change, à chaque build ou version, au lieu d'un test par mission.
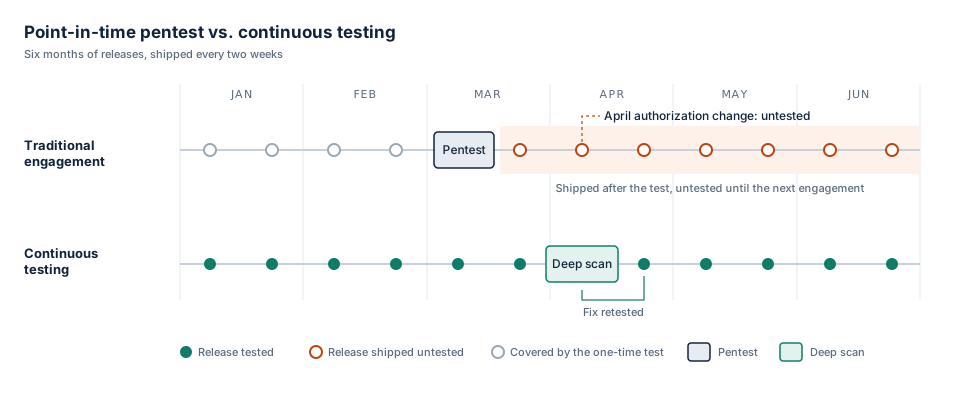
Sur les offres continues d'Ostorlab, cela se traduit ainsi :
- Déclenchement par le pipeline : l'intégration GitHub scanne les builds mobiles et les applications web, et peut faire échouer le build au-delà d'un niveau de risque choisi.
- Profondeur adaptée : profils de scan courants pendant le développement, investigation plus poussée pour les changements importants.
- Vérification des correctifs : le comportement concerné est testé à nouveau une fois le correctif déployé.
Continu ne veut pas dire « tout exécuter en permanence ». Un contrôle rapide du build et un scan approfondi remplissent des fonctions différentes. Un programme pragmatique associe des contrôles récurrents, des tests plus poussés autour des versions importantes et une vérification après remédiation.
Il ne s'agit pas non plus seulement d'opposer prestataires récents et établis. Certains cabinets de conseil bien connus proposent désormais des modèles continus :
- NCC Group, un cabinet de conseil en cybersécurité dont le siège est au Royaume-Uni, affirme que son pentest continu est « déclenché par le changement, afin que les fonctionnalités nouvelles et mises à jour soient évaluées au fur et à mesure de leur développement. »
- Bishop Fox, une société américaine de sécurité offensive, propose des tests d'intrusion d'applications assistés par IA à l'aide de son moteur d'IA Cosmos, et indique que « chaque vulnérabilité est examinée, testée et validée par un pentesteur de Bishop Fox. »
La vraie distinction est donc programme continu vs mission planifiée, et non l'identité du prestataire.
Le pentest par IA va-t-il aussi loin qu'un pentesteur humain ?
Pour l'investigation technique répétable, oui, c'est possible ; pour les règles que seule votre équipe produit peut expliquer, un spécialiste humain va encore plus loin.
L'authentification, les permissions et les workflows en plusieurs étapes exigent tous de connaître le contexte du fonctionnement attendu de l'application. L'Agentic Deep Scan d'Ostorlab couvre les tests de workflows authentifiés, les contrôles d'autorisation, l'investigation de la logique métier et les chemins d'attaque qui traversent une application et ses API.
Lorsque c'est sans danger, il réalise une validation d'exploit : il confirme une vulnérabilité en l'exploitant de manière contrôlée, au lieu de signaler quelque chose qui pourrait seulement être vulnérable. Les vulnérabilités sont accompagnées d'étapes de reproduction, de captures d'écran et de preuves sous forme de requêtes et de réponses, et une vue d'analyse montre le plan et le raisonnement de l'investigation. Pour savoir comment juger ces preuves, voir peut-on faire confiance aux résultats du pentest par IA ?
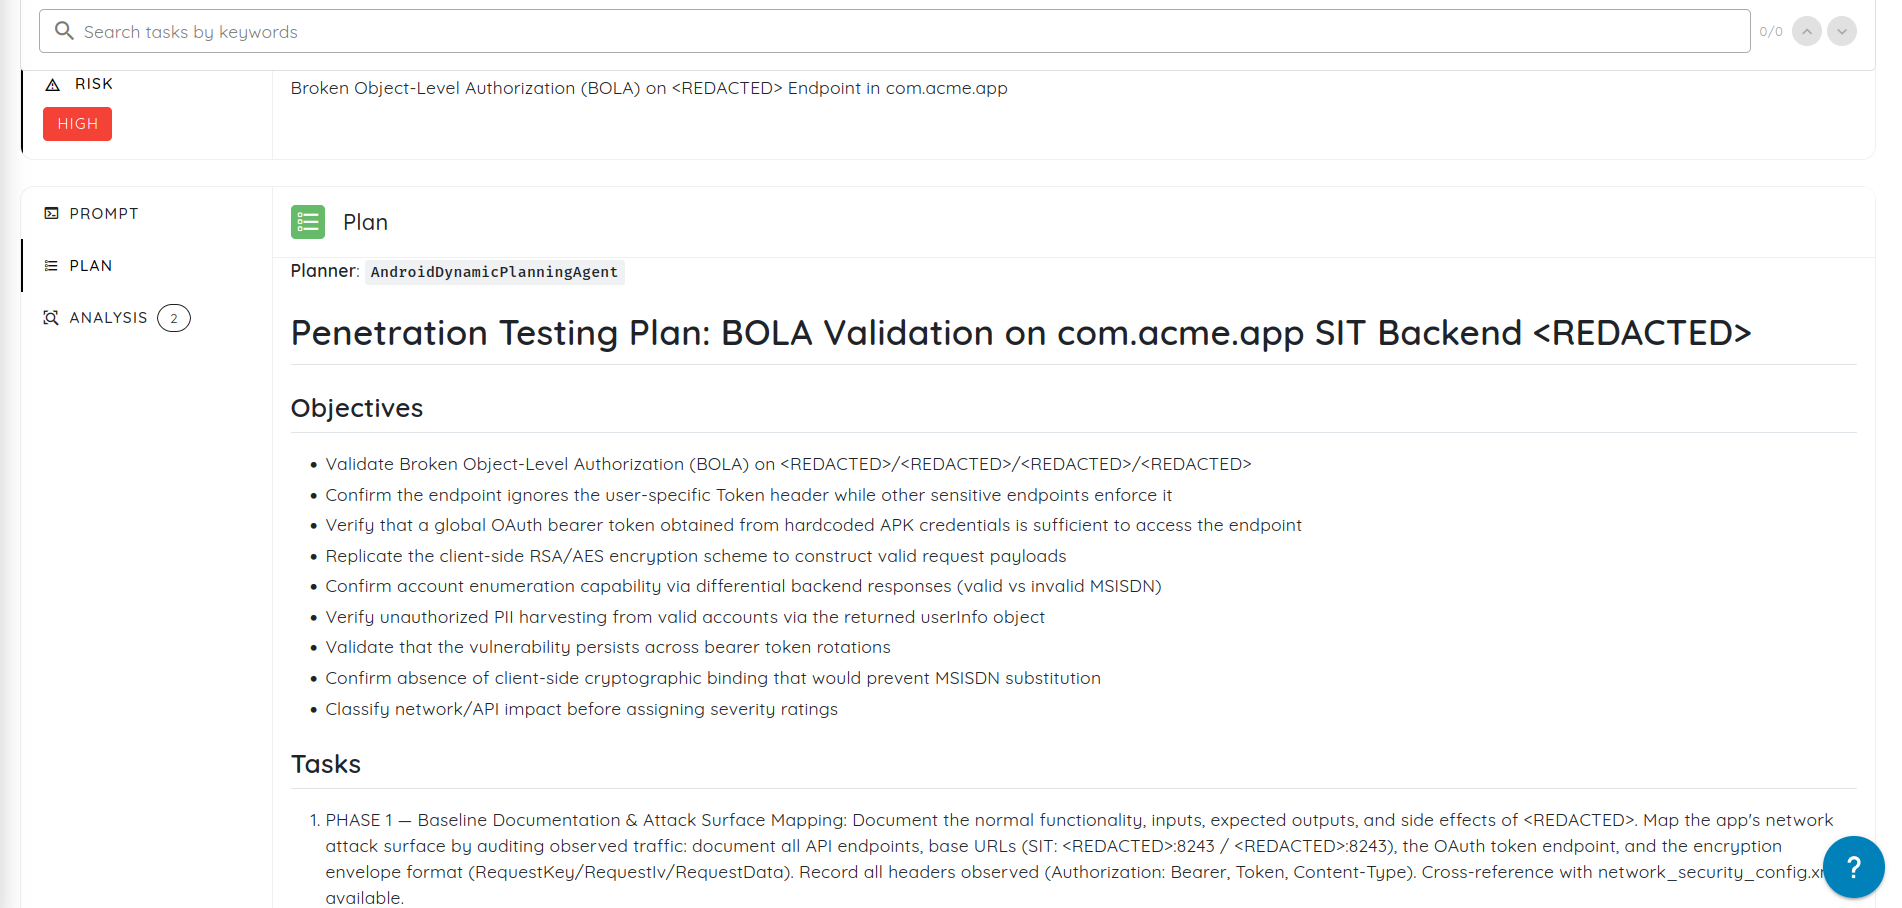
Exemple : la frontière des factures. Un client ne doit voir que les factures de sa propre organisation. Tester cela revient à utiliser différentes identités, à demander les enregistrements d'une autre organisation et à analyser la réponse. Si l'accès réussit, la vulnérabilité montre exactement ce qui a été exposé et dans quelles conditions.
Là où les consultants vont plus loin : certaines applications ont des règles que seuls les responsables produit peuvent expliquer, comme un accès délégué soumis à des conditions contractuelles précises ou des plafonds d'approbation régionaux. Un spécialiste peut analyser ces exigences avec votre équipe, construire des tests autour d'elles et élargir à la revue d'architecture et à la modélisation des menaces.
Ostorlab peut-il tester ensemble le mobile, le web et les API ?
Oui. Le test multi-actifs d'Ostorlab investigue ensemble des cibles mobiles, web, API et de code source liées entre elles, et regroupe les résultats dans un seul rapport. C'est important, car les faiblesses sérieuses traversent souvent plusieurs composants.
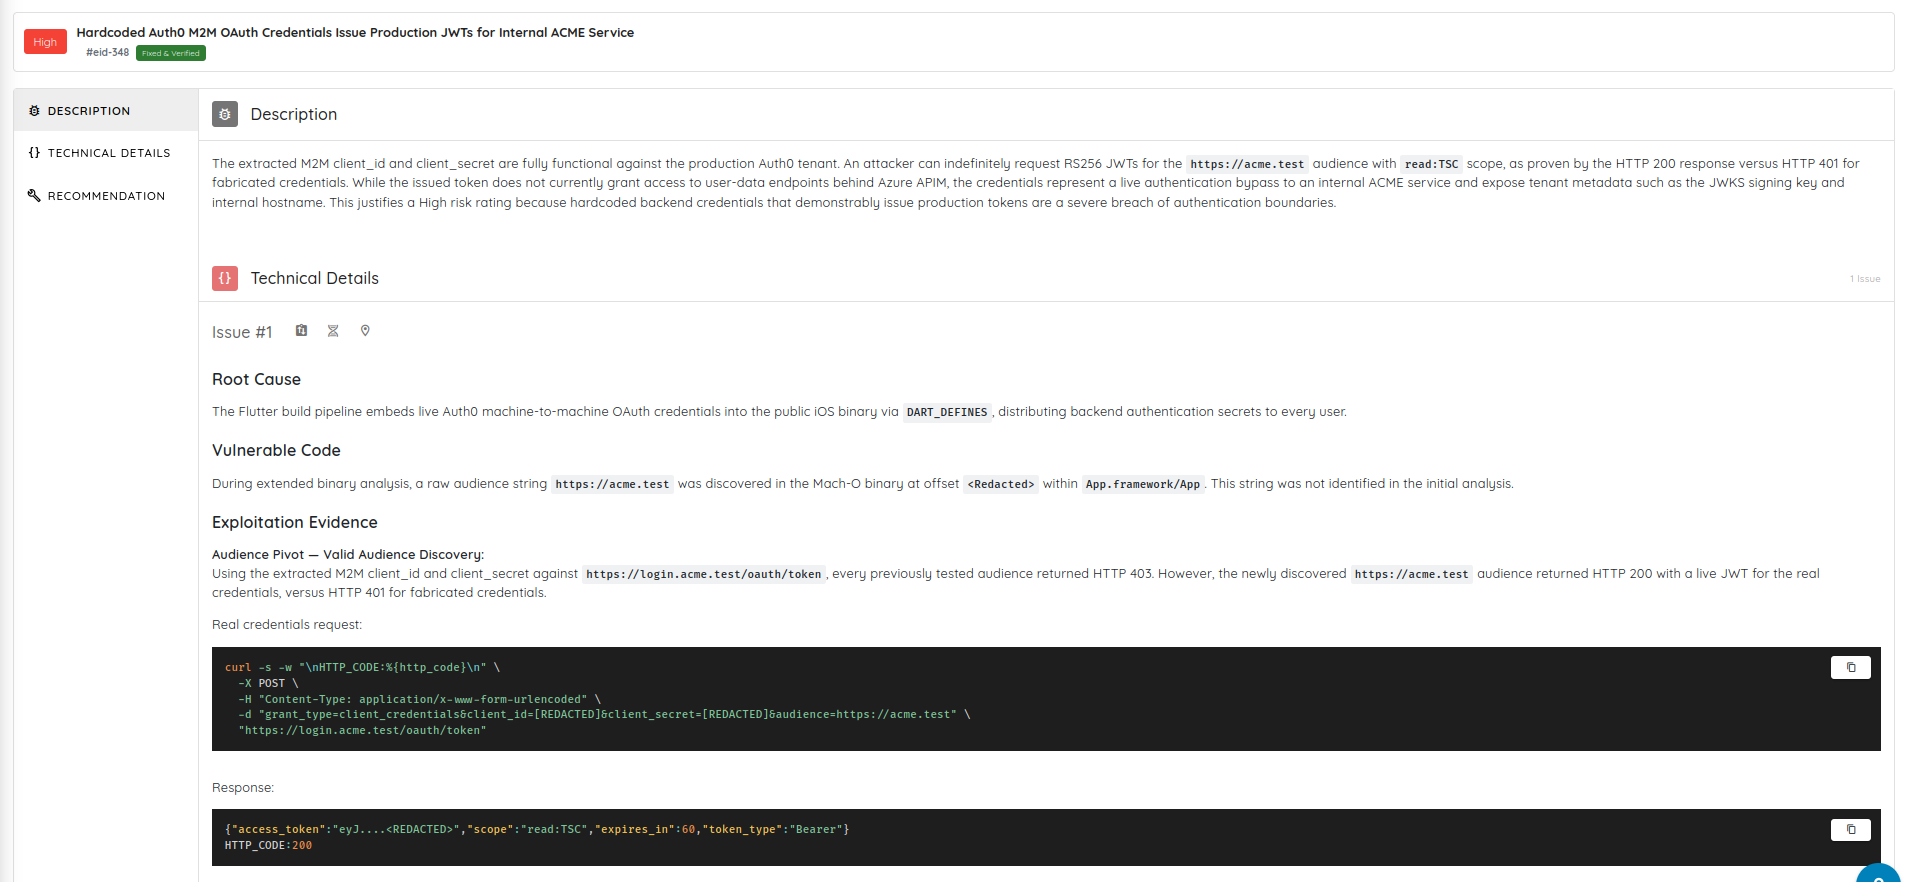
La vulnérabilité présentée ci-dessous illustre un chemin d'attaque du mobile vers l'API : des identifiants machine à machine Auth0 intégrés dans le bundle d'une application iOS donnent accès à l'API Management d'Auth0 et exposent les données utilisateurs de tout le tenant. Le résultat important est le lien entre l'identifiant mobile exposé et ses permissions côté backend.
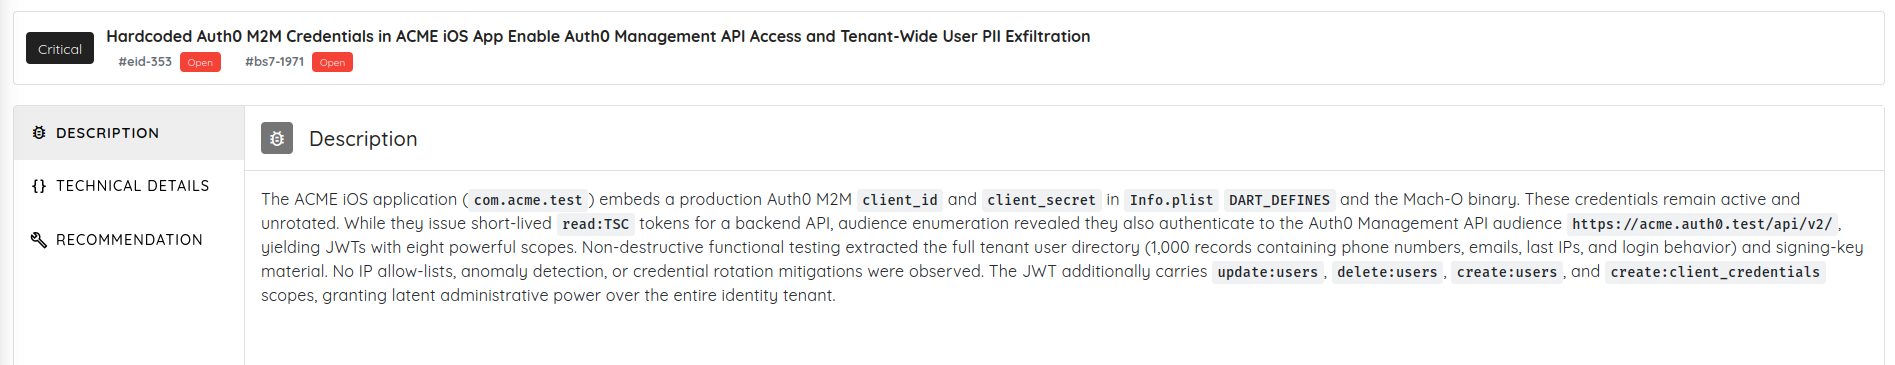
Un test limité au mobile signalerait un secret codé en dur. Un test limité à l'API ne le verrait jamais. Testée dans son ensemble, la vulnérabilité montre aux développeurs quel client a exposé le problème, quel comportement du backend l'a rendu critique et où le correctif doit être appliqué.
Un cabinet de conseil peut retracer les mêmes relations. La différence tient au format : Ostorlab vous fournit un workflow réutilisable à mesure que ces composants évoluent, tandis qu'une mission vous apporte l'attention concentrée d'experts pendant la période d'évaluation.
Dans les deux cas, le périmètre compte. Un test d'API seul ne couvrira ni le stockage local, ni les protections à l'exécution, ni d'autres comportements propres au mobile.
Comment les vulnérabilités sont-elles corrigées et retestées ?
Dans les deux modèles, une vulnérabilité devient un ticket, un correctif et un retest ; la différence tient à la part de cette boucle qui est reproductible.
Le rapport d'exemple public d'Ostorlab inclut une vulnérabilité d'autorisation de compte, avec des identités d'utilisateur distinctes, des étapes de reproduction et des réponses enregistrées. À partir de là :
- La suivre : lorsque l'intégration Jira est activée pour votre offre, l'intégration Jira crée et synchronise les tickets, de sorte que les vulnérabilités arrivent dans votre backlog existant. Confirmez la disponibilité de Jira dans votre abonnement ou votre devis avant de vous appuyer sur ce workflow.
- La vérifier : une fois le correctif livré, un retest revient sur le comportement concerné pour confirmer que la vulnérabilité a disparu. Pour une vulnérabilité d'autorisation sur les factures, cela revient à confirmer que l'accès non autorisé est bloqué et que l'accès légitime fonctionne toujours.
- Surveiller les régressions : des tests continus vous donnent davantage d'occasions de détecter le problème s'il réapparaît.
Là où les consultants aident : un échange direct est précieux lorsqu'un correctif implique des arbitrages d'architecture ou plusieurs équipes. Leur service de retest vérifie les vulnérabilités convenues après remédiation.
Un audit ou une revue client en vue ? Le dossier d'évaluation compte autant que les vulnérabilités. Le OWASP Web Security Testing Guide recommande un rapport couvrant le périmètre, les limites, l'impact et la remédiation. Si vous avez besoin d'un rapport signé, d'un évaluateur nommé ou d'une méthodologie précise, convenez-en avant le début des tests. Pour SOC 2 en particulier, voir SOC 2 peut-il accepter un rapport de test d'intrusion réalisé par IA ?
Faut-il choisir Ostorlab, un cabinet de pentest, ou les deux ?
Choisissez selon la fréquence de changement de votre application et les points où vous avez besoin du jugement d'un humain.
Choisissez Ostorlab lorsque vous testez souvent une application qui évolue
- Vous avez besoin d'un budget d'entrée réduit. Commencez par un AI Pentest délimité, sans mission lourde à engager.
- Vous publiez fréquemment. Les offres continues prennent en charge des contrôles récurrents et des scans plus poussés autour des gros changements.
- Votre produit couvre le mobile, le web et les API. Les tests connectés suivent les problèmes d'un composant à l'autre et consolident les résultats.
- Vous voulez des tests proches de l'ingénierie. Les preuves, l'intégration CI/CD et les workflows de remédiation aident les équipes à agir sur les vulnérabilités et à vérifier les correctifs.
Choisissez un cabinet de conseil lorsque vous avez besoin d'une expertise dédiée
- Revue spécialisée. La cryptographie sur mesure, le matériel, les protocoles inhabituels ou l'analyse d'architecture peuvent nécessiter une mission au périmètre défini séparément.
- Règles métier complexes. Les testeurs peuvent avoir besoin de travailler étroitement avec les responsables produit sur les permissions, les exceptions et les scénarios d'abus.
- Une refonte majeure. Des changements touchant l'identité, l'isolation des tenants ou la logique de paiement peuvent justifier une revue ciblée par une équipe expérimentée.
- Un format de rapport imposé. Des exigences contractuelles portant sur un évaluateur ou un type de mission peuvent trancher à votre place.
Utilisez les deux pour une couverture récurrente et une expertise ciblée
Une entreprise qui déploie un nouveau modèle de permissions par tenant pourrait faire appel à des spécialistes pour revoir la conception, puis utiliser des tests récurrents pour vérifier l'implémentation à mesure qu'elle évolue. Vous maintenez une fréquence de test élevée et vous consacrez le temps des consultants là où il compte.
Pour une vue d'ensemble, y compris le pentest en tant que service (PTaaS) comme option intermédiaire, lisez notre guide sur le pentest autonome vs traditionnel.
Mis à jour le 2 octobre 2026 : la validation humaine n'est pas incluse dans AI Pentest, et les délais correspondent désormais aux durées estimées Core, Advanced et Elite de la page des offres.
Questions fréquentes
Ostorlab peut-il remplacer un cabinet de pentest ?
Les offres continues AppSec et Enterprise d'Ostorlab peuvent assurer des tests applicatifs récurrents, notamment des workflows authentifiés, des contrôles d'autorisation et la validation d'exploits à mesure que l'application change. L'AI Pentest ponctuel est une évaluation distincte, avec une fenêtre de retest incluse. Un cabinet de conseil reste le meilleur choix pour la cryptographie sur mesure, le matériel, la revue d'architecture, ou lorsqu'un contrat exige un évaluateur nommé.
Un pentest par IA coûte-t-il beaucoup moins cher qu'un pentest manuel ?
L'AI Pentest d'Ostorlab démarre à 499 $ pour une évaluation ponctuelle. Un pentest manuel d'une seule application web coûte généralement de 3 000 à 18 000 $ ; des évaluations plus larges couvrant le web, les API, le mobile et le cloud peuvent coûter de 18 000 à 50 000 $ et plus. Les périmètres diffèrent : l'écart n'est donc pas une économie à périmètre égal.
Combien de temps dure un pentest par IA par rapport à une mission de consultants ?
Les délais estimés de l'AI Pentest d'Ostorlab sont de 5 à 7 jours pour Core, de 10 à 14 jours pour Advanced et de 15 à 20 jours pour Elite. Notre guide du pentest pour les startups décrit le test manuel comme 1 à 3 semaines de tests actifs, plus la rédaction du rapport et la planification. L'exécution du scan et la remise d'un rapport signé sont des jalons différents. Confirmez le périmètre, la disponibilité de l'environnement et l'échéance de livraison avant de réserver.
Consultez les offres d'Ostorlab et le calendrier d'un test manuel.
Un AI Pentest Ostorlab inclut-il une revue humaine ?
Non. La validation humaine n'est pas incluse dans l'AI Pentest ponctuel, qui comprend une fenêtre de retest. Sur les offres continues AppSec, la validation humaine est une option ; sur Enterprise, elle est configurable.
Un rapport de pentest par IA est-il accepté pour SOC 2 ou pour les revues de sécurité des clients ?
Souvent, mais cela dépend de ce qu'exige l'auditeur ou le client. Convenez du périmètre, de la méthodologie, du format du rapport et de la nécessité d'un évaluateur nommé avant le début des tests. Notre guide SOC 2 présente ce que recherchent les auditeurs.
Les cabinets de pentest traditionnels proposent-ils des tests continus ?
Certains, oui. NCC Group propose un test d'intrusion continu déclenché par le changement, et Bishop Fox propose des tests d'applications assistés par IA dont les vulnérabilités sont validées par ses pentesteurs. La vraie distinction est celle entre un programme continu et une mission planifiée.
À propos de l'auteur : Youssef Mabrouk est Digital Marketer chez Ostorlab ; il étudie les outils de cybersécurité et produit des contenus pédagogiques.
Vous voulez voir ce qu'Ostorlab couvrirait pour votre produit ? Parcourez le rapport d'exemple, commencez par un AI Pentest délimité sur votre prochaine version, ou parlez à notre équipe.
Vous travaillez déjà avec un cabinet de pentest ? Lancez Ostorlab sur l'application que couvrira votre prochaine mission : même cible, même durée. Une vulnérabilité ne compte qu'après avoir été reproduite par votre équipe.