Ostorlab frente a las empresas de pentesting: comparativa de costes y profundidad en 2026
Ostorlab frente a las empresas de pentesting: coste, frecuencia de las pruebas, profundidad y corrección, y cuándo usar pentests con IA, consultores o ambos.
Un pentest realizado en marzo no puede decirle si el cambio de autorización que publicó en abril es seguro. Y contratar un servicio de consultoría tras cada versión importante se vuelve caro enseguida.
Así que la pregunta de fondo no es «¿IA o personas?». Es ¿dónde necesita tiempo dedicado de expertos y con qué frecuencia debe probarse el resto de su aplicación?
Respuesta breve: Ostorlab realiza pentests con IA de aplicaciones móviles, web y API, desde 499 $ por una evaluación puntual, con planes continuos que repiten las pruebas a medida que cambia la aplicación. Las empresas tradicionales reservan consultores humanos por un número fijo de días, normalmente entre 3,000 y 18,000 $ para una aplicación web. Use Ostorlab para pruebas frecuentes, una empresa especializada para revisiones de especialista o de diseño, o ambas.
Divulgación: esta comparativa la publica Ostorlab e incluye nuestros servicios. Se basa en la documentación pública, las guías de precios y las descripciones de servicios a septiembre de 2026, y no es una evaluación directa entre proveedores.
¿Cuál es la diferencia entre una empresa de pentesting y un pentest con IA?
Una empresa de pentesting tradicional vende tiempo de expertos; un pentest con IA vende pruebas repetibles, realizadas por agentes, que resultan más baratas de volver a ejecutar.
Una prueba de penetración es un ataque simulado y autorizado contra su aplicación. Muestra qué debilidades podría explotar un atacante real, antes de que lo haga.
Una empresa de pentesting tradicional es una consultora de seguridad. Asigna probadores humanos a su aplicación para un alcance y un número de días acordados y después entrega un informe.
Un pentest con IA utiliza agentes de IA para explorar la aplicación, intentar exploits y reunir los hallazgos. Como son los agentes quienes hacen las pruebas, y no días de consultor reservados, cada ejecución lleva menos tiempo y cuesta menos repetirla.
Ostorlab es una plataforma de pruebas de seguridad de aplicaciones móviles, web y API. Sus ofertas, tal como se nombran en este artículo:
- AI Pentest: la evaluación puntual y acotada de Ostorlab para una aplicación o un ecosistema conectado, con una ventana de nueva prueba incluida. La validación humana no está incluida en AI Pentest.
- Planes AppSec y Enterprise: los planes continuos de Ostorlab, con monitorización continua y reescaneo. En estos planes, la validación humana es un complemento (AppSec) o es configurable (Enterprise).
- Agentic Deep Scan: el motor de pruebas con agentes de IA que utiliza AI Pentest de Ostorlab para los flujos autenticados, la autorización y la lógica de negocio. AI Pentest es el servicio de evaluación; Agentic Deep Scan es la tecnología de pruebas.
Ostorlab frente a las pruebas de penetración tradicionales de un vistazo
La tabla siguiente compara Ostorlab con un servicio dirigido por consultores en ocho áreas. Las funcionalidades de los planes continuos se indican por separado de las del AI Pentest puntual.
| Área | Ostorlab | Servicio tradicional dirigido por consultores |
|---|---|---|
| Coste | AI Pentest desde 499 $; los planes continuos se tarifican por separado | Se tarifica por días de consultor y alcance, normalmente 3,000–18,000 $ por aplicación web |
| Plazo hasta los resultados | Plazo estimado del AI Pentest: Core 5–7 días, Advanced 10–14 días, Elite 15–20 días; confirme el alcance y el punto de partida | Habitualmente de 1 a 3 semanas de pruebas activas, además de la planificación y la elaboración del informe |
| Validación humana | No incluida en AI Pentest; complemento para AppSec; configurable para Enterprise | Pruebas y revisión dirigidas por personas durante el servicio |
| Frecuencia de las pruebas | En todas las compilaciones y versiones en los planes continuos | Durante el servicio acordado; las repeticiones se programan |
| Profundidad técnica | Investigación de flujos con IA, validación de exploits y encadenamiento | Investigación dirigida por expertos, casos de prueba a medida, revisión del diseño |
| Aplicaciones conectadas | Activos móviles, web, API y de código fuente probados conjuntamente | Los mismos componentes, cuando se incluyen en el alcance |
| Flujo de desarrollo | Las integraciones de CI/CD lanzan escaneos a medida que cambia el código | Hallazgos entregados durante o después del servicio |
| Corrección | Evidencias de reproducción, integraciones con sistemas de tickets, verificación de las correcciones | Orientación del probador, conversaciones y nuevas pruebas acordadas |
Los plazos describen etapas de entrega distintas. Plazos estimados del AI Pentest en la página de planes: Core 5–7 días, Advanced 10–14 días, Elite 15–20 días; nuestra guía de pentesting para startups describe de 1 a 3 semanas de pruebas manuales activas. Confirme en el presupuesto la preparación del entorno, la planificación, la revisión humana y la entrega del informe.
Conviene saber: un AI Pentest puntual no es una prueba continua. La monitorización continua se incluye con los planes continuos AppSec y Enterprise.
¿Cuánto cuesta Ostorlab en comparación con una empresa de pentesting?
A septiembre de 2026, el AI Pentest de Ostorlab empieza en 499 $ por una evaluación puntual (el nivel Core). Un pentest manual de una aplicación web cuesta habitualmente entre 3,000 y 18,000 $, según la complejidad, la geografía y el tipo de proveedor, de acuerdo con nuestra guía de costes de las pruebas de penetración de aplicaciones en 2026. La misma guía sitúa las evaluaciones más amplias, que abarcan web, API, móvil y nube, entre 18,000 y 50,000+ $. Estos rangos describen alcances distintos.
Las aplicaciones grandes y complejas cuestan más. Intruder, un proveedor de escaneo de vulnerabilidades, sitúa las tarifas diarias de los probadores entre 1,500 y 2,500 $. Una aplicación web sencilla podría necesitar tres días de personal junior (unos 4,500 $); una compleja, quince días de personal sénior (unos 37,500 $).
Esos alcances no son idénticos, así que no conviene interpretar la diferencia como un ahorro equiparable. Lo importante es el presupuesto de entrada. Los equipos pagan por pruebas más de una vez al año: una nueva versión, la verificación de una corrección, un flujo sensible que ha vuelto a cambiar. Un precio menor por evaluación facilita financiar esas comprobaciones. Los planes continuos se tarifican según la cobertura de aplicaciones y los AI Security Credits, la asignación de uso para acciones avanzadas de IA como las pruebas agénticas y la validación de correcciones. Las pruebas rutinarias del espacio de trabajo se incluyen por separado, como se describe en la página de planes.
Dónde los consultores justifican su tarifa: la revisión detallada de un sistema de identidad a medida puede requerir días de análisis y conversaciones con quienes lo diseñaron. Automatizar las pruebas repetibles deja más presupuesto para precisamente ese tipo de trabajo específico.
¿Puede un pentest tradicional cubrir aplicaciones que se publican cada semana?
No por sí solo. Un servicio tradicional examina la aplicación tal como existe durante la ventana de pruebas, de modo que cada versión posterior se publica sin probar hasta el siguiente servicio.
Las pruebas continuas cierran esa brecha al repetir las pruebas a medida que cambia la aplicación, en cada compilación o versión, en lugar de una sola vez por servicio.
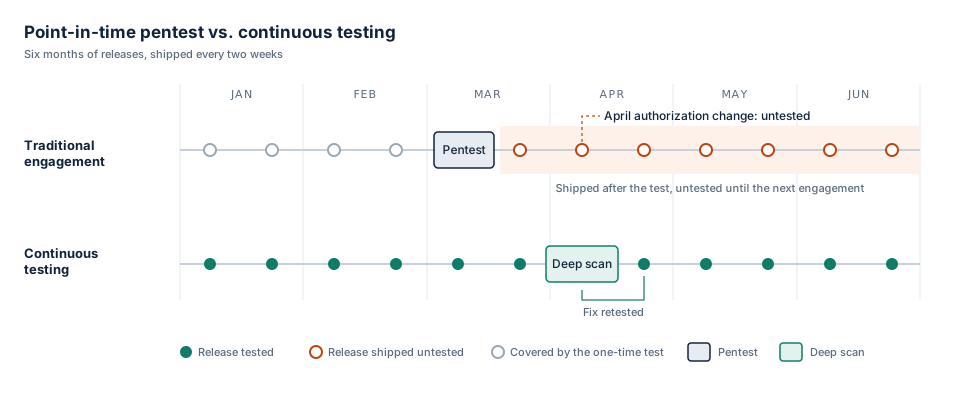
En los planes continuos de Ostorlab, esto funciona así:
- Disparadores en el pipeline: la integración con GitHub escanea compilaciones móviles y aplicaciones web, y puede hacer fallar la compilación a partir de una calificación de riesgo elegida.
- Profundidad adecuada: perfiles de escaneo rutinarios durante el desarrollo, investigación más profunda para los cambios significativos.
- Verificación de correcciones: el comportamiento afectado se vuelve a probar una vez desplegada la corrección.
Continuo no significa «ejecutarlo todo todo el tiempo». Una comprobación rápida de la compilación y un escaneo profundo cumplen funciones distintas. Un programa práctico combina comprobaciones recurrentes, pruebas más profundas en torno a las versiones importantes y verificación tras la corrección.
Tampoco se trata solo de proveedores nuevos frente a consolidados. Algunas consultoras muy conocidas ofrecen ya modelos continuos:
- NCC Group, una consultora de ciberseguridad con sede en el Reino Unido, afirma que sus pruebas de penetración continuas se «activan ante los cambios, de modo que la funcionalidad nueva y actualizada se evalúa a medida que se desarrolla».
- Bishop Fox, una empresa estadounidense de seguridad ofensiva, ofrece pruebas de penetración de aplicaciones con IA mediante su motor de IA Cosmos, y afirma que «cada vulnerabilidad es revisada, probada y validada por un pentester de Bishop Fox».
Así que la verdadera distinción es programa continuo frente a servicio programado, no quién es el proveedor.
¿Llega el pentesting con IA tan lejos como un pentester humano?
Para la investigación técnica repetible, puede hacerlo; para las reglas que solo su equipo de producto puede explicar, un especialista humano sigue llegando más lejos.
La autenticación, los permisos y los flujos de varios pasos requieren contexto sobre cómo debería funcionar la aplicación. Agentic Deep Scan de Ostorlab cubre las pruebas de flujos autenticados, las comprobaciones de autorización, la investigación de la lógica de negocio y las rutas de ataque que abarcan una aplicación y sus API.
Cuando es seguro hacerlo, realiza una validación de exploits: confirma una vulnerabilidad explotándola de forma controlada, en lugar de señalar algo que solo podría ser vulnerable. Los hallazgos incluyen pasos de reproducción, capturas de pantalla y evidencias de solicitud y respuesta, y una vista de análisis muestra el plan y el razonamiento de la investigación. Para saber cómo valorar esas evidencias, consulte ¿puede confiar en los resultados del pentesting con IA?
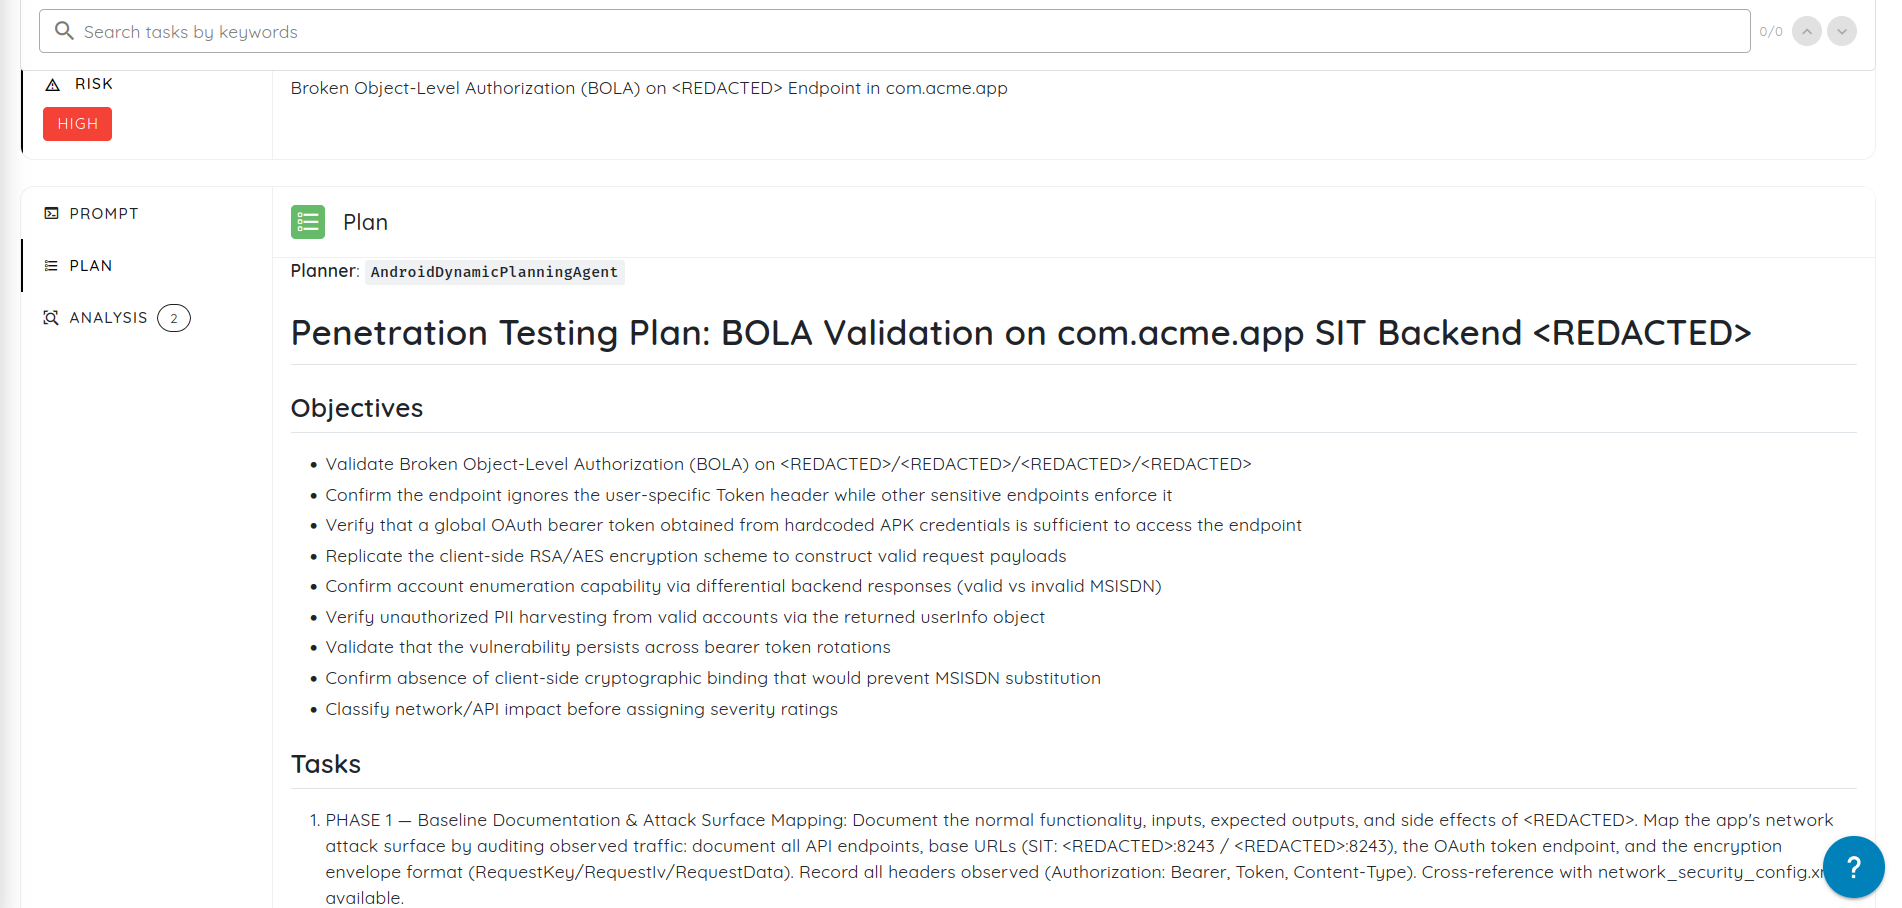
Ejemplo: el límite de las facturas. Un cliente solo debería ver las facturas de su propia organización. Probarlo implica usar distintas identidades, solicitar los registros de otra organización y analizar la respuesta. Si el acceso se consigue, el hallazgo muestra exactamente qué se expuso y bajo qué condiciones.
Dónde los consultores llegan más lejos: algunas aplicaciones tienen reglas que solo los responsables de producto pueden explicar, como el acceso delegado bajo condiciones contractuales específicas o los límites de aprobación regionales. Un especialista puede analizar esos requisitos junto con su equipo, construir pruebas en torno a ellos y ampliar el trabajo a la revisión de la arquitectura y al modelado de amenazas.
¿Puede Ostorlab probar conjuntamente aplicaciones móviles, web y API?
Sí. Las pruebas multiactivo de Ostorlab investigan conjuntamente objetivos móviles, web, API y de código fuente relacionados, y reúnen los hallazgos en un único informe. Esto importa porque las debilidades graves suelen abarcar varios componentes.
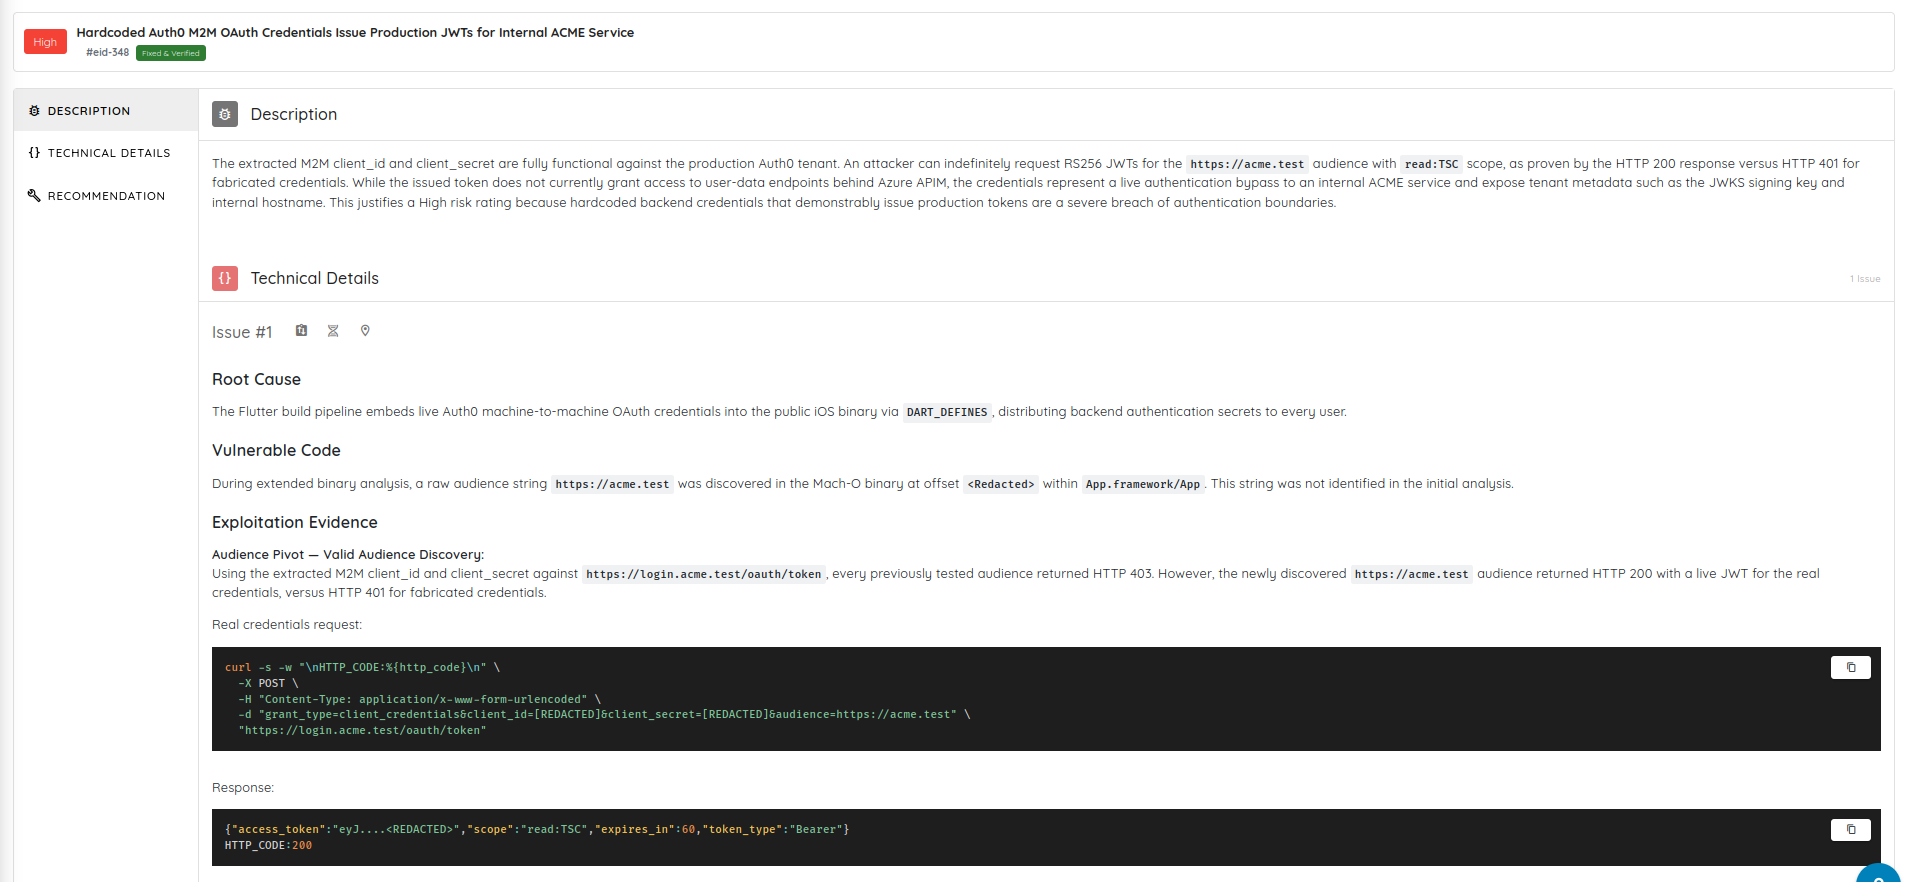
El hallazgo que se muestra a continuación ilustra una ruta de ataque de la aplicación móvil a la API: credenciales máquina a máquina de Auth0 incrustadas en el paquete de una aplicación iOS dan acceso a la Management API de Auth0 y exponen los datos de usuarios de todo el tenant. El resultado importante es la conexión entre la credencial móvil expuesta y los permisos de su backend.
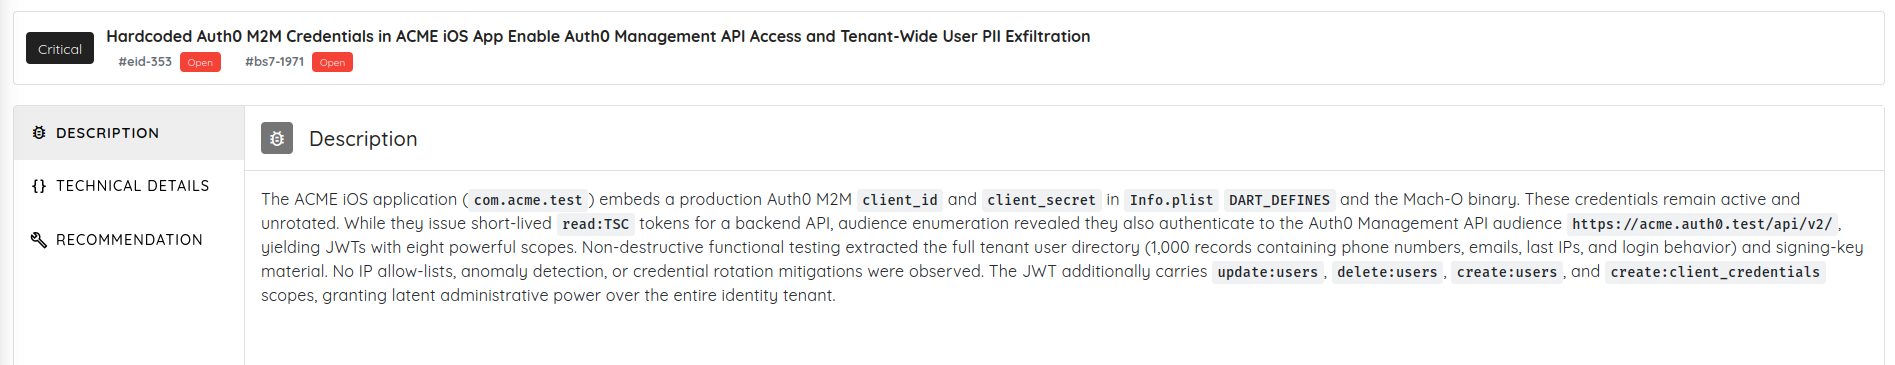
Una prueba solo móvil informaría de un secreto codificado. Una prueba solo de API nunca lo vería. Probado de forma conjunta, el hallazgo muestra a los desarrolladores qué cliente expuso el problema, qué comportamiento del backend lo hizo crítico y dónde debe aplicarse la corrección.
Una consultora puede trazar las mismas relaciones. La diferencia es el formato: Ostorlab le ofrece un flujo de trabajo reutilizable a medida que esos componentes cambian, mientras que un servicio le ofrece atención concentrada de expertos durante el período de evaluación.
En cualquier caso, el alcance importa. Una prueba solo de API no cubrirá el almacenamiento local, las protecciones en tiempo de ejecución ni otros comportamientos específicos de las plataformas móviles.
¿Cómo se corrigen y se vuelven a probar los hallazgos?
En ambos modelos, un hallazgo se convierte en un ticket, una corrección y una nueva prueba; la diferencia es cuánto de ese ciclo es repetible.
El informe de muestra público de Ostorlab incluye un hallazgo de autorización de cuentas con identidades de usuario separadas, pasos de reproducción y respuestas grabadas. A partir de ahí:
- Seguimiento: cuando la integración con Jira está habilitada en su plan, la integración con Jira crea y sincroniza incidencias, de modo que los hallazgos llegan a su backlog existente. Confirme la disponibilidad de Jira en su suscripción o presupuesto antes de depender de este flujo de trabajo.
- Verificación: una vez desplegada la corrección, una nueva prueba vuelve al comportamiento afectado para confirmar que la vulnerabilidad ha desaparecido. En el caso de un hallazgo de autorización de facturas, esto significa confirmar que el acceso no autorizado queda bloqueado y que el acceso legítimo sigue funcionando.
- Vigilancia de regresiones: las pruebas continuas le dan más oportunidades de detectar el problema si reaparece.
Dónde ayudan los consultores: la conversación directa es valiosa cuando una corrección implica compromisos de arquitectura o a varios equipos. Su servicio de nuevas pruebas verifica los hallazgos acordados tras la corrección.
¿Se acerca una auditoría o una revisión de cliente? El registro de la evaluación importa tanto como los hallazgos. La OWASP Web Security Testing Guide recomienda un informe que cubra el alcance, las limitaciones, el impacto y la corrección. Si necesita un informe firmado, un evaluador identificado o una metodología concreta, acuérdelo antes de que empiecen las pruebas. En el caso concreto de SOC 2, consulte ¿puede SOC 2 aceptar un informe de pruebas de penetración realizado con IA?
¿Debería elegir Ostorlab, una empresa de pentesting o ambas?
Elija según la frecuencia con que cambia su aplicación y dónde necesita el criterio de una persona.
Elija Ostorlab cuando pruebe con frecuencia una aplicación cambiante
- Necesita un presupuesto de entrada bajo. Empiece con un AI Pentest acotado, sin necesidad de un gran servicio.
- Publica versiones con frecuencia. Los planes continuos permiten comprobaciones recurrentes y escaneos más profundos en torno a los cambios importantes.
- Su producto abarca aplicaciones móviles, web y API. Las pruebas conectadas siguen los problemas a través de los componentes y consolidan los hallazgos.
- Quiere las pruebas cerca de ingeniería. Las evidencias, la integración con CI/CD y los flujos de corrección ayudan a los equipos a actuar sobre los hallazgos y a verificar las correcciones.
Elija una consultora cuando necesite experiencia especializada
- Revisión de especialistas. La criptografía a medida, el hardware, los protocolos inusuales o el análisis de arquitectura pueden requerir un servicio con un alcance definido por separado.
- Reglas de negocio complejas. Es posible que los probadores deban trabajar estrechamente con los responsables de producto en permisos, excepciones y escenarios de abuso.
- Un rediseño importante. Los cambios en la identidad, el aislamiento entre tenants o la lógica de pagos pueden justificar una revisión específica por un equipo experimentado.
- Un formato de informe obligatorio. Los requisitos contractuales sobre un evaluador o un tipo de servicio pueden decidirlo por usted.
Use ambas para obtener cobertura recurrente y experiencia específica
Una empresa que despliega un nuevo modelo de permisos por tenant podría recurrir a especialistas para revisar el diseño y luego usar pruebas recurrentes para comprobar la implementación a medida que evoluciona. Así mantiene alta la frecuencia de las pruebas y dedica el tiempo de los consultores a lo que más importa.
Para una visión más amplia, incluido el pentesting como servicio (PTaaS) como opción intermedia, lea nuestra guía sobre pruebas de penetración autónomas frente a tradicionales.
Actualizado el 2 de octubre de 2026: la validación humana no está incluida en AI Pentest, y los plazos son ahora las duraciones estimadas de Core, Advanced y Elite de la página de planes.
Preguntas frecuentes
¿Puede Ostorlab sustituir a una empresa de pruebas de penetración?
Los planes continuos AppSec y Enterprise de Ostorlab pueden ofrecer pruebas recurrentes de aplicaciones, incluidos flujos autenticados, comprobaciones de autorización y validación de exploits a medida que cambia la aplicación. El AI Pentest puntual es una evaluación independiente con una ventana de nueva prueba incluida. Una consultora sigue siendo la mejor opción para la criptografía a medida, el hardware, la revisión de arquitectura, o cuando un contrato exige un evaluador identificado.
¿Cuánto más barato es un pentest con IA que un pentest manual?
El AI Pentest de Ostorlab empieza en 499 $ por una evaluación puntual. Un pentest manual de una sola aplicación web cuesta habitualmente entre 3,000 y 18,000 $; las evaluaciones más amplias de web, API, móvil y nube pueden costar entre 18,000 y 50,000+ $. Los alcances difieren, por lo que la diferencia no es un ahorro equiparable.
¿Cuánto tarda un pentest con IA en comparación con un servicio de consultores?
Los plazos estimados del AI Pentest de Ostorlab son de 5–7 días para Core, 10–14 días para Advanced y 15–20 días para Elite. Nuestra guía de pentesting para startups describe las pruebas manuales como 1–3 semanas de pruebas activas, además de la redacción del informe y la planificación. La ejecución del escaneo y la entrega de un informe firmado son hitos distintos. Confirme el alcance, la preparación del entorno y la fecha límite de entrega antes de contratar.
Consulte los planes de Ostorlab y el plazo de las pruebas manuales.
¿Incluye un AI Pentest de Ostorlab revisión humana?
No. La validación humana no está incluida en el AI Pentest puntual, que incluye una ventana de nueva prueba. En los planes continuos AppSec, la validación humana es un complemento; en Enterprise es configurable.
¿Se acepta un informe de pentest con IA para SOC 2 o para las revisiones de seguridad de clientes?
A menudo, pero depende de lo que exija el auditor o el cliente. Acuerde el alcance, la metodología, el formato del informe y si se necesita un evaluador identificado antes de que empiecen las pruebas. Nuestra guía de SOC 2 explica qué buscan los auditores.
¿Ofrecen las empresas de pentesting tradicionales pruebas continuas?
Algunas sí. NCC Group ofrece pruebas de penetración continuas activadas por los cambios, y Bishop Fox ofrece pruebas de aplicaciones con IA con hallazgos validados por sus pentesters. La verdadera distinción es un programa continuo frente a un servicio programado.
Sobre el autor: Youssef Mabrouk es Digital Marketer en Ostorlab e investiga herramientas de ciberseguridad y elabora contenido educativo.
¿Quiere ver qué cubriría Ostorlab para su producto? Consulte el informe de muestra, empiece con un AI Pentest acotado en su próxima versión, o hable con nuestro equipo.
¿Ya trabaja con una empresa de pentesting? Ejecute Ostorlab sobre la aplicación que cubrirá su próximo servicio: mismo objetivo, misma ventana de tiempo. Un hallazgo solo cuenta una vez que su equipo lo ha reproducido.