Ostorlab vs. ペンテスト会社:2026年のコストと深さの比較
Ostorlabとペンテスト会社を、コスト、テスト頻度、深さ、修復の観点で比較し、AIペンテスト、コンサルタント、またはその両方をいつ使うべきかを解説します。
3月に完了したペンテストでは、4月にリリースした認可の変更が安全かどうかはわかりません。そして、重要なリリースのたびにコンサルティング案件を発注していると、費用はすぐにかさみます。
したがって、本当の問いは「AIか人間か」ではありません。専任の専門家の時間がどこで必要なのか、そしてアプリケーションのそれ以外の部分はどのくらいの頻度でテストが必要なのかです。
簡単な答え:Ostorlabは、モバイル、Web、APIのアプリケーションを対象にAIによるペンテストを実施しており、1回限りの評価は$499から、アプリケーションの変更に応じて再テストを行う継続プランも用意しています。従来の会社は人間のコンサルタントを決まった日数だけ割り当て、Webアプリ1つで通常$3,000~$18,000かかります。頻繁なテストにはOstorlabを、専門的なレビューや設計レベルのレビューには会社を、あるいはその両方を使い分けてください。
開示:この比較はOstorlabが公開しており、当社のサービスを含んでいます。2026年9月時点の公開ドキュメント、価格ガイド、サービス説明に基づくもので、プロバイダー同士を直接比較評価したものではありません。
ペンテスト会社とAIペンテストの違いとは
従来のペンテスト会社が売っているのは専門家の時間です。AIペンテストが売っているのは、再実行のコストが低い、エージェント主導の再現可能なテストです。
ペネトレーションテストとは、自社のアプリケーションに対する、許可を得た模擬攻撃です。実際の攻撃者が悪用し得る弱点を、攻撃者より先に明らかにします。
従来のペンテスト会社とは、セキュリティコンサルティング会社のことです。合意した範囲と日数で人間のテスターを自社のアプリケーションに割り当て、その後レポートを納品します。
AIペンテストは、AIエージェントを使ってアプリケーションを探索し、エクスプロイトを試み、検出結果をまとめます。発注したコンサルタントの日数ではなくエージェントがテストを行うため、1回ごとの所要時間が短く、繰り返す際のコストも低く抑えられます。
Ostorlabは、モバイル、Web、APIのアプリケーションを対象としたアプリケーションセキュリティテストプラットフォームです。この記事で取り上げるサービスは次のとおりです。
- AI Pentest:アプリケーションまたは接続されたエコシステムを対象とした、範囲を定めた1回限りのOstorlabの評価で、再テスト期間が含まれます。AI Pentestには人間による検証は含まれません。
- AppSecプランとEnterpriseプラン:継続的な監視と再スキャンを備えた、Ostorlabの継続プランです。これらのプランでは、人間による検証はアドオン(AppSec)または設定可能(Enterprise)です。
- Agentic Deep Scan:OstorlabのAI Pentestが、認証済みワークフロー、認可、ビジネスロジックのテストに使用するAIエージェントのテストエンジンです。AI Pentestは評価サービスであり、Agentic Deep Scanはテスト技術です。
Ostorlabと従来のペンテストの比較概要
以下の表では、Ostorlabとコンサルタント主導の案件を8つの観点で比較しています。継続プランの機能は、1回限りのAI Pentestとは区別して記載しています。
| 観点 | Ostorlab | 従来のコンサルタント主導の案件 |
|---|---|---|
| コスト | AI Pentestは$499から。継続プランは別料金 | コンサルタントの日数と範囲に応じた価格で、Webアプリ1つあたり通常$3,000~$18,000 |
| 結果が出るまでの時間 | AI Pentestの想定期間:Core 5~7日、Advanced 10~14日、Elite 15~20日。範囲と開始時期は要確認 | 一般的に1~3週間の実テストに加え、日程調整とレポート作成 |
| 人間による検証 | AI Pentestには含まれない。AppSecではアドオン、Enterpriseでは設定可能 | 案件期間中に人間主導のテストとレビュー |
| テスト頻度 | 継続プランではビルドやリリースをまたいで実施 | 合意した案件期間中のみ。繰り返す場合は改めて日程を組む |
| 技術的な深さ | AIによるワークフローの調査、エクスプロイトの検証と連鎖 | 専門家主導の調査、カスタムのテストケース、設計レビュー |
| 接続されたアプリケーション | モバイル、Web、API、ソースのアセットをまとめてテスト | 範囲に含まれていれば同じコンポーネントを対象 |
| 開発ワークフロー | CI/CD連携により、コードの変更に応じてスキャンを開始 | 検出結果は案件期間中または終了後に納品 |
| 修復 | 再現のエビデンス、チケット管理との連携、修正の検証 | テスターによるガイダンス、議論、合意した再テスト |
期間はそれぞれ異なる提供段階を表しています。プランページに記載されたAI Pentestの想定期間は、Core 5~7日、Advanced 10~14日、Elite 15~20日です。当社のスタートアップ向けペンテストガイドでは、手動の実テストに1~3週間かかると説明しています。環境の準備状況、日程調整、人間によるレビュー、レポートの納品については、見積もりの段階で確認してください。
知っておきたいこと:1回限りのAI Pentestは継続的テストではありません。継続的な監視は、AppSecとEnterpriseの継続プランに含まれます。
Ostorlabのコストはペンテスト会社と比べてどうか
2026年9月時点で、OstorlabのAI Pentestは1回限りの評価で$499から(Coreティア)です。当社の2026年版アプリケーションペネトレーションテスト費用ガイドによると、手動のWebアプリケーションペンテストは、複雑さ、地域、ベンダーの種類に応じて一般的に$3,000~$18,000かかります。同じガイドでは、Web、API、モバイル、クラウドにまたがるより広範な評価は$18,000~$50,000+としています。これらの価格帯は、それぞれ異なる範囲を表しています。
大規模で複雑なアプリケーションほど費用は高くなります。脆弱性スキャンのベンダーであるIntruderは、テスターの日額単価を$1,500~$2,500としています。シンプルなWebアプリならジュニアテスターで3日(約$4,500)、複雑なものならシニアテスターで15日(約$37,500)が必要になる場合があります。
これらの範囲は同一ではないため、この差を同条件での節約額として読まないでください。ポイントは最初に必要な予算です。チームは年に1回以上テストに費用をかけています。新しいリリース、修正の検証、再び変更された機密性の高いワークフローなどです。評価1回あたりの価格が低ければ、そうしたチェックの予算を確保しやすくなります。継続プランの価格は、アプリケーションのカバレッジとAI Security Creditsによって決まります。AI Security Creditsは、エージェント型テストや修正の検証といった高度なAIアクションのための利用枠です。ワークスペースでの定常的なテストは、プランページに記載のとおり、これとは別に含まれています。
コンサルタントが報酬に見合う価値を発揮する場面:独自の認証基盤を詳細にレビューするには、何日もの分析と設計者との対話が必要になることがあります。繰り返し可能なテストを自動化すれば、まさにそうした集中的な作業により多くの予算を回せます。
従来のペンテストで毎週リリースされるアプリをカバーできるか
それだけでは不十分です。従来の案件は、テスト期間中に存在するアプリケーションを調べるものです。そのため、それ以降のリリースはすべて、次の案件までテストされないまま出荷されます。
継続的テストは、案件ごとに1回ではなく、ビルドやリリースのたびにアプリケーションの変化に合わせてテストを繰り返すことで、このギャップを埋めます。
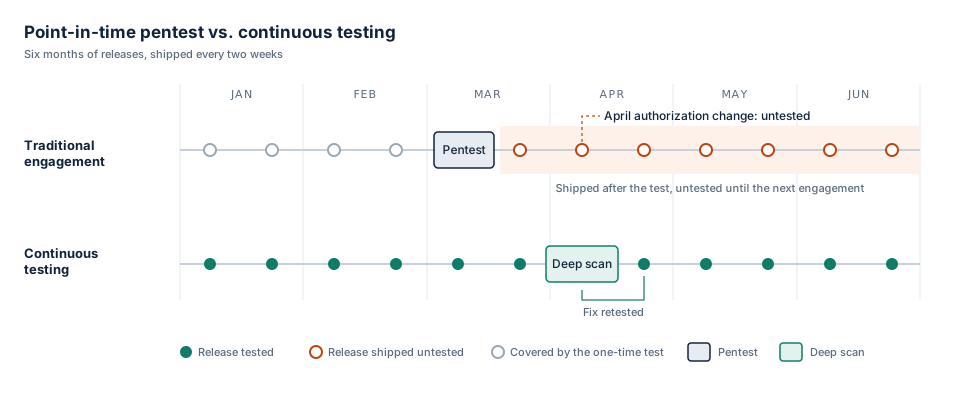
Ostorlabの継続プランでは、次のようになります。
- パイプラインのトリガー:GitHub連携は、モバイルのビルドとWebアプリケーションをスキャンし、指定したリスク評価を超えた場合にビルドを失敗させることができます。
- 適切な深さ:開発中は定常的なスキャンプロファイルを使い、重要な変更には、より深い調査を行います。
- 修正の検証:修正がデプロイされると、影響を受けた挙動が再びテストされます。
継続的とは「常にすべてを実行する」という意味ではありません。ビルドの簡易チェックとディープスキャンは、それぞれ役割が異なります。実用的なプログラムでは、定期的なチェック、重要なリリースの前後でのより深いテスト、修復後の検証を組み合わせます。
また、これは新興のプロバイダーか老舗のプロバイダーかという話だけではありません。よく知られたコンサルティング会社の中にも、継続型のモデルを提供しているところがあります。
- 英国に本社を置くサイバーセキュリティコンサルティング会社であるNCC Groupは、同社の継続的ペネトレーションテストについて、「変更をトリガーとして実施され、新規および更新された機能が開発と同時に評価されることを保証する」と述べています。
- 米国のオフェンシブセキュリティ企業であるBishop Foxは、同社のCosmos AIエンジンを使ったAIを活用したアプリケーションペネトレーションテストを提供しており、「すべての脆弱性は、Bishop Foxのペネトレーションテスターによってレビュー、テスト、検証される」としています。
つまり本当の違いは、プロバイダーが誰かではなく、継続的なプログラムか、日程を組んで行う案件かです。
AIペンテストは人間のペンテスターと同じくらい深く踏み込めるか
繰り返し可能な技術的調査であれば可能です。ただし、自社のプロダクトチームにしか説明できないルールについては、依然として人間の専門家のほうが深く踏み込めます。
認証、権限、多段階のワークフローはいずれも、アプリケーションが本来どう動作すべきかについてのコンテキストを必要とします。OstorlabのAgentic Deep Scanは、認証済みワークフローのテスト、認可チェック、ビジネスロジックの調査、そしてアプリケーションとそのAPIにまたがる攻撃経路をカバーします。
安全に実施できる場合には、エクスプロイトの検証を行います。脆弱性である可能性があるものを指摘するだけでなく、制御された方法で実際に悪用することで脆弱性を確認します。検出結果には再現手順、スクリーンショット、リクエストとレスポンスのエビデンスが付属し、分析ビューでは調査の計画と推論を確認できます。そうしたエビデンスの判断方法については、AIペンテストの結果は信頼できるかをご覧ください。
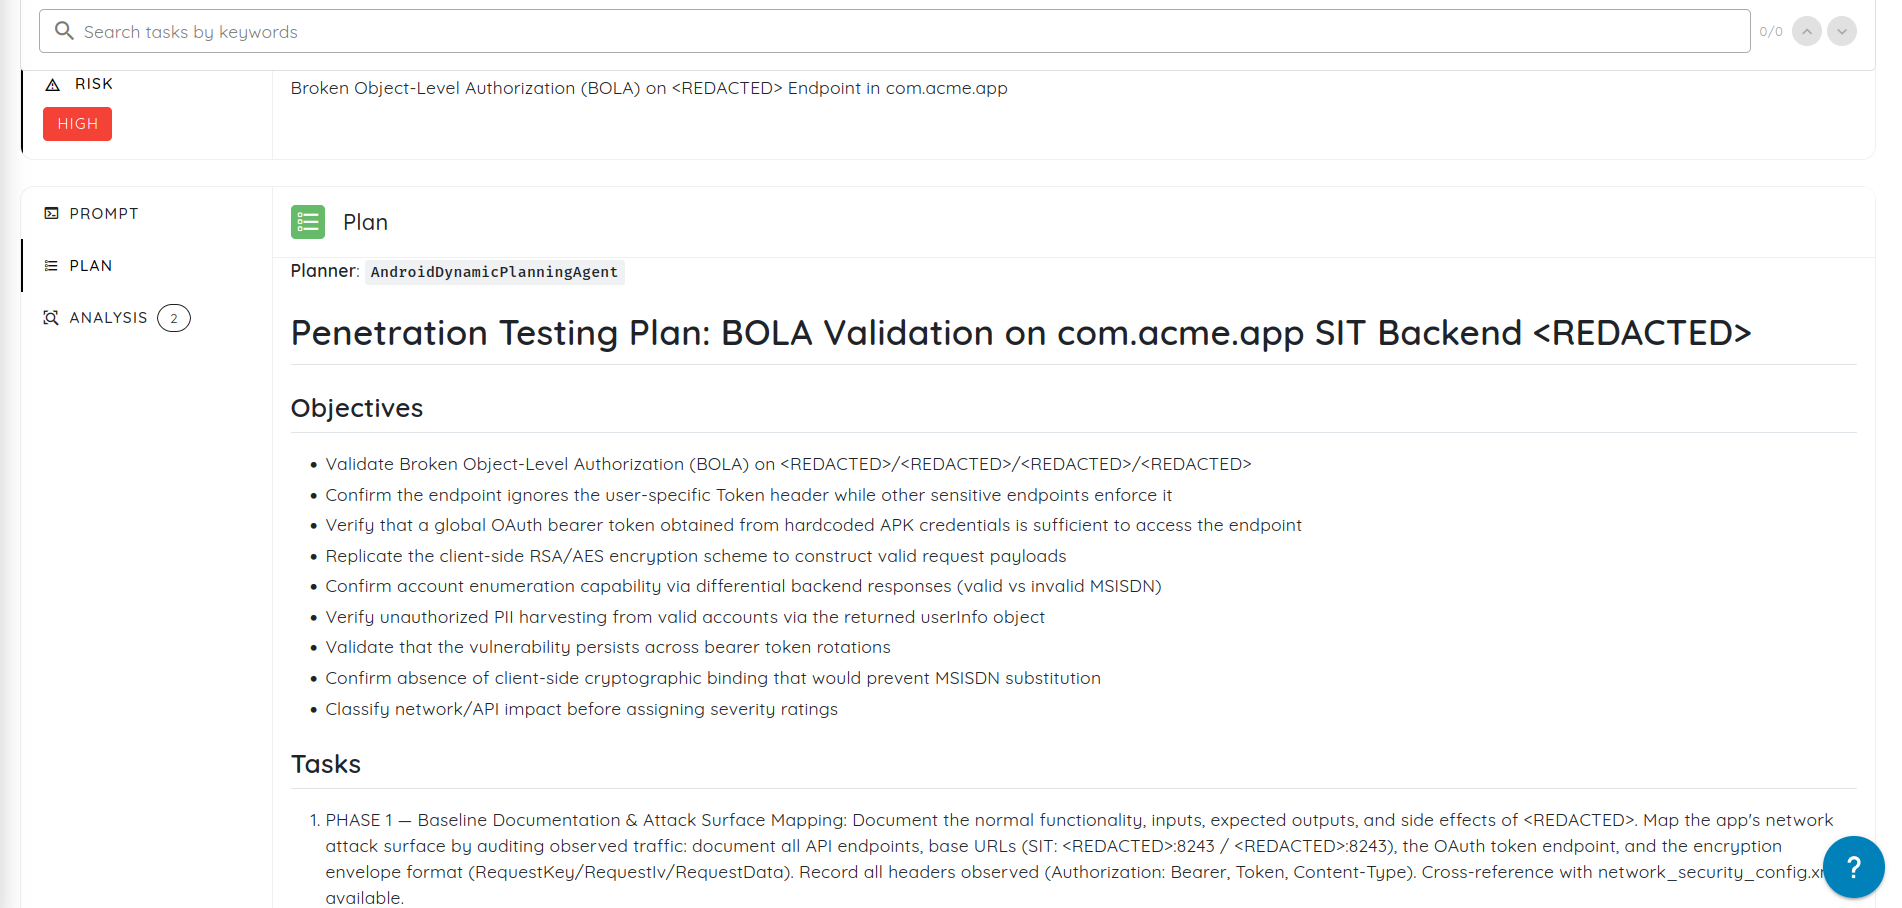
例:請求書の境界。顧客は自分の組織の請求書しか見られないはずです。これをテストするには、異なるアイデンティティを使い、別の組織の記録をリクエストし、レスポンスを分析します。アクセスに成功した場合、検出結果には何がどのような条件で露出したのかが正確に示されます。
コンサルタントがさらに踏み込める場面:特定の契約条件のもとでの委任アクセスや、地域ごとの承認上限のように、プロダクトオーナーにしか説明できないルールを持つアプリケーションもあります。専門家は、そうした要件を自社のチームとともに整理し、それに基づいたテストを構築し、さらにアーキテクチャレビューや脅威モデリングにまで踏み込むことができます。
Ostorlabはモバイル、Web、APIをまとめてテストできるか
はい。Ostorlabのマルチアセットテストは、関連するモバイル、Web、API、ソースの対象をまとめて調査し、検出結果を一つのレポートに集約します。深刻な弱点はしばしば複数のコンポーネントにまたがるため、これは重要です。
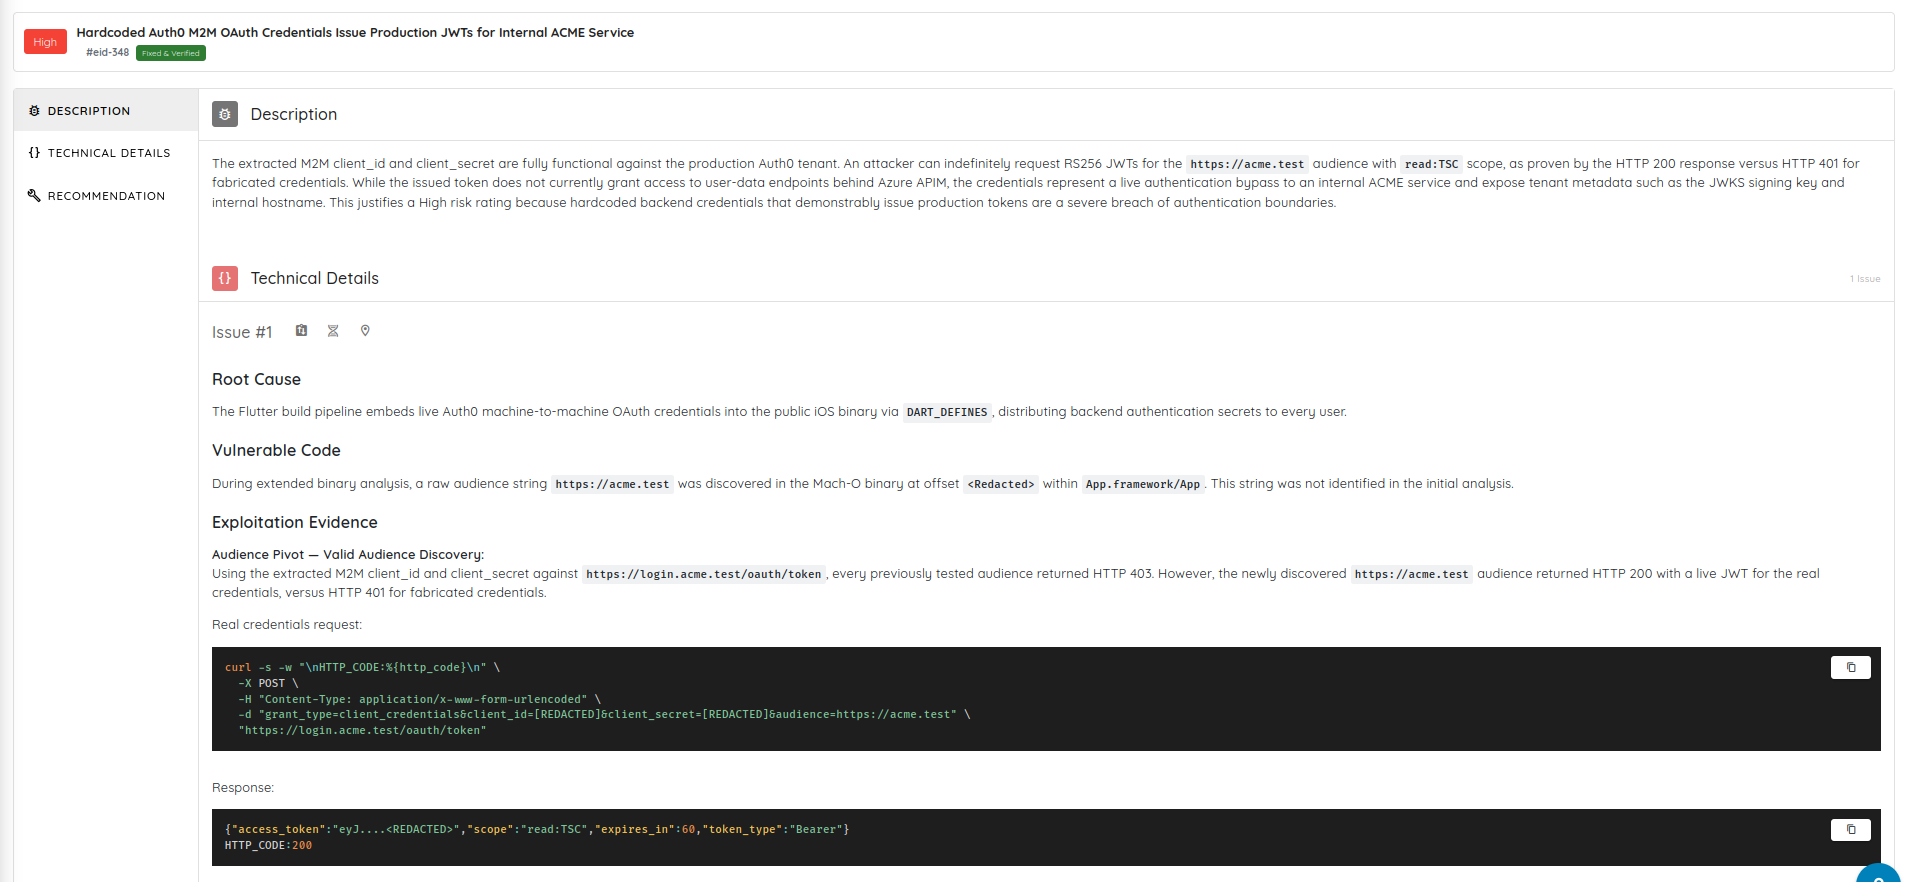
以下に示す検出結果は、モバイルからAPIへの攻撃経路を示しています。iOSアプリのバンドルに埋め込まれたAuth0のマシン間認証情報がAuth0 Management APIへのアクセスを許し、テナント全体のユーザーデータを露出させています。重要なのは、露出したモバイルの認証情報と、そのバックエンドでの権限とのつながりです。
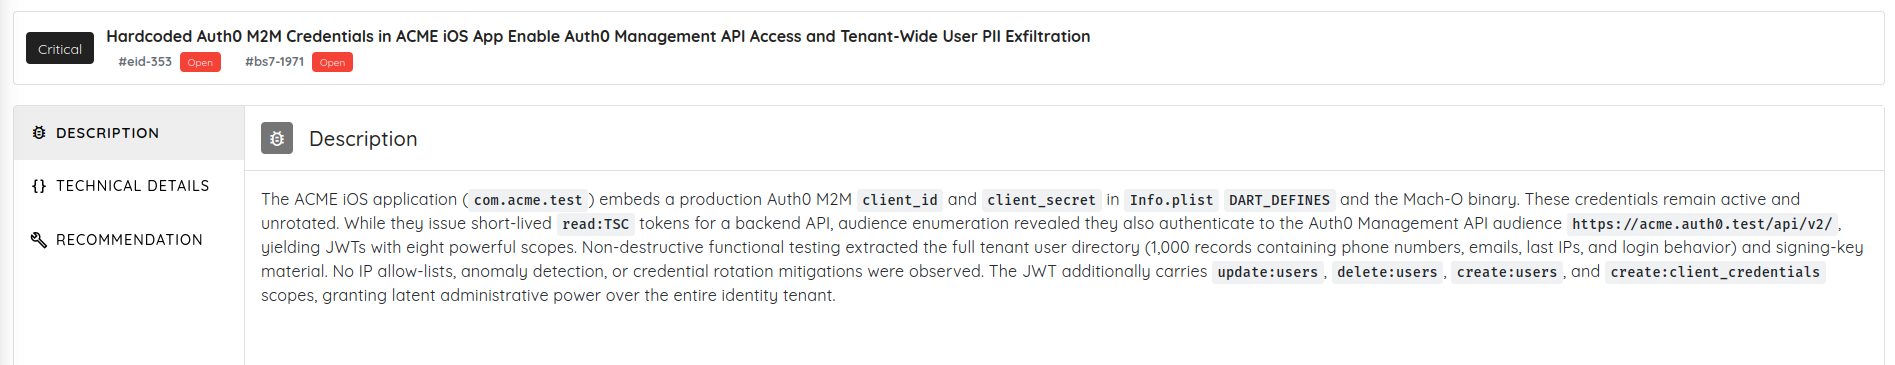
モバイルだけのテストであれば、ハードコードされたシークレットとして報告するでしょう。APIだけのテストでは、それを目にすることすらありません。まとめてテストすることで、検出結果は、どのクライアントが問題を露出させたのか、どのバックエンドの挙動がそれをクリティカルにしたのか、そして修正をどこに入れるべきかを開発者に示します。
コンサルティング会社も、同じ関係性を追跡することはできます。違いは形式です。Ostorlabはそれらのコンポーネントが変化しても再利用できるワークフローを提供し、案件は評価期間中に専門家の集中的な注意を提供します。
いずれにしても、範囲が重要です。APIのテストだけでは、ローカルストレージ、実行時保護、その他のモバイル特有の挙動はカバーされません。
検出結果はどのように修正され、再テストされるか
どちらのモデルでも、検出結果はチケットになり、修正され、再テストされます。違いは、そのループのどれだけを繰り返し実行できるかです。
Ostorlabの公開サンプルレポートには、別々のユーザーアイデンティティ、再現手順、記録されたレスポンスを含む、アカウントの認可に関する検出結果が掲載されています。そこから次のように進みます。
- 追跡する:プランでJira連携が有効になっている場合、Jira連携が課題を作成・同期するため、検出結果は既存のバックログに入ります。このワークフローに頼る前に、自社のサブスクリプションまたは見積もりでJiraが利用できるかを確認してください。
- 検証する:修正がリリースされたら、再テストで影響を受けた挙動を再度確認し、脆弱性が解消されたことを確かめます。請求書の認可に関する検出結果であれば、不正なアクセスがブロックされ、かつ正当なアクセスが引き続き機能することを確認します。
- リグレッションを監視する:継続的なテストにより、問題が再発した場合にそれを捉える機会が増えます。
コンサルタントが役立つ場面:修正にアーキテクチャ上のトレードオフや複数のチームが関わる場合には、直接の議論が有益です。コンサルタントの再テストサービスは、修復後に合意した検出結果を検証します。
監査や顧客によるレビューを控えていますか。評価の記録は、検出結果と同じくらい重要です。OWASP Web Security Testing Guideは、範囲、制約、影響、修復を網羅したレポートを推奨しています。署名付きのレポート、評価者の氏名の明記、特定の方法論が必要な場合は、テストを始める前に合意しておいてください。SOC 2については特に、SOC 2はAIが実施したペネトレーションテストのレポートを受け入れられるかをご覧ください。
Ostorlab、ペンテスト会社、それとも両方か
アプリケーションがどのくらいの頻度で変化するか、そして人間の判断がどこで必要かに基づいて選んでください。
変化し続けるアプリケーションを頻繁にテストするならOstorlab
- 最初の予算を抑えたい。範囲を定めたAI Pentestから始められ、大規模な案件は必要ありません。
- 頻繁にリリースしている。継続プランは、定期的なチェックと、大きな変更の前後でのより深いスキャンに対応しています。
- プロダクトがモバイル、Web、APIにまたがっている。接続されたテストにより、コンポーネントをまたいで問題を追跡し、検出結果を集約します。
- エンジニアリングに近いところでテストしたい。エビデンス、CI/CD連携、修復ワークフローにより、チームは検出結果に対応し、修正を検証できます。
専任の専門知識が必要ならコンサルティング会社
- 専門的なレビュー:独自の暗号、ハードウェア、特殊なプロトコル、アーキテクチャ分析には、別途範囲を定めた案件が必要になる場合があります。
- 複雑なビジネスルール:テスターが権限、例外、悪用シナリオについてプロダクトオーナーと緊密に連携する必要がある場合があります。
- 大規模な再設計:認証、テナント分離、決済ロジックの変更は、経験豊富なチームによる集中的なレビューに値することがあります。
- 求められるレポート形式:評価者や案件の種類に関する契約上の要件によって、選択が決まる場合があります。
定期的なカバレッジと集中的な専門知識を両立するなら両方
新しいテナント権限モデルを導入する企業であれば、専門家を招いて設計をレビューしてもらい、その後は定期的なテストで実装の変化を確認していくことができます。テストの頻度を高く保ちつつ、コンサルタントの時間を本当に重要なところに使えます。
サービスとしてのペネトレーションテスト(PTaaS)という中間の選択肢を含む全体像については、当社の自律型ペネトレーションテストと従来型ペネトレーションテストの比較のガイドをお読みください。
2026年10月2日更新:AI Pentestには人間による検証が含まれないことを明記し、期間をプランページに記載のCore、Advanced、Eliteの想定期間に更新しました。
よくある質問
Ostorlabはペネトレーションテスト会社の代わりになりますか
OstorlabのAppSecとEnterpriseの継続プランは、アプリケーションの変化に合わせて、認証済みワークフロー、認可チェック、エクスプロイトの検証を含む定期的なアプリケーションテストを提供できます。1回限りのAI Pentestは、再テスト期間を含む別の評価です。独自の暗号、ハードウェア、アーキテクチャレビュー、あるいは契約で評価者の氏名の明記が求められる場合には、依然としてコンサルティング会社のほうが適しています。
AIペンテストは手動のペンテストよりどのくらい安いですか
OstorlabのAI Pentestは、1回限りの評価で$499からです。単一のWebアプリケーションに対する手動のペンテストは一般的に$3,000~$18,000かかり、Web、API、モバイル、クラウドにまたがるより広範な評価では$18,000~$50,000+かかることがあります。範囲が異なるため、この差は同条件での節約額ではありません。
AIペンテストにかかる期間は、コンサルタントによる案件と比べてどのくらいですか
OstorlabのAI Pentestの想定期間は、Coreが5~7日、Advancedが10~14日、Eliteが15~20日です。当社のスタートアップ向けペンテストガイドでは、手動テストについて、1~3週間の実テストに加えてレポート作成と日程調整が必要だと説明しています。スキャンの実行と署名付きレポートの納品は、異なるマイルストーンです。発注の前に、範囲、環境の準備状況、納品期限を確認してください。
Ostorlabのプランと手動テストのタイムラインをご覧ください。
OstorlabのAI Pentestには人間によるレビューが含まれますか
いいえ。再テスト期間を含む1回限りのAI Pentestには、人間による検証は含まれません。AppSecの継続プランでは人間による検証はアドオンであり、Enterpriseでは設定可能です。
AIペンテストのレポートはSOC 2や顧客のセキュリティレビューで受け入れられますか
多くの場合は受け入れられますが、監査人や顧客が何を求めるかによります。テストを始める前に、範囲、方法論、レポート形式、そして評価者の氏名の明記が必要かどうかについて合意してください。当社のSOC 2ガイドでは、監査人が何を確認するかを解説しています。
従来のペンテスト会社は継続的テストを提供していますか
提供している会社もあります。NCC Groupは変更をトリガーとする継続的ペネトレーションテストを提供しており、Bishop Foxは自社のペネトレーションテスターが検出結果を検証する、AIを活用したアプリケーションテストを提供しています。本当の違いは、継続的なプログラムか、日程を組んで行う案件かという点です。
著者について:Youssef Mabroukは、Ostorlabのデジタルマーケターとして、サイバーセキュリティツールを調査し、教育的なコンテンツを制作しています。
自社のプロダクトでOstorlabが何をカバーするか確認したいですか。サンプルレポートをご覧いただくか、次のリリースで範囲を定めたAI Pentestから始めるか、当社チームにご相談ください。
すでにペンテスト会社と取引していますか。次の案件の対象となるアプリでOstorlabを実行する:同じ対象、同じ制限時間で比較します。検出結果は、自社のチームが再現できた時点で初めてカウントされます。