Combien coûte un test d'intrusion applicatif en 2026 ?
En 2026, un pentest manuel d'application coûte de 3 000 $ à plus de 50 000 $ ; les pentests IA publiés vont de 499 $ à environ 8 000 $. Ce qui fait le prix, ce que les devis excluent, comment comparer.
Deux devis de pentest arrivent sur votre bureau : 4 000 $ et 40 000 $. Les deux parlent de « test d'intrusion d'application web ». Il est rare qu'il s'agisse du même test.
Réponse courte : en 2026, un test d'intrusion applicatif manuel coûte environ 3 000 $ à 18 000 $ pour une seule application web ou API et 18 000 $ à plus de 50 000 $ pour un périmètre multi-surfaces (web, API, mobile, cloud). Les offres de pentest IA publiées coûtent 499 $ à environ 8 000 $ par évaluation cadrée. Le prix dépend des rôles utilisateur, de l'authentification, des actifs connectés, de la profondeur des tests et des retests.
Ce guide s'adresse aux responsables sécurité, aux CTO et aux équipes achats qui doivent budgéter un pentest ou comparer des devis qui ne se ressemblent pas. Les prix sont ceux de septembre 2026.
Combien coûte un test d'intrusion applicatif en 2026 ?
Les pentests manuels sont facturés en jours de testeur ; les pentests IA sont facturés par évaluation, par abonnement ou en crédits. Le tableau ci-dessous résume les fourchettes de planification.
| Modèle de test | Budget à prévoir | Mode de tarification courant | Quand le choisir |
|---|---|---|---|
| Pentest IA ou autonome | 499 $ à environ 8 000 $ pour les offres cadrées publiées ; tarification entreprise sur mesure | Par évaluation, abonnement, quota d'actifs ou crédits | Tests fréquents, validation des versions et preuves à l'exécution |
| Pentest manuel, une seule application web ou API | Environ 3 000 $ à 18 000 $ | Jours de testeur, périmètre fixe ou forfait projet | Logique complexe, assurance formelle, testeur humain nommé |
| Pentest manuel, périmètre multi-surfaces | Environ 18 000 $ à plus de 50 000 $ | Jours de testeur répartis entre plusieurs spécialistes | Web, API, mobile et cloud évalués ensemble |
| Pentest as a Service (PTaaS) | Généralement sur mesure ou en crédits | Abonnement annuel, crédits prépayés ou missions ponctuelles | Organisations qui réalisent plusieurs tests par an |
| Tests hybrides IA et humains | Sur mesure | Plateforme automatisée plus revue par des experts | Couverture récurrente avec assurance humaine sur le périmètre critique |
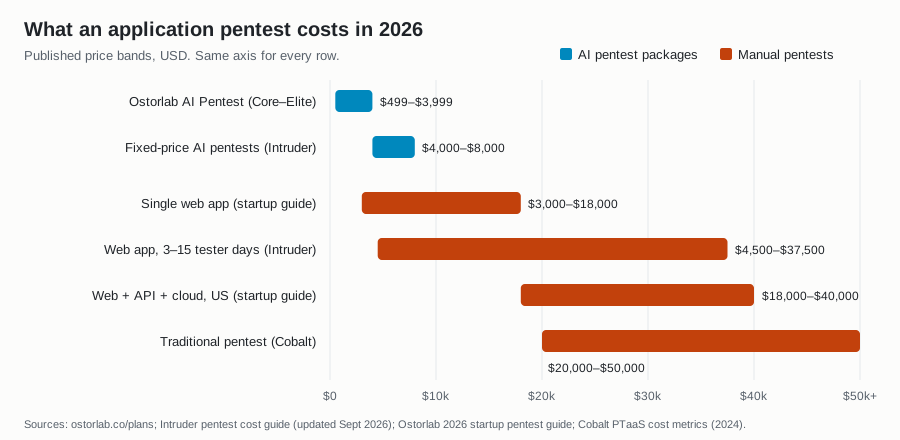
Ce sont des fourchettes de planification, pas des tarifs universels. Pour les tarifs journaliers régionaux en Amérique du Nord, en Europe, en APAC et en Amérique latine, consultez notre guide 2026 du test d'intrusion pour les startups.
D'où viennent ces fourchettes de prix ?
Les fourchettes proviennent de guides tarifaires publics et de prix d'offres publiés, examinés en septembre 2026 :
- Intruder estime le tarif journalier manuel à 1 500 $–2 500 $, ce qui place un test d'application web entre 4 500 $ (3 jours junior) et 37 500 $ (15 jours senior). Il situe les pentests IA à prix fixe entre 4 000 $ et 8 000 $ (Intruder, mis à jour en septembre 2026).
- Cobalt situe un pentest traditionnel entre 20 000 $ et 50 000 $ et indique que le PTaaS était en moyenne environ 31 % moins cher (Cobalt, février 2024).
- Le guide Ostorlab pour les startups situe un pentest d'application web entre 3 000 $ et 18 000 $, et une évaluation web, API et cloud aux États-Unis entre 18 000 $ et 40 000 $ (Ostorlab, août 2026).
- XBOW ne publie aucun prix : sa tarification dépend de l'usage et du périmètre de chaque environnement (tarifs XBOW). Son offre Pentest On-Demand à 4 000 $ a été retirée le 16 juillet 2026.
- Ostorlab publie des formules AI Pentest à partir de 499 $ (offres Ostorlab).
Transparence : Ostorlab publie ce blog et vend des offres AI Pentest. De nombreux fournisseurs ne communiquent leurs prix qu'après cadrage ; la fourchette des pentests IA reflète donc les offres publiées, pas l'ensemble du marché. Cet article est revu chaque trimestre ; les prix évoluent.
Que comprend le prix d'un pentest applicatif ?
Un devis reflète trois éléments : la cible, la profondeur des tests et les preuves que vous recevez.
Que recouvre « une application » ?
« Une application » peut être un simple site web, ou inclure :
- Un frontend web
- Des API REST, GraphQL ou autres
- Des applications Android et iOS
- Des portails d'administration
- Des dépôts de code source
- Des services cloud, des fournisseurs d'identité et des intégrations tierces
Une proposition doit nommer chaque actif inclus. Si elle ne mentionne que « l'application », demandez ce qui est exclu.
La profondeur des tests compte-t-elle plus que la taille de l'application ?
Souvent, oui. Certaines évaluations appliquent des contrôles larges sur les fonctionnalités accessibles. D'autres passent du temps à suivre des parcours, comparer des utilisateurs, tester des changements d'état et enchaîner des faiblesses.
Un court parcours de paiement, d'approbation ou de récupération de compte peut demander plus d'investigation que des centaines de pages de contenu public.
Pourquoi la qualité des preuves change-t-elle le prix ?
Une liste de faiblesses suspectées coûte moins cher à produire qu'un rapport comportant des requêtes et réponses reproductibles, une preuve d'impact, une validation humaine, des recommandations de remédiation et un retest. Cette différence détermine si les développeurs peuvent agir sur une vulnérabilité sans refaire l'investigation.
Comment est tarifé un pentest applicatif manuel ?
Les pentests manuels sont cadrés autour du nombre de jours de testeur nécessaires :
Manual test cost = (tester days × day rate) + project overhead + optional services
Les frais de projet couvrent le cadrage, la préparation de l'environnement, la gestion de projet, la rédaction du rapport, la revue qualité, les réunions de restitution et la vérification des correctifs.
Une seule application web avec une authentification standard coûte généralement 3 000 $ à 18 000 $. Un écosystème complexe couvrant le web, les API, les clients mobiles et le cloud, évalué par plusieurs spécialistes, coûte généralement 18 000 $ à plus de 50 000 $. Un environnement de test stable et un périmètre clair réduisent l'effort. Des identifiants défaillants ou des données de test manquantes consomment des jours de testeur payés sans ajouter de couverture.
Comment est tarifé un pentest IA ou autonome ?
Le pentest IA est un test réalisé par une plateforme qui explore l'application, observe les réponses, choisit ses actions suivantes et tente de valider les comportements exploitables. Les acheteurs rencontrent généralement quatre modèles de tarification :
- Par évaluation : un prix unique pour une cible et une fenêtre de test définies.
- Abonnement : un accès mensuel ou annuel avec des limites sur les applications, les tests ou la profondeur.
- Par actif : une tarification liée aux applications, API, dépôts, hôtes ou espaces de travail.
- Crédits de consommation : le scan de routine est inclus ; l'investigation autonome approfondie consomme des crédits.
Un prix par test plus bas ne prouve pas une couverture équivalente. Demandez ce que le système a atteint, quelles identités il a utilisées, quelles vulnérabilités il a validées et ce qui est resté inexploré. Nous expliquons comment le vérifier dans Peut-on faire confiance aux résultats des pentests IA ?
Combien Ostorlab facture-t-il un AI Pentest ?
Ostorlab AI Pentest est une évaluation ponctuelle, validée par l'exploitation, construite sur le moteur Deep Agentic Scan d'Ostorlab. Elle propose quatre formules publiées (ostorlab.co/plans) :
| Formule | Prix |
|---|---|
| Core | 499 $ |
| Advanced | 1 999 $ |
| Elite | 3 999 $ |
| Hyperscale | Sur mesure, adapté au périmètre |
Chaque formule inclut un exploit fonctionnel pour chaque vulnérabilité confirmée par les agents IA, la prise en charge multi-actifs pour les actifs web, API et mobiles connectés, et une fenêtre de retest. La validation humaine n'est pas incluse. La durée de la fenêtre de retest est précisée dans le devis.
Mise à jour du 5 octobre 2026 : les vulnérabilités d'AI Pentest sont validées par l'exploitation par les agents IA ; la validation humaine n'est pas incluse (voir les offres).
Mise à jour du 6 octobre 2026 : XBOW a retiré son offre Pentest On-Demand à 4 000 $ le 16 juillet 2026 ; XBOW ne publie désormais aucun prix.
Pour les programmes continus, Ostorlab propose aussi AppSec, un abonnement couvrant un espace de travail d'application connecté avec des crédits IA mensuels, et Enterprise, un accord annuel sur mesure avec crédits mutualisés, gouvernance, intégrations, Attack Surface et App Vetting. Il ne faut pas les comparer au prix d'une évaluation unique : un AI Pentest ponctuel répond à une question cadrée, alors qu'AppSec et Enterprise fonctionnent en continu.
Quels facteurs déterminent le coût d'un pentest applicatif ?
Le coût augmente avec le nombre de parcours, de rôles et d'actifs connectés, ainsi qu'avec la difficulté d'accéder à l'application et de la solliciter. Les principaux facteurs sont :
- Complexité des parcours : plus il y a de parcours, de points d'accès, de transitions d'état et de frontières de confiance distincts, plus il faut de tests.
- Rôles utilisateur et tenants : chaque rôle ou tenant ajoute des frontières d'autorisation à tester.
- Actifs connectés : les API, clients mobiles, dépôts de code source, services cloud et systèmes d'identité élargissent l'évaluation.
- Authentification : SSO, MFA, liaison à l'appareil, jetons rotatifs et sessions courtes augmentent l'effort de mise en place.
- Logique métier : les approbations, transactions, récupérations de compte et parcours en plusieurs étapes demandent une investigation contextuelle.
- Validation humaine et rapports : la revue par des experts, les rapports formels, les restitutions et les attestations ajoutent du travail de livraison.
- Retests : certains fournisseurs incluent la vérification des correctifs ; d'autres la facturent séparément.
Comment le type d'application influence-t-il le coût d'un pentest ?
Le type d'application change les outils, les spécialistes, les environnements de test et les preuves requises. Un devis doit nommer la classe d'actif au lieu de traiter toute cible comme une application générique.
| Type d'évaluation | Travail supplémentaire qui change le prix | Compétence de spécialiste requise |
|---|---|---|
| Application web | Rôles, parcours, frontières entre tenants, logique métier, fonctions d'administration | Tests web et d'autorisation |
| API | Inventaire des points d'accès, schémas, relations entre objets, jetons, limites de débit, opérations asynchrones | Tests d'API et d'autorisation |
| Application mobile | Revue des APK/IPA, appareils physiques, instrumentation à l'exécution, contournement de l'épinglage de certificat, stockage local, API mobiles | Rétro-ingénierie Android/iOS et tests à l'exécution |
| Application connectée au cloud | IAM, stockage, fonctions serverless, files d'attente, secrets, configuration cloud | Sécurité du cloud et des identités |
| Application de bureau | Binaires natifs, privilèges locaux, IPC, canaux de mise à jour, confiance accordée au backend | Rétro-ingénierie et sécurité des systèmes d'exploitation |
| Application IA | Injection de prompt, retrieval, accès au modèle, outils, permissions des agents, fuite de données | Tests IA/ML et de sécurité applicative |
Les évaluations de matériel, de firmware, d'IoT et de smart contracts sont tarifées séparément par des cabinets spécialisés, car elles nécessitent du matériel de laboratoire, le démontage d'appareils ou l'analyse d'attaques économiques. Elles sortent du périmètre d'un devis de pentest applicatif. Pour les outils mobiles, consultez nos meilleurs outils de pentest mobile pour 2026.
Quelle différence entre un pentest IA et un scan de vulnérabilités ?
Un scanner de vulnérabilités applique des contrôles prédéfinis. Un pentest IA planifie son étape suivante d'après ce que renvoie l'application et cherche à prouver l'impact. Une fonctionnalité d'IA ne transforme pas automatiquement un scanner en pentest.
| Capacité | Scanner de vulnérabilités | Pentest IA ou autonome |
|---|---|---|
| Logique de test | Règles et heuristiques prédéfinies | Planification orientée objectif selon les réponses de la cible |
| Exploration des parcours | Généralement pilotée par un crawler | S'adapte à l'état de l'application, aux rôles et aux parcours en plusieurs étapes |
| Validation | Correspondance de signature ou de réponse pour chaque contrôle, parfois avec une preuve intégrée | Tente de reproduire l'impact en contexte, par exemple en lisant les données d'un autre utilisateur avec une seconde identité |
| Preuves | Détails de la vulnérabilité et traces du scan | Un journal d'exécution : ce qui a été observé, ce qui a été tenté ensuite, et la requête et la réponse qui ont apporté la preuve |
| Style de couverture | Large et reproductible | Adaptatif ; la profondeur dépend de la cible et des contrôles |
Demandez à voir le journal d'exécution. Pour une analyse plus détaillée, lisez Quand un scanner IA devient-il un pentest IA ? et comment les preuves circulent dans les workflows de pentest IA.
Quels fournisseurs servent chaque segment du marché ?
Les fournisseurs ne testent pas tous la même couche de la pile. Les exemples ci-dessous sont représentatifs et ne constituent pas un classement. Les descriptions suivent le site public de chaque éditeur en septembre 2026.
Tests applicatifs IA et autonomes
- Ostorlab propose des offres AI Pentest ponctuelles validées par l'exploitation et des formules continues couvrant des actifs mobiles, web et API connectés.
- XBOW décrit des tests autonomes d'applications web et d'API ; il ne publie aucun prix, sa tarification dépendant de l'usage et du périmètre de chaque environnement. Voir notre comparatif Ostorlab et XBOW.
PTaaS combinant IA et humains
- Cobalt décrit un « pentest piloté par des humains et propulsé par l'IA » livré sous la forme d'un Agentic PTaaS.
- Synack associe Sara AI Pentesting au Synack Red Team, composé de chercheurs humains.
- HackerOne propose H1 Agentic Pentest, qui associe des agents IA à des experts humains.
Vérifiez si un devis couvre un pentest à périmètre fixe, une mission avec un chercheur géré ou un abonnement plus large à une plateforme.
Spécialistes des applications mobiles
- NowSecure se concentre sur le mobile, avec l'analyse des binaires et l'analyse à l'exécution sur appareils réels des applications iOS et Android, ainsi que des tests d'intrusion menés par des experts. Le périmètre mobile doit indiquer quels binaires, versions d'OS, appareils et API backend sont inclus.
Validation de l'infrastructure et des chemins d'attaque
- Horizon3.ai NodeZero se concentre sur le pentest autonome interne, externe, des identités, du cloud et de Kubernetes, les tests d'applications web étant présentés comme une solution distincte. Vérifiez ce que comprend un devis avant de le comparer à une évaluation applicative.
Pour une vue plus large du marché, consultez les meilleures plateformes de pentest IA en 2026.
Qu'est-ce qui est normalement exclu d'un prix annoncé ?
Sauf mention contraire dans la proposition, vérifiez si le prix exclut :
- Les API backend, les portails d'administration ou des environnements supplémentaires
- Des rôles utilisateur, tenants ou comptes de test supplémentaires
- Les binaires Android et iOS, le code source et les clients de bureau
- La configuration cloud, l'infrastructure d'identité et les intégrations tierces
- L'ingénierie sociale, le phishing, le déni de service ou les actions destructrices
- Le travail de remédiation et l'assistance aux développeurs
- Les vulnérabilités hors du périmètre d'actifs ou de sévérité convenu
- Les retests au-delà de la fenêtre incluse
Les exclusions ne posent pas de problème en soi. Elles en posent un lorsque deux devis sont comparés comme s'ils incluaient les mêmes actifs, identités, preuves et retests.
Combien coûtent des scénarios réalistes de pentest applicatif ?
Les multiplicateurs de périmètre comptent plus que le prix d'entrée d'un fournisseur. Deux scénarios courants :
Application web SaaS avec une API et trois rôles
- Devis manuel type : environ 8 000 $–25 000 $ en Amérique du Nord, 6 000 €–18 000 € en Europe de l'Ouest et 3 000 $–10 000 $ en APAC et en Amérique latine (tableau régional du guide pour les startups).
- Spécialistes : un testeur web et un spécialiste des API ou des autorisations.
- Éléments à fournir : parcours, inventaire des points d'accès, trois identités de test, frontières entre tenants, actions sensibles et données de test.
- Multiplicateurs de périmètre : parcours d'approbation complexes, nombreux tenants, tâches asynchrones et portails d'administration distincts.
- Preuves attendues : requêtes reproductibles, comparaisons d'autorisations entre les rôles, preuve d'impact et rapport de retest.
Un devis limité au crawling non authentifié n'est pas comparable à une évaluation de la logique métier tenant compte des rôles.
Applications iOS et Android avec épinglage de certificat et API partagée
- Devis manuel type : généralement au-dessus de la fourchette d'une seule application, car deux binaires et une API partagée sont dans le périmètre ; considérez-le comme multi-surfaces.
- Spécialistes : rétro-ingénierie mobile, instrumentation à l'exécution et tests d'autorisation d'API.
- Éléments à fournir : les deux binaires, les versions d'OS prises en charge, le comportement de l'épinglage, le stockage local, les deep links et l'API partagée.
- Multiplicateurs de périmètre : détection du root ou du jailbreak, liaison à l'appareil, MFA, rôles multiples et cycles de publication distincts.
- Preuves attendues : observations sur le binaire et à l'exécution, requêtes d'API, preuve d'exploitabilité, versions affectées et recommandations de retest.
Un devis d'API limité au web ne peut pas être comparé à une évaluation complète des binaires et du backend.
Comment les acheteurs doivent-ils comparer les devis de pentest applicatif ?
Deux devis au même prix peuvent décrire des évaluations complètement différentes. Posez les dix mêmes questions à chaque fournisseur :
- Quelles applications, API, clients mobiles, dépôts et environnements sont inclus ?
- Combien de rôles et de tenants seront testés ?
- Les tests de logique métier sont-ils inclus ?
- Quelles vulnérabilités sont validées, et quelle preuve est fournie ?
- Quelles fonctionnalités risquent de rester inaccessibles ?
- Le travail est-il réalisé par des humains, des agents, des scanners ou une combinaison ?
- Une revue humaine est-elle incluse ?
- Comment les actions destructrices ou modifiant l'état sont-elles contrôlées ?
- Les retests sont-ils inclus, et pour combien de temps ?
- Le rapport peut-il servir à l'audit, au client ou au processus d'achat visés ?
Exigez ensuite les réponses par écrit : périmètre, exclusions, profondeur, identités, preuves, conditions de retest et calendrier.
Quels sont les coûts cachés d'un test d'intrusion ?
Le devis ne représente qu'une partie du coût. Les équipes internes préparent encore les environnements et les comptes de test, corrigent les échecs d'authentification, reproduisent et routent les vulnérabilités, corrigent les vulnérabilités et répondent aux questions des auditeurs.
Un test bon marché aux preuves faibles peut devenir coûteux au moment du tri. Un test coûteux fait aussi perdre de l'argent si des parcours clés restent inaccessibles.
Un pentest IA remplace-t-il un pentest manuel ?
Pas dans toutes les situations. Le pentest IA convient lorsque la fréquence, la répétabilité, la couverture du portefeuille et la validation à l'exécution comptent. Le test manuel reste précieux pour une logique métier inhabituelle, des protocoles spécialisés, une architecture inédite ou une assurance qui attend un testeur humain indépendant.
De nombreuses équipes les combinent :
- Un scan continu pour la couverture de base
- Des pentests IA après les changements importants
- Des tests humains pour les applications critiques et les risques inhabituels
- Une revue humaine lorsqu'un client, un auditeur ou un régulateur l'exige
Pour une vue comparative, lisez pentest autonome et test d'intrusion traditionnel.
Un pentest applicatif satisfera-t-il les exigences de conformité ?
Cela dépend de la norme et de qui accepte le rapport.
- SOC 2 et ISO 27001 ne prescrivent ni produit ni prix de pentest spécifique. Dans l'ISO/IEC 27001:2022, les mesures de l'Annexe A concernées sont les mesures 8.8 (gestion des vulnérabilités techniques) et 8.29 (tests de sécurité en phase de développement et d'acceptation). Les preuves doivent satisfaire votre auditeur et vos clients. Voir comment obtenir un rapport de pentest prêt pour l'audit SOC 2.
- L'exigence 11.4 de PCI DSS v4.0.1 impose des tests d'intrusion internes et externes au moins tous les 12 mois et après des changements importants. Vérifiez auprès de votre Qualified Security Assessor (QSA) si une évaluation assistée par l'IA y répond.
Avant d'acheter, vérifiez si le destinataire exige une mission menée par des humains, des certifications précises du fournisseur, une attestation signée, une méthodologie nommée, des preuves de retest ou une liste claire du périmètre testé et non testé.
Foire aux questions
Combien coûte un test d'intrusion applicatif en 2026 ?
Un pentest applicatif manuel coûte environ 3 000 $–18 000 $ pour une seule application web ou API et 18 000 $–50 000 $+ pour un périmètre multi-surfaces couvrant le web, les API, le mobile et le cloud. Les offres de pentest IA publiées vont de 499 $ à environ 8 000 $ par évaluation cadrée.
Combien coûte un test d'intrusion IA ?
Les offres de pentest IA publiées débutent à 499 $ (Ostorlab Core). Intruder situe les pentests IA à prix fixe entre 4 000 $ et 8 000 $, et XBOW ne publie aucun prix, sa tarification dépendant de l'usage et du périmètre de chaque environnement. De nombreux éditeurs ne tarifent qu'après cadrage, et les programmes entreprise continus fonctionnent généralement par abonnement ou sur mesure.
Combien coûte un Ostorlab AI Pentest ?
Ostorlab AI Pentest coûte 499 $ (Core), 1 999 $ (Advanced) ou 3 999 $ (Elite) ; Hyperscale est tarifé sur mesure. Chaque formule inclut un exploit fonctionnel pour chaque vulnérabilité confirmée par les agents IA, la prise en charge multi-actifs pour les actifs web, API et mobiles connectés, et une fenêtre de retest ; la validation humaine n'est pas incluse.
Combien de temps dure un test d'intrusion applicatif ?
Un test manuel d'application web dure généralement de 3 à 15 jours de testeur, selon la taille et la complexité, d'après les estimations d'Intruder. Ajoutez au temps de test celui du cadrage, de la préparation de l'environnement, du rapport et des retests.
À quelle fréquence faut-il réaliser un test d'intrusion applicatif ?
Au moins une fois par an et après des changements importants ; l'exigence 11.4 de PCI DSS v4.0.1 fixe ce minimum pour les environnements concernés. Les équipes qui publient souvent ajoutent des pentests IA entre les tests annuels afin que les nouvelles fonctionnalités soient couvertes avant la prochaine mission manuelle.
Quelles entreprises proposent des tests d'intrusion IA et autonomes ?
Ostorlab (évaluations d'actifs mobiles, web et API connectés) et XBOW (applications web et API) proposent des tests applicatifs autonomes. Cobalt, Synack et HackerOne combinent l'IA et des testeurs humains. Horizon3.ai NodeZero se concentre sur l'infrastructure, les identités et le cloud. Ce ne sont pas des substituts directs.
Qu'est-ce que le Pentest as a Service (PTaaS) ?
Le Pentest as a Service (PTaaS) fournit le test d'intrusion via une plateforme logicielle. Les équipes demandent des missions, suivent les vulnérabilités au fur et à mesure de leur signalement, collaborent avec les testeurs, transmettent les problèmes aux systèmes de ticketing et gèrent les retests en parallèle des rapports formels.
Les applications mobiles coûtent-elles plus cher à tester que les applications web ?
Généralement, oui. Un test mobile peut couvrir le binaire compilé (APK ou IPA), les API backend qu'il appelle, ou les deux ; indiquez donc explicitement dans le périmètre si les API sont incluses. Les protections côté client, comme la détection du root et l'épinglage de certificat, ajoutent du temps de mise en place par rapport à une application web standard.
Comment est tarifé le test d'intrusion d'API ?
Les tests d'API sont cadrés selon les opérations ou les routes, les schémas, les rôles, les frontières d'autorisation, l'authentification et la logique métier. Pour GraphQL, un seul point d'accès peut exposer de nombreuses opérations ; le nombre de points d'accès seul est donc trompeur. Partager une spécification OpenAPI ou GraphQL complète pendant le cadrage permet d'obtenir un devis plus précis.
Quelle différence entre une évaluation de vulnérabilités et un test d'intrusion ?
Une évaluation de vulnérabilités identifie et priorise largement les faiblesses. Un test d'intrusion examine si des faiblesses choisies peuvent être exploitées, et quel impact elles produisent, dans un périmètre autorisé.
Que retenir du coût d'un pentest applicatif ?
Ne choisissez pas un pentest sur le seul prix affiché. Assurez-vous que les devis couvrent les mêmes actifs, rôles, parcours, preuves et retests ; sinon, les chiffres ne sont pas comparables. Pour un programme plus large, comparez le coût annuel de la couverture de votre portefeuille réel, en tenant compte de la fréquence des versions et de la validation humaine.
Pour cadrer une évaluation de vos applications web, API et clients mobiles, consultez les offres et tarifs d'Ostorlab AI Pentest.