¿Cuánto cuesta un pentest de aplicaciones en 2026?
En 2026, un pentest manual de aplicaciones cuesta entre $3,000 y $50,000+; los pentests con IA publicados van de $499 a unos $8,000. Qué determina el precio, qué excluyen las ofertas y cómo compararlas.
Llegan a su mesa dos ofertas de pentest: $4,000 y $40,000. Ambas dicen «pentest de aplicación web». Rara vez se trata de la misma prueba.
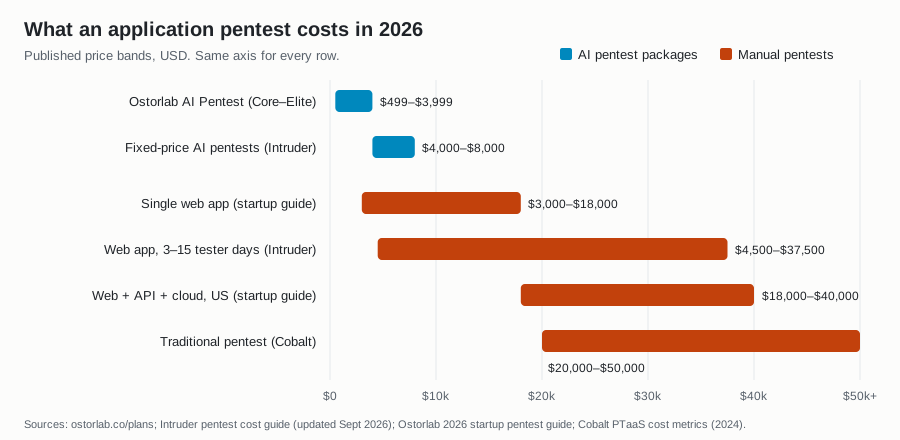
Respuesta breve: En 2026, un pentest manual de aplicaciones cuesta aproximadamente entre $3,000 y $18,000 para una única aplicación web o API y entre $18,000 y $50,000+ para un alcance multisuperficie (web, API, móvil, nube). Los paquetes de pentest con IA publicados cuestan entre $499 y unos $8,000 por evaluación con alcance definido. El precio depende de los roles de usuario, la autenticación, los activos conectados, la profundidad de las pruebas y las pruebas de verificación posteriores.
Esta guía está dirigida a responsables de seguridad, CTO y equipos de compras que necesitan presupuestar un pentest o comparar ofertas que no se parecen entre sí. Los precios corresponden a septiembre de 2026.
¿Cuánto cuesta un pentest de aplicaciones en 2026?
Los pentests manuales se valoran por días de tester; los pentests con IA, por evaluación, suscripción o créditos. La tabla siguiente resume los rangos de planificación.
| Modelo de pruebas | Qué presupuestar | Cómo se suele fijar el precio | Cuándo elegirlo |
|---|---|---|---|
| Pentest con IA o autónomo | De $499 a unos $8,000 en los paquetes publicados con alcance definido; el precio para empresas es personalizado | Por evaluación, suscripción, cupo de activos o créditos | Pruebas frecuentes, validación de versiones y evidencias en tiempo de ejecución |
| Pentest manual, una aplicación web o API | Entre $3,000 y $18,000 aproximadamente | Días de tester, alcance fijo u honorarios por proyecto | Lógica compleja, garantía formal, un tester humano identificado por su nombre |
| Pentest manual, alcance multisuperficie | Entre $18,000 y $50,000+ aproximadamente | Días de tester repartidos entre varios especialistas | Web, API, móvil y nube evaluados en conjunto |
| Pentest como servicio (PTaaS) | Normalmente personalizado o basado en créditos | Suscripción anual, créditos prepagados o contratos individuales | Organizaciones que realizan varias pruebas al año |
| Pruebas híbridas de IA y humanos | Personalizado | Plataforma automatizada más revisión de expertos | Cobertura recurrente con garantía humana para el alcance crítico |
Se trata de rangos de planificación, no de tarifas universales. Para conocer las tarifas diarias regionales en Norteamérica, Europa, APAC y LATAM, consulte nuestra guía de 2026 sobre pruebas de penetración para startups.
¿De dónde proceden estos rangos de precios?
Los rangos proceden de guías de precios públicas y de precios de paquetes publicados, revisados en septiembre de 2026:
- Intruder estima tarifas diarias de las pruebas manuales de $1,500–$2,500, lo que sitúa una prueba de aplicación web entre $4,500 (3 días de un tester junior) y $37,500 (15 días de un tester sénior). Calcula los pentests con IA de precio fijo en $4,000–$8,000 (Intruder, actualizado en septiembre de 2026).
- Cobalt sitúa un pentest tradicional en $20,000–$50,000 e indica que el PTaaS era alrededor de un 31% más barato en promedio (Cobalt, febrero de 2024).
- La guía de Ostorlab para startups sitúa un pentest de aplicación web en $3,000–$18,000, y una evaluación de web, API y nube en EE. UU. en $18,000–$40,000 (Ostorlab, agosto de 2026).
- XBOW no publica ningún precio: su tarificación se basa en el uso y se ajusta al alcance de cada entorno (precios de XBOW). Su oferta Pentest On-Demand de $4,000 se retiró el 16 de julio de 2026.
- Ostorlab publica niveles de AI Pentest desde $499 (planes de Ostorlab).
Divulgación: Ostorlab publica este blog y vende paquetes de AI Pentest. Muchos proveedores solo revelan sus precios después de definir el alcance, por lo que el rango de pentests con IA refleja los paquetes publicados, no todo el mercado. Esta publicación se revisa cada trimestre; los precios cambian.
¿Qué incluye el precio de un pentest de aplicaciones?
Una oferta refleja tres elementos: el objetivo, la profundidad de las pruebas y las evidencias que se reciben.
¿Qué se considera «una aplicación»?
«Una aplicación» puede ser un único sitio web, o puede incluir:
- Un frontend web
- API REST, GraphQL u otras
- Aplicaciones Android e iOS
- Portales administrativos
- Repositorios de código fuente
- Servicios en la nube, proveedores de identidad e integraciones de terceros
Una propuesta debe nombrar todos los activos incluidos. Si solo dice «aplicación», pregunte qué queda excluido.
¿Importa más la profundidad de las pruebas que el tamaño de la aplicación?
A menudo, sí. Algunas evaluaciones aplican comprobaciones generales sobre la funcionalidad accesible. Otras dedican tiempo a seguir flujos de trabajo, comparar usuarios, probar cambios de estado y encadenar debilidades.
Un flujo breve de pago, aprobación o recuperación de cuenta puede exigir más investigación que cientos de páginas de contenido público.
¿Por qué la calidad de las evidencias cambia el precio?
Una lista de presuntas debilidades es más barata de producir que un informe con solicitudes y respuestas reproducibles, prueba del impacto, validación humana, guía de corrección y una nueva prueba de verificación. Esa diferencia determina si los desarrolladores pueden actuar sobre un hallazgo sin repetir la investigación.
¿Cómo se valora un pentest manual de aplicaciones?
Los pentests manuales se dimensionan en función del número de días de tester necesarios:
Manual test cost = (tester days × day rate) + project overhead + optional services
Los costes generales del proyecto abarcan la definición del alcance, la preparación del entorno, la gestión del proyecto, la redacción del informe, la revisión de calidad, las reuniones de presentación de resultados y la verificación de las correcciones.
Una única aplicación web con autenticación estándar suele costar entre $3,000 y $18,000. Un ecosistema complejo que abarque web, API, clientes móviles y nube, evaluado por varios especialistas, suele costar entre $18,000 y $50,000+. Un entorno de pruebas estable con un alcance claro reduce el esfuerzo. Unas credenciales que no funcionan o la falta de datos de prueba consumen días de tester pagados sin aumentar la cobertura.
¿Cómo se valora un pentest con IA o autónomo?
El pentesting con IA consiste en pruebas ejecutadas por una plataforma que explora la aplicación, observa las respuestas, elige sus siguientes acciones e intenta validar comportamientos explotables. Los compradores suelen encontrarse con cuatro modelos de precios:
- Por evaluación: Un único precio para un objetivo y una ventana de pruebas definidos.
- Suscripción: Acceso mensual o anual con límites en aplicaciones, pruebas o profundidad.
- Basado en activos: Precio vinculado a aplicaciones, API, repositorios, hosts o espacios de trabajo.
- Créditos de consumo: El escaneo rutinario está incluido; la investigación autónoma más profunda consume créditos.
Un precio por prueba más bajo no demuestra una cobertura equivalente. Pregunte qué alcanzó el sistema, qué identidades utilizó, qué hallazgos validó y qué quedó sin explorar. Explicamos cómo comprobarlo en ¿Se puede confiar en los resultados del pentesting con IA?
¿Cuánto cobra Ostorlab por un AI Pentest?
Ostorlab AI Pentest es una evaluación puntual, con validación mediante exploits, construida sobre el motor Deep Agentic Scan de Ostorlab. Tiene cuatro niveles publicados (ostorlab.co/plans):
| Nivel | Precio |
|---|---|
| Core | $499 |
| Advanced | $1,999 |
| Elite | $3,999 |
| Hyperscale | Personalizado, según el alcance |
Todos los niveles incluyen un exploit funcional por cada hallazgo que confirmen los agentes de IA, compatibilidad con varios activos para activos web, API y móviles conectados, y una ventana de nueva prueba. La validación humana no está incluida. La duración de la ventana de nueva prueba se indica en la oferta.
Actualizado el 5 de octubre de 2026: los hallazgos de AI Pentest son validados mediante exploits por los agentes de IA; la validación humana no está incluida (consulte los planes).
Actualizado el 6 de octubre de 2026: XBOW retiró su oferta Pentest On-Demand de $4,000 el 16 de julio de 2026; XBOW ya no publica ningún precio.
Para programas continuos, Ostorlab ofrece además AppSec, una suscripción que cubre un espacio de trabajo de aplicación conectado con créditos de IA mensuales, y Enterprise, un acuerdo anual personalizado con créditos compartidos, gobernanza, integraciones, Attack Surface y App Vetting. No deben compararse con el precio de una sola evaluación: un AI Pentest puntual responde a una pregunta con alcance definido, mientras que AppSec y Enterprise funcionan de forma continua.
¿Qué factores determinan el coste de un pentest de aplicaciones?
El coste crece con el número de flujos de trabajo, roles y activos conectados, y con la dificultad de acceder a la aplicación y ejercitarla. Los factores más importantes son:
- Complejidad de los flujos de trabajo: Cuantos más flujos únicos, endpoints, transiciones de estado y límites de confianza haya, más pruebas se necesitan.
- Roles de usuario e inquilinos: Cada rol o inquilino añade límites de autorización que probar.
- Activos conectados: Las API, los clientes móviles, los repositorios de código fuente, los servicios en la nube y los sistemas de identidad amplían la evaluación.
- Autenticación: SSO, MFA, vinculación de dispositivos, tokens rotatorios y sesiones cortas aumentan el esfuerzo de preparación.
- Lógica de negocio: Las aprobaciones, las transacciones, la recuperación de cuentas y los flujos de varios pasos exigen una investigación contextual.
- Validación humana e informes: La revisión de expertos, los informes formales, las reuniones de presentación y las atestaciones añaden trabajo de entrega.
- Nuevas pruebas de verificación: Algunos proveedores incluyen la verificación de las correcciones; otros la cobran aparte.
¿Cómo afecta el tipo de aplicación al coste del pentest?
El tipo de aplicación cambia las herramientas, los especialistas, los entornos de prueba y las evidencias necesarias. Una oferta debe nombrar la clase de activo en lugar de tratar todos los objetivos como una aplicación genérica.
| Tipo de evaluación | Trabajo adicional que modifica el precio | Capacidad especializada necesaria |
|---|---|---|
| Aplicación web | Roles, flujos de trabajo, límites entre inquilinos, lógica de negocio, funciones administrativas | Pruebas web y de autorización |
| API | Inventario de endpoints, esquemas, relaciones entre objetos, tokens, límites de frecuencia, operaciones asíncronas | Pruebas de API y de autorización |
| Aplicación móvil | Revisión de APK/IPA, dispositivos físicos, instrumentación en tiempo de ejecución, evasión de la fijación de certificados, almacenamiento local, API móviles | Ingeniería inversa de Android/iOS y pruebas en tiempo de ejecución |
| Aplicación conectada a la nube | IAM, almacenamiento, funciones serverless, colas, secretos, configuración de la nube | Seguridad de la nube y de la identidad |
| Aplicación de escritorio | Binarios nativos, privilegios locales, IPC, canales de actualización, confianza en el backend | Ingeniería inversa y seguridad del sistema operativo |
| Aplicación de IA | Inyección de prompts, recuperación de información, acceso al modelo, herramientas, permisos de los agentes, fuga de datos | Pruebas de IA/ML y de seguridad de aplicaciones |
Las evaluaciones de hardware, firmware, IoT y contratos inteligentes las fijan por separado empresas especializadas, porque requieren equipos de laboratorio, desmontaje de dispositivos o análisis de ataques económicos. Quedan fuera del alcance de una oferta de pentest de aplicaciones. Para conocer las herramientas móviles, consulte nuestra lista de las principales herramientas de pentesting móvil para 2026.
¿Cuál es la diferencia entre un pentest con IA y un escaneo de vulnerabilidades?
Un escáner de vulnerabilidades aplica comprobaciones predefinidas. Un pentest con IA planifica su siguiente paso a partir de lo que devuelve la aplicación e intenta demostrar el impacto. Una funcionalidad de IA no convierte automáticamente a un escáner en un pentest.
| Capacidad | Escáner de vulnerabilidades | Pentest con IA o autónomo |
|---|---|---|
| Lógica de pruebas | Reglas y heurísticas predefinidas | Planificación orientada a objetivos basada en las respuestas del objetivo |
| Exploración de flujos de trabajo | Normalmente guiada por un rastreador | Se adapta al estado de la aplicación, a los roles y a los flujos de varios pasos |
| Validación | Coincidencia de firma o de respuesta por comprobación, a veces con una prueba integrada | Intenta reproducir el impacto en contexto, por ejemplo leyendo los datos de otro usuario con una segunda identidad |
| Evidencias | Detalles del hallazgo y trazas del escaneo | Un registro de ejecución: qué se observó, qué se intentó después y la solicitud y la respuesta que lo demostraron |
| Estilo de cobertura | Amplia y repetible | Adaptativa; la profundidad depende del objetivo y de los controles |
Pida ver el registro de ejecución. Para un tratamiento más extenso, lea ¿Cuándo se convierte un escáner de IA en un pentest con IA? y cómo fluyen las evidencias en los flujos de trabajo de pentesting con IA.
¿Qué proveedores atienden cada parte del mercado?
No todos los proveedores prueban la misma capa de la pila tecnológica. Los ejemplos siguientes son representativos, no constituyen una clasificación. Las descripciones se basan en el sitio público de cada proveedor en septiembre de 2026.
Pruebas de aplicaciones con IA y autónomas
- Ostorlab ofrece paquetes puntuales de AI Pentest con validación mediante exploits y planes continuos para activos móviles, web y API conectados.
- XBOW describe pruebas autónomas de aplicaciones web y API; no publica ningún precio, ya que su tarificación se basa en el uso y se ajusta al alcance de cada entorno. Consulte nuestra comparación entre Ostorlab y XBOW.
PTaaS con IA y humanos
- Cobalt describe un «pentesting dirigido por humanos y potenciado por IA» entregado como Agentic PTaaS.
- Synack combina Sara AI Pentesting con el Synack Red Team de investigadores humanos.
- HackerOne ofrece H1 Agentic Pentest, que combina agentes de IA con expertos humanos.
Confirme si una oferta cubre un pentest fijo, un contrato gestionado con investigadores o una suscripción más amplia a una plataforma.
Especialistas en aplicaciones móviles
- NowSecure se centra en el ámbito móvil, con análisis de binarios y en tiempo de ejecución sobre dispositivos reales de aplicaciones iOS y Android, además de pruebas de penetración dirigidas por expertos. El alcance móvil debe indicar qué binarios, versiones de sistema operativo, dispositivos y API de backend están incluidos.
Validación de infraestructura y de rutas de ataque
- Horizon3.ai NodeZero se centra en el pentesting autónomo interno, externo, de identidad, de la nube y de Kubernetes, con las pruebas de aplicaciones web como una solución aparte. Compruebe cuáles de estas áreas incluye una oferta antes de compararla con una evaluación de aplicaciones.
Para una visión más amplia del mercado, consulte las mejores plataformas de pentesting con IA en 2026.
¿Qué suele quedar excluido del precio ofertado?
Salvo que la propuesta indique lo contrario, confirme si el precio excluye:
- API de backend, portales administrativos o entornos adicionales
- Roles de usuario, inquilinos o cuentas de prueba adicionales
- Binarios de Android e iOS, código fuente y clientes de escritorio
- Configuración de la nube, infraestructura de identidad e integraciones de terceros
- Ingeniería social, phishing, denegación de servicio o acciones destructivas
- Trabajos de corrección y soporte a los desarrolladores
- Hallazgos fuera del alcance acordado de activos o de severidad
- Nuevas pruebas de verificación fuera de la ventana incluida
Las exclusiones no son un problema en sí mismas. Se convierten en uno cuando se comparan dos ofertas como si incluyeran los mismos activos, identidades, evidencias y nuevas pruebas.
¿Cuánto cuestan los escenarios realistas de pentest de aplicaciones?
Los multiplicadores de alcance importan más que el precio de partida de un proveedor. Dos escenarios habituales:
Aplicación web SaaS con una API y tres roles
- Oferta manual típica: unos $8,000–$25,000 en Norteamérica, €6,000–€18,000 en Europa occidental y $3,000–$10,000 en APAC y LATAM (tabla regional de la guía para startups).
- Especialistas: Un tester web y un especialista en API o en autorización.
- Insumos: Flujos de trabajo, inventario de endpoints, tres identidades de prueba, límites entre inquilinos, acciones sensibles y datos de prueba.
- Multiplicadores de alcance: Flujos de aprobación complejos, muchos inquilinos, tareas asíncronas y portales administrativos independientes.
- Evidencias esperadas: Solicitudes reproducibles, comparaciones de autorización entre roles, prueba del impacto e informe de nueva prueba.
Una oferta limitada al rastreo sin autenticar no es comparable con una evaluación de lógica de negocio que tenga en cuenta los roles.
Aplicaciones iOS y Android con fijación de certificados y una API compartida
- Oferta manual típica: normalmente por encima del rango de una sola aplicación, porque entran en el alcance dos binarios y una API compartida; trátela como multisuperficie.
- Especialistas: Ingeniería inversa móvil, instrumentación en tiempo de ejecución y pruebas de autorización de API.
- Insumos: Ambos binarios, versiones de sistema operativo compatibles, comportamiento de la fijación, almacenamiento local, deep links y la API compartida.
- Multiplicadores de alcance: Detección de root o de jailbreak, vinculación de dispositivos, MFA, varios roles y ciclos de publicación independientes.
- Evidencias esperadas: Observaciones sobre el binario y en tiempo de ejecución, solicitudes a la API, prueba de explotabilidad, versiones afectadas y guía de nueva prueba.
Una oferta de API solo web no puede compararse con una evaluación completa de binarios y backend.
¿Cómo deben comparar los compradores las ofertas de pentest de aplicaciones?
Dos ofertas con el mismo precio pueden describir evaluaciones completamente distintas. Haga las mismas diez preguntas a cada proveedor:
- ¿Qué aplicaciones, API, clientes móviles, repositorios y entornos están incluidos?
- ¿Cuántos roles e inquilinos se probarán?
- ¿Se incluyen pruebas de lógica de negocio?
- ¿Qué hallazgos se validan y qué prueba se aporta?
- ¿Qué funcionalidad podría seguir siendo inaccesible?
- ¿El trabajo lo realizan humanos, agentes, escáneres o una combinación?
- ¿Se incluye una revisión humana?
- ¿Cómo se controlan las acciones destructivas o que cambian el estado?
- ¿Se incluyen nuevas pruebas de verificación y por cuánto tiempo?
- ¿Puede utilizarse el informe para la auditoría, el cliente o el proceso de compras previstos?
Después, exija las respuestas por escrito: alcance, exclusiones, profundidad, identidades, evidencias, condiciones de las nuevas pruebas y plazos.
¿Cuáles son los costes ocultos de una prueba de penetración?
La oferta es solo una parte del coste. Los equipos internos aún deben preparar entornos y cuentas de prueba, resolver fallos de autenticación, reproducir y encaminar los hallazgos, corregir las vulnerabilidades y responder a las preguntas de los auditores.
Una prueba barata con evidencias débiles puede resultar cara durante el triaje. Una cara también desperdicia dinero si los flujos de trabajo clave siguen siendo inaccesibles.
¿Un pentest con IA sustituye a un pentest manual?
No en todas las situaciones. El pentesting con IA es adecuado cuando importan la frecuencia, la repetibilidad, la cobertura del portafolio y la validación en tiempo de ejecución. Las pruebas manuales siguen siendo valiosas para lógica de negocio inusual, protocolos especializados, arquitecturas novedosas o garantías que esperan un tester humano independiente.
Muchos equipos los combinan:
- Escaneo continuo para la cobertura de base
- Pentests con IA tras cambios importantes
- Pruebas humanas para las aplicaciones críticas y los riesgos inusuales
- Revisión humana cuando un cliente, un auditor o un regulador la exige
Para una comparación directa, lea pentesting autónomo frente a pruebas de penetración tradicionales.
¿Un pentest de aplicaciones cumplirá los requisitos normativos?
Depende de la norma y de quién acepte el informe.
- SOC 2 e ISO 27001 no prescriben un producto ni un precio de pentest concretos. En ISO/IEC 27001:2022, los controles pertinentes del Anexo A son el 8.8 (gestión de vulnerabilidades técnicas) y el 8.29 (pruebas de seguridad en el desarrollo y la aceptación). Las evidencias deben satisfacer a su auditor y a sus clientes. Consulte cómo obtener un informe de pentest listo para auditoría para SOC 2.
- El requisito 11.4 de PCI DSS v4.0.1 exige pruebas de penetración internas y externas al menos cada 12 meses y después de cambios significativos. Confirme con su Qualified Security Assessor (QSA) si una evaluación asistida por IA lo cumple.
Antes de comprar, confirme si el destinatario exige un contrato dirigido por humanos, certificaciones específicas del proveedor, una atestación firmada, una metodología determinada, evidencias de las nuevas pruebas o una lista clara del alcance probado y no probado.
Preguntas frecuentes
¿Cuánto cuesta un pentest de aplicaciones en 2026?
Un pentest manual de aplicaciones cuesta entre $3,000 y $18,000 aproximadamente para una única aplicación web o API, y entre $18,000 y $50,000+ para un alcance multisuperficie que abarque web, API, móvil y nube. Los paquetes de pentest con IA publicados van de $499 a unos $8,000 por evaluación con alcance definido.
¿Cuánto cuesta un pentest con IA?
Los paquetes de pentest con IA publicados empiezan en $499 (Ostorlab Core). Intruder sitúa los pentests con IA de precio fijo en $4,000–$8,000, y XBOW no publica ningún precio, ya que su tarificación se basa en el uso y se ajusta al alcance de cada entorno. Muchos proveedores solo fijan el precio después de definir el alcance, y los programas empresariales continuos suelen basarse en suscripciones o ser personalizados.
¿Cuánto cuesta un Ostorlab AI Pentest?
Ostorlab AI Pentest cuesta $499 (Core), $1,999 (Advanced) o $3,999 (Elite); Hyperscale tiene un precio personalizado. Todos los niveles incluyen un exploit funcional por cada hallazgo que confirmen los agentes de IA, compatibilidad con varios activos para activos web, API y móviles conectados, y una ventana de nueva prueba; la validación humana no está incluida.
¿Cuánto dura un pentest de aplicaciones?
Una prueba manual de aplicación web suele durar de 3 a 15 días de tester, según el tamaño y la complejidad, de acuerdo con las estimaciones de Intruder. Hay que añadir tiempo para la definición del alcance, la preparación del entorno, los informes y las nuevas pruebas de verificación, además de los días de pruebas.
¿Con qué frecuencia debe realizarse un pentest de aplicaciones?
Al menos una vez al año y después de cambios significativos; el requisito 11.4 de PCI DSS v4.0.1 fija ese mínimo para los entornos dentro del alcance. Los equipos que publican versiones con frecuencia añaden pentests con IA entre las pruebas anuales para que las nuevas funcionalidades queden cubiertas antes del siguiente contrato manual.
¿Qué empresas ofrecen pentesting con IA y autónomo?
Ostorlab (evaluaciones conectadas de activos móviles, web y API) y XBOW (aplicaciones web y API) ofrecen pruebas autónomas de aplicaciones. Cobalt, Synack y HackerOne combinan la IA con testers humanos. Horizon3.ai NodeZero se centra en la infraestructura, la identidad y la nube. No son sustitutos directos entre sí.
¿Qué es el pentest como servicio (PTaaS)?
El pentest como servicio (PTaaS) ofrece pruebas de penetración a través de una plataforma de software. Los equipos solicitan contratos, siguen los hallazgos a medida que se reportan, colaboran con los testers, envían incidencias a los sistemas de tickets y gestionan las nuevas pruebas junto con los informes formales.
¿Cuesta más hacer un pentest a una aplicación móvil que a una aplicación web?
Normalmente, sí. Una prueba móvil puede cubrir el binario compilado (APK o IPA), las API de backend a las que llama, o ambos, por lo que conviene indicar explícitamente en el alcance si se incluyen las API. Las protecciones del lado del cliente, como la detección de root y la fijación de certificados, añaden tiempo de preparación en comparación con una aplicación web estándar.
¿Cómo se fija el precio de las pruebas de penetración de API?
Las pruebas de API se dimensionan por operaciones o rutas, esquemas, roles, límites de autorización, autenticación y lógica de negocio. En GraphQL, un único endpoint puede exponer muchas operaciones, por lo que el número de endpoints por sí solo induce a error. Compartir una especificación completa de OpenAPI o GraphQL durante la definición del alcance permite obtener una oferta más precisa.
¿Cuál es la diferencia entre una evaluación de vulnerabilidades y una prueba de penetración?
Una evaluación de vulnerabilidades identifica y prioriza las debilidades de forma general. Una prueba de penetración investiga si determinadas debilidades pueden explotarse, y qué impacto generan, dentro de un alcance autorizado.
¿Cuál es la conclusión sobre el coste de un pentest de aplicaciones?
No elija un pentest basándose únicamente en el precio de portada. Asegúrese de que las ofertas cubren los mismos activos, roles, flujos de trabajo, evidencias y nuevas pruebas; de lo contrario, las cifras no son comparables. Para un programa de mayor envergadura, compare el coste anual de cubrir su portafolio real, incluidas la frecuencia de las versiones y la validación humana.
Para definir el alcance de una evaluación de sus aplicaciones web, API y clientes móviles, consulte los paquetes y precios de Ostorlab AI Pentest.