Cyrus SASL SRP 认证绕过(CVE-2026-129483)
Cyrus SASL 的 SRP 服务器缺少一项检查,在编译了 SRP 的情况下,未认证的客户端可以登录为任意用户;没有任何版本包含该修复。
TL;DR
- Cyrus SASL 的 Secure Remote Password(SRP)服务器机制缺少一项检查,未认证的客户端可以登录为任意现有用户。VulnCheck 于 2026 年 11 月 15 日发布了 CVE-2026-129483。
- 所有直到 2.1.28 的版本在启用可选 SRP 插件编译时都会受影响。默认构建以及 Debian、Ubuntu、Arch 和 Fedora 软件包都不包含它。
- CVE 记录将其评为 CVSS v3.1 9.1 和 CVSS v4.0 9.3,均为 Critical。公开的复现程序附在上游问题中。目前没有已知利用,截至 2026 年 11 月 16 日未列入 CISA KEV。
- 没有任何版本包含修复。2026 年 11 月 12 日的上游提交删除了 SRP 插件。在某个版本或向后移植包含它之前,请在不带
--enable-srp的情况下重新编译,或删除libsrp.so。参见「如何修复?」。
我受影响吗?
服务要暴露,必须同时满足以下条件:
- 服务使用 Cyrus SASL,并向客户端提供 SRP 机制。
- 库使用
--enable-srp编译。上游 configure 脚本默认srp=no,Debian、Ubuntu、Arch 和 Fedora 软件包都不启用它。 - 攻击者目标用户名存在于 SRP 插件读取的 SASL 密码数据库中。
- 攻击者可以到达服务的 SASL 协商。这可能是 SMTP 认证、IMAP 或 POP 认证、LDAP SASL 绑定,或其他嵌入 SASL 的协议。
SRP 是可选机制。只使用 PLAIN、LOGIN、CRAM-MD5、DIGEST-MD5、SCRAM 或 GSSAPI 而不使用 SRP 的服务,即使库受影响,也不会因该缺陷而暴露。
| 构建 | 受影响版本 | 修复版本 |
|---|---|---|
带 --enable-srp 的上游 cyrus-sasl |
直到 2.1.28 的所有版本 | 没有版本;提交 fb3724f43d 于 2026-11-12 删除 SRP |
| 上游默认构建 | 无,因为 SRP 被禁用 | 不适用 |
| Debian 和 Ubuntu 软件包 | 无,因为软件包使用 --disable-srp |
不适用 |
| Arch 软件包 | 无,因为软件包使用 --disable-srp |
不适用 |
| Fedora 软件包 | 无,因为源码 tarball 删除 plugins/srp* |
不适用 |
| 带 SRP 的自定义或设备构建 | 直到 2.1.28 的所有版本 | 不带 SRP 重新构建,或添加缺少的检查 |
不存在比 2.1.28 更新的版本。该版本发布于 2022 年 2 月,项目此后没有发布任何标签。删除插件的提交只在开发分支上。
检查 SRP 插件是否已编译并加载:
sudo pluginviewer -s 2>/dev/null | grep -i srp
在系统库目录以及源码构建默认安装的 /usr/local 下查找插件文件:
find /usr/lib /usr/lib64 /usr/local/lib /usr/local/lib64 -name 'libsrp.so*' 2>/dev/null
检查已安装的 Cyrus SASL 软件包:
dpkg -l | grep -i sasl
在 RPM 系统上:
rpm -qa | grep -i cyrus-sasl
如果 pluginviewer 和 find 命令都没有返回 SRP,则机制不可用,该 CVE 不适用于该主机。
如何修复?
没有任何已发布版本包含修复。从构建中移除 SRP 机制,或者如果需要 SRP,则添加缺少的校验。
- 如果不使用 SRP,请在不带
--enable-srp的情况下重新编译 Cyrus SASL。上游默认已经禁用它:
./configure --disable-srp --disable-srp-setpass
make
sudo make install
- 如果无法重新编译,请删除插件文件并重启加载它的服务:
sudo find /usr/lib /usr/lib64 /usr/local/lib /usr/local/lib64 -name 'libsrp.so*' -exec mv {} {}.disabled \;
sudo systemctl restart postfix
把 postfix 替换为每个使用该库的服务。用 pluginviewer -s 确认 SRP 不再出现。
-
如果需要 SRP,请添加服务器缺少的检查。在
ServerCalculateK()运行之前,当客户端公开值A对N取模为零时拒绝A。报告者的 gist 包含数学推导和建议的检查。这是本地补丁,不是已发布的修复。 -
发行版用户应遵循供应商的公告。Debian、Ubuntu、Arch 和 Fedora 软件包不编译 SRP,因此不会通过该插件暴露。供应商仍可能为了源码完整性而发布重新构建。
删除 SRP 会破坏需要它的客户端。这是预期的取舍:该机制是可选的,而且没有发布修复版本。如果 SRP 是您认证设计的一部分,本地检查是更窄的选择。
根本原因是什么?
SRP 服务器接受一个为群模数 N 的倍数的客户端公开值 A。这使共享密钥变为零,服务器接受任何人都能计算的客户端证明。
这是 2.1.28 的 plugins/srp.c 中的 srp_server_mech_step2():
    /* Per [SRP]: reject A <= 0 */
    if (BigIntCmpWord(text->A, 0) <= 0) {
    SETERROR(params->utils, "Illegal value for 'A'\n");
    result = SASL_BADPROT;
    goto cleanup;
    }
注释说代码拒绝 A <= 0。SRP 规范还要求服务器在 A 对 N 取模为零时拒绝 A。该检查缺失。发送 A = N 的客户端通过 A > 0 测试并到达 ServerCalculateK()。
服务器随后计算 base = A * v^u mod N。当 A = N 时,base 为零。共享密钥 S = 0^b mod N 为零。会话密钥 K = H(S) 因此是空值的 H,对于默认摘要就是 SHA1("")。该值是常量 da39a3ee5e6b4b0d3255bfef95601890afd80709,攻击者知道它。
客户端证明 M1 是 H(N) xor H(g)、H(user)、salt、A、B、K、授权身份和摘要标签的哈希。当 A = N 且 K 为常量时,所有值都是公开的或攻击者选择的。攻击者无需密码即可计算有效的 M1。服务器将自己的 M1 与客户端的比较并接受。
同一文件的客户端检查 B 是否在零和 N 之间。服务器端缺少对 A 的对称检查。
如何被利用?
能够到达提供 SRP 的服务的攻击者,无需知道密码即可认证为 SASL 数据库中的任意用户。
- 攻击者启动 SRP 机制并发送有效用户名。
- 服务器返回 SRP 参数:模数
N、生成元g、用户的 salt、服务器公开值B和摘要列表。 - 攻击者发送
A = N、由公开值和常量K计算的客户端证明M1,以及客户端选项。 - 服务器计算相同的零共享密钥,导出相同的
K,并比较证明。检查成功。 - 服务器以受害者身份认证会话并返回服务器证明
M2。攻击者现在持有会话密钥。
报告者的 gist 包含针对真实 --enable-srp 构建的完整复现程序。捕获的记录显示控制运行以 SASL_BADAUTH 被拒绝,攻击运行以测试用户身份通过认证。上游问题包含相同材料。
截至 2026 年 11 月 16 日,没有已知的实际利用。
攻击如何展开?
攻击者发送 A = N,服务器导出攻击者可预测的零共享密钥,伪造的客户端证明被接受为受害者。
启动 SRP"] --> B["服务器发送
N、g、salt 和 B"] B --> C["攻击者发送
A = N"] C --> D["服务器计算
S = 0 和空值的 SHA1 K"] D --> E["攻击者用公开值
计算 M1"] E --> F["服务器接受 M1
并返回 M2"] F --> G["以受害者身份
建立会话"]
攻击者能做什么?
攻击者可以认证为 SRP 插件知道的任意现有用户,并继承该用户对服务的访问权限。
条件是影响的一部分:
- 服务必须编译并提供 SRP。默认构建和主要发行版软件包不提供。
- 目标用户名必须存在于 SASL 密码数据库中。未知用户名会产生普通的认证失败。
- 攻击者必须能够到达服务的 SASL 协商。不需要密码,也不需要用户交互。
- 服务必须给已认证用户有意义的访问权限。这可能是邮箱、目录或 SASL 层后面的其他资源。
攻击者还会获得会话密钥。如果服务在认证后协商机密性或完整性层,攻击者持有该层的密钥。该缺陷不执行代码,也不直接读取密码数据库。其影响是使用该库的服务中的账户接管。
公开记录没有点名任何受害者,也没有已知利用。
为什么修复有效?
上游修复完全删除 SRP 插件,因此易受攻击的服务器代码不再被编译或加载。
该提交删除 plugins/srp.c 并移除构建钩子。configure 的改动如下:
-dnl SRP
-AC_ARG_ENABLE(srp, [  --enable-srp            enable SRP authentication [[no]] ],
-  srp=$enableval,
-  srp=no)
-
-AC_MSG_CHECKING(SRP)
-if [ "$srp" != no ]; then
-  AC_MSG_RESULT(enabled)
-  SRP_LIBS="-lcrypto $LIB_RSAREF"
-
-  SASL_MECHS="$SASL_MECHS libsrp.la"
提交信息说 SRP SASL 机制从未标准化。它只作为过期的 Internet-Draft 存在,项目选择删除而不是修复它。同一提交从插件列表中移除 libsrp.la,从静态插件表中移除 SRP 条目,并移除 --enable-srp-setpass 选项。
对于采用该提交且不重新添加 SRP 的构建,修复是完整的。它不是代码级修复:保留插件的部署仍然缺少检查。报告者建议的修复是在 ServerCalculateK() 运行之前,当 A 对 N 取模为零时拒绝 A。需要 SRP 的部署必须自己添加该检查。
没有任何版本包含该提交(版本状态见“我受影响吗?”),因此发行版供应商必须向后移植删除或检查。
如何检查是否已遭入侵?
没有公开的入侵指标。有用的检查是 SRP 是否可用,以及认证日志中是否有本不该发生的 SRP 登录。
- 用
pluginviewer -s | grep -i srp确认主机提供 SRP。如果不提供,该 CVE 在该主机上无法到达。 - 在服务认证日志中搜索成功的 SRP 认证。邮件服务器和 LDAP 服务器通常记录用户名和 SASL 机制;某个本不该登录的账户出现
SRP登录是一条线索。 - 将成功认证与账户所有者的已知活动比较。来自新地址、新客户端或异常时间的登录值得调查。
- 如果 SRP 已启用且可到达,请轮换 SASL 数据库中账户的密码,并审查这些账户能访问什么。攻击者会获得会话密钥,因此把通过 SRP 建立的会话视为已暴露。
使用未知用户名的失败尝试看起来像普通登录失败。不编译 SRP 的主机没有 SRP 日志条目,也不会通过该插件暴露。没有公开指标时,缺少日志条目并不能证明该缺陷未被使用。
时间线
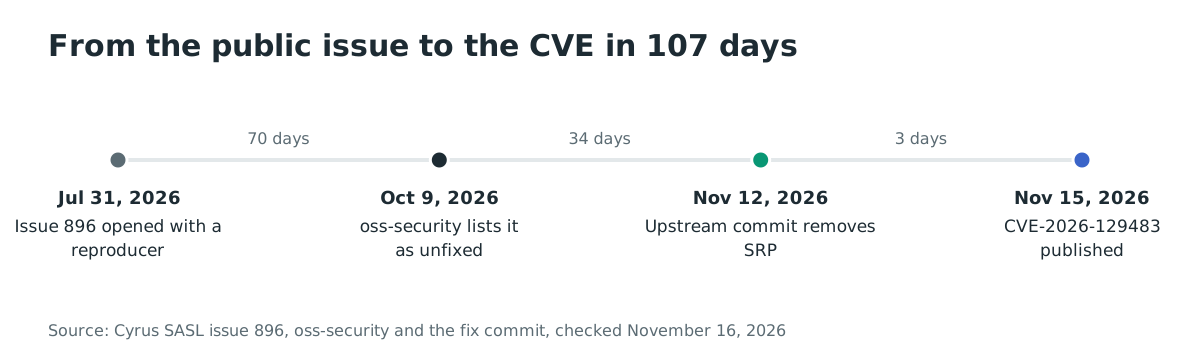
- 2026-07-31:报告者打开 Cyrus SASL 问题 896,附上复现程序和攻击数学。
- 2026-10-09:Alan Coopersmith 在 oss-security 发布「Unfixed vulnerabilities in Cyrus SASL」,把 SRP 问题列为未解决的报告之一。
- 2026-11-12:上游提交 fb3724f43d 删除 SRP 插件。
- 2026-11-15:VulnCheck 发布 CVE-2026-129483。
常见问题
默认启用 SRP 吗?
不。上游 configure 脚本除非构建者传入 --enable-srp,否则设置 srp=no。Debian、Ubuntu、Arch 和 Fedora 软件包都不启用它,因此这些发行版的默认安装不会加载该插件。
哪些服务可能受影响?
任何使用 SRP 编译 Cyrus SASL 并向客户端提供该机制的服务。包括使用 Cyrus SASL 进行 SMTP、IMAP 或 POP 认证的邮件服务器,以及把它作为 SASL 提供者的 LDAP 服务器。直接调用该库的自定义应用也可能受影响。从不提供 SRP 的服务不会暴露。
有修复版本吗?
没有。最新版本是 2022 年 2 月的 2.1.28。修复是开发分支上的提交 fb3724f43d,它删除插件而不是修复它。在供应商向后移植该提交或检查之前,带 SRP 的构建仍然易受攻击。
我可以直接禁用 SRP 吗?
如果没有客户端需要它,可以。在不带 --enable-srp 的情况下重新编译,或从插件目录删除 libsrp.so 并重启服务。两者都移除攻击者需要的机制。第二个选项是本地更改,软件包更新可能会撤销它,因此尽可能重新编译。
有实际利用吗?
没有已知的实际利用。截至 2026 年 11 月 16 日,该 CVE 未列入 CISA KEV,CVE 记录也没有 CISA ADP 利用评估。公开复现程序表明绕过有效,因此没有报告并不意味着启用 SRP 的服务是安全的。
没有编译 SRP 的库受该 CVE 影响吗?
易受攻击的源文件存在于 2.1.28 tarball 中,但除非构建启用 SRP,否则它不会被编译或加载。CVE 记录只点名产品,没有说明构建选项,因此请检查构建而不是只看软件包版本。传入 --disable-srp 的发行版软件包不会通过该插件暴露。
用 Ostorlab 盘点 Cyrus SASL 构建
Ostorlab 的软件组成分析会盘点应用程序和容器镜像中的 Cyrus SASL 版本和软件包,让您看到哪些构建带有可选的 SRP 插件。用 Ostorlab 分析您的依赖。
参考文献
- CVE-2026-129483 的 CVE 记录, https://www.cve.org/CVERecord?id=CVE-2026-129483 (2026 年 11 月 16 日检查)
- 包含报告和复现程序的 Cyrus SASL 问题 896, https://github.com/cyrusimap/cyrus-sasl/issues/896 (2026 年 11 月 16 日检查)
- 公开复现程序 gist, https://gist.github.com/afldl/18d15d3f5a1df99411e35000c7de80db (2026 年 11 月 16 日检查)
- 修复提交 fb3724f43d, https://github.com/cyrusimap/cyrus-sasl/commit/fb3724f43dc50247ff2bf02135457d6d77031654 (2026 年 11 月 16 日检查)
- 2.1.28 中 plugins/srp.c 的易受攻击代码, https://github.com/cyrusimap/cyrus-sasl/blob/cyrus-sasl-2.1.28/plugins/srp.c#L2046-L2051 (2026 年 11 月 16 日检查)
- oss-security 帖子「Unfixed vulnerabilities in Cyrus SASL」, https://seclists.org/oss-sec/2026/q4/122 (2026 年 11 月 16 日检查)
- Debian 打包规则, https://sources.debian.org/src/cyrus-sasl2/2.1.28+dfsg1-9/debian/rules/ (2026 年 11 月 16 日检查)
- Arch Linux PKGBUILD, https://gitlab.archlinux.org/archlinux/packaging/packages/cyrus-sasl/-/blob/main/PKGBUILD (2026 年 11 月 16 日检查)
- Fedora 源码 tarball 脚本, https://src.fedoraproject.org/rpms/cyrus-sasl/blob/rawhide/f/make-no-dlcompatorsrp-tarball.sh (2026 年 11 月 16 日检查)
- cyrus-sasl 的 Repology 软件包条目, https://repology.org/project/cyrus-sasl/versions (2026 年 11 月 16 日检查)
- CISA 已知被利用漏洞目录, https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (2026 年 11 月 16 日检查)