Elusión de autenticación SRP en Cyrus SASL (CVE-2026-129483)
Falla en el servidor SRP de Cyrus SASL: un cliente no autenticado entra como cualquier usuario cuando SRP está compilado; ninguna versión lleva la corrección.
Resumen
- Una comprobación ausente en el mecanismo de servidor Secure Remote Password (SRP) de Cyrus SASL permite a un cliente no autenticado entrar como cualquier usuario existente. VulnCheck publicó CVE-2026-129483 el 15 de noviembre de 2026.
- Todas las versiones hasta 2.1.28 se ven afectadas cuando se compilan con el complemento SRP opcional. La compilación por defecto, y los paquetes Debian, Ubuntu, Arch y Fedora, no lo incluyen.
- El registro CVE la puntúa CVSS v3.1 9.1 y CVSS v4.0 9.3, ambos Critical. Un reproductor público está adjunto al informe upstream. No se conoce explotación y no está en el catálogo KEV de la CISA a 16 de noviembre de 2026.
- Ninguna versión contiene una corrección. El commit upstream del 12 de noviembre de 2026 elimina el complemento SRP. Hasta que una versión o retroportación lo incluya, recompile sin
--enable-srpo eliminelibsrp.so. Véase «¿Cómo lo corrijo?».
¿Estoy afectado?
Todas estas condiciones deben cumplirse para que un servicio esté expuesto:
- El servicio usa Cyrus SASL y ofrece el mecanismo SRP a los clientes.
- La biblioteca se compiló con
--enable-srp. El script configure de upstream usasrp=nopor defecto, y los paquetes Debian, Ubuntu, Arch y Fedora se compilan sin él. - El nombre de usuario al que apunta el atacante existe en la base de contraseñas SASL que lee el complemento SRP.
- El atacante puede alcanzar la negociación SASL del servicio. Puede ser autenticación SMTP, autenticación IMAP o POP, un enlace SASL de LDAP, u otro protocolo que integre SASL.
SRP es un mecanismo opcional. Un servicio que usa PLAIN, LOGIN, CRAM-MD5, DIGEST-MD5, SCRAM o GSSAPI sin SRP no está expuesto por esta falla, incluso con una biblioteca afectada.
| Compilación | Versiones afectadas | Versión corregida |
|---|---|---|
cyrus-sasl de upstream con --enable-srp |
Todas las versiones hasta 2.1.28 | Ninguna versión; el commit fb3724f43d elimina SRP el 2026-11-12 |
| Compilación por defecto de upstream | Ninguna, porque SRP está desactivado | No aplica |
| Paquetes Debian y Ubuntu | Ninguna, porque el paquete usa --disable-srp |
No aplica |
| Paquete Arch | Ninguna, porque el paquete usa --disable-srp |
No aplica |
| Paquete Fedora | Ninguna, porque el tarball de origen elimina plugins/srp* |
No aplica |
| Compilación personalizada o de dispositivo dedicado con SRP | Todas las versiones hasta 2.1.28 | Recompilar sin SRP, o añadir la comprobación ausente |
No existe ninguna versión más reciente que 2.1.28. Esa versión es de febrero de 2022 y el proyecto no ha publicado ninguna etiqueta desde entonces. El commit que elimina el complemento está solo en la rama de desarrollo.
Compruebe si el complemento SRP está compilado y cargado:
sudo pluginviewer -s 2>/dev/null | grep -i srp
Busque el archivo del complemento en los directorios de bibliotecas del sistema y en /usr/local, donde se instala por defecto una compilación desde el código fuente:
find /usr/lib /usr/lib64 /usr/local/lib /usr/local/lib64 -name 'libsrp.so*' 2>/dev/null
Compruebe qué paquete Cyrus SASL está instalado:
dpkg -l | grep -i sasl
En un sistema RPM:
rpm -qa | grep -i cyrus-sasl
Si los comandos pluginviewer y find no devuelven nada para SRP, el mecanismo no está disponible y esta CVE no se aplica a ese host.
¿Cómo lo corrijo?
Ninguna versión publicada contiene la corrección. Elimine el mecanismo SRP de la compilación, o añada la validación ausente si necesita SRP.
- Si no usa SRP, recompile Cyrus SASL sin
--enable-srp. El valor por defecto de upstream ya lo desactiva:
./configure --disable-srp --disable-srp-setpass
make
sudo make install
- Si no puede recompilar, elimine el archivo del complemento y reinicie los servicios que lo cargan:
sudo find /usr/lib /usr/lib64 /usr/local/lib /usr/local/lib64 -name 'libsrp.so*' -exec mv {} {}.disabled \;
sudo systemctl restart postfix
Sustituya postfix por cada servicio que use la biblioteca. Confirme con pluginviewer -s que SRP ya no aparece.
-
Si necesita SRP, añada la comprobación que falta en el servidor. Rechace el valor público del cliente
AcuandoAsea cero móduloN, antes de que se ejecuteServerCalculateK(). El gist del reportero incluye las matemáticas y una comprobación sugerida. Es un parche local, no una corrección publicada. -
Los usuarios de distribuciones deben seguir el aviso de su proveedor. Los paquetes Debian, Ubuntu, Arch y Fedora no compilan SRP, así que no están expuestos por este complemento. Un proveedor puede publicar igualmente una recompilación por completitud del código fuente.
Eliminar SRP rompe a los clientes que lo requieren. Es el compromiso previsto: el mecanismo es opcional y no se ha publicado ninguna versión que lo repare. Si SRP forma parte de su diseño de autenticación, la comprobación local es la opción más estrecha.
¿Cuál es la causa raíz?
El servidor SRP acepta un valor público del cliente A que es múltiplo del módulo del grupo N. Eso hace que el secreto compartido sea cero, y el servidor acepta una prueba del cliente que cualquiera puede calcular.
Este es srp_server_mech_step2() en plugins/srp.c en 2.1.28:
    /* Per [SRP]: reject A <= 0 */
    if (BigIntCmpWord(text->A, 0) <= 0) {
    SETERROR(params->utils, "Illegal value for 'A'\n");
    result = SASL_BADPROT;
    goto cleanup;
    }
El comentario dice que el código rechaza A <= 0. La especificación SRP también exige que el servidor rechace A cuando A es cero módulo N. La comprobación falta. Un cliente que envía A = N pasa la prueba A > 0 y llega a ServerCalculateK().
El servidor calcula entonces base = A * v^u mod N. Con A = N, la base es cero. El secreto compartido S = 0^b mod N es cero. La clave de sesión K = H(S) es por tanto H de un valor vacío, que es SHA1("") para el digest por defecto. El valor es la constante da39a3ee5e6b4b0d3255bfef95601890afd80709, y el atacante la conoce.
La prueba del cliente M1 es un hash de H(N) xor H(g), H(user), la sal, A, B, K, la identidad de autorización y la etiqueta del digest. Todos los valores son públicos o los elige el atacante cuando A = N y K es la constante. El atacante puede calcular un M1 válido sin la contraseña. El servidor compara su propio M1 con el del cliente y lo acepta.
El lado cliente del mismo archivo comprueba que B esté entre cero y N. El lado servidor no tiene la comprobación simétrica sobre A.
¿Cómo se explota?
Un atacante que puede alcanzar un servicio que ofrece SRP se autentica como cualquier usuario de la base SASL sin conocer su contraseña.
- El atacante inicia el mecanismo SRP y envía un nombre de usuario válido.
- El servidor responde con los parámetros SRP: el módulo
N, el generadorg, la sal del usuario, el valor público del servidorBy la lista de digests. - El atacante envía
A = N, una prueba del clienteM1calculada a partir de los valores públicos y la constanteK, y las opciones del cliente. - El servidor calcula el mismo secreto compartido cero, deriva el mismo
Ky compara las pruebas. La comprobación tiene éxito. - El servidor autentica la sesión como la víctima y devuelve la prueba del servidor
M2. El atacante ya tiene las claves de sesión.
El gist del reportero contiene un reproductor completo contra una compilación real con --enable-srp. Su transcripción capturada muestra una ejecución de control rechazada con SASL_BADAUTH y la ejecución del ataque autenticada como el usuario de prueba. El informe upstream contiene el mismo material.
No se conoce explotación en entornos reales a 16 de noviembre de 2026.
¿Cómo se desarrolla el ataque?
El atacante envía A = N, el servidor deriva un secreto compartido cero que el atacante puede predecir, y la prueba del cliente falsificada se acepta como la víctima.
como un usuario conocido"] --> B["El servidor envía
N, g, la sal y B"] B --> C["El atacante envía
A = N"] C --> D["El servidor calcula
S = 0 y K = SHA1 del vacío"] D --> E["El atacante calcula M1
con valores públicos"] E --> F["El servidor acepta M1
y devuelve M2"] F --> G["Sesión como
la víctima"]
¿Qué puede hacer un atacante?
Un atacante puede autenticarse como cualquier usuario existente que conozca el complemento SRP y heredar el acceso de ese usuario al servicio.
Las condiciones forman parte del impacto:
- El servicio debe compilar y ofrecer SRP. La compilación por defecto y los paquetes de las distribuciones principales no lo hacen.
- El nombre de usuario objetivo debe existir en la base de contraseñas SASL. Un nombre desconocido produce un fallo de autenticación normal.
- El atacante debe alcanzar la negociación SASL del servicio. No se necesita contraseña ni interacción del usuario.
- El servicio debe conceder un acceso significativo al usuario autenticado. Puede ser acceso a un buzón, a un directorio u otro recurso detrás de la capa SASL.
El atacante también aprende las claves de sesión. Si el servicio negocia una capa de confidencialidad o integridad después de la autenticación, el atacante tiene las claves de esa capa. La falla no ejecuta código ni lee directamente la base de contraseñas. Su impacto es la toma de control de cuentas en el servicio que usa la biblioteca.
No se nombra ninguna víctima en el registro público y no se conoce explotación.
¿Por qué funciona la corrección?
La corrección upstream elimina por completo el complemento SRP, así que el código de servidor vulnerable ya no se compila ni se carga.
El commit elimina plugins/srp.c y quita los enganches de compilación. Este es el cambio en configure:
-dnl SRP
-AC_ARG_ENABLE(srp, [  --enable-srp            enable SRP authentication [[no]] ],
-  srp=$enableval,
-  srp=no)
-
-AC_MSG_CHECKING(SRP)
-if [ "$srp" != no ]; then
-  AC_MSG_RESULT(enabled)
-  SRP_LIBS="-lcrypto $LIB_RSAREF"
-
-  SASL_MECHS="$SASL_MECHS libsrp.la"
El mensaje del commit dice que el mecanismo SASL SRP nunca se estandarizó. Solo existe como un Internet-Draft caducado, y el proyecto eligió eliminarlo en lugar de repararlo. El mismo commit quita libsrp.la de la lista de complementos, las entradas SRP de la tabla de complementos estáticos y la opción --enable-srp-setpass.
La corrección es completa para una compilación que toma el commit y no vuelve a añadir SRP. No es una corrección del código: un despliegue que conserva el complemento sigue teniendo la comprobación ausente. La corrección sugerida por el reportero es rechazar A cuando A es cero módulo N, antes de que se ejecute ServerCalculateK(). Un despliegue que necesita SRP debe añadir esa comprobación por su cuenta.
Ninguna versión contiene el commit (estado de las versiones en "¿Estoy afectado?"), así que los proveedores de distribuciones deben retroportar la eliminación o la comprobación.
¿Cómo compruebo si estuve comprometido?
No se publican indicadores de compromiso. Las comprobaciones útiles son si SRP estaba disponible y si los registros de autenticación muestran inicios de sesión SRP que no deberían haber ocurrido.
- Confirme que el host ofrece SRP con
pluginviewer -s | grep -i srp. Si no lo ofrece, esta CVE no se puede alcanzar en ese host. - Busque autenticaciones SRP correctas en los registros del servicio. Los servidores de correo y los servidores LDAP suelen registrar el nombre de usuario y el mecanismo SASL; un inicio de sesión con
SRPpara una cuenta que no debería haber entrado es una pista. - Compare las autenticaciones correctas con la actividad conocida del propietario de la cuenta. Un inicio de sesión desde una dirección nueva, un cliente nuevo o una hora inusual merece investigación.
- Si SRP estaba activado y era alcanzable, rote las contraseñas de las cuentas de la base SASL y revise a qué pueden acceder esas cuentas. El atacante aprende las claves de sesión, así que trate las sesiones establecidas por SRP como expuestas.
Un intento fallido con un nombre de usuario desconocido parece un fallo de inicio de sesión normal. Un host que no compila SRP no tiene entradas SRP en los registros ni exposición por este complemento. Sin indicadores publicados, la ausencia de una entrada de registro no prueba que la falla no se usara.
Cronología
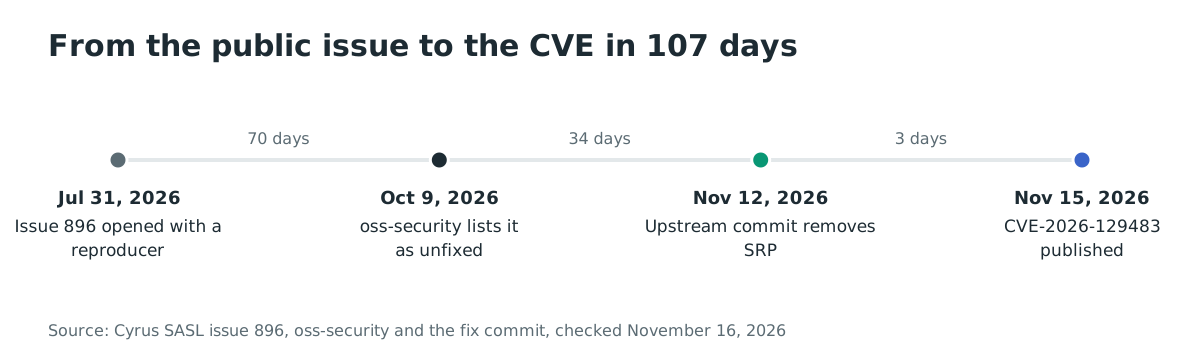
- 2026-07-31: El reportero abre el informe 896 de Cyrus SASL con el reproductor y las matemáticas del ataque.
- 2026-10-09: Alan Coopersmith publica «Unfixed vulnerabilities in Cyrus SASL» en oss-security, e incluye el problema SRP entre los informes abiertos.
- 2026-11-12: El commit upstream fb3724f43d elimina el complemento SRP.
- 2026-11-15: VulnCheck publica CVE-2026-129483.
Preguntas frecuentes
¿SRP está activado por defecto?
No. El script configure de upstream pone srp=no salvo que el compilador pase --enable-srp. Los paquetes Debian, Ubuntu, Arch y Fedora se compilan sin él, así que una instalación estándar de esas distribuciones no carga el complemento.
¿Qué servicios pueden verse afectados?
Cualquier servicio que compile Cyrus SASL con SRP y ofrezca el mecanismo a los clientes. Eso incluye servidores de correo que usan Cyrus SASL para autenticación SMTP, IMAP o POP, y servidores LDAP que lo usan como proveedor SASL. Las aplicaciones personalizadas que llaman directamente a la biblioteca también pueden verse afectadas. Un servicio que nunca ofrece SRP no está expuesto.
¿Existe una versión corregida?
No. La última versión es 2.1.28 de febrero de 2022. La corrección es el commit fb3724f43d en la rama de desarrollo, y elimina el complemento en lugar de repararlo. Hasta que un proveedor retroporte el commit o la comprobación, una compilación con SRP sigue siendo vulnerable.
¿Puedo simplemente desactivar SRP?
Sí, si ningún cliente lo necesita. Recompile sin --enable-srp, o elimine libsrp.so del directorio de complementos y reinicie el servicio. Ambos quitan el mecanismo que necesita el atacante. La segunda opción es un cambio local que una actualización de paquete puede deshacer, así que recompile cuando pueda.
¿Se explota en entornos reales?
No se conoce explotación en entornos reales. La CVE no está en el catálogo KEV de la CISA a 16 de noviembre de 2026, y el registro CVE no tiene una evaluación de explotación del CISA ADP. El reproductor público muestra que la elusión funciona, así que la ausencia de un informe no hace seguro a un servicio con SRP.
¿La CVE afecta a una biblioteca compilada sin SRP?
El archivo fuente vulnerable está presente en el tarball 2.1.28, pero no se compila ni se carga salvo que la compilación active SRP. El registro CVE nombra el producto sin indicar la opción de compilación, así que compruebe la compilación y no solo la versión del paquete. Un paquete de distribución que pasa --disable-srp no está expuesto por este complemento.
Inventaría las compilaciones de Cyrus SASL con Ostorlab
El análisis de composición de software de Ostorlab inventaría la versión y el paquete de Cyrus SASL en sus aplicaciones e imágenes de contenedores, para ver qué compilaciones llevan el complemento SRP opcional. Analice sus dependencias con Ostorlab.
Referencias
- Registro CVE de CVE-2026-129483, https://www.cve.org/CVERecord?id=CVE-2026-129483 (consultado el 16 de noviembre de 2026)
- Informe 896 de Cyrus SASL con el informe y el reproductor, https://github.com/cyrusimap/cyrus-sasl/issues/896 (consultado el 16 de noviembre de 2026)
- Gist del reproductor público, https://gist.github.com/afldl/18d15d3f5a1df99411e35000c7de80db (consultado el 16 de noviembre de 2026)
- Commit de corrección fb3724f43d, https://github.com/cyrusimap/cyrus-sasl/commit/fb3724f43dc50247ff2bf02135457d6d77031654 (consultado el 16 de noviembre de 2026)
- Código vulnerable en plugins/srp.c en 2.1.28, https://github.com/cyrusimap/cyrus-sasl/blob/cyrus-sasl-2.1.28/plugins/srp.c#L2046-L2051 (consultado el 16 de noviembre de 2026)
- Mensaje de oss-security «Unfixed vulnerabilities in Cyrus SASL», https://seclists.org/oss-sec/2026/q4/122 (consultado el 16 de noviembre de 2026)
- Reglas de empaquetado de Debian, https://sources.debian.org/src/cyrus-sasl2/2.1.28+dfsg1-9/debian/rules/ (consultado el 16 de noviembre de 2026)
- PKGBUILD de Arch Linux, https://gitlab.archlinux.org/archlinux/packaging/packages/cyrus-sasl/-/blob/main/PKGBUILD (consultado el 16 de noviembre de 2026)
- Script del tarball de Fedora, https://src.fedoraproject.org/rpms/cyrus-sasl/blob/rawhide/f/make-no-dlcompatorsrp-tarball.sh (consultado el 16 de noviembre de 2026)
- Entradas de paquete de Repology para cyrus-sasl, https://repology.org/project/cyrus-sasl/versions (consultado el 16 de noviembre de 2026)
- Catálogo de vulnerabilidades explotadas conocidas de la CISA, https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json (consultado el 16 de noviembre de 2026)